
IT-OT Convergence Security Marktgr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 12.79 Milliarden US-Dollar |
| Marktgr??e (2031) | 29.41 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 18.12 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
IT-OT Convergence Security Marktanalyse von 黑料不打烊
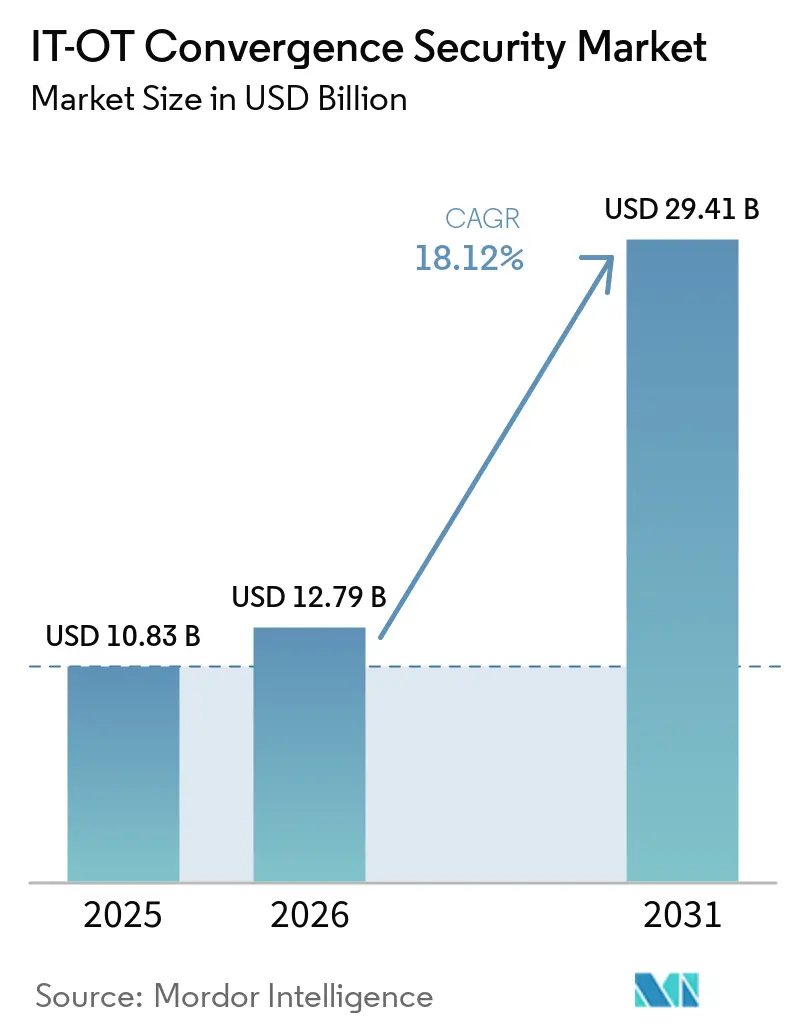
Die Marktgr??e des IT-OT Convergence Security Marktes betrug im Jahr 2025 10,83 Milliarden USD, erreichte 2026 12,79 Milliarden USD und wird bis 2031 voraussichtlich 29,41 Milliarden USD erreichen, was einer CAGR von 18,12 % über den Zeitraum 2026–2031 entspricht. Der Wachstumspfad spiegelt die steigenden Kosten von Produktionsausf?llen wider, da Bedrohungsakteure zunehmend physische Betriebsabl?ufe ins Visier nehmen, anstatt Angriffe auf Datendiebstahl zu beschr?nken. Der IT-OT Convergence Security Markt profitiert auch von der stetigen Erosion des traditionellen Air-Gap zwischen IT- und OT-Umgebungen, was es schwieriger gemacht hat, Sicherheitsausgaben für kritische Infrastrukturen und vernetzte Industriestandorte aufzuschieben. Compliance-Vorgaben, Programme zur intelligenten Fertigung und die breitere Einführung von IIoT-Architekturen verlagern Budgets ebenfalls von diskretion?ren Upgrades hin zu erforderlichen Schutzschichten. Die Wettbewerbsaktivit?t nimmt zu, da IT-Sicherheitsanbieter ihre OT-F?higkeiten ausbauen, Industrieautomatisierungsunternehmen Sicherheit in ihre installierte Basis integrieren und reine OT-Spezialisten ihre Position durch tiefes Protokoll-Know-how und spezialisierte Reaktionsdienste verteidigen. Eine anhaltende Lücke zwischen behaupteter Transparenz und tats?chlicher Erkennungssicherheit schafft Raum für Plattformerweiterungen, das Wachstum verwalteter Dienste und eine st?rkere Nachfrage nach Tools, die messbare Bedrohungserkennungsergebnisse in industriellen Umgebungen nachweisen.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot hielten L?sungen im Jahr 2025 einen Anteil von 62,34 % am IT-OT Convergence Security Markt, w?hrend Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 21,32 % wachsen werden.
- Nach Bereitstellungsmodus erfasste Cloud im Jahr 2025 einen Anteil von 58,42 %, w?hrend On-Premises bis 2031 voraussichtlich mit einer CAGR von 20,86 % wachsen wird.
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Anteil von 69,85 %, w?hrend kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 22,32 % wachsen werden.
- Nach Endnutzerbranche entfiel auf die industrielle Fertigung im Jahr 2025 ein Anteil von 28,74 %, w?hrend Energie und Versorgung bis 2031 voraussichtlich mit einer CAGR von 21,51 % wachsen werden.
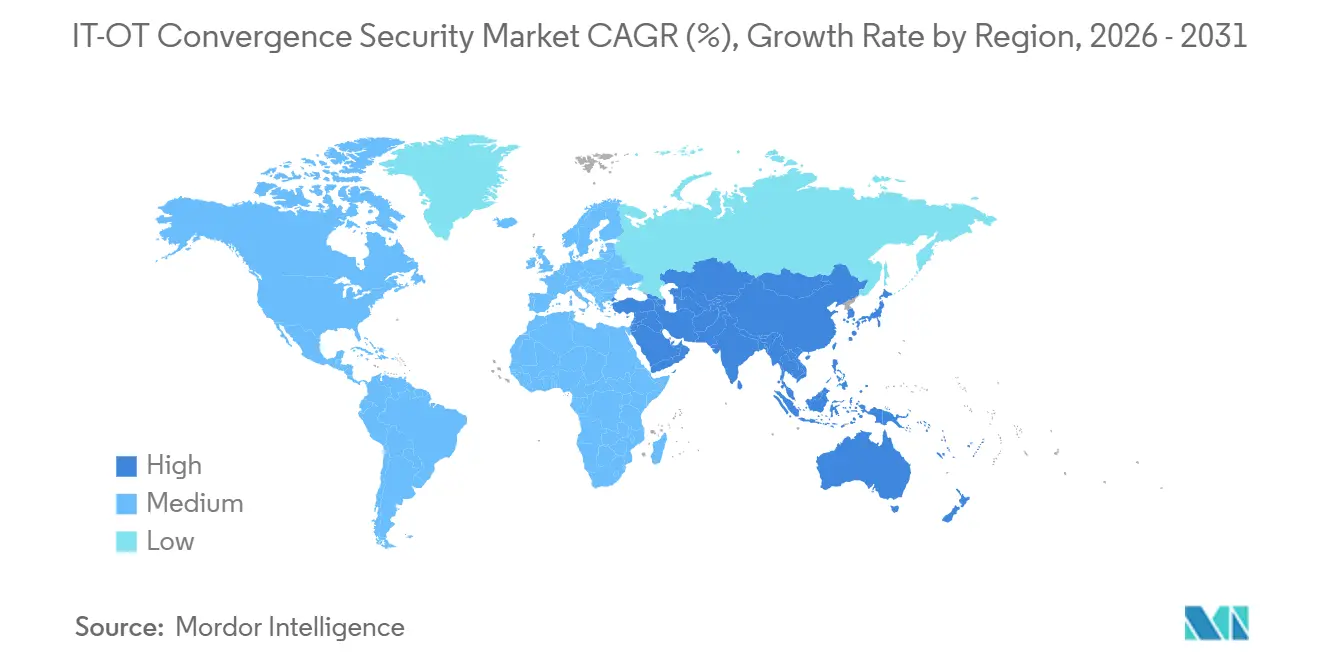
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 38,15 % am IT-OT Convergence Security Markt, w?hrend der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 23,37 % wachsen wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Ransomware-Angriffe auf industrielle Steuerungsumgebungen | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| IT- und OT-Konvergenz erweitert die Angriffsfl?che | +3.8% | Global | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für Cybersicherheit kritischer Infrastrukturen | +3.1% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Zunehmende Einführung von IIoT, Edge Computing und Remote-Betrieb | +2.6% | Global, am schnellsten im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Fokus auf Vorstandsebene auf operative Resilienz und Betriebszeitverl?sslichkeit | +1.8% | Global | Mittelfristig (2–4 Jahre) |
| Erh?hte Sicherheitsbudgetzuweisung für industrielle Cyberabwehr | +1.4% | Nordamerika, Europa, asiatisch-pazifischer Raum | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende Ransomware-Angriffe auf industrielle Steuerungsumgebungen
Ransomware in industriellen Umgebungen hat sich von opportunistischer St?rung zu gezielten Eingriffen in physische Betriebsabl?ufe und Produktionskontinuit?t entwickelt. Honeywell berichtete, dass Ransomware-Angriffe auf Industriebetreiber im ersten Quartal 2025 um 46 % gestiegen sind, was zeigt, wie stark Angreifer den Druck durch Ausfallzeiten in Steuerungsumgebungen inzwischen sch?tzen.[1]Honeywell, ?2025 Cyber Threat Report”, Honeywell, honeywell.com Dragos verzeichnete im ersten Quartal 2026 139 Ransomware-Vorf?lle in ICS-nahen Organisationen wie Ingenieurbüros, Systemintegratoren und Ger?teherstellern, was auf wachsenden Druck auf Lieferkettenzugangswege in OT-Umgebungen hinweist. Dieses Muster erh?ht die Nachfrage im IT-OT Convergence Security Markt nach st?rkerer Segmentierung, frühzeitiger Anomalieerkennung und Vorfallreaktionspl?nen, die für Produktionsstandorte und nicht für Büronetzwerke konzipiert sind. Es unterstützt auch den anhaltenden Kauf von Tools, die industrielle Prozesse schützen, bei denen betriebliche Unterbrechungen eine h?here finanzielle Strafe nach sich ziehen als isolierter Datenverlust. Da Angreifer ihre Einstiegspfade und zeitliche Pr?zision ausweiten, beobachtet der IT-OT Convergence Security Markt mehr Dringlichkeit beim Schutz von vorgelagerten Lieferanten und benachbarten Dienstleistungspartnern neben Produktionsanlagen.
IT- und OT-Konvergenz erweitert die Angriffsfl?che
Die Konvergenz von IT- und OT-Netzwerken hat neue Angriffspfade geschaffen, für deren Bew?ltigung ?ltere industrielle Sicherheitsmodelle nicht ausgelegt waren. Gemeinsame Infrastruktur, gemeinsame Anmeldedaten und ein breiterer Fernzugriff haben es Angreifern erleichtert, von Unternehmenssystemen in operative Umgebungen zu wechseln. Im April 2026 best?tigte die CISA, dass Volt Typhoon sich innerhalb kritischer US-Infrastrukturen positioniert hatte, indem es gemeinsame Active-Directory-Anmeldedaten ausnutzte und sich lateral von kompromittierten IT-Segmenten in OT-Umgebungen bewegte, ohne erkennbare Schadsoftware einzusetzen.[2]Open Zero Trust Project, ?CISA ZT For OT, Volt Typhoon”, Open Zero Trust Project, oztp.org Dieses Vorfallmuster zeigt, dass die schwerwiegendsten Bedrohungen nun die Konvergenznaht selbst ausnutzen, anstatt sich ausschlie?lich auf direkte Angriffe gegen industrielle Protokolle zu verlassen. Der IT-OT Convergence Security Markt bewegt sich daher in Richtung identit?tsbewusster Kontrollen, engerer Segmentierung und Governance-Strukturen, die betriebliche St?rungen als Problem der Gesch?ftskontinuit?t und nicht als enges IT-Problem behandeln. Diese Verschiebung treibt auch die Führungsverantwortung nach oben, da Anlagenverfügbarkeit, Sicherheit und Resilienz nun davon abh?ngen, wie gut Unternehmens- und Betriebsumgebungen gemeinsam gesichert werden.
Regulatorischer Druck für Cybersicherheit kritischer Infrastrukturen
Die regulatorische Durchsetzung macht OT-Sicherheit von einem optionalen Projekt zu einer grundlegenden Betriebsanforderung in mehreren kritischen Sektoren. Die NIS2-Richtlinie erweiterte die obligatorischen Cybersicherheits-Risikomanagementpflichten auf 18 Sektoren und brachte mehr als 160.000 Organisationen in den Anwendungsbereich, mit expliziter Relevanz für industrielle Steuerungssysteme und SCADA-Umgebungen. Die ENISA ver?ffentlichte im Juni 2025 technische Umsetzungsleitlinien, die spezifischere Erwartungen an Risikoanalysen, 24-Stunden-Vorfallmeldungen und Lieferkettensicherheitskontrollen gem?? Artikel 21 festlegten. In den Vereinigten Staaten erneuerte die TSA die Sicherheitsrichtlinie Pipeline-2021-01G mit Wirkung vom 16. Januar 2026, w?hrend die FERC im M?rz 2026 NERC CIP-003-11 genehmigte, um Cybersicherheits-Managementkontrollen auf Anlagen des Massenstromsystems mit geringen Auswirkungen auszuweiten. Diese Vorschriften verkürzen Beschaffungszyklen, da Betreiber eine dokumentierte Compliance-Ausrichtung und nicht nur technische Behauptungen ben?tigen, bevor sie Lieferanten qualifizieren k?nnen. Der IT-OT Convergence Security Markt wird auch für unqualifizierte Anbieter schwieriger zug?nglich, da regulierte K?ufer Lieferanten bei der Vorauswahl zunehmend anhand anerkannter industrieller Sicherheitsrahmen prüfen.
Zunehmende Einführung von IIoT, Edge Computing und Remote-Betrieb
Die Verbreitung von IIoT, Edge Computing und Remote-Betrieb erh?ht die Anzahl der industriellen Anlagen, Verbindungen und Datenflüsse, die Schutz erfordern. Cisco berichtete im M?rz 2026, dass Cybersicherheit das prim?re Hindernis für den Einsatz industrieller KI im Produktionsma?stab bei den befragten OT-Entscheidungstr?gern war, was zeigt, wie direkt die Sicherheitsbereitschaft nun digitale Betriebsprogramme beeinflusst. Da industrielle KI, Fernwartung und verteilte Steuerungsarchitekturen expandieren, werden mehr OT-Daten zwischen Anlagenausrüstung, Edge-Umgebungen und Cloud-verbundenen Systemen übertragen. Dies schafft eine strukturelle Nachfrageverschiebung im IT-OT Convergence Security Markt hin zu Tools, die verteilte Anlagen überwachen, den Fernzugriff verwalten und Patch-Verz?gerungen in Produktionsumgebungen kompensieren k?nnen. Traditionelle Patch-Zyklen in industriellen Umgebungen bleiben langsamer als das Tempo des Expositionswachstums, was virtuelles Patching und kompensierende Kontrollen zentraler für die Risikominderung macht. Der IT-OT Convergence Security Markt wird daher von Modernisierungsprogrammen angetrieben, auch wenn Betreiber digitale Infrastruktur für Produktivit?tsgewinne einführen und nicht von einem sicherheitsorientierten Ansatz ausgehen.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Einschr?nkungen durch veraltete OT-Anlagen und propriet?re Protokolle | -2.8% | Global, am st?rksten in Nahost/Afrika und 厂ü诲补尘别谤颈办补 | Langfristig (≥ 4 Jahre) |
| Begrenzte Verfügbarkeit von OT-spezifischen Cybersicherheitsfachkr?ften | -2.1% | Global | Mittelfristig (2–4 Jahre) |
| Hohe Nachrüstkomplexit?t in Brownfield-Industriestandorten | -1.5% | Europa und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Unklarer Return on Investment für mittelst?ndische Betreiber | -0.9% | Global, konzentriert in mittelst?ndischen Marktsegmenten | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Einschr?nkungen durch veraltete OT-Anlagen und propriet?re Protokolle
Veraltete Industrieanlagen bleiben ein zentrales Hemmnis, da viele SPS, DCS-Systeme und SCADA-Server weit über ihre ursprünglichen Sicherheitsdesignannahmen hinaus betrieben werden. Diese Systeme k?nnen oft nicht ohne Abschaltungen aktualisiert werden, was die Behebung verlangsamt und die Betriebskosten für Sicherheitsverbesserungen erh?ht. Industrielle Protokolle wie Modbus, DNP3 und BACnet wurden nicht mit nativer Authentifizierung oder Verschlüsselung entwickelt, was sie für Spoofing, Replay-Angriffe und Man-in-the-Middle-Aktivit?ten anf?llig macht, sofern Betreiber keine protokollbewussten Sicherheitsschichten hinzufügen. Vielen Anlagenbetreibern fehlen noch immer vollst?ndige Inventare ihrer Betriebsumgebungen, was es schwierig macht, Kontrollen zu priorisieren oder die vollst?ndige Angriffsfl?che zu definieren. Dieses Problem ist besonders hartn?ckig in ?lteren Energie-, Chemie- und Infrastrukturstandorten, wo Ger?teindividualisierung, Prozessempfindlichkeit und Ersatzkosten die Modernisierung langsamer machen, als es die Ausgabenabsichten vermuten lassen. Der IT-OT Convergence Security Markt w?chst weiter, aber diese Realit?t der installierten Basis verl?ngert die Bereitstellungszeitr?ume und l?sst einen gro?en Teil der Brownfield-Infrastruktur nur teilweise geschützt.
Begrenzte Verfügbarkeit von OT-spezifischen Cybersicherheitsfachkr?ften
Die Arbeitskr?ftelücke im OT-Sicherheitsbereich ist nicht nur ein Personalbesetzungsproblem, sondern auch ein Kompetenzungleichgewicht, das Cybersicherheitswissen, industrielle Protokolle und Prozesssicherheitsbewusstsein kombiniert. Fortinet berichtete in seinem Cybersecurity Skills Gap Report 2026, dass das Fehlen branchenspezifischer Cybersicherheitsf?higkeiten die führende selbst gemeldete Ursache für Sicherheitsverletzungen blieb, wobei die Herausforderung für Organisationen, die auch KI-bezogenes Fachwissen und industrielles Dom?nenwissen ben?tigen, zunimmt. Industrielle Umgebungen ben?tigen Reaktionsteams, die Betriebszeit und Sicherheit schützen und gleichzeitig Bedrohungen begegnen k?nnen, was allgemeine Unternehmenssicherheitsf?higkeiten in vielen Betriebskontexten unzureichend macht. Mittelst?ndische Betreiber sind st?rker betroffen, da sie oft nicht mit den Vergütungsniveaus oder internen Karrierewegen mithalten k?nnen, die von Gro?unternehmen und Beh?rden für kritische Infrastrukturen angeboten werden. Dieses Ungleichgewicht unterstützt eine schnellere Nachfrage nach verwalteten Sicherheitsdiensten, Schulungsunterstützung und spezialisierter Vorfallreaktion im IT-OT Convergence Security Markt. Es bedeutet auch, dass die Einführung hinter den Absichten zurückbleiben kann, selbst wenn Ausgaben genehmigt sind, da qualifizierte Implementierungs- und ?berwachungsressourcen in vielen Regionen knapp bleiben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
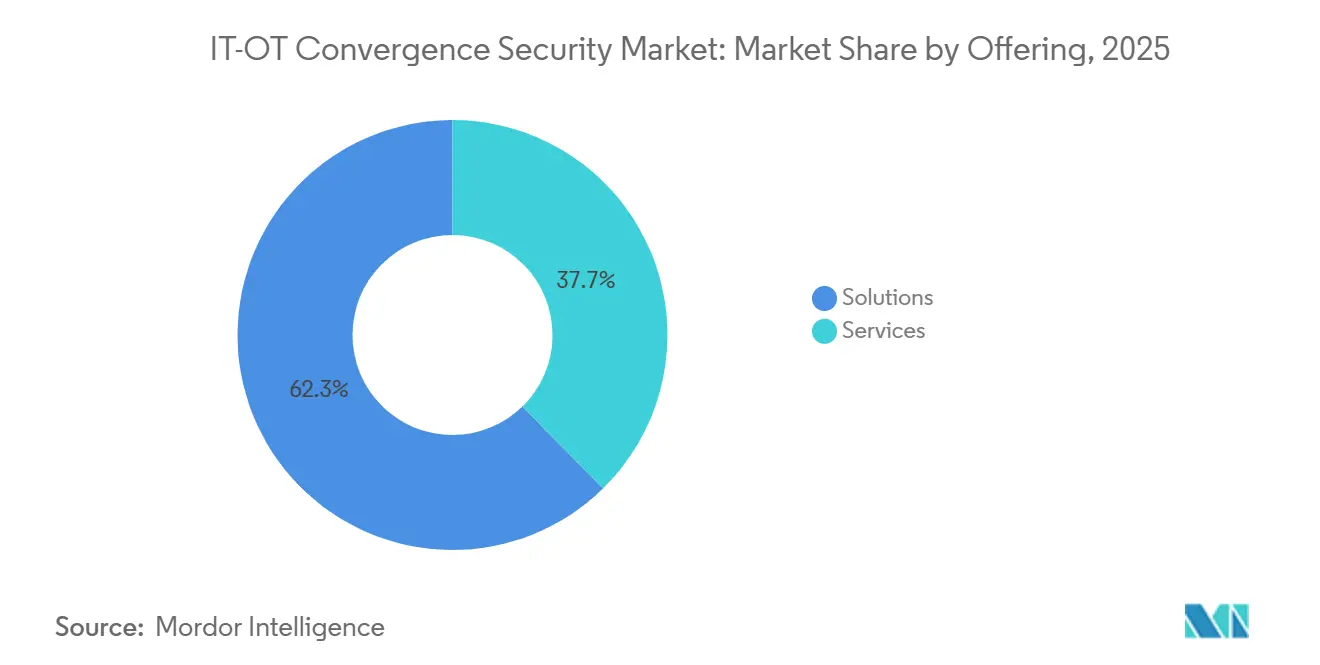
L?sungen führen, w?hrend Dienstleistungen schneller wachsenL?sungen hielten im Jahr 2025 einen Anteil von 62,34 % am IT-OT Convergence Security Markt, was diese Kategorie in der führenden Position hielt, da Betreiber Transparenz, Bedrohungserkennung und Risikokontrolle in konvergierten industriellen Umgebungen priorisierten. Netzwerksicherheit, Schwachstellenmanagement und SIEM zogen die h?chsten Ausgaben in Untersegmenten auf sich, da sie unmittelbare ?berwachungs- und Reaktionslücken an vernetzten Standorten adressieren. Asset-Erkennung und Bestandsverwaltung sind zur grundlegenden Kaufschicht geworden, da Betreiber den Schutz nicht effektiv priorisieren k?nnen, wenn sie nicht wissen, welche Anlagen vorhanden oder exponiert sind. Identit?ts- und Zugriffsmanagement sowie Datensicherheit gewinnen ebenfalls an strategischer Bedeutung, da Missbrauch von Anmeldedaten und laterale Bewegungen in vernetzten industriellen Architekturen relevanter werden. Palo Alto Networks erweiterte sein OT-Sicherheitsportfolio im Oktober 2024 mit KI-gesteuertem virtuellem Patching und robusten Firewalls, was den wachsenden Bedarf an kompensierenden Kontrollen widerspiegelte, wo normale Patch-Zyklen langsam bleiben.[3]Palo Alto Networks, ?New OT Security Solutions From Palo Alto Networks Address Growing Cybersecurity Threats To Industrial Operations”, Palo Alto Networks, paloaltonetworks.com
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 21,32 % wachsen, was sie zum am schnellsten wachsenden Angebot im IT-OT Convergence Security Markt macht. Verwaltete Sicherheitsdienste und Vorfallreaktion skalieren schnell, da viele Betreiber keine vollst?ndigen internen OT-Teams über mehrere Standorte und Betriebsumgebungen hinweg aufbauen k?nnen. Professionelle Dienstleistungen, Schulungen und Beratung profitieren ebenfalls, da industrielle K?ufer h?ufig Hilfe bei Architektur, Bewertung, Compliance-Vorbereitung und Betriebsmodellgestaltung ben?tigen, bevor sie eigenst?ndig ausgereifte Programme betreiben k?nnen. Das Kompetenzungleichgewicht zwischen Unternehmenscybersicherheit und der Reaktion auf Produktionsebene h?lt die Dienstleistungsnachfrage hoch, da OT-Vorf?lle technische Ma?nahmen erfordern, die die physische Sicherheit oder Produktionsstabilit?t nicht gef?hrden. In diesem Abschnitt spiegelt der Anteil von 62,34 % für L?sungen die Marktanteilsführerschaft im IT-OT Convergence Security Markt im Jahr 2025 wider, w?hrend die CAGR von 21,32 % für Dienstleistungen zeigt, wo sich neue Ausgaben im Prognosezeitraum am schnellsten konzentrieren.


Nach Bereitstellungsmodus:
Cloud h?lt die Führung, w?hrend On-Premises neuen Schwung gewinntDie Cloud-Bereitstellung erfasste im Jahr 2025 einen Anteil von 58,42 % am IT-OT Convergence Security Markt und hatte damit die gr??te Position unter den Bereitstellungsmodellen. Die Einführung war am st?rksten bei Cloud-gehosteten SIEM-, Asset-Management- und Bedrohungsintelligenz-Tools, die die lokale Infrastrukturbelastung reduzieren und die Transparenz über Mehrstandortbetriebe verbessern. Gro?unternehmen mit standardisierteren OT-Umgebungen haben diesen Wandel angeführt, da sie Analysen und ?berwachung zentralisieren k?nnen, ohne jeden Standort von Grund auf neu zu gestalten. Aktualisierte Compliance-Interpretationen haben auch einige der Beschaffungsz?gerlichkeiten reduziert, die einst die Cloud-Einführung für industrielle Sicherheitsfunktionen verlangsamten. Infolgedessen hat der IT-OT Convergence Security Markt erlebt, dass Cloud für Workloads akzeptabler wird, die nicht von ultra-niedriger lokaler Durchsetzungslatenz abh?ngen.
Die On-Premises-Bereitstellung wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 20,86 % wachsen, was sie trotz der Cloud-Führerschaft beim aktuellen Anteil zum am schnellsten wachsenden Modus macht. Dieses Muster ist am st?rksten in Energie-, Verteidigungs- und regierungsnahen Umgebungen, wo Souver?nit?t, Trennung und Niedriglatenzanforderungen die Cloud-Konnektivit?t noch einschr?nken. Betreiber in hochsicheren Brownfield-Standorten bevorzugen weiterhin die lokale Bereitstellung für ?berwachungs-, Zugangskontroll- und Durchsetzungsfunktionen, die in der N?he von Produktionssystemen bleiben müssen. Hybridmodelle gewinnen auch in ?l und Gas sowie Chemie an Boden, da sie Betreibern erm?glichen, sensible OT-Workloads vor Ort zu halten und gleichzeitig Berichte und ausgew?hlte Informationen mit externen Plattformen zu synchronisieren. In numerischen Begriffen markierte der Anteil von 58,42 % den gr??ten Teil der IT-OT Convergence Security Marktgr??e nach Bereitstellung im Jahr 2025, w?hrend die CAGR von 20,86 % zeigt, wie schnell die On-Premises-Nachfrage in streng kontrollierten industriellen Umgebungen nun wieder aufgebaut wird.
Nach Unternehmensgr??e:
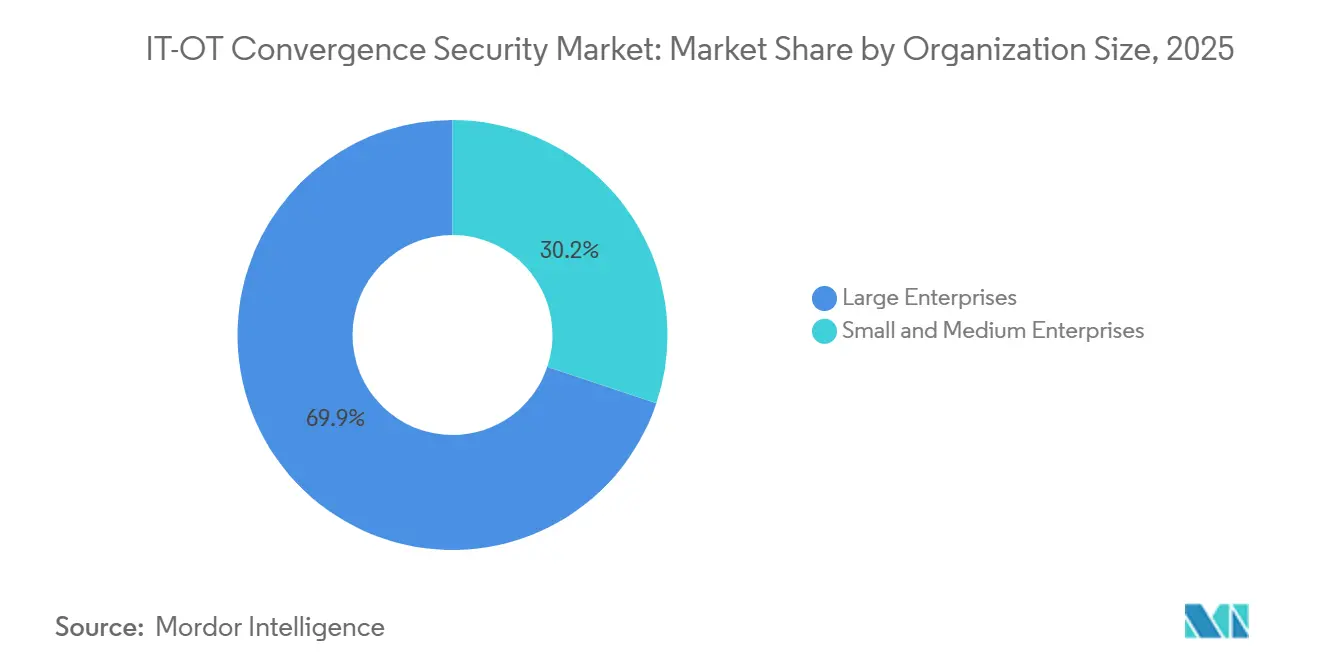
Gro?unternehmen bleiben vorne, w?hrend KMU aufholenGro?unternehmen beherrschten im Jahr 2025 mit einem Anteil von 69,85 % den IT-OT Convergence Security Markt, was ihren früheren Einführungszyklus, gr??ere standortbezogene Budgets und ihre Konzentration in stark regulierten kritischen Infrastrukturen widerspiegelt. Diese Organisationen haben in vielen F?llen bereits die erste Phase der Asset-Erkennung hinter sich und investieren mehr in Verhaltensanalysen, Zero-Trust-OT-Architekturen und integrierte Sicherheitsoperationen über IT und OT hinweg. Ihre gr??ere installierte Basis gibt ihnen auch st?rkere Anreize, Kontrollen über Werke, Umspannwerke und entfernte Betriebsstandorte hinweg zu standardisieren. Unternehmensk?ufer pr?gen daher die aktuelle Umsatzbasis des IT-OT Convergence Security Marktes durch breitere Plattformeinführung und Mehrstandortprogramm-Rollouts. Sie neigen auch dazu, Qualifikationsstandards festzulegen, denen kleinere Lieferanten und Dienstleistungspartner im gesamten ?kosystem folgen müssen.
Kleine und mittlere Unternehmen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 22,32 % wachsen, was sie zum am schnellsten wachsenden Unternehmensgr??ensegment im IT-OT Convergence Security Markt macht. Die regulatorische Reichweite erstreckt sich tiefer in Lieferketten, was bedeutet, dass viele kleinere Hersteller und Infrastrukturlieferanten nun indirektem Compliance-Druck von gr??eren Kunden ausgesetzt sind. Verwaltete Dienste und abonnementbasierte Angebote senken die Einstiegshürden für diese K?ufer, indem sie den anf?nglichen Kapitalaufwand und die internen Personalanforderungen begrenzen. Cisco berichtete im M?rz 2026, dass Bereitschaftslücken in der Netzwerkinfrastruktur und Cybersicherheit bei kleineren Industriebetreibern proportional gr??er blieben, was eine l?ngere Wachstumsbahn für die KMU-fokussierte Einführung unterstützt.[4]Cisco, ?State Of Industrial AI Report 2026”, Cisco Newsroom, newsroom.cisco.com Der Anteil von 69,85 % zeigt, wo der IT-OT Convergence Security Marktanteil im Jahr 2025 konzentriert blieb, aber die CAGR von 22,32 % zeigt, dass die zukünftige Expansion zunehmend von kleineren Betreibern angetrieben wird, die erst jetzt in strukturierte OT-Schutzprogramme einsteigen.
Nach Endnutzerbranche:
Fertigung führt, w?hrend Energie und Versorgung am schnellsten w?chstDie industrielle Fertigung behielt im Jahr 2025 mit einem Anteil von 28,74 % die gr??te Position und blieb damit im Mittelpunkt der Nachfrage im IT-OT Convergence Security Markt nach Endnutzerbranche. Ihre Führungsposition spiegelt hohe Anlagendichte, breite IT- und OT-Integration über Produktionslinien hinweg und anhaltende Exposition gegenüber gezielten betrieblichen St?rungen wider. Automobil- und diskrete Fertigung geh?rten zu den tiefsten Einführern, da Industrie-4.0-Investitionen Maschinenzellen, Unternehmenssysteme und Analysetools verbanden, die einst st?rker isoliert waren. Anbieter, die dieses Segment bedienen, bündeln Sicherheit zunehmend in Automatisierungs- und Steuerungsbeschaffungen, da Hersteller weniger Lücken in den Technologie-Stacks auf Produktionsebene wünschen. Diese Kombination aus Exposition, Skalierung und Modernisierung h?lt die Fertigung an der Spitze der aktuellen IT-OT Convergence Security Marktgr??e nach Vertikale.
Energie und Versorgung werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 21,51 % wachsen, was diesen Bereich zum am schnellsten wachsenden Endnutzersegment macht. Netzdigitalisierung, Integration erneuerbarer Energien und die Expansion von Remote-Anlagen schaffen neue Angriffsfl?chen in Erzeugungs-, ?bertragungs- und Verteilungsumgebungen. NERC erkl?rte in seiner CIP-Roadmap vom Januar 2026, dass die Digitalisierung des Massenstromsystems schneller voranschreitet als der Umfang bestehender Standards, was weitere Arbeiten an MFA, Verschlüsselung und OT-fokussierten Lieferkettensicherheitskontrollen vorantreibt. ?l und Gas, Transport und Logistik, Chemie, Wasser und Abwasser sowie Regierung und Verteidigung schreiten ebenfalls voran, da sie gezielteren Angriffen und st?rkeren Resilienzanforderungen ausgesetzt sind. Der IT-OT Convergence Security Markt bleibt daher heute von der Fertigung verankert, w?hrend Versorgungs- und Energieinfrastruktur durch Regulierung, Netzmodernisierung und h?here Exposition gegenüber strategischen Bedrohungsaktivit?ten an Tempo gewinnen.
Geografische Analyse
IT-OT-Konvergenz-Sicherheitsmarkt Nordamerika
Nordamerika hielt im Jahr 2025 einen Anteil von 38,15 % am IT-OT-Konvergenz-Sicherheitsmarkt und war damit der gr??te regionale Beitrag zum aktuellen Umsatz. Die Region profitiert von einer dichten Konzentration kritischer Infrastrukturen, einer ausgereiften Durchsetzung sektorspezifischer Vorschriften sowie einer frühzeitigen Einführung fortschrittlicher Erkennungs- und Reaktionswerkzeuge. Die Vereinigten Staaten blieben das dominierende Land innerhalb der Region, w?hrend Kanada und Mexiko weiter an Bedeutung gewannen, da grenzüberschreitende Energie- und Fertigungsverbindungen die Exposition gegenüber gemeinsamen Sicherheitsanforderungen vertieften. OT-ISAC stellte in seiner Bedrohungswarnung für den Energiesektor vom April 2026 fest, dass dezentrale erneuerbare Standorte, Batteriespeichersysteme und entfernte Umspannwerke weniger Sicherheitsaufmerksamkeit erhielten als zentrale Erzeugungsanlagen, obwohl sie wachsende Risikooberfl?chen darstellten.[5]OT-ISAC, "Bedrohungswarnung für den Energiesektor," OT-ISAC, otisac.org Diese Lücke stützt die anhaltende Nachfrage im IT-OT-Konvergenz-Sicherheitsmarkt über reine Compliance-Ausgaben hinaus, da selbst reife K?ufer noch unzureichend geschützte Betriebsumgebungen aufweisen.
IT-OT-Konvergenz-Sicherheitsmarkt EMEA und 厂ü诲补尘别谤颈办补
Europa blieb der zweitgr??te regionale Markt, gestützt durch die NIS2-Durchsetzung und eine breite Basis energieintensiver Industrien mit veralteten OT-Anlagen. Deutschland, Frankreich und das Vereinigte K?nigreich führten die regionale Einführung an, w?hrend Betreiber in Süd- und Osteuropa noch grundlegende Anlagentransparenz und ?berwachungskapazit?ten ausbauten. Der NIS2-Rahmen erlaubt Strafen von bis zu 10 Millionen EUR (11,3 Millionen USD) oder 2 % des weltweiten Jahresumsatzes, was bei vielen europ?ischen Betreibern einen compliance-getriebenen Beschaffungszyklus verst?rkt hat. 厂ü诲补尘别谤颈办补 blieb ein aufstrebender IT-OT-Konvergenz-Sicherheitsmarkt, in dem Brasilien und Argentinien die Einführung in ?l- und Gas- sowie agrar-industriellen Anwendungen anführten, w?hrend die Ausgaben st?rker auf grundlegende Transparenz als auf fortschrittliche Erkennung ausgerichtet blieben. Der Nahe Osten und Afrika zeigten ebenfalls eine beschleunigte Aktivit?t, wobei die Staaten des Golfkooperationsrats in den Schutz der Energieinfrastruktur investierten, w?hrend die breitere afrikanische Einführung au?erhalb ausgew?hlter Bergbau- und Versorgungsanwendungsf?lle begrenzt blieb.
IT-OT-Konvergenz-Sicherheitsmarkt Asien-Pazifik
Asien-Pazifik wird voraussichtlich von 2026 bis 2031 mit einem CAGR von 23,37 % wachsen, was die Region zum am schnellsten wachsenden regionalen IT-OT-Konvergenz-Sicherheitsmarkt macht. Das Wachstum wird durch umfangreiche Investitionen in intelligente Fertigung, den Ausbau der Infrastruktur und die schrittweise Versch?rfung nationaler Cybersicherheitsanforderungen in den wichtigsten Industriel?ndern angetrieben. China baut seine Kapazit?ten durch Anforderungen zum Schutz kritischer Infrastrukturen aus, w?hrend Indien auf dem Weg ist, der am schnellsten wachsende Markt auf L?nderebene in der Region zu werden, da intelligente St?dte, Netzmodernisierung und das Bewusstsein für industrielle Risiken das Beschaffungswachstum unterstützen. Japan und Singapur erh?hen ebenfalls das regulatorische Gewicht in entwickelten APAC-M?rkten, w?hrend die Konzentration auf Halbleiter und Automobilindustrie in 厂ü诲办辞谤别补 sowohl die Exposition als auch den Bedarf an Sicherheitsausgaben weiter steigen l?sst. OT-ISAC stufte das Risiko für kritische Infrastrukturen in Asien-Pazifik durch portable Angreifermethoden im April 2026 als erh?ht ein, was die Bedrohungslage der Region enger an die bereits in den Vereinigten Staaten und Europa beobachteten Muster anglich.

Wettbewerbslandschaft
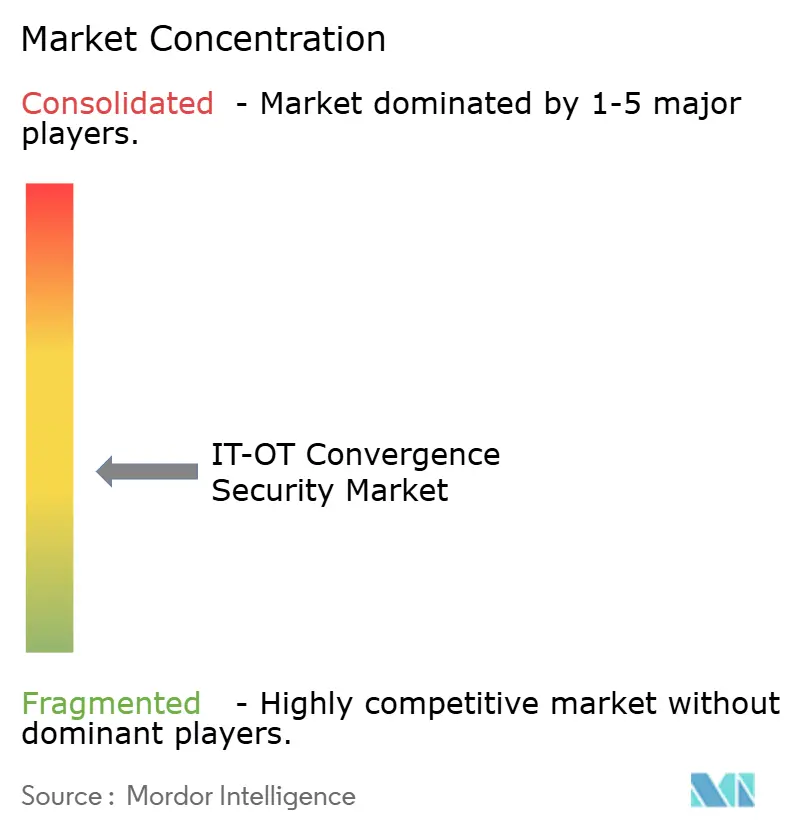
Der IT-OT Convergence Security Markt blieb im Jahr 2025 m??ig fragmentiert, wobei drei breite Gruppen über überlappende F?higkeitsschichten hinweg konkurrierten. IT-Sicherheits-Gro?anbieter wie Cisco, Palo Alto Networks, Fortinet, Check Point, Microsoft, IBM und Broadcom drangen durch Plattformbreite, Analysen und Unternehmenskontoreichweite tiefer in OT vor. Industrielle Automatisierungs-OEMs wie Honeywell, Schneider Electric, Siemens und Rockwell Automation nutzten ihre installierte Basis und Prozessvertrautheit, um Sicherheit als Teil breiterer Automatisierungsbeziehungen zu positionieren. Zweckgebundene OT-Spezialisten wie Claroty, Dragos, Nozomi Networks, TXOne Networks, Forescout und Tenable konkurrierten weiterhin auf der Grundlage von Protokolltiefe, industriellem Kontext und spezialisiertem Betriebswissen. Diese Mischung h?lt den IT-OT Convergence Security Markt wettbewerbsf?hig, da K?ufer h?ufig breite Plattformintegration mit standortspezifischem OT-Fachwissen vergleichen, anstatt ein einheitliches Beschaffungsmodell zu verwenden.
Strategiemuster divergierten zwischen diesen Anbietergruppen. IT-fokussierte Sicherheitsanbieter setzten auf Bündelung und Plattformkonsolidierung, w?hrend OEMs und reine Spezialisten st?rker auf OT-Protokollabdeckung, Standortvertrautheit und engere Ausrichtung auf industrielle Betriebsabl?ufe setzten. Fortinet erweiterte seine OT-Sicherheitsplattform im Jahr 2025 mit tieferer OT-spezifischer Transparenz, robuster Segmentierung und 5G-Hardware sowie st?rkeren Compliance-Tracking-Funktionen für Rahmenwerke wie NERC CIP und NIS2. Honeywell erweiterte seine OT-Cybersicherheitssuite im Juni 2026 um fünf zus?tzliche F?higkeiten, die auf proaktiven Schutz in Fertigungs-, Energie- und kritischen Infrastrukturbereitstellungen abzielen. Diese Schritte zeigen, wie Anbieter versuchen, die Kundenbindung zu vertiefen, indem sie Sicherheit enger mit industrieller Infrastruktur, Compliance-Workflows und Mehrstandortbetriebsunterstützung verknüpfen.
Konsolidierung ver?ndert auch den IT-OT Convergence Security Markt. Accenture gab 2026 Vereinbarungen bekannt, eine Mehrheitsbeteiligung an Dragos sowie das vollst?ndige Eigentum an runZero und NetRise zu einem kombinierten Unternehmenswert von 4,175 Milliarden USD zu erwerben, was signalisierte, dass gro?e Dienstleistungsunternehmen industrielle Cyberabwehr nun als strategische Wachstumsschicht betrachten. ServiceNow vereinbarte im Dezember 2025, Armis für 7,75 Milliarden USD in bar zu erwerben, wodurch ein breiterer IT- und OT-Expositions- und Betriebsstapel entstand. Mitsubishi Electric schloss im September 2025 die ?bernahme von Nozomi Networks ab, wodurch ein führender OT-Spezialist direkter in eine gro?e installierte Basis industrieller Automatisierung eingebettet wurde. Wei?raum-Chancen bleiben am st?rksten bei Cloud-nativen KMU-Angeboten, virtuellem Patching für Brownfield-Anlagen und integrierten IT- und OT-SOC-als-Dienstleistung-Modellen, bei denen Betreiber noch immer Lücken in F?higkeiten, Architektur und t?glicher Reaktionsabdeckung aufweisen.
Führende Unternehmen im IT-OT Convergence Security Markt
-
Cisco Systems, Inc.
-
Fortinet, Inc.
-
Palo Alto Networks, Inc.
-
Check Point Software Technologies Ltd.
-
Microsoft Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
IT-OT-Konvergenz-Sicherheitsmarkt
- Cisco Systems, Inc.
- Fortinet, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
- Honeywell International Inc.
- Schneider Electric SE
- Siemens AG
- Rockwell Automation, Inc.
- Claroty Ltd.
- Dragos, Inc.
- Nozomi Networks Inc.
- Forescout Technologies, Inc.
- Tenable Holdings, Inc.
- Armis, Inc.
- Darktrace plc
- Trend Micro Incorporated
- IBM Corporation
- Broadcom Inc.
- TXOne Networks Inc.

Recent Industry Developments in IT-OT-Konvergenz-Sicherheitsmarkt
- Juni 2026: Honeywell gab die Erweiterung seiner OT-Cybersicherheitssuite bekannt und fügte fünf neue F?higkeiten hinzu, darunter proaktive Bedrohungserkennung und Compliance-Automatisierung für Betreiber kritischer Infrastrukturen in den Bereichen Fertigung, Energie und Regierung. Das erweiterte Portfolio zielt auf wachsende Bedrohungssophistikation in industriellen Umgebungen ab und soll die mittlere Erkennungszeit über Mehrstandortbereitstellungen hinweg reduzieren.
- April 2026: Die CISA ver?ffentlichte in Koordination mit dem Verteidigungsministerium, dem FBI und dem Energieministerium eine formelle Warnung, die die anhaltende Vorpositionierung von Volt Typhoon innerhalb der OT-Netzwerke kritischer US-Infrastrukturen best?tigte. Die Warnung schreibt Zero-Trust-Netzwerkzugangsimplementierungen speziell für die IT- und OT-Grenzdurchsetzung vor und hat eine erneuerte Beschaffungsdringlichkeit bei Energie-, Wasser- und Transportbetreibern ausgel?st.
- M?rz 2026: Die Bundesbeh?rde für Energieregulierung genehmigte den NERC-Zuverl?ssigkeitsstandard CIP-003-11, der obligatorische Cybersicherheits-Managementkontrollen auf Anlagen des Massenstromsystems mit geringen Auswirkungen ausweitet, und genehmigte CIP-002-8, das Klassifizierungslücken für Cloud-gehostete SCADA und Remote-Betriebszentren schlie?t. Beide Standards treten schrittweise bis 2026 und 2027 in Kraft.
- Januar 2026: Claroty sicherte sich 150 Millionen USD in einer Serie-F-Finanzierungsrunde unter der Führung von Golub Growth mit zus?tzlicher Beteiligung bestehender Investoren von bis zu 50 Millionen USD. Die Investition ist auf globale Plattformerweiterung und anorganisches Wachstum durch Akquisitionen ausgerichtet und positioniert Claroty für den Aufbau der umfassendsten Cyber-Physical-Systems-Schutzplattform des Marktes.
- Januar 2026: Die TSA erneuerte die Sicherheitsrichtlinie Pipeline-2021-01G mit Wirkung vom 16. Januar 2026 bis zum 15. Januar 2027. Die Erneuerung beh?lt leistungsbasierte Cybersicherheitsma?nahmen für kritische Pipeline-Betreiber bei und fügt eine Klarstellung zu den Sicherheitsüberprüfungsanforderungen für Cybersicherheitskoordinatoren ohne US-amerikanische Staatsbürgerschaft hinzu.


Umfang des globalen IT-OT Convergence Security Marktberichts
IT-OT Convergence Security bezieht sich auf die Ma?nahmen, Technologien und Governance-Rahmenwerke, die implementiert werden, um die Integration von Informationstechnologie (IT)-Systemen, wie Unternehmensnetzwerke, Daten und Anwendungen, mit Betriebstechnologie (OT)-Systemen, einschlie?lich industrieller Steuerungssysteme, Sensoren und Maschinen, zu schützen. Durch die Verbindung von Unternehmens-IT mit industrieller OT zur Steigerung der Effizienz und Erm?glichung von Echtzeit-Einblicken müssen Organisationen auch Cybersicherheitsrisiken, Datenverletzungen und betriebliche St?rungen adressieren. Dieser Ansatz gew?hrleistet die Sicherheit kritischer Infrastrukturen bei gleichzeitiger Aufrechterhaltung von digitalem Vertrauen und physischer Sicherheit.
Der IT-OT Convergence Security Markt ist segmentiert nach Angebot (L?sungen und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgr??e (Gro?unternehmen, kleine und mittlere Unternehmen), Endnutzerbranche (Energie und Versorgung, Industrielle Fertigung, ?l und Gas, Transport und Logistik, Chemie, Gesundheitswesen und Biowissenschaften, Wasser und Abwasser, Regierung und Verteidigung sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, 厂ü诲补尘别谤颈办补, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| L?sungen | Asset-Erkennung und Bestandsverwaltung |
| Netzwerksicherheit | |
| Endpunktsicherheit | |
| Schwachstellenmanagement | |
| Sicherheitsinformations- und Ereignismanagement | |
| Identit?ts- und Zugriffsmanagement | |
| Datensicherheit | |
| Weitere L?sungen | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Sicherheitsdienste | |
| Vorfallreaktion und Forensik | |
| Schulungs- und Beratungsdienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen |
| Energie und Versorgung |
| Industrielle Fertigung |
| ?l und Gas |
| Transport und Logistik |
| Chemie |
| Gesundheitswesen und Biowissenschaften |
| Wasser und Abwasser |
| Regierung und Verteidigung |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| Singapur | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| 罢ü谤办别颈 | ||
| Israel | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?briges Afrika | ||
| Nach Angebot | L?sungen | Asset-Erkennung und Bestandsverwaltung | |
| Netzwerksicherheit | |||
| Endpunktsicherheit | |||
| Schwachstellenmanagement | |||
| Sicherheitsinformations- und Ereignismanagement | |||
| Identit?ts- und Zugriffsmanagement | |||
| Datensicherheit | |||
| Weitere L?sungen | |||
| Dienstleistungen | Professionelle Dienstleistungen | ||
| Verwaltete Sicherheitsdienste | |||
| Vorfallreaktion und Forensik | |||
| Schulungs- und Beratungsdienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgr??e | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzerbranche | Energie und Versorgung | ||
| Industrielle Fertigung | |||
| ?l und Gas | |||
| Transport und Logistik | |||
| Chemie | |||
| Gesundheitswesen und Biowissenschaften | |||
| Wasser und Abwasser | |||
| Regierung und Verteidigung | |||
| Weitere Endnutzerbranchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| ?briges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| Australien | |||
| Singapur | |||
| ?briger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| 罢ü谤办别颈 | |||
| Israel | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der IT-OT Convergence Security Sektor aktuell und wie wird er sich entwickeln?
Die Marktgr??e des IT-OT Convergence Security Marktes betrug im Jahr 2025 10,83 Milliarden USD, erreichte 2026 12,79 Milliarden USD und wird bis 2031 voraussichtlich 29,41 Milliarden USD bei einer CAGR von 18,12 % über den Zeitraum 2026–2031 erreichen.
Welche Region führt die aktuelle Nachfrage nach OT-Cybersicherheitsl?sungen an?
Nordamerika führte im Jahr 2025 mit einem Anteil von 38,15 %, unterstützt durch dichte kritische Infrastrukturen, ausgereifte Compliance-Vorgaben und frühe Einführung fortschrittlicher Erkennungs- und Reaktionstools.
Welche Region w?chst bis 2031 am schnellsten?
Der asiatisch-pazifische Raum wird voraussichtlich das schnellste Wachstum mit einer CAGR von 23,37 % bis 2031 verzeichnen, angetrieben durch Investitionen in intelligente Fertigung und wachsende Sicherheitsanforderungen für kritische Infrastrukturen.
Welche Angebotskategorie hat heute den gr??ten Marktanteil?
L?sungen führten den Umsatzmix mit einem Anteil von 62,34 % im Jahr 2025 an, was die hohe Nachfrage nach Netzwerksicherheit, Schwachstellenmanagement, SIEM und Asset-Transparenz-Tools widerspiegelt.
Welche Endnutzergruppe w?chst am schnellsten?
Energie und Versorgung wird voraussichtlich bis 2031 mit einer CAGR von 21,51 % wachsen, da Netzdigitalisierung, Integration erneuerbarer Energien und regulatorischer Druck die OT-Schutzanforderungen erh?hen.
Warum gewinnen verwaltete Dienste in der industriellen Cyberabwehr an Bedeutung?
Dienstleistungen werden voraussichtlich mit einer CAGR von 21,32 % wachsen, da viele Betreiber keine OT-spezifischen F?higkeiten besitzen und externe Unterstützung für ?berwachung, Reaktion, Schulung und Compliance-Ausführung ben?tigen.
Seite zuletzt aktualisiert am:



