
Marktgr??e und Marktanteil im Bereich integriertes Risikomanagement
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
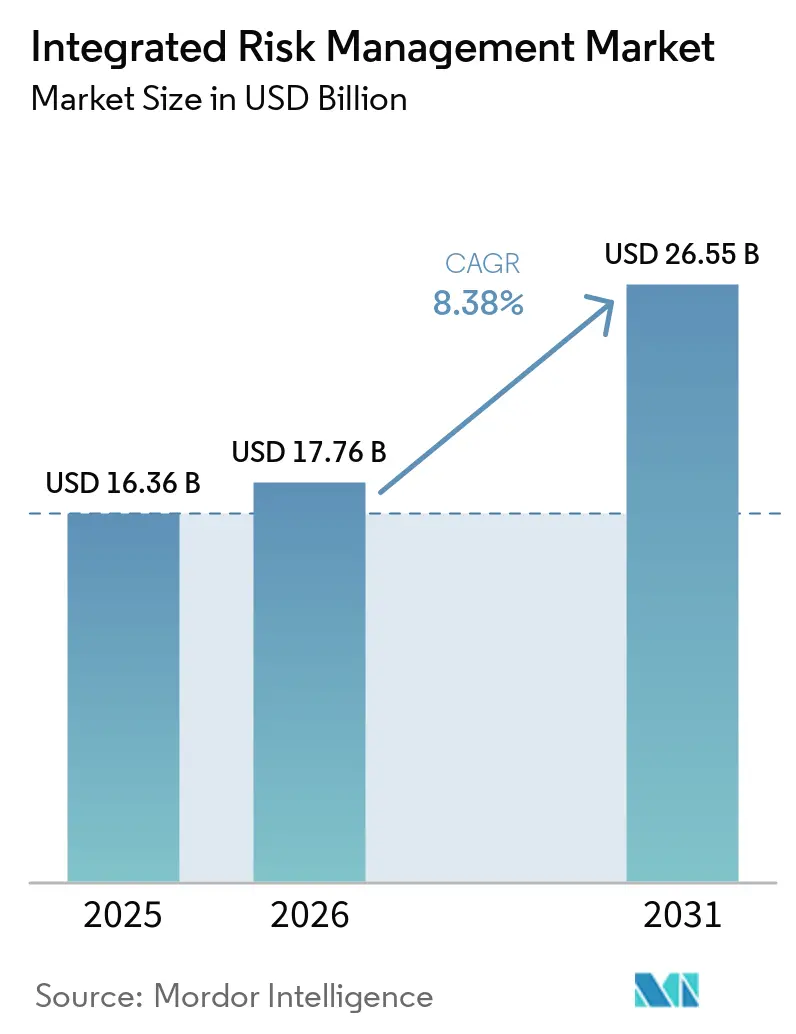
| Marktgr??e (2026) | 17.76 Milliarden US-Dollar |
| Marktgr??e (2031) | 26.55 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 8.38 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse für integriertes Risikomanagement von 黑料不打烊
Die Marktgr??e für integriertes Risikomanagement wird voraussichtlich von 16,36 Milliarden USD im Jahr 2025 auf 17,76 Milliarden USD im Jahr 2026 steigen und bis 2031 einen Wert von 26,55 Milliarden USD erreichen, was einem Wachstum mit einer CAGR von 8,38 % über den Zeitraum 2026–2031 entspricht. Mehrere Kr?fte konvergieren, um diese Expansion voranzutreiben. Der Digital Operational Resilience Act der EU verpflichtet Finanzunternehmen zur Einbettung operationeller Risikokontrollen, Ransomware-Verluste beliefen sich 2024 im Durchschnitt auf 4,54 Millionen USD pro Datenschutzverletzung, und die Corporate Sustainability Reporting Directive verpflichtet 50.000 europ?ische Unternehmen zur Offenlegung von Klima- und ESG-Risiken.[1] Softwarel?sungen dominieren den Markt für integriertes Risikomanagement bereits dank Echtzeit-Dashboards, die Cyber-, Compliance- und Drittanbieterrisiken aggregieren, w?hrend die Cloud-Bereitstellung die Einführungszyklen von 18 Monaten auf sechs Monate verkürzt. Der Ausgabenschwung wird durch hohe Bu?gelder verst?rkt: Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste verh?ngte zwischen 2023 und 2025 HIPAA-Strafen in H?he von 5,1 Milliarden USD. Die nordamerikanische Nachfrage bleibt unter strengen SEC-Vorschriften zur Offenlegung von Cybersicherheits- und Klimadaten stark, und der asiatisch-pazifische Raum w?chst schnell, da China und Indien ihre Datenschutzgesetze versch?rfen.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente erfasste Software im Jahr 2025 einen Umsatzanteil von 63,18 %, w?hrend Risikoanalyse- und Berichtsmodule bis 2031 mit einer CAGR von 9,11 % voranschreiten.
- Nach Bereitstellungsmodus hielten Cloud-Bereitstellungen im Jahr 2025 einen Ausgabenanteil von 71,24 % und werden voraussichtlich bis 2031 mit einer CAGR von 8,41 % wachsen.
- Nach Unternehmensgr??e entfielen auf Gro?unternehmen 58,23 % der Ausgaben im Jahr 2025, w?hrend kleine und mittlere Unternehmen zwischen 2026 und 2031 mit einer CAGR von 10,51 % beschleunigen.
- Nach Endnutzerbranche entfielen auf Banken, Finanzdienstleistungen und Versicherungen 23,91 % der Ausgaben im Jahr 2025, wobei Gesundheitswesen und Biowissenschaften mit einer CAGR von 12,49 % bis 2031 die schnellste Entwicklung verzeichnen.
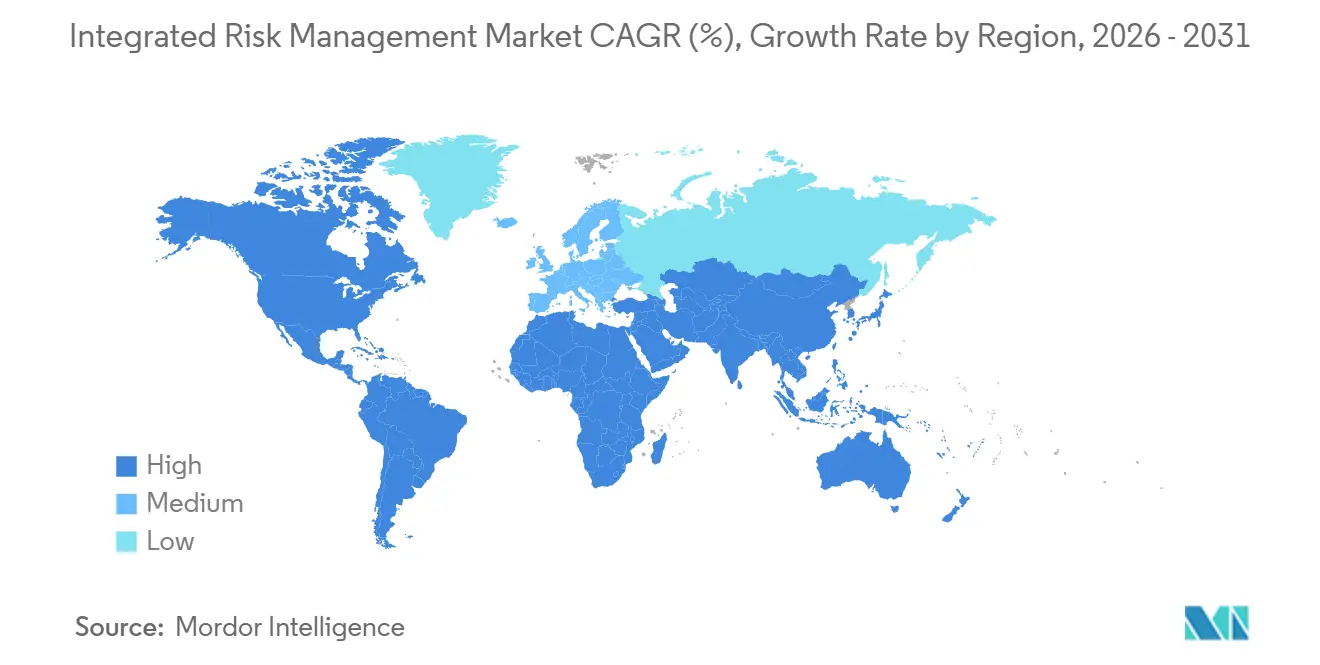
- Nach Geografie behielt Nordamerika im Jahr 2025 einen Marktanteil von 41,84 % im Bereich integriertes Risikomanagement, w?hrend der asiatisch-pazifische Raum mit einer CAGR von 11,42 % über 2026–2031 den schnellsten Anstieg verzeichnet.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexit?t globaler regulatorischer Rahmenbedingungen | +2.1% | Europa, Nord- amerika, Ausstrahlungseffekte auf asiatisch-pazifische multinationale Unternehmen | Mittelfristig (2–4 Jahre) |
| Eskalation von Cybersicherheitsbedrohungen und Datenschutzverletzungen | +1.8% | Global, akut in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Rasante digitale Transformation und Cloud-Einführung | +1.5% | Global, angeführt von Nord- amerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Ausweitung von Drittanbieter- und Lieferketten?kosystemen | +1.2% | Global, konzentriert in asiatisch-pazifischen und europ?ischen Knotenpunkten | Langfristig (≥ 4 Jahre) |
| Verpflichtende ESG- und Klimarisikooffenlegungsregime | +1.0% | Europa, Nord- amerika, aufkommend im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Digitaler Zwilling für Risiko- simulation kritischer Infrastrukturen | +0.6% | Nordamerika, Europa, Piloteinsatz in Energiekorridoren des Nahen Ostens | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Komplexit?t globaler regulatorischer Rahmenbedingungen
Der Digital Operational Resilience Act der Europ?ischen Union trat im Januar 2025 vollst?ndig in Kraft und verpflichtet Finanzunternehmen, die Resilienz ihrer Informations- und Kommunikationstechnologien innerhalb strenger Meldefristen nachzuweisen.[2] Parallele Mandate wie die Corporate Sustainability Reporting Directive und überarbeitete DSGVO-Einwilligungsregeln zwingen Unternehmen dazu, Datenschutz-, Cyber-, ESG- und Drittanbieterrisiken in einem System zu aggregieren, was die Nachfrage nach Plattformen für den Markt für integriertes Risikomanagement steigert. Multinationale Banken sehen sich zudem DORA-Klauseln gegenüber, die das Outsourcing an Anbieter ohne Resilienz-Zertifizierungen untersagen und Kaskaden von Sorgfaltsprüfungen ausl?sen, die Tabellenkalkulationen nicht bew?ltigen k?nnen. ?berlappende Gesetze beeinflussen nun den Zugang zu Kapital; bei der Europ?ischen Wertpapier- und Marktaufsichtsbeh?rde eingereichte Prospekte müssen Nachhaltigkeitsangaben enthalten, was die operative Compliance zu einer Voraussetzung für die Kapitalbeschaffung macht. Zusammen verwandeln diese Drücke das Risikomanagement von einer Back-Office-Funktion in eine Angelegenheit auf Vorstandsebene.
Eskalation von Cybersicherheitsbedrohungen und Datenschutzverletzungen
Ransomware-Angriffe stiegen im Jahr 2025 um 68 %, wobei die durchschnittlichen Wiederherstellungskosten 4,54 Millionen USD pro Vorfall betrugen, was den Fokus auf das Supply-Chain-Risikomanagement als kritische Unternehmenspriorit?t verst?rkt. Ausgefeilte Kompromittierungen der Lieferkette, wie der Cloud-Dienst-Sicherheitsversto? von 2024, bei dem die Zugangsdaten von 8.200 Unternehmen offengelegt wurden, zeigen, dass Perimeter-Abwehrma?nahmen allein nicht mehr ausreichen. Als Reaktion darauf integrieren Organisationen Incident-Workflows in Suiten für den integrierten Risikomanagement-Markt, die automatische Benachrichtigungsschreiben bei Datenschutzverletzungen und Echtzeit-Heatmap-Aktualisierungen erm?glichen. SEC-Vorschriften verpflichten b?rsennotierte Unternehmen, wesentliche Cybervorf?lle innerhalb von vier Werktagen zu melden, was das Zeitfenster für manuelle Abhilfema?nahmen erheblich verkürzt. Banken sehen sich zus?tzlichen Richtlinien des Federal Financial Institutions Examination Council gegenüber, die die Cyber-Risikobewertung auf Subunternehmer der vierten Ebene ausweiten und so die Plattformakzeptanz steigern. Die Konvergenz von IT und Operational Technology vergr??ert die Angriffsfl?che zus?tzlich und veranlasst Versorgungsunternehmen und Hersteller dazu, IT-Warnmeldungen mit OT-Asset-Inventaren in einem einzigen Dashboard zu vereinen.
Rasante digitale Transformation und Cloud-Einführung
Achtundsiebzig Prozent der Unternehmen betrieben bis 2025 mindestens die H?lfte ihrer Workloads in ?ffentlichen oder hybriden Clouds, doch die Governance-Praktiken hinken dieser Geschwindigkeit hinterher. Schatten-IT verbraucht 41 % der Cloud-Ausgaben und schafft blinde Flecken bei Zugriffskontrollen und Datenspeicherort, die Plattformen für den Markt für integriertes Risikomanagement durch direkte API-Konnektoren gut beleuchten k?nnen. FedRAMP verlangt nun monatliche Sicherheitsnachweise von Cloud-Anbietern, was effektiv automatisierte Kontrolltest-Engines vorschreibt. Multi-Cloud-Architekturen führen zu Konfigurationsdrift; Plattformen mit Infrastructure-as-Code-Scanning erkennen fehlerhafte Sicherheitsrichtlinien, bevor Regulierungsbeh?rden dies tun. Serverlose und containerisierte Workloads, die in Sekunden hochgefahren und eingestellt werden, treiben den Bedarf an dynamischen Asset-Inventaren voran, die herk?mmliche Tabellenkalkulationen nicht erfüllen k?nnen, und verst?rken den Wandel hin zu automatisierten, cloud-nativen Risikol?sungen.
Ausweitung von Drittanbieter- und Lieferketten?kosystemen
Unternehmen sind im Durchschnitt auf 5.800 Lieferanten angewiesen, doch nur eines von acht Unternehmen führt umfassende j?hrliche Bewertungen durch. Die Abschaltung eines taiwanesischen Halbleiterlieferanten im Jahr 2025 nach einem Ransomware-Angriff stoppte die Produktion von 23 Automobil-OEMs und verdeutlichte, wie lokalisierte Ausf?lle global kaskadieren. Geplante EU-Lieferketten-Sorgfaltspflichtgesetze werden Unternehmen mit mehr als 500 Mitarbeitern verpflichten, Menschenrechts- und Umweltrisiken über alle Ebenen hinweg zu kartieren, was die Einführung von Lieferantenrisikomodulen ankurbelt. US-amerikanische Regulierungsbeh?rden erwarten nun, dass Banken Fintech-Partner vor Ort prüfen, eine logistische Belastung, die automatisierte Frageb?gen und Abhilfeverfolgungssysteme abmildern. Kontinuierliche ?berwachung ersetzt j?hrliche ?berprüfungen, da die Sicherheitslage eines Lieferanten innerhalb von Wochen nach einer ?bernahme oder einem Führungswechsel nachlassen kann.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Gesamtbetriebskosten und lange Implementierungszyklen | -1.4% | Global, akut bei kostensensiblen KMU in Asien-Pazifik und 厂ü诲补尘别谤颈办补 | Mittelfristig (2–4 Jahre) |
| Mangel an IRM-qualifizierten Fachkr?ften | -0.9% | Global, kritische Lücken in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Anbieterkonsolidierung schafft Bedenken hinsichtlich Abh?ngigkeit | -0.5% | Global, verst?rkt bei Gro?unternehmen in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Unsichere KI- Governance-Standards in verschiedenen Rechtsordnungen | -0.4% | Global, Fragmentierung zwischen den wichtigsten Regionen | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Hohe Gesamtbetriebskosten und lange Implementierungszyklen
Bereitstellungen kosten im Durchschnitt 3,2 Millionen USD über fünf Jahre, einschlie?lich Lizenzen, Integrationsaufwand und Schulungen, und On-Premise-Rollouts k?nnen sich auf 18 Monate erstrecken. Kleine Hersteller k?nnen für solche Zeitr?ume keine sechsk?pfigen Projektteams aufstellen, selbst wenn Bu?gelder drohen. Obwohl die Cloud-Bereitstellung die Zeitpl?ne auf etwa sechs Monate verkürzt, flie?en 40 % der Budgets immer noch in Konfiguration und Benutzereinführung. Projekte werden h?ufig durch untersch?tzte Datenbereinigungsaufw?nde zum Entgleisen gebracht, wie etwa die Abstimmung inkonsistenter Lieferantennamen über Hunderte von Tabellenkalkulationen hinweg. Die Abonnementmüdigkeit nimmt zu, da Anbieter unbefristete Lizenzen durch steigende Jahresgebühren ersetzen, was Beschaffungsteams dazu zwingt, klarere ROI-Kennzahlen zu verlangen, bevor sie mehrj?hrige Vertr?ge unterzeichnen.
Mangel an IRM-qualifizierten Fachkr?ften
Die Welt steht vor 4,8 Millionen unbesetzten Cybersicherheitsstellen, wobei Qualifikationen für die Branche des integrierten Risikomanagements – Beherrschung von ISO 31000, COSO ERM und NIST CSF – besonders selten sind.[3] Universit?ten graduieren j?hrlich weniger als 30.000 Kandidaten mit formalen Qualifikationen, w?hrend die Nachfrage j?hrlich um 18 % w?chst. Das mittlere US-amerikanische Gehalt für einen zertifizierten Risikoanalysten erreichte 2025 128.000 USD, was mittelst?ndische Unternehmen aus dem Markt dr?ngt. Burnout verschlimmert die Fluktuation: 47 % der Compliance-Beauftragten verbringen mehr als 20 Stunden pro Woche mit der Zusammenstellung von Regulierungsberichten – eine Arbeit, die ausgereifte Plattformen automatisieren k?nnten. Anbieter-Zertifizierungskurse kosten 5.000 USD pro Teilnehmer, was für ressourcenbeschr?nkte Organisationen eine weitere Hürde darstellt. W?hrend KI-gestützte Bewertung einige Belastungen lindern kann, bleibt fachkundiges Urteilsverm?gen für die Interpretation probabilistischer Ergebnisse und die Festlegung akzeptabler Risikoschwellen unerl?sslich.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
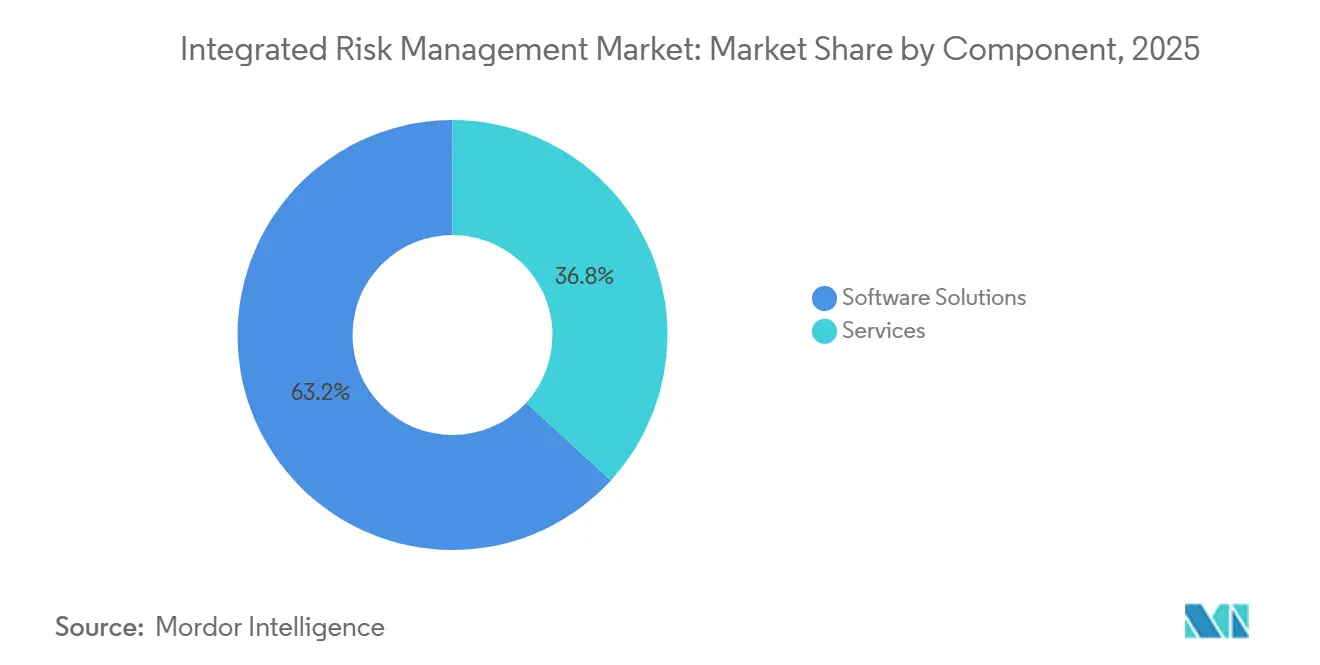
Software festigt die Kontrolle, Analysen beschleunigen sichSoftwarel?sungen hielten im Jahr 2025 einen Marktanteil von 63,18 % im Bereich integriertes Risikomanagement, was den Wandel von Tabellenkalkulationsregistern hin zu einheitlichen Plattformen widerspiegelt, die Richtlinien, Vorf?lle und Compliance-Nachweise zentralisieren. Die vom Markt für integriertes Risikomanagement erfasste Marktgr??e für Risikoanalyse- und Berichtsmodule wird voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 9,11 % expandieren – das schnellste Tempo innerhalb des Software-Stacks, da Vorst?nde auf Echtzeit-Executive-Dashboards bestehen. Gro?e Banken setzen automatisierte Kontrolltest-Engines ein, um die viertelj?hrlichen Bewertungsregeln von DORA zu erfüllen, w?hrend Gesundheitssysteme Vorfallsmodule einsetzen, die HIPAA-Datenschutzverletzungsprozesse rationalisieren.
Dienstleistungen machten 36,82 % der Ausgaben im Jahr 2025 aus, aufgeteilt zwischen professionellen und verwalteten Angeboten. Systemintegratoren wie Deloitte und PwC dominieren komplexe Rollouts, w?hrend Managed-Service-Anbieter nun rund um die Uhr Plattformen unter ergebnisbasierten Vertr?gen betreiben. Die Nachfrage nach Dienstleistungen wird anhalten, da vielen Unternehmen die internen F?higkeiten fehlen, Taxonomien zu verfeinern, APIs zu erstellen und verteilte Benutzer zu schulen, obwohl Automatisierung und vorkonfigurierte Inhaltsbibliotheken die abrechenbaren Stunden für standardisierte Aufgaben reduzieren.


Nach Bereitstellungsmodus:
Cloud beherrscht die Skalierung, On-Premise bleibt für Datensouver?nit?t bestehenCloud-Bereitstellungen erfassten im Jahr 2025 71,24 % des Marktes für integriertes Risikomanagement und werden mit einer CAGR von 8,41 % bis 2031 Schwung behalten. Regulatorische Klarheit half dabei: Die Europ?ische Bankenaufsichtsbeh?rde best?tigte, dass ordnungsgem?? zertifizierte SaaS-Plattformen die DORA-Anforderungen erfüllen, was Investitionen in europ?ischen Finanzinstituten freisetzt. Multi-Tenant-Architekturen erm?glichen viertelj?hrliche Feature-Updates – ServiceNow lieferte 2025 allein vier wesentliche Verbesserungen – ohne Upgrade-Aufwand für Kunden, was die Attraktivit?t der Cloud verst?rkt.
On-Premise-Installationen machen immer noch 28,76 % der Ausgaben aus, konzentriert in Verteidigungs-, Regierungs- und stark regulierten Finanzsegmenten, in denen Datensouver?nit?tsgesetze oder CUI-Mandate die Speicherung in ?ffentlichen Clouds untersagen. Hybride Ans?tze, die sensible Daten vor Ort halten und gleichzeitig Analysen in die Cloud auslagern, gewinnen an Bedeutung und signalisieren ein schrittweises statt bin?res Migrationsmuster.
Nach Unternehmensgr??e:
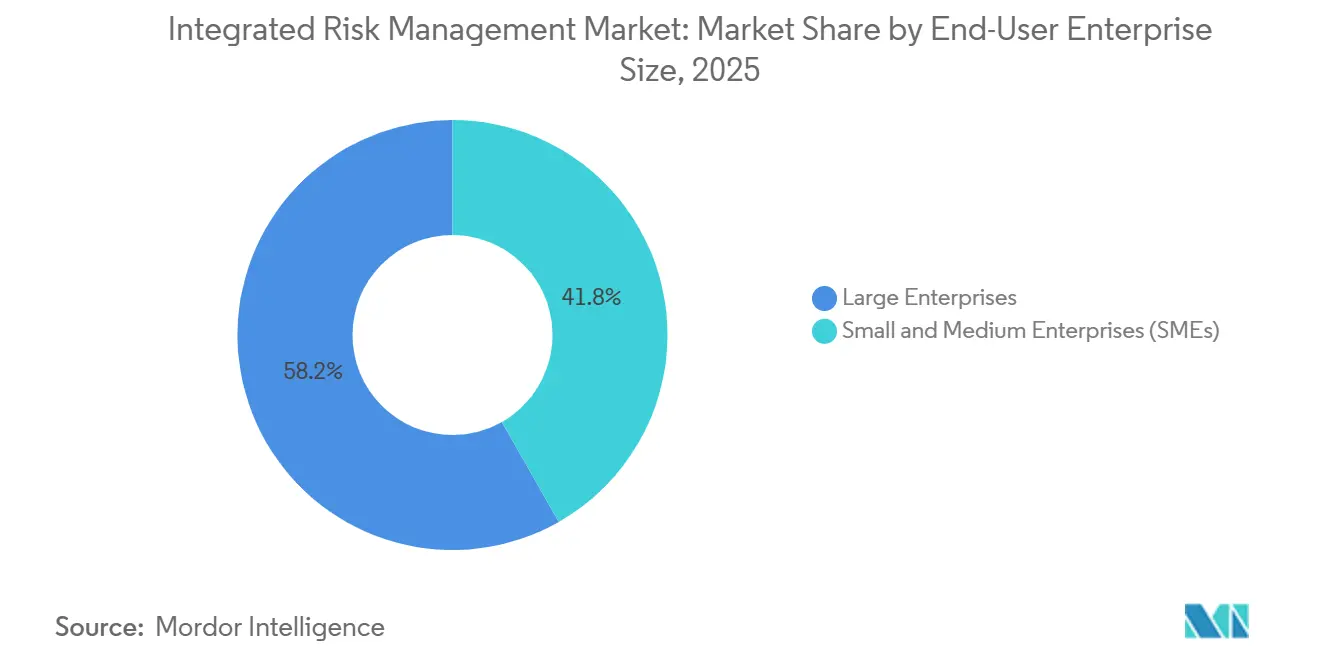
KMU demokratisieren GovernanceGro?unternehmen erwirtschafteten 2025 58,23 % des Umsatzes, aber kleine und mittlere Unternehmen verzeichnen mit einer CAGR von 10,51 % über 2026–2031 den schnellsten Zuwachs. Günstigere Einstiegsabonnements und No-Code-Workflow-Builder bringen nun ausgefeilte Governance in Reichweite von Unternehmen mit 500 Mitarbeitern. Cyber-Versicherungstr?ger verlangen zunehmend dokumentierte Richtlinien und viertelj?hrliche Schwachstellenscans, bevor sie Deckung gew?hren, was selbst ressourcenbeschr?nkte Unternehmen zu integrierten Risikorahmen dr?ngt.
Gro?organisationen bleiben das Ausgabenfundament und schichten KI-gestützte Risikobewertung, Digitale-Zwilling-Simulationen und Unternehmensarchitekturverknüpfungen über mehr als 10 Module. Ihr Beharren auf Datenportabilit?t und offenen APIs gestaltet die Anbieter-Roadmaps um und ermutigt Best-of-Breed-Herausforderer, Lücken in umfangreichen Suiten zu schlie?en.

Nach Endnutzerbranche:
BFSI führt, w?hrend das Gesundheitswesen beschleunigtIm Jahr 2025 entfielen auf Banken, Finanzdienstleistungen und Versicherungen 23,91 % des Gesamtumsatzes, angetrieben durch die operationellen Risikovorschriften von Basel und DORA, die tief in Drittanbieter-?kosysteme eindringen und die Notwendigkeit robuster Compliance-Rahmenbedingungen betonen. Diese Vorschriften haben die Einführung von L?sungen für integriertes Risikomanagement im gesamten Sektor erheblich beeinflusst und eine bessere Aufsicht sowie Risikominderungsstrategien gew?hrleistet. Unterdessen wird der Markt für integriertes Risikomanagement im Bereich Gesundheitswesen und Biowissenschaften voraussichtlich mit einer robusten CAGR von 12,49 % expandieren, angetrieben durch HIPAA-Strafen und die Cybersicherheitsvorschriften der FDA für Medizinprodukte. Der zunehmende Fokus auf den Schutz sensibler Patientendaten und die Gew?hrleistung der Sicherheit von Medizinprodukten war ein wesentlicher Treiber für dieses Wachstum.
IT- und Telekommunikationsunternehmen führen die Entwicklung an und setzen stark auf Ma?nahmen als Reaktion auf strenge Datenschutzverletzungs-Benachrichtigungsgesetze, die eine schnelle und transparente Meldung von Vorf?llen verlangen. Diese Unternehmen investieren in fortschrittliche Risikomanagement-Tools, um sich entwickelnden Cybersicherheitsbedrohungen und regulatorischen Anforderungen zu begegnen. Einzelh?ndler hingegen priorisieren Verfügbarkeitsgarantien für ihre Omnichannel-Betriebe, da ein ununterbrochener Service entscheidend für die Aufrechterhaltung der Kundenzufriedenheit und der betrieblichen Effizienz ist. Energieunternehmen führen Betriebstechnologie- und IT-Risikoperspektiven zusammen, um kritischen Infrastrukturrichtlinien zu entsprechen, die darauf abzielen, die Resilienz und Sicherheit wesentlicher Dienste zu verbessern. Gleichzeitig beschleunigen Regierungsbeh?rden ihre Schritte unter Zero-Trust-Mandaten, mit einem Abschluss für 2026. Diese Mandate treiben die Einführung umfassender Risikomanagement-Rahmenbedingungen voran, um sensible Daten zu schützen und sichere Abl?ufe in Einrichtungen des ?ffentlichen Sektors zu gew?hrleisten.
Geografische Analyse
Markt für integriertes Risikomanagement in Nordamerika
Nordamerika hielt im Jahr 2025 einen Marktanteil von 41,84 % im Bereich integriertes Risikomanagement, bedingt durch strenge SEC-Vorschriften zur Klima- und Cyber-Offenlegung, ein ausgereiftes Cyber-Versicherungs?kosystem sowie hohe Strafen bei Datenschutzverletzungen. Kanadas versch?rfte Datenschutz?nderungen und Mexikos Fintech-Initiativen sorgen für zus?tzlichen regionalen Rückenwind. Die US-amerikanische Federal Trade Commission erhob im Jahr 2025 Vergleichszahlungen in H?he von 1,2 Milliarden USD wegen mangelhafter Datensicherheit, was die wachsende Unnachgiebigkeit der Regulierungsbeh?rden signalisiert und eine weitverbreitete Einführung in mittelst?ndischen Unternehmenssegmenten vorantreibt.
Markt für integriertes Risikomanagement im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum verzeichnet bis 2031 die h?chste CAGR von 11,42 %, da Chinas Gesetz zum Schutz personenbezogener Informationen und Indiens Gesetz zum Schutz digitaler personenbezogener Daten die Lokalisierung von Risikoregistern und automatisierten Einwilligungsmodulen vorantreiben. Japans Bankensektor muss j?hrliche Ransomware-Tabletop-?bungen durchführen, was die Nachfrage nach Szenarioplanungs-Engines ankurbelt, w?hrend Australiens steigende Zahl an Datenschutzverletzungen das Vorfallmanagement zu einer Priorit?t auf Vorstandsebene macht. Die Harmonisierungsbemühungen des ASEAN-Raums steigern zudem den grenzüberschreitenden Compliance-Bedarf und schaffen ein fruchtbares Umfeld für Anbieter mit Bibliotheken für mehrere Rechtsordnungen.
Markt für integriertes Risikomanagement in EMEA und 厂ü诲补尘别谤颈办补
Europa hielt im Jahr 2025 einen Marktanteil von 28 %, beflügelt durch das Inkrafttreten von DORA im Januar 2025 und die schrittweise Einführung der CSRD, die letztendlich 50.000 Unternehmen erfassen wird. Die deutsche BaFin erlie? mehrere Durchsetzungsma?nahmen gegen Banken, die im Bereich des Drittparteienrisikos M?ngel aufwiesen, was die Dringlichkeit der Compliance unterstreicht. Der britische Rahmen zur operativen Resilienz und die erheblichen DSGVO-Bu?gelder in Frankreich verdeutlichen einen Wandel von der prinzipienbasierten Aufsicht hin zu messbaren Kontrollen. 厂ü诲补尘别谤颈办补, der Nahe Osten und Afrika halten zusammen einen Marktanteil von 12 %; die Einführung konzentriert sich auf den brasilianischen Finanzsektor, die Smart-City-Infrastruktur am Golf und die Durchsetzung des Datenschutzes in 厂ü诲补蹿谤颈办补, wenngleich Infrastrukturlücken und W?hrungsvolatilit?t die breitere Nachfrage d?mpfen.
Wettbewerbslandschaft
Marktkonzentration
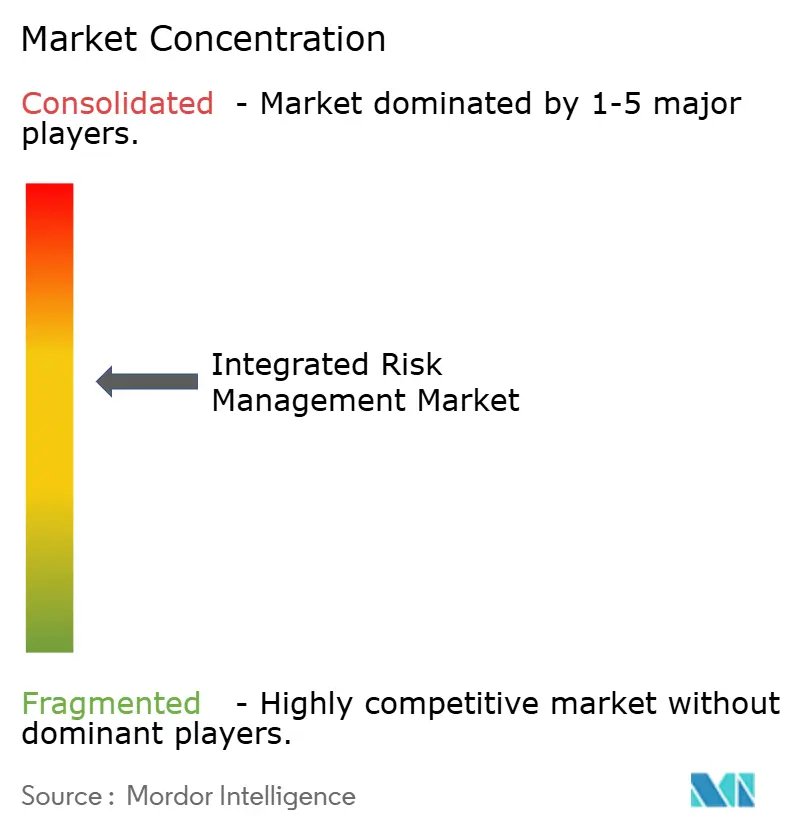
Der Markt für integriertes Risikomanagement ist m??ig konzentriert. Die fünf gr??ten Anbieter – IBM, ServiceNow, SAP, MetricStream und OneTrust – werden voraussichtlich einen erheblichen Anteil am Markterl?s 2025 auf sich vereinen. Plattformkonsolidierer nutzen ihre etablierten Positionen in den Bereichen ERP, IT-Dienstleistungen und Workflows, um Module im Cross-Selling anzubieten. Im Gegensatz dazu erschlie?en sich spezialisierte Herausforderer ihre Nische durch branchenspezifische Inhalte und schnelle Konfigurierbarkeit. ServiceNow setzt auf Low-Code-Engines zur Vereinfachung von Anpassungsprozessen – eine Strategie, die insbesondere K?ufer im mittleren Marktsegment anspricht. IBM und SAP hingegen st?rken ihre Predictive-Analytics-F?higkeiten mithilfe globaler Partner?kosysteme und eingebetteter künstlicher Intelligenz, obwohl dieser umfassende Ansatz mitunter die Agilit?t ihrer Funktionen beeintr?chtigen kann.
Private-Equity-Zusammenschlüsse ver?ndern die Wettbewerbslandschaft, indem einzelne Punktl?sungen zu umfassenden Suiten zusammengeführt werden. Diese Konsolidierung führt zu einem Rückgang der Preisaufschl?ge, die früher mit eigenst?ndigen Incident- oder Policy-Tools verbunden waren. Ein bemerkenswerter Anstieg der Patentanmeldungen für KI-gestützte Risikobewertung um 42 % im Jahr 2025 unterstreicht den Wettbewerbsdruck, unstrukturierte Bedrohungsdaten mit organisierten Kontrolldaten zu verknüpfen. Bedenken hinsichtlich einer Anbieterabh?ngigkeit nehmen zu, insbesondere da Konsolidierer den API-Zugang einschr?nken oder Exportgebühren erh?hen. Dies hat viele gro?e Unternehmen dazu veranlasst, vor dem Abschluss langfristiger Mehrjahresvertr?ge Zusicherungen zur Interoperabilit?t einzufordern. Darüber hinaus gewinnen Managed-Service-Anbieter an Bedeutung, die Kunden mit Talentmangel rund um die Uhr ?berwachungsdienstleistungen anbieten. Dieser wachsende Einfluss veranlasst Softwareanbieter, partnerfreundlichere Erl?smodelle zu entwickeln.
Regionale Dynamiken pr?gen ebenfalls die Entwicklung des Marktes. Nordamerika dominiert weiterhin aufgrund seiner fortschrittlichen technologischen Infrastruktur und der frühen Einführung von L?sungen für integriertes Risikomanagement. Die Region Asien-Pazifik verzeichnet jedoch ein rasantes Wachstum, das durch zunehmende regulatorische Anforderungen und ein wachsendes Bewusstsein für Risikomanagementpraktiken in Unternehmen angetrieben wird. Diese regionale Expansion veranlasst Anbieter, ihre Angebote auf unterschiedliche Compliance-Standards und lokale Anforderungen zuzuschneiden.
Marktführer im Bereich integriertes Risikomanagement
-
ServiceNow, Inc.
-
Archer Technologies LLC.
-
IBM Corporation
-
NAVEX Global Inc.
-
MetricStream Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für integriertes Risikomanagement Unternehmen in diesem Bericht
- IBM Corporation
- ServiceNow Inc.
- Archer Technologies LLC
- NAVEX Global Inc.
- MetricStream Inc.
- SAP SE
- LogicManager Inc.
- AuditBoard Inc.
- Onspring Technologies LLC
- Centraleyes Ltd.
- Riskonnect Inc.
- Diligent Corporation
- OneTrust LLC
- LogicGate Inc.
- Resolver Inc.
- RSA Security LLC
- SureCloud Ltd.
- IsoMetrix
- SAI360 Inc.
- Quantivate LLC
Neueste Industrielle Entwicklungen in Markt für integriertes Risikomanagement
- Januar 2026: ServiceNow stimmte der ?bernahme eines KI-Risikoanalyse-Spezialisten für 420 Millionen USD zu und integriert dabei Modelle des maschinellen Lernens, die Bedrohungsinformationen mit Kontrollücken verknüpfen.
- Dezember 2025: SAP führte integriertes Risikomanagement in der Cloud innerhalb von S/4HANA ein und bettete Echtzeit-ESG-Analysen für Unternehmen ein, die unter die CSRD-Berichterstattung fallen.
- November 2025: IBM fügte seiner Abteilung für verwaltete Sicherheitsdienste durch eine Erweiterung von 1,2 Milliarden USD 2.400 Analysten hinzu, um Kundenplattformen unter ergebnisbasierten Bedingungen zu betreiben.
- Oktober 2025: OneTrust sicherte sich eine Series-D-Finanzierung von 300 Millionen USD, um KI-gestützte Einwilligungsmodule zu entwickeln und im asiatisch-pazifischen Raum zu expandieren.
Markt für integriertes Risikomanagement Berichtsumfang und Forschungsmethodik
Marktdefinitionen und wesentliche Abdeckungsbereiche
Unsere Studie definiert den Markt für integriertes Risikomanagement (IRM) als alle Softwareplattformen sowie die damit verbundenen Implementierungs- oder Managed-Service-Erl?se, die es einer Organisation erm?glichen, operative, Cyber-, Compliance-, strategische und Drittparteirisiken über ein gemeinsames Datenmodell zu identifizieren, zu bewerten, zu aggregieren und zu überwachen. Die Werte sind in konstanten US-Dollar von 2025 ausgedrückt.
Ausschluss aus dem Geltungsbereich: Eigenst?ndige Punktl?sungen (beispielsweise Schwachstellenscanner oder Analysetools für die Versicherungszeichnung) sind nicht in dieser Z?hlung enthalten.
厂别驳尘别苍迟颈别谤耻苍驳蝉ü产别谤蝉颈肠丑迟
- Nach Komponente
- Softwarel?sungen
- Risiko- und Compliance-Management
- Vorfalls- und Problemmanagement
- Richtlinienmanagement
- Risikoanalyse und Berichterstattung
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- Softwarel?sungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Unternehmensgr??e
- Kleine und mittlere Unternehmen (KMU)
- Gro?unternehmen
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen und Biowissenschaften
- IT und Telekommunikation
- Einzelhandel und Konsumgüter
- Fertigung
- Energie und Versorgungsunternehmen
- Regierung und ?ffentlicher Sektor
- Transport
- Bildung
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- 厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
- Europa
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Italien
- Spanien
- ?briges Europa
- Asien-Pazifik
- China
- Japan
- 厂ü诲办辞谤别补
- Indien
- Australien
- Neuseeland
- ?briger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Vereinigte Arabische Emirate
- Saudi-Arabien
- 罢ü谤办别颈
- ?briger Naher Osten
- Afrika
- 厂ü诲补蹿谤颈办补
- Nigeria
- Kenia
- ?briges Afrika
- Naher Osten
- Nordamerika
Detaillierte Forschungsmethodik und Datenvalidierung
Prim?rforschung
Anschlie?end führten wir Interviews mit Chief Risk Officers, Systemintegratoren und SaaS-Produktverantwortlichen in Nordamerika, Europa und der Region Asien-Pazifik durch. Ihre Einsch?tzungen zu Kaufzyklen, Lizenzanzahlen und bevorstehenden Regulierungen halfen uns, Informationslücken zu schlie?en und die Modelltreiber vor der abschlie?enden Triangulation mit den Gegebenheiten vor Ort in Einklang zu bringen.
Sekund?rforschung
Wir begannen damit, das adressierbare Universum anhand ?ffentlicher Quellen wie SEC-Einreichungen in den USA, Statistiken der Europ?ischen Bankenaufsichtsbeh?rde, Studien zur Einführung des NIST-Frameworks und Ver?ffentlichungen der Risk Management Society zu kartieren. Beh?rdliche Beschaffungsportale, über Questel abgerufene Patentfamilien und Versanddaten von Volza verdeutlichten die Technologiediffusion, w?hrend Gesch?ftsberichte (10-K) und Investorenpr?sentationen der Unternehmen typische Vertragswerte verankerten. Diese Quellen veranschaulichen, ohne Anspruch auf Vollst?ndigkeit, die herangezogenen Sekund?rinputs für die Faktenprüfung und den Aufbau der Datenbasis.
Marktgr??enbestimmung und Prognose
Ein Top-down-Ansatz wandelt die Ausgaben für vertikale Unternehmenssoftware über Penetrationsratenmatrizen in einen IRM-Nachfragepool um. Anschlie?end werden selektive Bottom-up-Umsatzzusammenführungen von Anbietern und Kanalprüfungen zur Best?tigung der Gesamtwerte herangezogen. Zu den zentralen Einflussfaktoren z?hlen die Anzahl regulierter Finanzinstitute, die Cloud-Migrationsquote, der mittlere Abonnementpreis, die H?ufigkeit von Cybersicherheitsvorf?llen sowie regionale Datenschutzvorschriften. Die Projektion bis 2030 erfolgt mittels multivariater Regression sowie Szenarioanalysen zu regulatorischen Schocks, w?hrend gewichtete Durchschnittswerte aus Interviewdaten verbleibende Lücken schlie?en.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse durchlaufen drei Ebenen der Analystenprüfung; Abweichungsmarkierungen l?sen erneute Verifikationsanrufe aus. 黑料不打烊 aktualisiert die Daten alle zw?lf Monate, mit Zwischenaktualisierungen, wenn wesentliche Ereignisse – wie Meilensteine bei der DORA-Durchsetzung – die Prognose ver?ndern. Eine abschlie?ende Plausibilit?tsprüfung erfolgt unmittelbar vor der Ver?ffentlichung.
Warum die Ausgangsbasis von 黑料不打烊 für integriertes Risikomanagement Verl?sslichkeit bietet
Ver?ffentlichte Sch?tzungen weichen h?ufig voneinander ab, da Unternehmen unterschiedliche Risikomodule, Preiskurven und Aktualisierungsrhythmen anwenden.
Zu den wesentlichen Ursachen für diese Abweichungen z?hlen eine breitere GRC-Einbeziehung durch einige Herausgeber, konservative Annahmen zu Lizenzpreisen sowie zeitliche Unterschiede bei der W?hrungsumrechnung im Vergleich zu unserer Basis von 2025.
Vergleichsanalyse
| Marktgr??e | Anonymisierte Quelle | Wesentlicher Grund für die Abweichung |
|---|---|---|
| 16,36 Milliarden | 黑料不打烊 | - |
| 17,45 Milliarden | Globales Beratungsunternehmen A | Bündelt eGRC- und Drittparteirisiko-Tools; stützt sich haupts?chlich auf Sekund?rdaten mit begrenzter Feldvalidierung |
| 14,72 Milliarden | Marktherausgeber B | Schlie?t Erl?se aus Professional Services aus und verwendet durchschnittliche Lizenzpreise von 2019 bis 2023, ohne neue Cloud-Aufschl?ge zu berücksichtigen |
Der Vergleich zeigt, dass wir eine transparente Abgrenzung des Geltungsbereichs mit einer gemischten Verifikationsmethodik verbinden und Entscheidungstr?gern eine ausgewogene Ausgangsbasis bieten, die auf klar definierten Variablen und wiederholbaren Schritten basiert. Hierin liegt die stille Differenzierung von 黑料不打烊.
Im Bericht beantwortete Schlüsselfragen
Wie hoch werden die Ausgaben für integriertes Risikomanagement bis 2031 sein?
Der Markt wird voraussichtlich bis 2031 einen Wert von 26,55 Milliarden USD erreichen, was einer CAGR von 8,38 % ab 2026 entspricht.
Welches Segment w?chst innerhalb von Plattformen für integriertes Risikomanagement am schnellsten?
Risikoanalyse- und Berichtsmodule werden bis 2031 voraussichtlich mit einer CAGR von 9,11 % expandieren, da Vorst?nde Echtzeit-Dashboards fordern.
Warum führen kleine und mittlere Unternehmen integrierte Risikol?sungen schnell ein?
Cloud-native Plattformen mit vorkonfigurierten Vorlagen und günstigen Abonnementtarifen erm?glichen es KMU, neue regulatorische Mandate zu erfüllen, ohne dedizierte Compliance-Teams einzustellen.
Was treibt die schnelle Einführung integrierter Risikotools im asiatisch-pazifischen Raum voran?
Strengere Datenschutzgesetze in China und Indien sowie regionsweite Harmonisierungsbemühungen im Rahmen der ASEAN-Regeln beschleunigen die Einführung bei dort t?tigen multinationalen Unternehmen.