
Tama?o y Participación del Mercado de Gestión Integrada de Riesgos
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
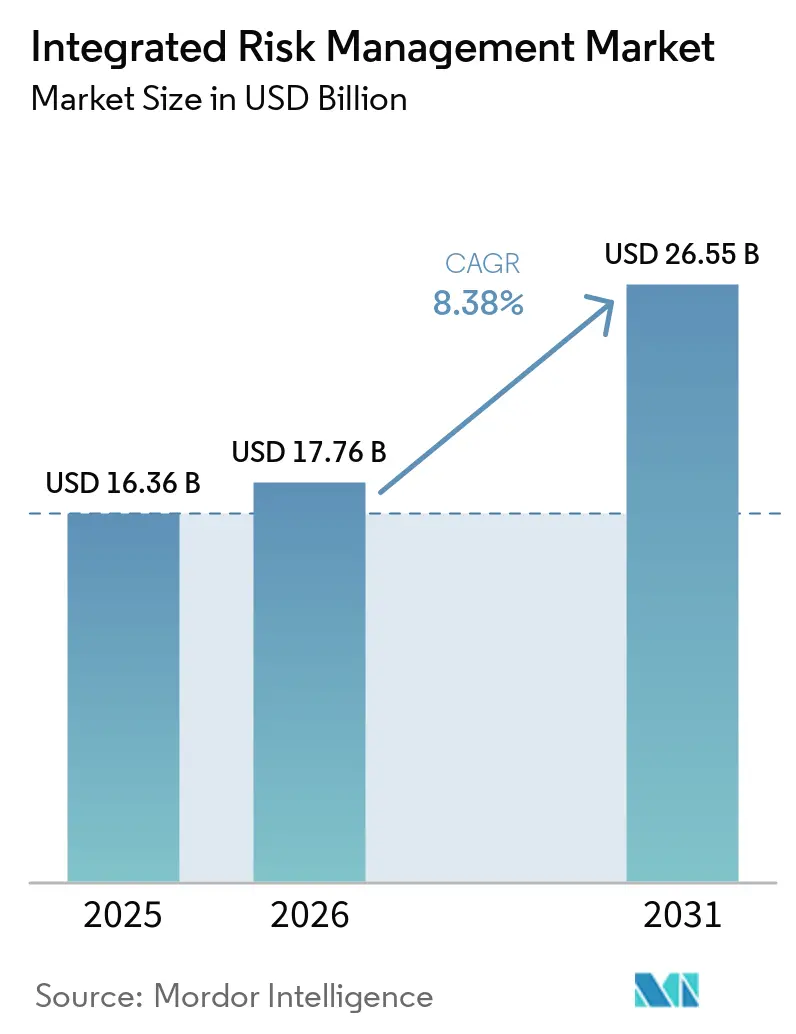
| Tama?o del Mercado (2026) | 17.76 Mil millones de dólares |
| Tama?o del Mercado (2031) | 26.55 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 8.38 % |
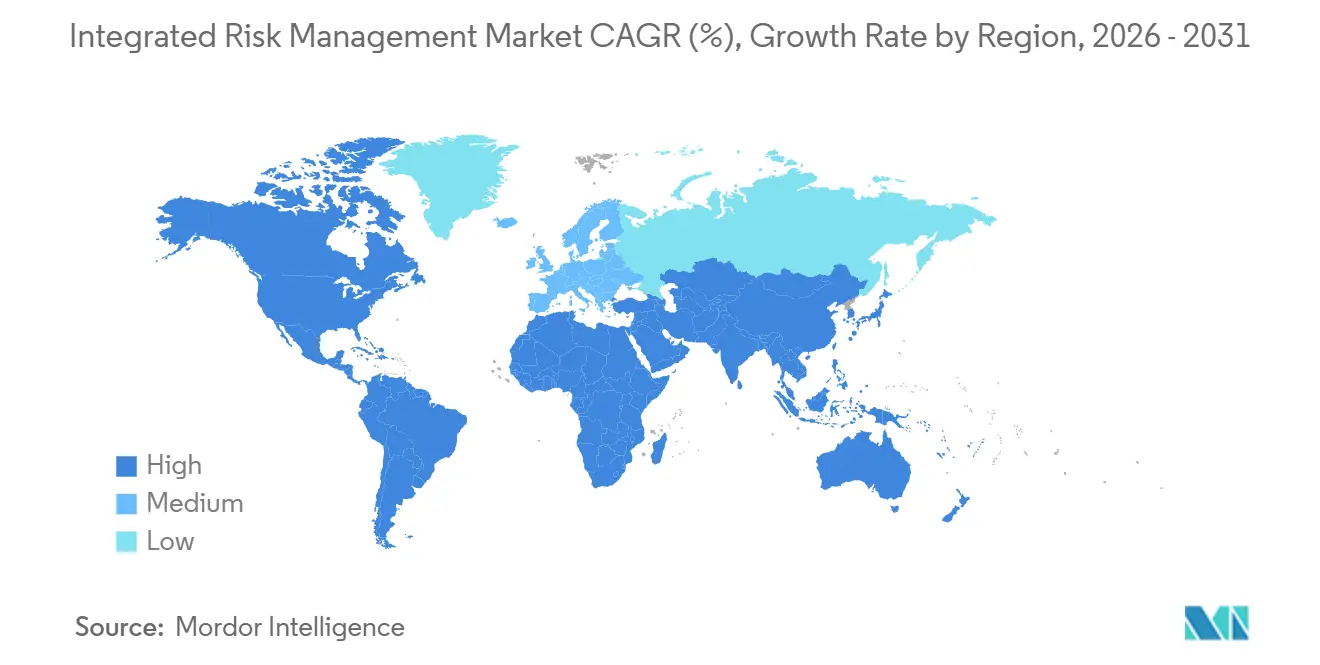
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión Integrada de Riesgos por 黑料不打烊
Se espera que el tama?o del mercado de gestión integrada de riesgos aumente de USD 16,36 mil millones en 2025 a USD 17,76 mil millones en 2026 y alcance USD 26,55 mil millones en 2031, creciendo a una CAGR del 8,38% durante 2026-2031. Varias fuerzas convergen para impulsar esta expansión. La Ley de Resiliencia Operativa Digital de Europa exige que las entidades financieras incorporen controles de riesgo operativo, las pérdidas por ransomware promediaron USD 4,54 millones por brecha en 2024, y la Directiva de Informes de Sostenibilidad Corporativa obliga a 50.000 empresas europeas a divulgar exposiciones climáticas y de ESG.[1] Las soluciones de software ya dominan el mercado de gestión integrada de riesgos gracias a los paneles en tiempo real que agregan riesgos cibernéticos, de cumplimiento y de terceros, mientras que la implementación en la nube comprime los ciclos de despliegue de 18 meses a seis. El impulso del gasto se ve reforzado por cuantiosas multas: el Departamento de Salud y Servicios Humanos de los Estados Unidos impuso USD 5,1 mil millones en sanciones por incumplimiento de la HIPAA entre 2023 y 2025. La demanda en América del Norte se mantiene sólida bajo las estrictas normas de la SEC sobre divulgación de ciberseguridad y clima, y 础蝉颈补-笔补肠í蹿颈肠辞 escala rápidamente a medida que China e India endurecen sus estatutos de protección de datos personales.
Conclusiones Clave del Informe
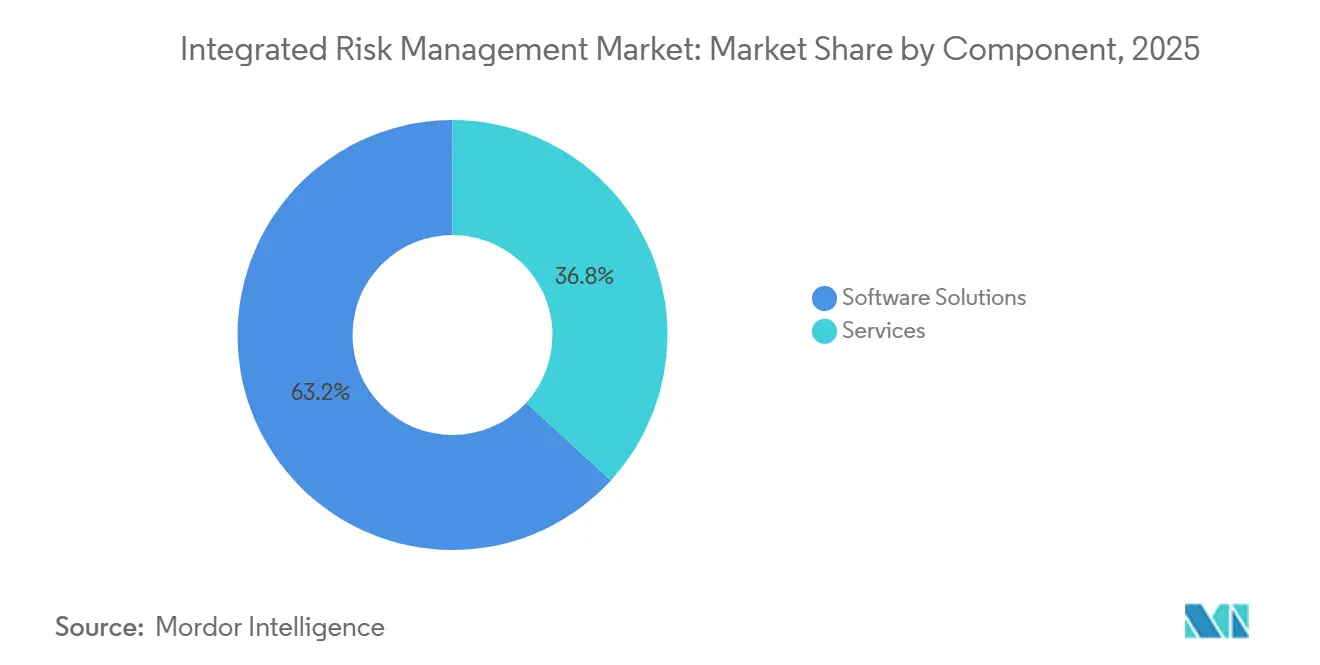
- Por componente, el software capturó el 63,18% de la participación en ingresos en 2025, mientras que los módulos de análisis de riesgos e informes avanzan a una CAGR del 9,11% hasta 2031.
- Por modo de implementación, las implementaciones en la nube representaron el 71,24% del gasto en 2025 y se proyecta que crecerán a una CAGR del 8,41% hasta 2031.
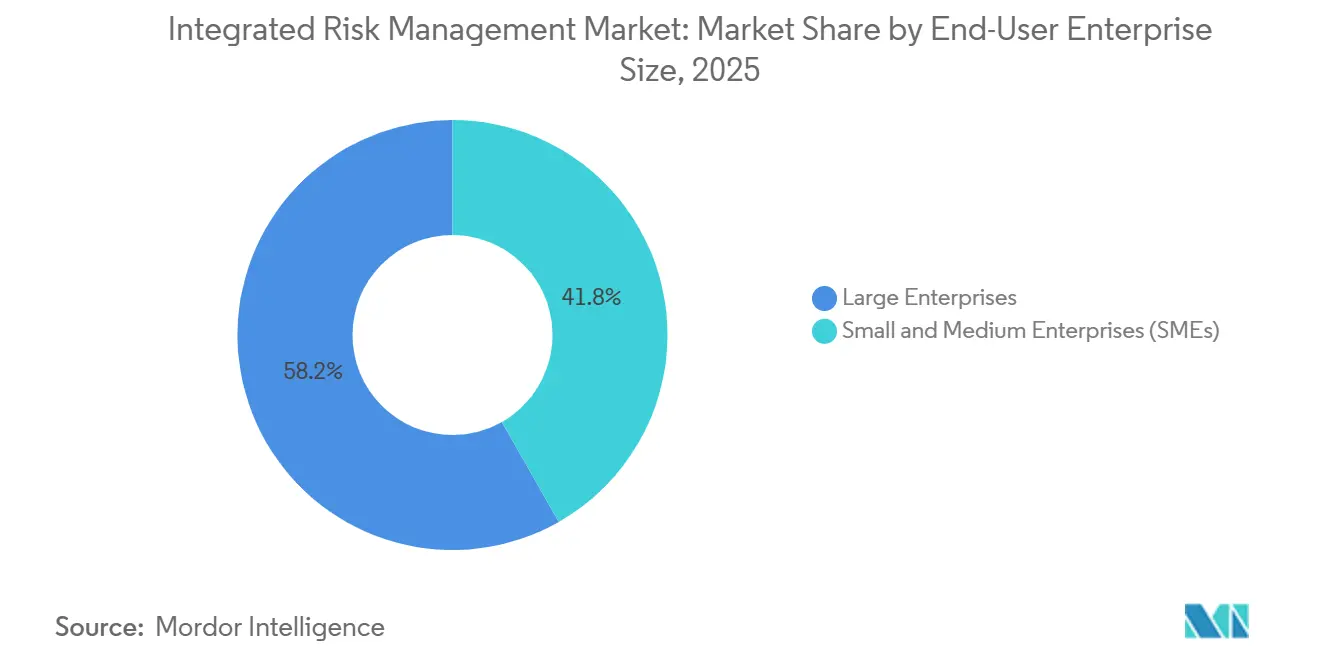
- Por tama?o de empresa, las grandes empresas concentraron el 58,23% del gasto en 2025, mientras que las peque?as y medianas empresas se aceleran a una CAGR del 10,51% entre 2026 y 2031.
- Por industria de usuario final, la banca, los servicios financieros y los seguros representaron el 23,91% del gasto en 2025, pero la salud y las ciencias de la vida representan la trayectoria más rápida con una CAGR del 12,49% hasta 2031.
- Por geografía, América del Norte retuvo el 41,84% de la participación en el mercado de gestión integrada de riesgos en 2025, mientras que 础蝉颈补-笔补肠í蹿颈肠辞 registra el ascenso más rápido con una CAGR del 11,42% durante 2026-2031.
Nota: Las cifras del tama?o del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de 黑料不打烊, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Complejidad de los Marcos Regulatorios Globales | +2.1% | Europa, América del Norte, con efectos secundarios en multinacionales de 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Escalada de Amenazas de Ciberseguridad y Brechas de Datos | +1.8% | Global, aguda en América del Norte y Europa | Corto plazo (≤ 2 a?os) |
| Transformación Digital Acelerada y Adopción de la Nube | +1.5% | Global, liderada por América del Norte y 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Expansión de Ecosistemas de Terceros y Cadena de Suministro | +1.2% | Global, concentrada en centros de 础蝉颈补-笔补肠í蹿颈肠辞 y Europa | Largo plazo (≥ 4 a?os) |
| Regímenes Obligatorios de Divulgación de ESG y Riesgo Climático | +1.0% | Europa, América del Norte, emergente en 础蝉颈补-笔补肠í蹿颈肠辞 | Mediano plazo (2-4 a?os) |
| Simulación de Riesgo con Gemelo Digital para Infraestructura Crítica | +0.6% | América del Norte, Europa, uso piloto en corredores energéticos de Oriente Medio | Largo plazo (≥ 4 a?os) |
| Fuente: 黑料不打烊 | |||
Complejidad de los Marcos Regulatorios Globales
La Ley de Resiliencia Operativa Digital de la Unión Europea entró en plena vigencia en enero de 2025 y obliga a las entidades financieras a demostrar la resiliencia de sus tecnologías de la información y la comunicación dentro de estrictos plazos de reporte.[2] Mandatos paralelos como la Directiva de Informes de Sostenibilidad Corporativa y las normas revisadas de consentimiento del RGPD obligan a las empresas a agregar exposiciones de privacidad, cibernéticas, de ESG y de terceros en un solo sistema, elevando la demanda de plataformas del mercado de gestión integrada de riesgos. Los bancos multinacionales también enfrentan cláusulas de la Ley de Resiliencia Operativa Digital que prohíben la externalización a proveedores sin certificaciones de resiliencia, generando cascadas de auditorías de diligencia debida que las hojas de cálculo no pueden gestionar. Los estatutos superpuestos ahora influyen en el acceso al capital; los prospectos presentados ante la Autoridad Europea de Valores y Mercados deben incluir divulgaciones de sostenibilidad, convirtiendo el cumplimiento operativo en un requisito previo para la captación de fondos. En conjunto, estas presiones transforman la gestión de riesgos de una función de back-office en un imperativo a nivel de consejo directivo.
Escalada de Amenazas de Ciberseguridad y Brechas de Datos
Los ataques de ransomware aumentaron un 68% en 2025, con costos promedio de recuperación de 4,54 millones de USD por incidente, lo que intensifica el enfoque en la Gestión de Riesgos de la Cadena de Suministro como una prioridad empresarial crítica. Los compromisos sofisticados de la cadena de suministro, como la brecha en servicios en la nube de 2024 que expuso las credenciales de 8.200 empresas, revelan que las defensas perimetrales por sí solas ya no son suficientes. En respuesta, las organizaciones integran flujos de trabajo de gestión de incidentes en las suites del mercado de gestión integrada de riesgos, lo que permite el envío automático de notificaciones de brechas y actualizaciones en tiempo real de mapas de calor. Las normas de la SEC exigen que las empresas públicas reporten eventos cibernéticos materiales en un plazo de cuatro días hábiles, reduciendo la ventana para la remediación manual. Los bancos se enfrentan a directivas adicionales del Consejo Federal de Examen de Instituciones Financieras que extienden la evaluación del riesgo cibernético a los subcontratistas de cuarto nivel, impulsando la adopción de plataformas. La convergencia de la tecnología de la información y la tecnología operacional amplía aún más la superficie de ataque, lo que lleva a las empresas de servicios públicos y a los fabricantes a unificar las alertas de TI con los inventarios de activos de TO dentro de un único panel de control.
Transformación Digital Acelerada y Adopción de la Nube
El 78% de las empresas ejecutaba al menos la mitad de sus cargas de trabajo en nubes públicas o híbridas en 2025, pero las prácticas de gobernanza se quedan atrás de esta velocidad. La TI en la sombra consume el 41% del gasto en la nube, creando puntos ciegos en los controles de acceso y la residencia de datos que las plataformas del mercado de gestión integrada de riesgos están bien posicionadas para iluminar mediante conectores de API directos. El programa FedRAMP ahora exige atestaciones de seguridad mensuales de los proveedores de nube, lo que efectivamente obliga a contar con motores de prueba de controles automatizados. Las arquitecturas multinube introducen desviaciones de configuración; las plataformas con análisis de código de infraestructura detectan políticas de seguridad desalineadas antes de que lo hagan los reguladores. Las cargas de trabajo sin servidor y en contenedores, que se activan y retiran en segundos, impulsan la necesidad de inventarios de activos dinámicos que las hojas de cálculo tradicionales no pueden igualar, reforzando el cambio hacia soluciones de riesgo automatizadas y nativas de la nube.
Expansión de Ecosistemas de Terceros y Cadena de Suministro
Las empresas dependen en promedio de 5.800 proveedores, pero solo una de cada ocho realiza evaluaciones anuales exhaustivas. El cierre en 2025 de un proveedor taiwanés de semiconductores tras un ataque de ransomware paralizó la producción de 23 fabricantes de equipos originales del sector automotriz, poniendo de manifiesto cómo los fallos localizados se propagan a escala global. La propuesta de legislación de la Unión Europea sobre diligencia debida en la cadena de suministro obligará a las empresas con más de 500 empleados a mapear los riesgos de derechos humanos y medioambientales en todos los niveles, impulsando la adopción de módulos de riesgo de proveedores. Los reguladores de los Estados Unidos ahora esperan que los bancos auditen a sus socios de tecnología financiera in situ, una carga logística que los cuestionarios automatizados y los rastreadores de remediación alivian. El monitoreo continuo reemplaza las revisiones anuales porque la postura de seguridad de un proveedor puede deteriorarse en cuestión de semanas tras una adquisición o un cambio de liderazgo.
Análisis del Impacto de las Restricciones*
| 搁别蝉迟谤颈肠肠颈ó苍 | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Alto Costo Total de Propiedad y Largos Ciclos de Implementación | -1.4% | Global, agudo en pymes sensibles al costo en 础蝉颈补-笔补肠í蹿颈肠辞 y América del Sur | Mediano plazo (2-4 a?os) |
| Escasez de Profesionales Especializados en Gestión Integrada de Riesgos | -0.9% | Global, brechas críticas en América del Norte y Europa | Largo plazo (≥ 4 a?os) |
| Consolidación de Proveedores que Genera Preocupaciones de Dependencia | -0.5% | Global, acentuada en grandes empresas de América del Norte y Europa | Mediano plazo (2-4 a?os) |
| Estándares Inciertos de Gobernanza de IA entre Jurisdicciones | -0.4% | Global, fragmentación entre las principales regiones | Largo plazo (≥ 4 a?os) |
| Fuente: 黑料不打烊 | |||
Alto Costo Total de Propiedad y Largos Ciclos de Implementación
Las implementaciones promedian USD 3,2 millones a lo largo de cinco a?os, cubriendo licencias, mano de obra de integración y capacitación, y los despliegues locales pueden extenderse hasta 18 meses. Los peque?os fabricantes no pueden conformar equipos de proyecto de seis personas durante tales períodos, incluso cuando se avecinan multas. Aunque la entrega en la nube reduce los plazos a aproximadamente seis meses, el 40% de los presupuestos aún se consume en configuración y habilitación de usuarios. Los proyectos suelen descarrilarse por cargas de trabajo de limpieza de datos subestimadas, como la conciliación de nombres de proveedores inconsistentes en cientos de hojas de cálculo. La fatiga por suscripciones está aumentando a medida que los proveedores reemplazan las licencias perpetuas con tarifas anuales crecientes, lo que obliga a los equipos de adquisiciones a exigir métricas de retorno sobre la inversión más claras antes de firmar acuerdos plurianuales.
Escasez de Profesionales Especializados en Gestión Integrada de Riesgos
El mundo enfrenta 4,8 millones de puestos de ciberseguridad sin cubrir, siendo especialmente escasos los conjuntos de habilidades de la industria de gestión integrada de riesgos, es decir, el dominio de ISO 31000, COSO ERM y NIST CSF.[3] Las universidades gradúan menos de 30.000 candidatos anuales con credenciales formales, mientras que la demanda crece un 18% cada a?o. El salario medio en los Estados Unidos para un analista de riesgos certificado alcanzó USD 128.000 en 2025, dejando a las empresas del mercado medio fuera de su alcance. El agotamiento agrava la rotación: el 47% de los responsables de cumplimiento dedica más de 20 horas semanales a elaborar informes regulatorios, trabajo que las plataformas maduras podrían automatizar. Los cursos de certificación de proveedores cuestan USD 5.000 por plaza, lo que a?ade más fricción para las organizaciones con recursos limitados. Si bien la puntuación asistida por IA puede aliviar parte de la presión, el juicio experto sigue siendo esencial para interpretar los resultados probabilísticos y decidir los umbrales de riesgo aceptables.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Software Consolida el Control, los Análisis se AceleranLas soluciones de software representaron el 63,18% de la participación en el mercado de gestión integrada de riesgos en 2025, lo que refleja el cambio de los registros en hojas de cálculo a plataformas unificadas que centralizan políticas, incidentes y evidencia de cumplimiento. Se proyecta que el tama?o del mercado de gestión integrada de riesgos capturado por los módulos de análisis de riesgos e informes se expandirá a una CAGR del 9,11% entre 2026 y 2031, el ritmo más rápido dentro del conjunto de software, ya que los consejos directivos insisten en paneles ejecutivos en tiempo real. Los grandes bancos implementan motores de prueba de controles automatizados para cumplir con las normas de evaluación trimestral de la Ley de Resiliencia Operativa Digital, mientras que los sistemas de salud adoptan módulos de gestión de incidentes que agilizan los procesos de brechas bajo la HIPAA.
Los servicios representaron el 36,82% del gasto en 2025, divididos entre ofertas profesionales y gestionadas. Los integradores de sistemas como Deloitte y PwC dominan los despliegues complejos, mientras que los proveedores de servicios gestionados ahora operan plataformas las 24 horas del día, los 7 días de la semana bajo contratos basados en resultados. La demanda de servicios persistirá porque muchas empresas carecen de habilidades internas para ajustar taxonomías, construir API y capacitar a usuarios distribuidos, aunque la automatización y las bibliotecas de contenido preconfigurado están reduciendo las horas facturables para las tareas estandarizadas.


Por Modo de Implementación:
La Nube Domina la Escala, lo Local Persiste por SoberaníaLas implementaciones en la nube capturaron el 71,24% del mercado de gestión integrada de riesgos en 2025 y mantendrán su impulso con una CAGR del 8,41% hasta 2031. La claridad regulatoria ayudó: la Autoridad Bancaria Europea confirmó que las plataformas de software como servicio debidamente certificadas cumplen con las expectativas de la Ley de Resiliencia Operativa Digital, desbloqueando inversiones en las entidades financieras europeas. Las arquitecturas multiinquilino impulsan lanzamientos de funciones trimestrales —ServiceNow lanzó cuatro mejoras importantes en 2025— sin el dolor de las actualizaciones para los clientes, reforzando el atractivo de la nube.
Las instalaciones locales aún representan el 28,76% del gasto, concentradas en defensa, gobierno y segmentos financieros altamente regulados donde las leyes de soberanía de datos o los mandatos de información no clasificada controlada prohíben el almacenamiento en la nube pública. Los enfoques híbridos que mantienen los datos sensibles en las instalaciones mientras externalizan los análisis a la nube están ganando terreno, lo que indica un patrón de migración gradual en lugar de binario.
Por Tama?o de Empresa:
Las Pymes Democratizan la GobernanzaLas grandes empresas generaron el 58,23% de los ingresos en 2025, pero las peque?as y medianas empresas representan el avance más rápido con una CAGR del 10,51% durante 2026-2031. Las suscripciones de nivel de entrada más bajas y los constructores de flujos de trabajo sin código ahora ponen la gobernanza sofisticada al alcance de empresas de 500 empleados. Las aseguradoras de ciberseguridad exigen cada vez más políticas documentadas y análisis de vulnerabilidades trimestrales antes de emitir cobertura, empujando incluso a las empresas con recursos limitados hacia marcos de riesgo integrados.
Las grandes organizaciones siguen siendo el pilar del gasto, incorporando puntuación de riesgos impulsada por IA, simulaciones de gemelos digitales y vínculos de arquitectura empresarial en más de 10 módulos. Su insistencia en la portabilidad de datos y las API abiertas está reformando las hojas de ruta de los proveedores y alentando a los competidores especializados a cubrir las brechas en las grandes suites.

Por Industria de Usuario Final:
BFSI Lidera Mientras la Salud se AceleraEn 2025, los sectores de banca, servicios financieros y seguros representaron el 23,91% de los ingresos totales, impulsados por los mandatos de riesgo operativo de Basilea y la Ley de Resiliencia Operativa Digital, que profundizan en los ecosistemas de terceros y enfatizan la necesidad de marcos de cumplimiento sólidos. Estas regulaciones han influido significativamente en la adopción de soluciones de gestión integrada de riesgos en todo el sector, garantizando una mejor supervisión y estrategias de mitigación de riesgos. Mientras tanto, se proyecta que el mercado de gestión integrada de riesgos para la salud y las ciencias de la vida se expandirá a una sólida CAGR del 12,49%, impulsado por las sanciones de la HIPAA y las regulaciones de ciberseguridad de la Administración de Alimentos y Medicamentos para dispositivos médicos. El creciente enfoque en la protección de datos sensibles de los pacientes y en garantizar la seguridad de los dispositivos médicos ha sido un factor clave para este crecimiento.
Las empresas de TI y telecomunicaciones lideran la iniciativa, adoptando ampliamente medidas en respuesta a las estrictas leyes de notificación de brechas de datos que exigen informes rápidos y transparentes de los incidentes. Estas empresas están invirtiendo en herramientas avanzadas de gestión de riesgos para hacer frente a las amenazas de ciberseguridad en evolución y a los requisitos regulatorios. Los minoristas, por su parte, priorizan las garantías de tiempo de actividad para sus operaciones omnicanal, ya que el servicio ininterrumpido es fundamental para mantener la satisfacción del cliente y la eficiencia operativa. Las empresas energéticas están fusionando las perspectivas de riesgo de la tecnología operativa y de TI para cumplir con las directivas de infraestructura crítica, que tienen como objetivo mejorar la resiliencia y la seguridad de los servicios esenciales. Al mismo tiempo, los organismos gubernamentales están acelerando sus movimientos bajo los mandatos de confianza cero, con una culminación prevista para 2026. Estos mandatos están impulsando la adopción de marcos integrales de gestión de riesgos para proteger datos sensibles y garantizar operaciones seguras en las entidades del sector público.
Análisis Geográfico
Mercado de Gestión Integrada de Riesgos en América del Norte
América del Norte mantuvo una participación del 41,84% en el mercado de gestión integrada de riesgos en 2025, impulsada por las sólidas normas de divulgación climática y cibernética de la SEC, un ecosistema maduro de ciberseguros y elevadas sanciones por brechas de seguridad. Las enmiendas de privacidad más estrictas de 颁补苍补诲á y las iniciativas fintech de 惭é虫颈肠辞 a?aden vientos favorables regionales. La Comisión Federal de Comercio de los Estados Unidos recaudó 1,2 mil millones de USD en acuerdos por deficiencias en la seguridad de datos en 2025, lo que se?ala la creciente intolerancia de los reguladores y promueve una adopción generalizada en los segmentos de mediana empresa.
Mercado de Gestión Integrada de Riesgos en 础蝉颈补-笔补肠í蹿颈肠辞
础蝉颈补-笔补肠í蹿颈肠辞 registra la CAGR más elevada, del 11,42%, hasta 2031, ya que la Ley de Protección de Información Personal de China y la Ley de Protección de Datos Personales Digitales de India impulsan la localización de registros de riesgos y los módulos automatizados de gestión del consentimiento. El sector bancario de 闯补辫ó苍 debe realizar ejercicios anuales de simulación de ataques de ransomware, lo que fomenta la adopción de motores de planificación de escenarios, mientras que el creciente número de brechas de seguridad en Australia convierte la gestión de incidentes en una prioridad a nivel de consejo de administración. Los esfuerzos de armonización de la ASEAN impulsan aún más las necesidades de cumplimiento transfronterizo, creando un terreno fértil para los proveedores con bibliotecas multijurisdiccionales.
Mercado de Gestión Integrada de Riesgos en EMEA y América del Sur
Europa mantuvo una participación del 28% en 2025, impulsada por la entrada en vigor de DORA en enero de 2025 y los despliegues escalonados de la CSRD que eventualmente abarcarán a 50.000 entidades. El BaFin de Alemania emitió múltiples acciones coercitivas contra bancos con deficiencias en la gestión de riesgos de terceros, reforzando la urgencia del cumplimiento normativo. El marco de resiliencia operacional del Reino Unido y las cuantiosas multas por el RGPD en Francia subrayan un cambio desde una supervisión basada en principios hacia controles medibles. América del Sur, Oriente Medio y ?frica en conjunto concentran el 12% de la cuota de mercado; la adopción se concentra en el sector financiero de Brasil, la infraestructura de ciudades inteligentes del Golfo y la aplicación de la normativa de privacidad en 厂耻诲á蹿谤颈肠补, aunque las deficiencias de infraestructura y la volatilidad cambiaria moderan una demanda más amplia.
Panorama Competitivo
Concentración del Mercado
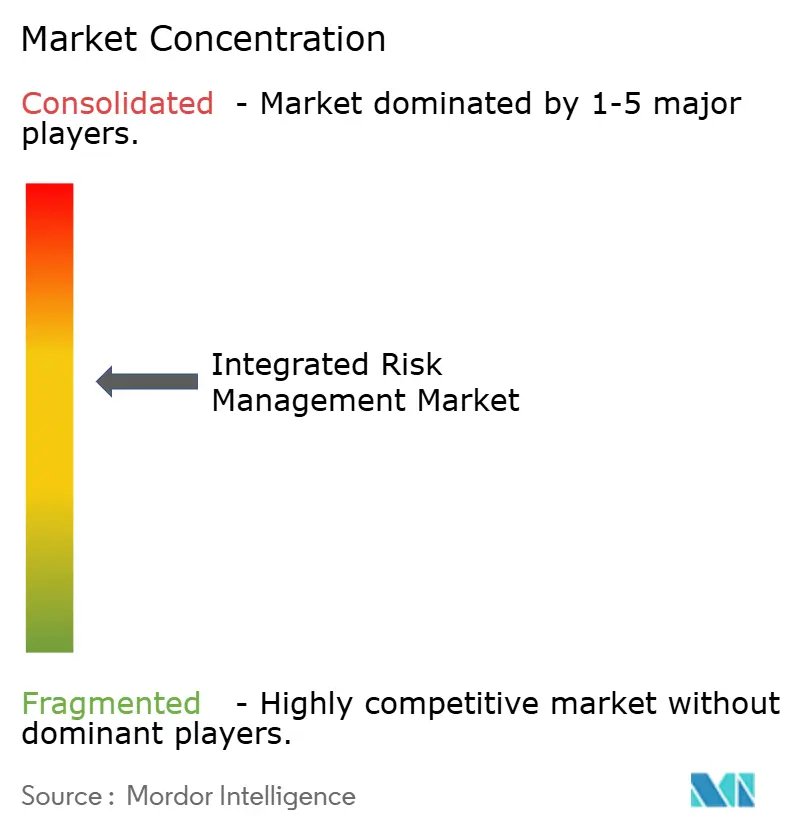
El mercado de gestión integrada de riesgos presenta una concentración moderada. Se proyecta que los cinco principales proveedores, como IBM, ServiceNow, SAP, MetricStream y OneTrust, controlarán una participación significativa de los ingresos del mercado en 2025. Los consolidadores de plataformas están aprovechando sus bases establecidas en ERP, servicios de TI y flujos de trabajo para realizar ventas cruzadas de módulos. En contraste, los competidores especializados están conquistando su nicho a través de contenido vertical especializado y una rápida capacidad de configuración. ServiceNow está aprovechando motores de bajo código para agilizar los esfuerzos de personalización, una estrategia que resulta especialmente atractiva para los compradores del mercado medio. Por su parte, IBM y SAP están reforzando sus capacidades de análisis predictivo mediante ecosistemas globales de socios e inteligencia artificial integrada, aunque este enfoque expansivo puede en ocasiones limitar la agilidad de sus funcionalidades.
Las adquisiciones impulsadas por capital privado están alterando el panorama competitivo, fusionando productos puntuales individuales en suites integrales. Esta consolidación está generando una reducción en las primas de precio que anteriormente se asociaban con herramientas independientes de gestión de incidentes o políticas. Un notable incremento del 42% en las solicitudes de patentes para la puntuación de riesgos basada en inteligencia artificial en 2025 subraya el impulso competitivo por alinear los flujos de amenazas no estructurados con los datos de control organizados. Las preocupaciones sobre la dependencia de proveedores están aumentando, especialmente a medida que los consolidadores restringen el acceso a las API o incrementan las tarifas de exportación. Esto ha llevado a muchas grandes empresas a exigir garantías de interoperabilidad antes de comprometerse con contratos plurianuales de larga duración. Además, los proveedores de servicios gestionados están ganando protagonismo, ofreciendo servicios de monitoreo ininterrumpido a clientes que enfrentan escasez de talento. Esta creciente influencia está incentivando a los proveedores de software a adoptar modelos de ingresos más favorables para los socios.
Las dinámicas regionales también están configurando la trayectoria del mercado. América del Norte continúa dominando gracias a su avanzada infraestructura tecnológica y la adopción temprana de soluciones de gestión integrada de riesgos. Sin embargo, la región de 础蝉颈补-笔补肠í蹿颈肠辞 está experimentando un rápido crecimiento, impulsado por el aumento de los requisitos regulatorios y la creciente conciencia sobre las prácticas de gestión de riesgos entre las empresas. Esta expansión regional está llevando a los proveedores a adaptar sus ofertas para satisfacer diversos estándares de cumplimiento y necesidades localizadas.
Líderes de la Industria de Gestión Integrada de Riesgos
-
ServiceNow, Inc.
-
Archer Technologies LLC.
-
IBM Corporation
-
NAVEX Global Inc.
-
MetricStream Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión Integrada de Riesgos Empresas cubiertas en este informe
- IBM Corporation
- ServiceNow Inc.
- Archer Technologies LLC
- NAVEX Global Inc.
- MetricStream Inc.
- SAP SE
- LogicManager Inc.
- AuditBoard Inc.
- Onspring Technologies LLC
- Centraleyes Ltd.
- Riskonnect Inc.
- Diligent Corporation
- OneTrust LLC
- LogicGate Inc.
- Resolver Inc.
- RSA Security LLC
- SureCloud Ltd.
- IsoMetrix
- SAI360 Inc.
- Quantivate LLC
Desarrollos recientes de la industria en Mercado de Gestión Integrada de Riesgos
- Enero de 2026: ServiceNow acordó adquirir un especialista en análisis de riesgos con IA por USD 420 millones, integrando modelos de aprendizaje automático que mapean la inteligencia de amenazas con las brechas de control.
- Diciembre de 2025: SAP lanzó la Nube de Gestión Integrada de Riesgos dentro de S/4HANA, incorporando análisis de ESG en tiempo real para las empresas sujetas a los informes de la Directiva de Informes de Sostenibilidad Corporativa.
- Noviembre de 2025: IBM incorporó a 2.400 analistas a su división de servicios de seguridad gestionados mediante una expansión de USD 1,2 mil millones para operar plataformas de clientes bajo términos basados en resultados.
- Octubre de 2025: OneTrust obtuvo USD 300 millones en financiamiento de la Serie D para desarrollar módulos de consentimiento impulsados por IA y expandirse en 础蝉颈补-笔补肠í蹿颈肠辞.
Mercado de Gestión Integrada de Riesgos Alcance del informe y metodología de investigación
Definiciones del Mercado y Cobertura Clave
Nuestro estudio define el mercado de gestión integrada de riesgos (GIR) como toda plataforma de software y los ingresos relacionados con implementación o servicios gestionados que permiten a una organización identificar, evaluar, agregar y monitorear riesgos operativos, cibernéticos, de cumplimiento, estratégicos y de terceros a través de un modelo de datos compartido. Los valores se expresan en dólares estadounidenses constantes de 2025.
Exclusión del alcance: Las herramientas puntuales independientes (por ejemplo, escáneres de vulnerabilidades o análisis de suscripción de seguros) quedan fuera de este recuento.
Descripción General de la Segmentación
- Por Componente
- Soluciones de Software
- Gestión de Riesgos y Cumplimiento
- Gestión de Incidentes y Problemas
- Gestión de Políticas
- Análisis de Riesgos e Informes
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones de Software
- Por Modo de Implementación
- Nube
- Local
- Por Tama?o de Empresa
- Peque?as y Medianas Empresas (Pymes)
- Grandes Empresas
- Por Industria de Usuario Final
- BFSI
- Salud y Ciencias de la Vida
- TI y Telecomunicaciones
- Comercio Minorista y Bienes de Consumo
- Manufactura
- Energía y Servicios Públicos
- Gobierno y Sector Público
- Transporte
- 贰诲耻肠补肠颈ó苍
- Por Geografía
- América del Norte
- Estados Unidos
- 颁补苍补诲á
- 惭é虫颈肠辞
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- Espa?a
- Resto de Europa
- 础蝉颈补-笔补肠í蹿颈肠辞
- China
- 闯补辫ó苍
- Corea del Sur
- India
- Australia
- Nueva Zelanda
- Resto de 础蝉颈补-笔补肠í蹿颈肠辞
- Oriente Medio y ?frica
- Oriente Medio
- Emiratos ?rabes Unidos
- Arabia Saudita
- 罢耻谤辩耻í补
- Resto de Oriente Medio
- ?frica
- 厂耻诲á蹿谤颈肠补
- Nigeria
- Kenia
- Resto de ?frica
- Oriente Medio
- América del Norte
Metodología de Investigación Detallada y Validación de Datos
Investigación Primaria
A continuación, entrevistamos a directores de riesgos, integradores de sistemas y responsables de productos SaaS en América del Norte, Europa y 础蝉颈补-笔补肠í蹿颈肠辞. Su orientación sobre los ciclos de compra, el número de licencias y las próximas regulaciones nos ayudó a cerrar las brechas de información y alinear los impulsores del modelo con las realidades sobre el terreno antes de la triangulación final.
Investigación Documental
Comenzamos mapeando el universo direccionable a través de fuentes abiertas, como los registros ante la SEC de EE. UU., las estadísticas de la Autoridad Bancaria Europea, los estudios de adopción del Marco NIST y las publicaciones de la Sociedad de Gestión de Riesgos. Los portales de contratación pública, las familias de patentes consultadas a través de Questel y los datos de envíos de Volza pusieron de relieve la difusión tecnológica, mientras que los informes anuales 10-K y las presentaciones para inversores de las empresas sirvieron de referencia para los valores contractuales típicos. Estos ilustran, sin agotar, los insumos secundarios consultados para la verificación de hechos y la construcción de la base.
Dimensionamiento del Mercado y Elaboración de Previsiones
Una construcción descendente convierte el gasto en software empresarial vertical en un conjunto de demanda de GIR mediante matrices de tasas de penetración. Posteriormente, las consolidaciones selectivas de ingresos de proveedores de abajo hacia arriba y las verificaciones de canales corroboran los totales. Los impulsores principales incluyen el número de instituciones financieras reguladas, la tasa de migración a la nube, el precio de suscripción medio, la frecuencia de incidentes de ciberseguridad y los mandatos regionales de protección de datos. Las proyecciones hasta 2030 se realizan mediante regresión multivariante más análisis de escenarios en torno a perturbaciones regulatorias, mientras que los promedios ponderados de los datos de las entrevistas cubren las brechas residuales.
Ciclo de Validación de Datos y Actualización
Los resultados se someten a tres niveles de revisión por parte de los analistas; los indicadores de varianza activan llamadas de reverificación. 黑料不打烊 actualiza cada doce meses, con actualizaciones intermedias cuando eventos materiales, como los hitos de aplicación de DORA, modifican las perspectivas. Una verificación final de coherencia se realiza inmediatamente antes de la publicación.
Por Qué la Base de Referencia de Gestión Integrada de Riesgos de 黑料不打烊 Merece Confianza
Las estimaciones publicadas suelen divergir porque las empresas aplican diferentes módulos de riesgo, curvas de precios y cadencias de actualización.
Los principales factores de divergencia incluyen la incorporación más amplia de GRC por parte de algunos editores, supuestos conservadores sobre el precio por licencia y desajustes en el momento de la conversión de divisas en comparación con nuestra base de 2025.
Comparación de Referencia
| Tama?o del Mercado | Fuente Anonimizada | Principal Factor de Divergencia |
|---|---|---|
| 16,36 mil millones | 黑料不打烊 | - |
| 17,45 mil millones | Consultora Global A | Agrupa herramientas de GRC electrónico y gestión de riesgos de terceros; se basa principalmente en datos secundarios con validación de campo limitada |
| 14,72 mil millones | Editor de Mercado B | Omite los ingresos por servicios profesionales y mantiene los precios medios por licencia del período 2019-2023, ignorando las nuevas primas de la nube |
La comparación muestra que combinamos una selección de alcance transparente con una verificación de métodos mixtos, proporcionando a los responsables de la toma de decisiones una base equilibrada que es trazable a variables claras y pasos reproducibles. Aquí es donde 黑料不打烊 se diferencia de manera discreta.
Preguntas Clave Respondidas en el Informe
?Cuánto alcanzará el gasto en gestión integrada de riesgos en 2031?
Se prevé que el mercado alcance USD 26,55 mil millones en 2031, lo que refleja una CAGR del 8,38% desde 2026.
?Qué segmento crece más rápido dentro de las plataformas de gestión integrada de riesgos?
Se prevé que los módulos de análisis de riesgos e informes se expandan a una CAGR del 9,11% hasta 2031, ya que los consejos directivos exigen paneles en tiempo real.
?Por qué las peque?as y medianas empresas adoptan rápidamente las soluciones de riesgo integradas?
Las plataformas nativas de la nube con plantillas preconfiguradas y niveles de suscripción bajos permiten a las pymes cumplir con los nuevos mandatos regulatorios sin contratar equipos dedicados de cumplimiento.
?Qué impulsa la rápida adopción de herramientas de riesgo integradas en 础蝉颈补-笔补肠í蹿颈肠辞?
Las leyes más estrictas de protección de datos en China e India, junto con los esfuerzos de armonización regional bajo las normas de la Asociación de Naciones del Sudeste Asiático, están acelerando la adopción en las multinacionales que operan allí.