
Endpoint Detection and Response (EDR) Marktgr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 6.33 Milliarden US-Dollar |
| Marktgr??e (2031) | 18.68 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 24.16 % |
| Schnellstwachsender Markt | Naher Osten |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Endpoint Detection and Response (EDR) Marktanalyse von 黑料不打烊
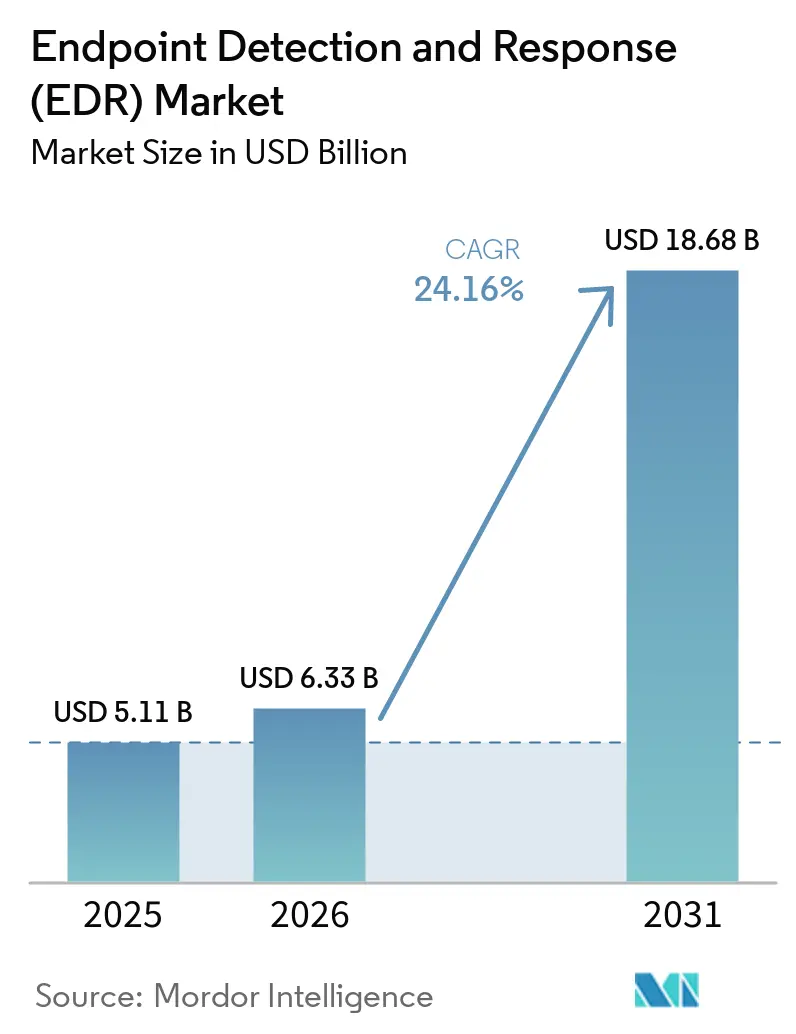
Die Marktgr??e für Endpunkterkennung und -reaktion wird voraussichtlich von 5,11 Milliarden USD im Jahr 2025 und 6,33 Milliarden USD im Jahr 2026 auf 18,68 Milliarden USD bis 2031 anwachsen, was einer CAGR von 24,16 % zwischen 2026 und 2031 entspricht. Versch?rfte bundesstaatliche Beschaffungsvorschriften, die Kommerzialisierung von Ransomware-Toolkits und eine stetige Verlagerung hin zu Cloud-basierter Sicherheit haben die Erneuerungszyklen beschleunigt und EDR von einem optionalen Upgrade zu einer verbindlichen Haushaltsposition gemacht. Anbieter erg?nzten ihre L?sungen um Identit?tsanalysen, Telemetrie auf Kernel-Ebene und Schutz für Cloud-Workloads, w?hrend Managed-Service-Provider die Einstiegskosten für kleine Unternehmen senkten. Gleichzeitig verdeutlichte der globale Ausfall im Juli 2024, der auf ein fehlerhaftes Agenten-Update zurückzuführen war, das operative Risiko einer Abh?ngigkeit von einem einzigen Anbieter und veranlasste K?ufer, schrittweise Einführungen und in einigen F?llen Multi-Agenten-Strategien zu bevorzugen. Mit dem Fortschritt des Marktes für Endpunkterkennung und -reaktion gewinnen Anbieter, die Zero-Trust-Identit?tssignale mit Endpunktverhalten und Container-Transparenz verbinden, einen verteidigungsf?higen Wettbewerbsvorteil.
Wichtigste Erkenntnisse des Berichts
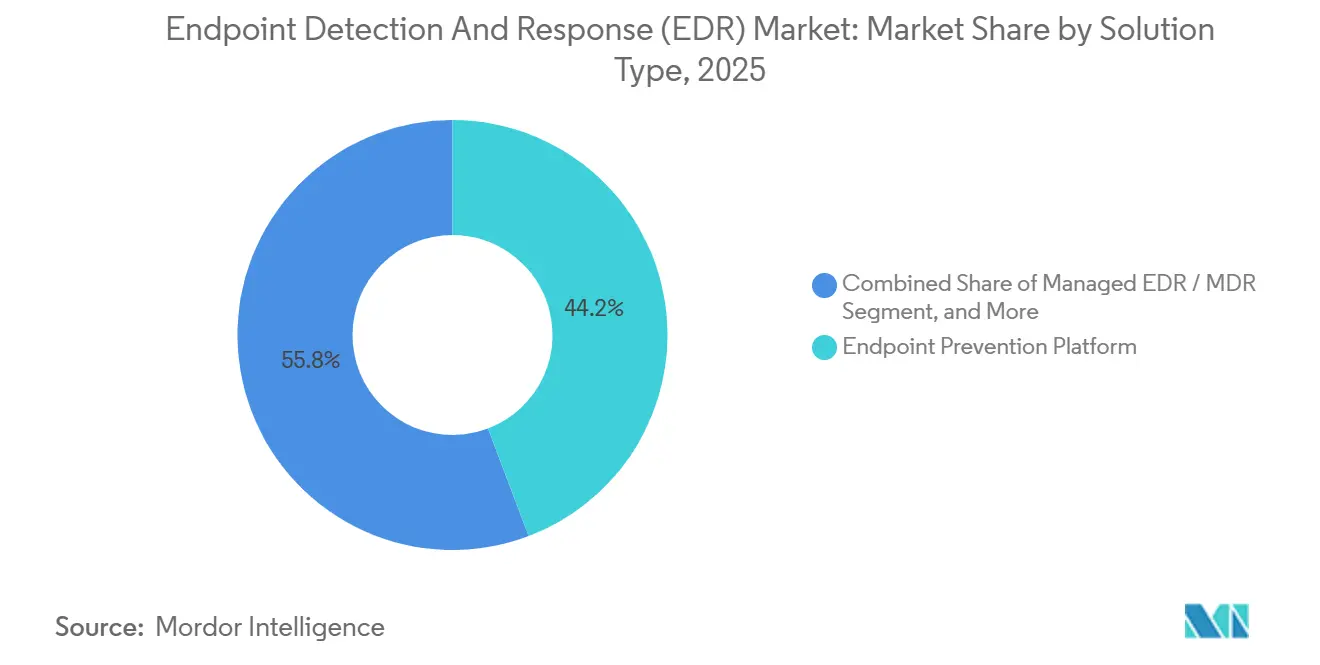
- Nach L?sungstyp führten Endpunktpr?ventionsplattformen mit einem Marktanteil von 44,23 % im Markt für Endpunkterkennung und -reaktion im Jahr 2025; die Erkennung und Reaktion auf Identit?tsbedrohungen verzeichnet bis 2031 voraussichtlich die h?chste CAGR von 24,83 %.
- Nach Bereitstellungsmodell entfielen 68,12 % des Marktvolumens für Endpunkterkennung und -reaktion im Jahr 2025 auf Cloud-basierte Agenten, die bis 2026–2031 voraussichtlich mit einer CAGR von 24,93 % wachsen werden.
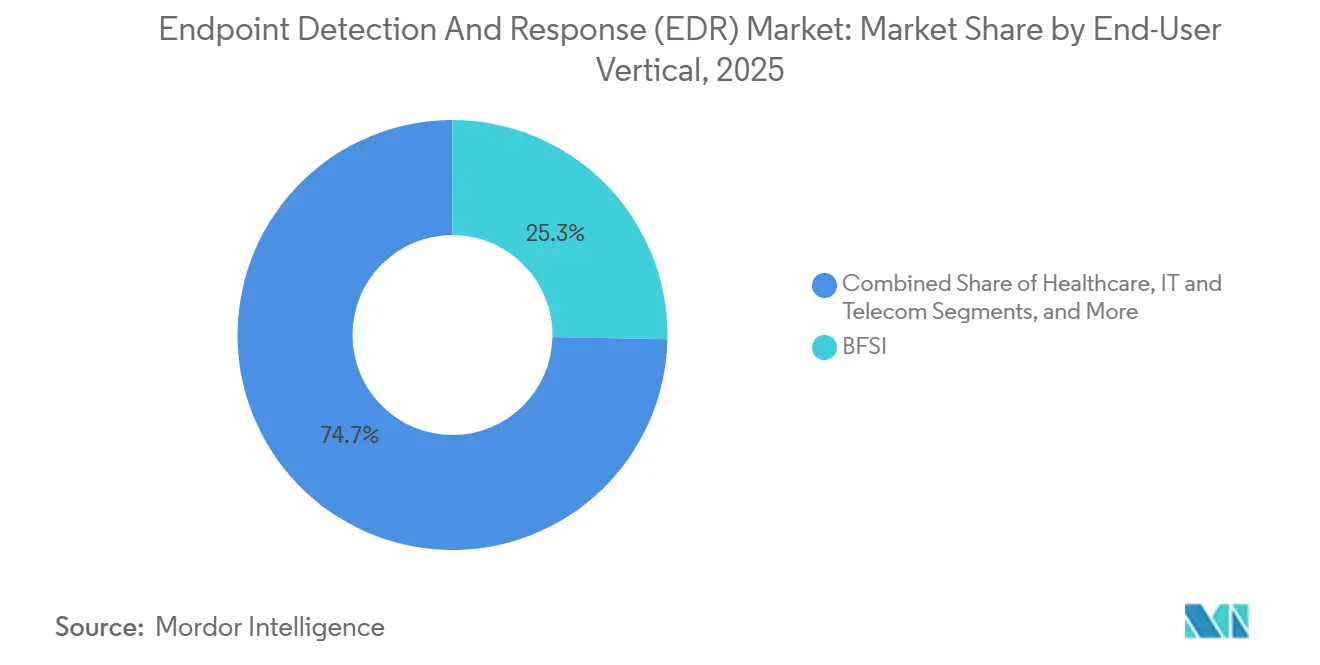
- Nach Endbenutzerbranche dominierten Banken, Finanzdienstleistungen und Versicherungen die Ausgaben mit einem Anteil von 25,31 % im Jahr 2025; das Gesundheitswesen ist auf dem Weg, bis 2031 mit einer CAGR von 25,23 % zu wachsen.
- Nach Unternehmensgr??e entfielen 63,38 % der Implementierungen im Jahr 2025 auf Gro?unternehmen, w?hrend das Segment der kleinen und mittleren Unternehmen bis 2031 voraussichtlich eine CAGR von 25,03 % verzeichnen wird.
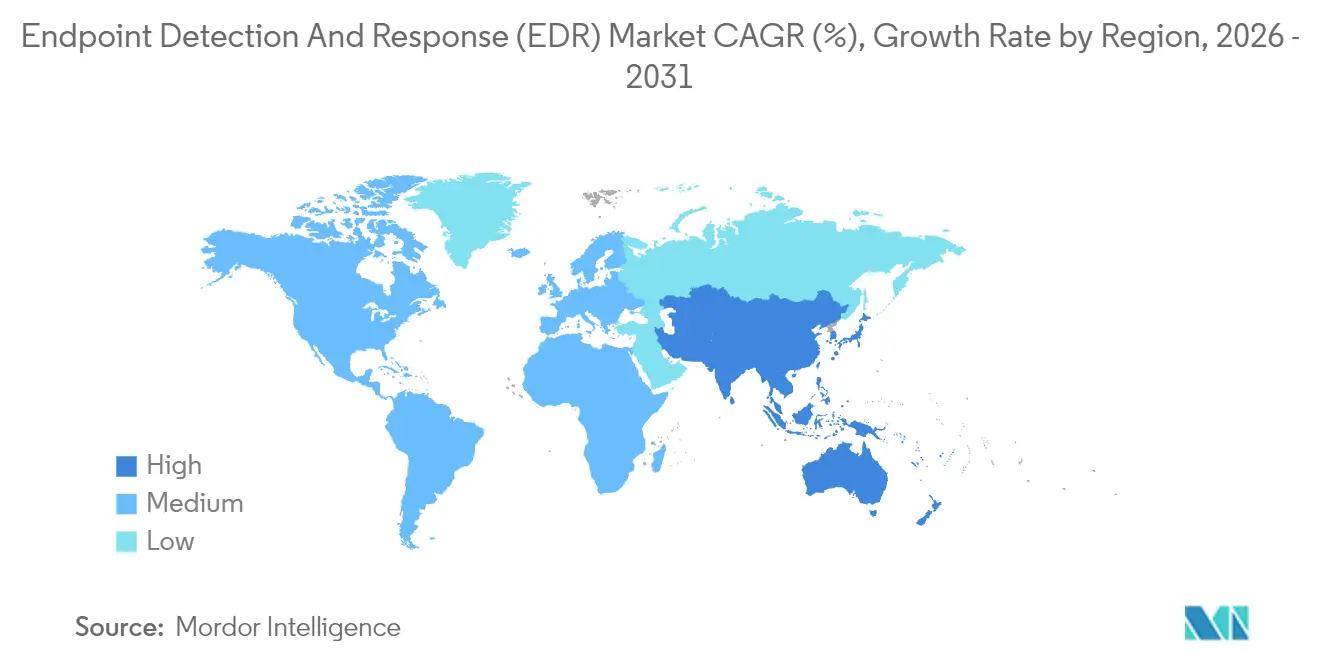
- Nach Geografie erwirtschaftete Nordamerika im Jahr 2025 39,51 % des globalen Umsatzes, w?hrend der Nahe Osten mit einer CAGR von 24,73 % bis 2031 die am schnellsten wachsende Region sein dürfte.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Stark steigende bundesstaatliche EDR-Mandate (EO 14028) | +4.2% | Nordamerika und verbündete Rüstungsunternehmen in Europa und im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Explosion von Ransomware als Dienstleistung | +5.8% | Global, am st?rksten in Nordamerika, Europa und Regionen mit hoher Dichte an Gesundheitseinrichtungen | Mittelfristig (2–4 Jahre) |
| Verlagerung zum identit?tszentrierten Zero-Trust-SOC | +3.9% | Nordamerika und Europa als Kern, Ausbreitung auf Finanzzentren im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zunahme der Integration von Cloud-Workload-Schutz | +4.6% | Global, angeführt von Nordamerika und Europa, mit zunehmendem Interesse an souver?nen Cloud-Projekten im Nahen Osten | Mittelfristig (2–4 Jahre) |
| Nachfrage nach einheitlichen Agenten-Plattformen | +3.1% | Global, am st?rksten in KMU-reichen Volkswirtschaften in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Durch KMU getriebene Nachfrage nach Managed Services | +2.9% | Zun?chst Nordamerika und Europa, Ausweitung auf Lateinamerika und Südostasien | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Stark steigende bundesstaatliche EDR-Mandate
Die Executive Order 14028 der Vereinigten Staaten verpflichtete zivile Beh?rden, EDR bis September 2024 auf 80 % der Endpunkte zu installieren, was rasche Anbieterautorisierungen unter FedRAMP High katalysierte und eine ?hnliche Einführung bei Verteidigungsauftragnehmern und 23 US-Bundesstaaten vorantrieb.[1]Cybersecurity and Infrastructure Security Agency, "Executive Order zur Verbesserung der nationalen Cybersicherheit," CISA, cisa.gov Die Welle im ?ffentlichen Sektor etablierte EDR als Compliance-Grundlage und l?ste parallele Einführungen in Kanada, dem Vereinigten K?nigreich und Australien aus, wo Anbieter bestrebt waren, eine gleichwertige Endpunktsicherheit für gemeinsame Programme aufrechtzuerhalten. Da Beschaffungsteams EDR-Anforderungen in Ausschreibungsunterlagen aufnahmen, beschleunigten Plattformanbieter ihre Roadmaps für Identit?tsanalysen und kontinuierliche Diagnosen, um Bundesauftr?ge zu gewinnen. Der Ausstrahlungseffekt des Mandats erweiterte FedRAMP-zertifizierte Angebote und ermutigte Beh?rden, Zero-Trust-Pilotprojekte zu finanzieren, die Endpunktsignale mit Authentifizierungstelemetrie integrieren. Insgesamt verkürzten die Compliance-Anforderungen die Erneuerungszyklen im gesamten Markt für Endpoint Detection and Response und festigten dessen ?bergang von einem optionalen Upgrade zur standardm??igen Sicherheitsschicht.
Explosion von Ransomware als Dienstleistung
Schlüsselfertige Affiliate-Programme senkten die technische Einstiegshürde für Cyber-Erpressung erheblich und führten zu einem Anstieg der Ransomware-Beschwerden um 74 % sowie zu Verlusten in H?he von 1,1 Milliarden USD, die vom FBI Internet Crime Complaint Center im Jahr 2024 erfasst wurden.[2]Federal Bureau of Investigation, "Internet Crime Report 2024," FBI, fbi.gov Das Gesundheitswesen trug die Hauptlast, da 389 US-amerikanische Krankenh?user nach der Verschlüsselung von Patientendaten gezwungen waren, Krankenwagen umzuleiten. Signaturbasierte Antivirenprogramme versagten gegenüber polymorphen Bin?rdateien, die sich schneller ver?ndern als Definitionsupdates, was Organisationen dazu veranlasste, auf verhaltensbasierte EDR umzusteigen, die Prozesseinschleusung, Registrierungsmanipulation und Dateiverschlüsselungsmuster in Echtzeit bewertet. Anbieter trainierten ihre Machine-Learning-Modelle anhand von Ransomware-Telemetrie von Millionen von Endpunkten neu, und Managed-Detection-Dienste begannen, Verweilzeiten von unter 15 Minuten für Ransomware-Ereignisse zu garantieren. Die globale Reichweite der Bedrohung h?lt die Budgetpriorit?t auf hohem Niveau und stützt die robuste Aussicht für den Markt für Endpunkterkennung und -reaktion.
Verlagerung zum identit?tszentrierten Zero-Trust-SOC
W?hrend Zero-Trust-Richtlinien in NIST SP 800-207 erschienen, gewann die Massenadoption erst 2024 an Fahrt, als Kampagnen zum Diebstahl von Anmeldedaten Perimeter-Abwehrma?nahmen umgingen. Microsoft sch?tzte, dass 99,9 % der kompromittierten Konten in diesem Jahr keine Multi-Faktor-Authentifizierung hatten. Als Reaktion darauf integrierten EDR-Anbieter Benutzeranalysen in ihre Konsolen und kennzeichneten unm?gliche Reise-Anmeldungen, Privilegienerweiterungen und anomale Kerberos-Ticket-Anfragen neben Endpunktanomalien. Die daraus resultierende Kategorie der Erkennung und Reaktion auf Identit?tsbedrohungen bietet einheitliche Transparenz über Ger?te und Konten hinweg, reduziert den Kontextwechsel von Analysten und verbessert die Erkennung von Seitw?rtsbewegungen. Da Beschaffungsteams auf Zero-Trust-Roadmaps bestehen, festigen Plattformen, die Identit?ts- und Endpunkttelemetrie verbinden, ihren Wettbewerbsvorteil und dr?ngen den Markt für Endpunkterkennung und -reaktion in Richtung ganzheitlicher Bedrohungsschutz-Suiten.
Zunahme der Integration von Cloud-Workload-Schutz
Hybride Architekturen hinterlie?en blinde Flecken; 67 % der Unternehmen verteilten ihre Workloads im Jahr 2025 auf lokale Infrastrukturen und ?ffentliche Clouds. Um Sichtbarkeitslücken zu schlie?en, integrierten EDR-Anbieter den Schutz von Cloud-Workloads und erfassten Protokolle von AWS GuardDuty, Azure Security Center und Container-Laufzeitumgebungen. Analysten k?nnen nun einen Angriff von einem per Phishing kompromittierten Laptop bis zur Exfiltration in einen S3-Bucket innerhalb einer einzigen Konsole nachverfolgen, was die mittlere Zeit bis zur Eind?mmung verkürzt. Souver?ne Cloud-Mandate im Nahen Osten vervielfachten die Nachfrage, da Regulierungsbeh?rden in Saudi-Arabien und den Vereinigten Arabischen Emiraten verlangen, dass Endpunkt- und Cloud-Telemetrie innerhalb nationaler Grenzen verbleibt. Die schichtübergreifende Integration festigt EDR als das Nervensystem von Extended Detection and Response und st?rkt die Wachstumstrajektorien im gesamten Endpoint Detection and Response Markt.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Toolkits zum Diebstahl von Anmeldedaten zur Ausschaltung von EDR | ?2.1% | Global, konzentriert in Cyberkriminalit?ts-?kosystemen in Osteuropa und Südostasien | Kurzfristig (≤ 2 Jahre) |
| Agenten-Update-Ausf?lle nach Art von CrowdStrike | ?1.9% | Global, verst?rkt in Nordamerika und Europa nach dem Vorfall im Juli 2024 | Kurzfristig (≤ 2 Jahre) |
| Fehlkonfigurierte KI-Modelle verursachen Alarm-Flut | ?1.7% | Global, besonders ausgepr?gt dort, wo die SOC-Reife begrenzt ist | Mittelfristig (2–4 Jahre) |
| Open-Source-Agenten-Forks treiben Preisdruck | ?1.4% | Global, am deutlichsten in kostenempfindlichen KMU-M?rkten und Schwellenl?ndern | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Toolkits zum Diebstahl von Anmeldedaten zur Ausschaltung von EDR
Tools, die direkte Systemaufrufe über Frameworks wie SysWhispers ausgeben, umgehen User-Mode-API-Hooks und machen herk?mmliche Endpunktanalysen wirkungslos. MITRE verzeichnete bis 2024 47 ?ffentlich dokumentierte EDR-Umgehungstechniken.[3]MITRE Corporation, "ATT&CK Framework – EDR Evasion Techniques," MITRE, attack.mitre.org Untergrunddienstleister monetarisieren diese Exploits für 10–500 USD pro Anmeldedatensatz und zwingen Anbieter dazu, Treiber und Minifilter auf Kernel-Ebene einzufügen, die Ereignisse auf niedriger Ebene erfassen. Die tiefere Instrumentierung hat einen Leistungsaufwand zur Folge, insbesondere bei Thin Clients und industriellen Steuerungen, was zu einem Spannungsfeld zwischen Erkennungsbreite und Ressourcenaufwand führt. Bis die Kernel-Abwehr ausgereift ist, schm?lert diese Taktik die kurzfristigen Gewinne im Markt für Endpunkterkennung und -reaktion.
Agenten-Update-Ausf?lle nach Art von CrowdStrike
Ein Logikfehler in einem Falcon-Sensor-Update vom Juli 2024 versetzte 8,5 Millionen Windows-Rechner in Boot-Schleifen, legte Tausende von Airline-Flügen lahm und verursachte Verluste in H?he von 500 Millionen USD bei einem Luftfahrtunternehmen. Unternehmen reagierten mit Canary-Rollouts, die Updates auf 5 % der Endpunkte beschr?nken, bevor sie allgemein freigegeben werden, was die Patch-Fenster von Stunden auf Tage ausdehnte. Andere fügten sekund?re Agenten auf kritischen Assets hinzu, um das operative Risiko zu streuen, was Komplexit?t und Lizenzkosten erh?hte. Der Vorfall d?mpfte das Vertrauen in Cloud-übertragene Bin?rdateien, verlangsamte die Einführung in risikoaversen Sektoren und schm?lerte die kurzfristige CAGR des Marktes für Endpunkterkennung und -reaktion.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach L?sungstyp:
Identit?tsanalysen beschleunigen die EinführungDie Erkennung und Reaktion auf Identit?tsbedrohungen verzeichnete bis 2031 eine CAGR von 24,83 % und übertraf damit traditionelle Endpunktpr?ventions-Suiten, die im Jahr 2025 noch einen Marktanteil von 44,23 % im Markt für Endpunkterkennung und -reaktion hielten. K?ufer sch?tzen Tools, die Active-Directory-Abfragen mit Prozessverhalten korrelieren und Privilegienerweiterungen in Minuten isolieren. Das Marktvolumen für identit?tszentrierte Angebote im Bereich Endpunkterkennung und -reaktion wird voraussichtlich rasch wachsen, da Zero-Trust-Programme in regulierten Sektoren reifen. Parallel dazu bündeln Managed-Detection-Pakete diese Funktionen für ressourcenbeschr?nkte Unternehmen und dr?ngen Plattformanbieter dazu, mandantenf?hige APIs zu ?ffnen.
Die Konvergenz von hybrider Identit?t und Endpunkt treibt auch Akquisitionsaktivit?ten voran, wobei Endpunktspezialisten Identit?ts-Startups aufkaufen, um die Zeit bis zur Funktionsparit?t zu verkürzen. Da Anbieter Graph-Analysen und Heuristiken für Anmeldedaten-Angriffe integrieren, reduzieren SOC-Analysten die Konsolenvielfalt und beschleunigen die Triage. Das Ergebnis ist eine treuere Kundenbasis, die weniger Benutzeroberfl?chen und kürzere Lernkurven sch?tzt, was die Umsatzbest?ndigkeit im Markt für Endpunkterkennung und -reaktion st?rkt.


Nach Bereitstellungsmodell:
Cloud-Dienste führen, Air-Gapped-Umgebungen bleiben bestehenCloud-basierte Agenten kontrollierten im Jahr 2025 68,12 % der Installationen und sind auf dem Weg zu einer CAGR von 24,93 %, was die Verlagerung von Unternehmen hin zu SaaS-Governance-Dashboards widerspiegelt. Das Marktvolumen für Endpunkterkennung und -reaktion, das auf Software-as-a-Service-Modelle entf?llt, steigt, da Remote-Belegschaften zur Normalit?t werden und internetf?hige Ger?te lokale Knoten überwiegen. Sofortige Richtlinienaktualisierungen, globale Bedrohungsintelligenz-Feeds und Abonnementpreise kommen dem Finanz-, Einzelhandels- und Hochschulbereich zugute.
Dennoch behielten lokale und Air-Gapped-Bereitstellungen einen Anteil von 31,88 %, eine Zahl, die angesichts klassifizierter Netzwerke und Betriebstechnologie-Standorten, wo Ausfallzeiten Produktionsverluste bedeuten, kaum verschwinden dürfte. Energieversorger, Verteidigungslabore und Halbleiterfabriken bevorzugen weiterhin die Offline-?berprüfung von Patches, insbesondere nach dem Agenten-Update-Vorfall von 2024. Diese duale Nachfrage h?lt die Appliance-Ums?tze aufrecht und ermutigt Anbieter, hybride Lizenzierung zu unterstützen, was die Wahlm?glichkeiten im Markt für Endpunkterkennung und -reaktion erh?lt.
Nach Endbenutzerbranche:
Gesundheitswesen überholt BFSIBanken, Versicherungen und Kapitalmarktteilnehmer investierten im Jahr 2025 am meisten und nahmen 25,31 % der Ausgaben in Anspruch, dank PCI-DSS-Regeln, die eine kontinuierliche Endpunktüberwachung vorschreiben. Das Gesundheitswesen ist der am schnellsten wachsende Bereich mit einer CAGR von 25,23 %, da Ransomware-Ereignisse in Krankenh?usern die Notfallumleitungen im Jahr 2024 vervierfachten.[4]U.S. Department of Health and Human Services, "Healthcare Sector Cybersecurity Performance Goals," HHS, hhs.gov Der Marktanteil für Endpunkterkennung und -reaktion bei medizinischen Anbietern wird sich ausweiten, da Regulierungsbeh?rden mit hohen Bu?geldern für Verst??e gegen den Schutz von Gesundheitsdaten drohen.
Telekommunikationsanbieter, Einzelh?ndler und Industrieunternehmen folgen und passen Agenten an eingebettete Windows-Rechner und Point-of-Sale-Terminals an. Schwellenl?nder setzen auf leichtgewichtige Sensoren und Managed-Detection-Backstops, um knappe Sicherheitsbudgets zu strecken. Insgesamt federt die vertikale Diversifizierung den Markt für Endpunkterkennung und -reaktion gegen branchenspezifische Ausgabeflauten ab.
Nach Unternehmensgr??e:
MSP-Programme demokratisieren den SchutzGro?unternehmen besitzen aufgrund ihrer internen SOCs und Mengenpreise weiterhin 63,38 % der Implementierungen. Dennoch verzeichnen kleine Unternehmen eine CAGR von 25,03 %, da Managed-Security-Provider Pro-Seat-Pakete ab 5 USD pro Endpunkt monatlich anbieten. Mandantenf?hige Dashboards erm?glichen es Servicepartnern, Updates zu orchestrieren, Bedrohungssuchen durchzuführen und Führungsberichte zu liefern, ohne die Kundentrennung zu verletzen. Die Talentlücke – 3,5 Millionen unbesetzte Cybersicherheitsstellen weltweit im Jahr 2025 – macht Outsourcing unwiderstehlich und lenkt inkrementelle Ums?tze in den Markt für Endpunkterkennung und -reaktion.
Innovationen bei Managed Services, wie automatisierte Ursachenanalyse und Ein-Klick-Isolierung, reduzieren die Arbeitsbelastung von Analysten weiter. Da immer mehr Managed-Service-Provider führende Plattformen unter eigenem Namen anbieten, er?ffnen OEM-Vereinbarungen sekund?re Umsatzstr?me für Anbieter, erweitern die geografische Reichweite und senken die Kundenakquisitionskosten.
Geografische Analyse
Nordamerikanischer Markt für Endpunkterkennung und -reaktion (EDR)
Nordamerika erwirtschaftete im Jahr 2025 39,51 % des weltweiten Umsatzes, angetrieben durch bundesweite EDR-Vorschriften und staatliche Bu?gelder bei Datenschutzverletzungen, die pro kompromittiertem Datensatz eskalieren. US-amerikanische K?ufer profitieren zudem von tief verwurzelten MSSP-?kosystemen und erheblichen Cyber-Versicherungsrabatten, die an den EDR-Einsatz geknüpft sind. Kanada und Mexiko folgen ?hnlichen Mustern, wobei grenzüberschreitende Anbieter die Einhaltung einheitlicher Compliance-Standards sicherstellen.
Europ?ischer und asiatisch-pazifischer Markt für Endpunkterkennung und -reaktion (EDR)
Die NIS2-Richtlinie Europas, die im Oktober 2024 in Kraft trat, verpflichtete Betreiber wesentlicher Dienste zur Durchführung einer kontinuierlichen Endpunktüberwachung und erweiterte damit die adressierbare Basis auf 27 Mitgliedstaaten. Datenschutzgesetze zur Datenresidenz veranlassen multinationale Unternehmen, regionale EDR-Cluster innerhalb des Blocks aufzubauen, was das inkrementelle Lizenzvolumen steigert. Die Nachfrage im asiatisch-pazifischen Raum konzentriert sich unterdessen auf Singapur, Hongkong und Tokio, wo Bankenaufsichtsbeh?rden EDR auf Terminals vorschreiben, die grenzüberschreitende Zahlungen abwickeln. Chinas Datenlokalisierungsvorschriften f?rdern inl?ndische Agenten-?kosysteme, die von der Cyberspace-Verwaltung Chinas beaufsichtigt werden.
Markt für Endpunkterkennung und -reaktion (EDR) im Nahen Osten und Afrika sowie in Lateinamerika
Der Nahe Osten ist der Sprinter unter den Regionen und verzeichnet bis 2031 eine CAGR von 24,73 %, da die Nationale Cybersicherheitsbeh?rde Saudi-Arabiens EDR für Betreiber kritischer Infrastrukturen als verpflichtend vorschreibt. Die VAE schreiben vor, dass Telemetriedaten in souver?nen Clouds verbleiben müssen, was lokalisierte EDR-Instanzen mit arabischen Dashboards hervorbringt. Im Markt für verwaltete Erkennung und Reaktion bilden Sovereign-Cloud-Partnerschaften zwischen lokalen Telekommunikationsunternehmen und Hyperscalern das Compliance-Fundament für den grenzüberschreitenden Telemetrieaustausch. Die israelische Verteidigungslieferkette richtet sich nach staatlichen Vorgaben, die EDR zu den grundlegenden Sicherheitskontrollen z?hlen. Lateinamerika und Afrika hinken beim Ausgabenniveau pro Endpunkt hinterher; cloud-basierte Agenten jedoch, die für KMU bepreist und mit verwalteten Diensten gebündelt sind, versprechen diese Lücke zu schlie?en und den globalen Marktfu?abdruck für Endpunkterkennung und -reaktion zu vergr??ern.

Wettbewerbslandschaft
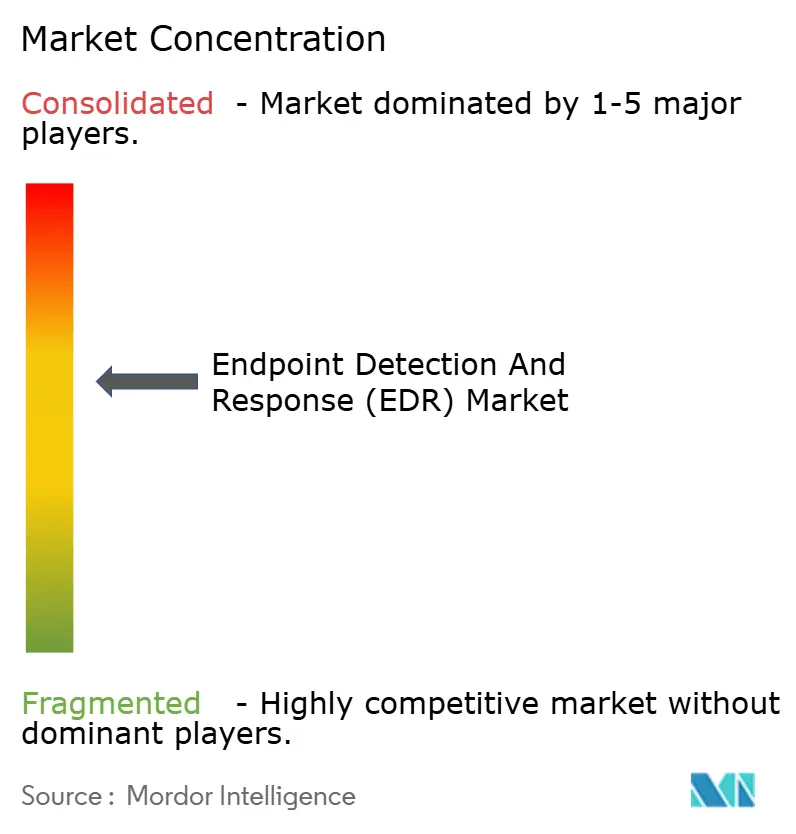
Der Markt für Endpunkterkennung und -reaktion ist m??ig konzentriert. Die fünf gr??ten Anbieter – CrowdStrike, Microsoft, SentinelOne, Palo Alto Networks und Trend Micro – erzielten im Jahr 2025 rund 58 % des Umsatzes, w?hrend mehr als 40 Herausforderer um den Rest k?mpfen. Der Wettbewerb konzentriert sich auf einheitliche Suiten für erweiterte Erkennung und Reaktion, die Endpunkt-, Netzwerk-, Cloud- und Identit?tstelemetrie verbinden. Generative KI-Assistenten, die Alarme zusammenfassen und Suchanfragen generieren, stehen nun im Mittelpunkt der Produkt-Roadmaps, wobei Microsoft Copilot for Security bereits in Defender for Endpoint integriert ist.
Managed-Detection-Spezialisten wie Huntress Labs und Red Canary differenzieren sich durch feste Pro-Seat-Preise und rund um die Uhr menschlich geführte Bedrohungssuche und gewinnen Marktanteile im Kleinunternehmenssegment. Open-Source-Agenten, darunter Wazuh und Velociraptor, d?mpfen die Preise in kostenempfindlichen M?rkten, doch Unternehmen reservieren Community-Editionen oft für weniger kritische Assets, w?hrend sie für Premium-Funktionen auf Kernsystemen zahlen.
Der nach dem Ausfall gestiegene Appetit auf Multi-Anbieter-Stacks zwingt Lieferanten, die API-Offenheit und Koexistenztests zu verbessern. Leichtgewichtige Sensoren, die auf Betriebstechnologie zugeschnitten sind, bleiben unterversorgt und bieten Nischenanbietern eine M?glichkeit, etablierte Anbieter zu verdr?ngen.
Endpoint Detection and Response (EDR) Branchenführer
-
CrowdStrike Holdings Inc.
-
Microsoft Corporation
-
SentinelOne Inc.
-
VMware by Broadcom
-
Trend Micro Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Endpunkterkennung und -reaktion (EDR)
- CrowdStrike Holdings Inc.
- Microsoft Corporation (Defender for Endpoint)
- SentinelOne Inc.
- VMware by Broadcom (Carbon Black)
- Trend Micro Inc.
- Cisco Systems Inc.
- Palo Alto Networks Inc. (Cortex XDR)
- Sophos Group plc
- Bitdefender SRL
- Check Point Software Technologies Ltd.
- Elastic N.V.
- Cybereason Inc.
- Trellix (Musarubra US LLC)
- Fortinet Inc. (FortiEDR)
- ESET spol. s r.o.
- WithSecure Plc
- Red Canary Inc.
- Huntress Labs Inc.

Recent Industry Developments in Markt für Endpunkterkennung und -reaktion (EDR)
- Februar 2026: Palo Alto Networks Inc. investiert 250 Millionen USD in den Ausbau seiner Cortex-XDR-Plattform und integriert Echtzeit-Bedrohungsintelligenz unter Beibehaltung der FedRAMP-High-Autorisierungsstandards.
- Januar 2026: Das US-amerikanische Verteidigungsministerium vergab an SentinelOne Inc. einen Vertrag über 180 Millionen USD zur Bereitstellung seiner Singularity-XDR-Plattform auf 500.000 klassifizierten Netzwerkendpunkten.
- Januar 2026: Microsoft Corporation hat die agentenlose Scan-Funktion für Defender for Endpoint eingeführt, die es Sicherheitsteams erm?glicht, virtuelle Maschinen und Container ohne Kernel-Modus-Treiberinstallationen zu überprüfen.
- Dezember 2025: Trend Micro Inc. erwarb die Infrastructure-as-Code-Sicherheitssparte von Snyk Ltd. für 320 Millionen USD und integrierte entwicklerfokussiertes Schwachstellen-Scanning in Vision One, um die frühe EDR-Abdeckung zu verbessern.


Globaler Endpoint Detection and Response (EDR) Marktbericht – Umfang
Der Markt für Endpunkterkennung und -reaktion (EDR) verzeichnet ein erhebliches Wachstum aufgrund der zunehmenden H?ufigkeit von Cyber-Bedrohungen und der steigenden Einführung fortschrittlicher Sicherheitsl?sungen in verschiedenen Branchen. Organisationen priorisieren die Endpunktsicherheit, um sensible Daten zu schützen und die Einhaltung regulatorischer Standards zu gew?hrleisten, was die globale Nachfrage nach EDR-L?sungen antreibt.
Der Bericht über Endpunkterkennung und -reaktion ist segmentiert nach L?sungstyp (Endpunktpr?ventionsplattform (EPP + EDR), Cloud-native EDR / CWP-integriert, Erkennung und Reaktion auf Identit?tsbedrohungen (ITDR), Managed EDR / MDR), Bereitstellungsmodell (Cloud-basiert, On-Premises / Air-Gapped), Endbenutzerbranche (BFSI, Gesundheitswesen, IT und Telekommunikation, Industrie und Verteidigung, Einzelhandel und E-Commerce, Energie und Versorgung, Fertigung, Sonstige Endbenutzerbranchen), Unternehmensgr??e (KMU, Gro?unternehmen) und Geografie (Nordamerika, Europa, asiatisch-pazifischer Raum, Naher Osten, Afrika, 厂ü诲补尘别谤颈办补). Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Endpunktpr?ventionsplattform (EPP + EDR) |
| Cloud-native EDR / CWP-integriert |
| Erkennung und Reaktion auf Identit?tsbedrohungen (ITDR) |
| Managed EDR / MDR |
| Cloud-basiert |
| On-Premises / Air-Gapped |
| BFSI |
| Gesundheitswesen |
| IT und Telekommunikation |
| Industrie und Verteidigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgung |
| Fertigung |
| Sonstige Endbenutzerbranchen |
| Kleine und mittlere Unternehmen (KMU) |
| Gro?unternehmen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Europa | Vereinigtes K?nigreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| ?briges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| 厂ü诲办辞谤别补 | |
| ?briger asiatisch-pazifischer Raum | |
| Naher Osten | Israel |
| Saudi-Arabien | |
| Vereinigte Arabische Emirate | |
| 罢ü谤办别颈 | |
| ?briger Naher Osten | |
| Afrika | 厂ü诲补蹿谤颈办补 |
| ?gypten | |
| ?briges Afrika | |
| 厂ü诲补尘别谤颈办补 | Brasilien |
| Argentinien | |
| ?briges 厂ü诲补尘别谤颈办补 |
| Nach L?sungstyp | Endpunktpr?ventionsplattform (EPP + EDR) | |
| Cloud-native EDR / CWP-integriert | ||
| Erkennung und Reaktion auf Identit?tsbedrohungen (ITDR) | ||
| Managed EDR / MDR | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises / Air-Gapped | ||
| Nach Endbenutzerbranche | BFSI | |
| Gesundheitswesen | ||
| IT und Telekommunikation | ||
| Industrie und Verteidigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgung | ||
| Fertigung | ||
| Sonstige Endbenutzerbranchen | ||
| Nach Unternehmensgr??e | Kleine und mittlere Unternehmen (KMU) | |
| Gro?unternehmen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Europa | Vereinigtes K?nigreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten | Israel | |
| Saudi-Arabien | ||
| Vereinigte Arabische Emirate | ||
| 罢ü谤办别颈 | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| ?gypten | ||
| ?briges Afrika | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der Markt für Endpunkterkennung und -reaktion derzeit?
Das Marktvolumen für Endpunkterkennung und -reaktion erreichte im Jahr 2026 6,33 Milliarden USD und ist auf dem Weg, bis 2031 18,68 Milliarden USD zu erreichen.
Wie schnell w?chst der Sektor für Endpunkterkennung und -reaktion?
Der Markt wird voraussichtlich zwischen 2026 und 2031 eine robuste CAGR von 24,16 % verzeichnen, gestützt durch bundesstaatliche Mandate, Ransomware-Risiken und die Cloud-Einführung.
Welches Bereitstellungsmodell gewinnt die Kundenpr?ferenz?
Cloud-basierte Endpunkterkennung und -reaktion h?lt heute einen Anteil von 68,12 % und w?chst am schnellsten, dank zentralisiertem Management und Abonnementpreisen.
Warum führt das Gesundheitswesen EDR so schnell ein?
H?ufige Ransomware-Angriffe, die im Jahr 2024 389 US-amerikanische Krankenh?user betrafen, haben Gesundheitsorganisationen dazu veranlasst, verhaltensbasierte EDR für eine schnellere Eind?mmung von Bedrohungen einzusetzen.
Wie k?nnen sich kleine Unternehmen fortschrittliche Erkennungsf?higkeiten leisten?
Managed-Service-Provider bündeln jetzt Agenten für Endpunkterkennung und -reaktion mit einer Rund-um-die-Uhr-?berwachung für nur 5 USD pro Endpunkt monatlich, wodurch der Bedarf an internem SOC-Personal entf?llt.
Welche Auswirkungen hatte der CrowdStrike-Ausfall von 2024 auf das Kaufverhalten?
Der Vorfall verdeutlichte das Risiko der Abh?ngigkeit von einem einzigen Anbieter und veranlasste schrittweise Update-Rollouts sowie bei einigen Unternehmen Multi-Agenten-Strategien zur Sicherstellung der Gesch?ftskontinuit?t.
Seite zuletzt aktualisiert am:


