
Tamanho e Participa??o do Mercado de Detec??o e Resposta em Endpoints (EDR)
Vis?o Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 6.33 Bilh?es de dólares |
| Tamanho do Mercado (2031) | 18.68 Bilh?es de dólares |
| Growth Rate (2026 - 2031) | 24.16 % |
| Mercado de Crescimento Mais Rápido | Oriente 惭é诲颈辞 |
| Maior Mercado | América do Norte |
| Concentra??o do Mercado | 惭é诲颈辞 |
Principais jogadores
*Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem ? 黑料不打烊. O reuso requer atribui??o conforme CC BY 4.0. |
|
Análise do Mercado de Detec??o e Resposta em Endpoints (EDR) pela 黑料不打烊
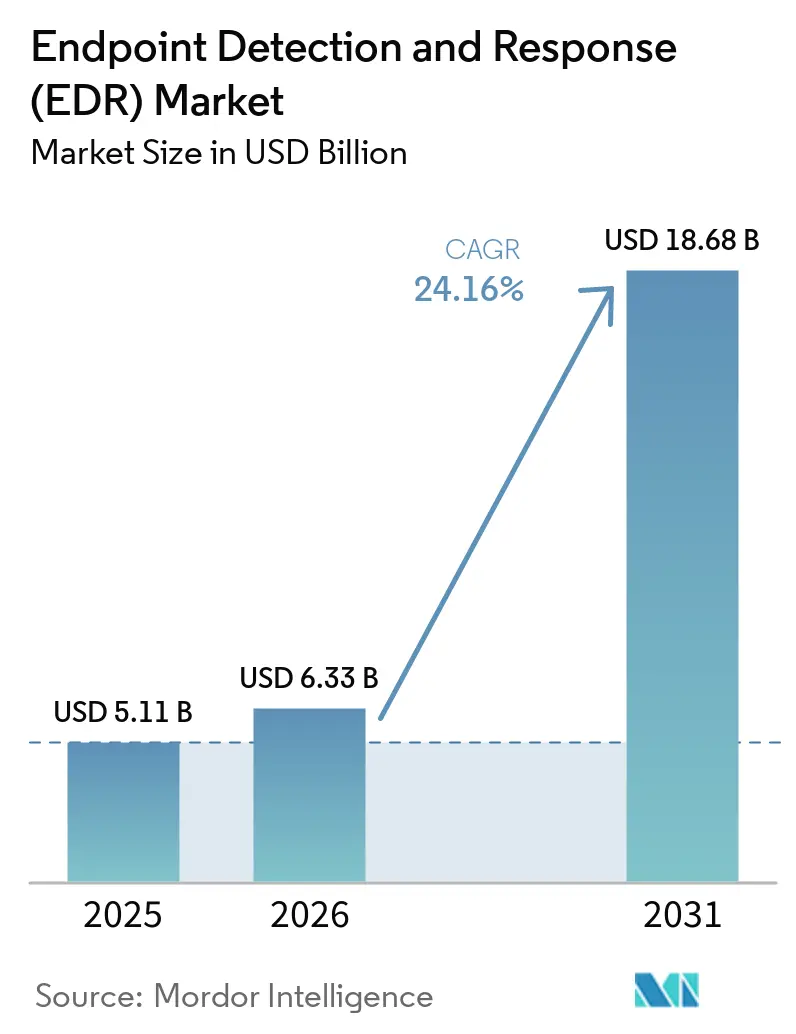
O tamanho do mercado de detec??o e resposta de endpoint está projetado para expandir de USD 5,11 bilh?es em 2025 e USD 6,33 bilh?es em 2026 para USD 18,68 bilh?es até 2031, registrando um CAGR de 24,16% entre 2026 e 2031. O aumento das regras de aquisi??o federal, a comercializa??o de kits de ferramentas de ransomware e uma mudan?a constante para seguran?a entregue em nuvem aceleraram os ciclos de atualiza??o, transformando o EDR de uma atualiza??o opcional em um requisito de linha de or?amento. Os fornecedores adicionaram análise de identidade, telemetria em nível de kernel e cobertura de carga de trabalho em nuvem, enquanto os provedores de servi?os gerenciados reduziram o custo de entrada para pequenas empresas. Ao mesmo tempo, a interrup??o global de julho de 2024 vinculada a uma atualiza??o de agente defeituosa ressaltou o risco operacional da dependência de um único fornecedor, motivando os compradores a favorecer implanta??es em fases e, em alguns casos, estratégias de múltiplos agentes. ? medida que o mercado de detec??o e resposta de endpoint avan?a, os fornecedores que combinam sinais de identidade de confian?a zero com comportamento de endpoint e visibilidade de contêiner ganham uma vantagem defensável.
Principais Conclus?es do Relatório
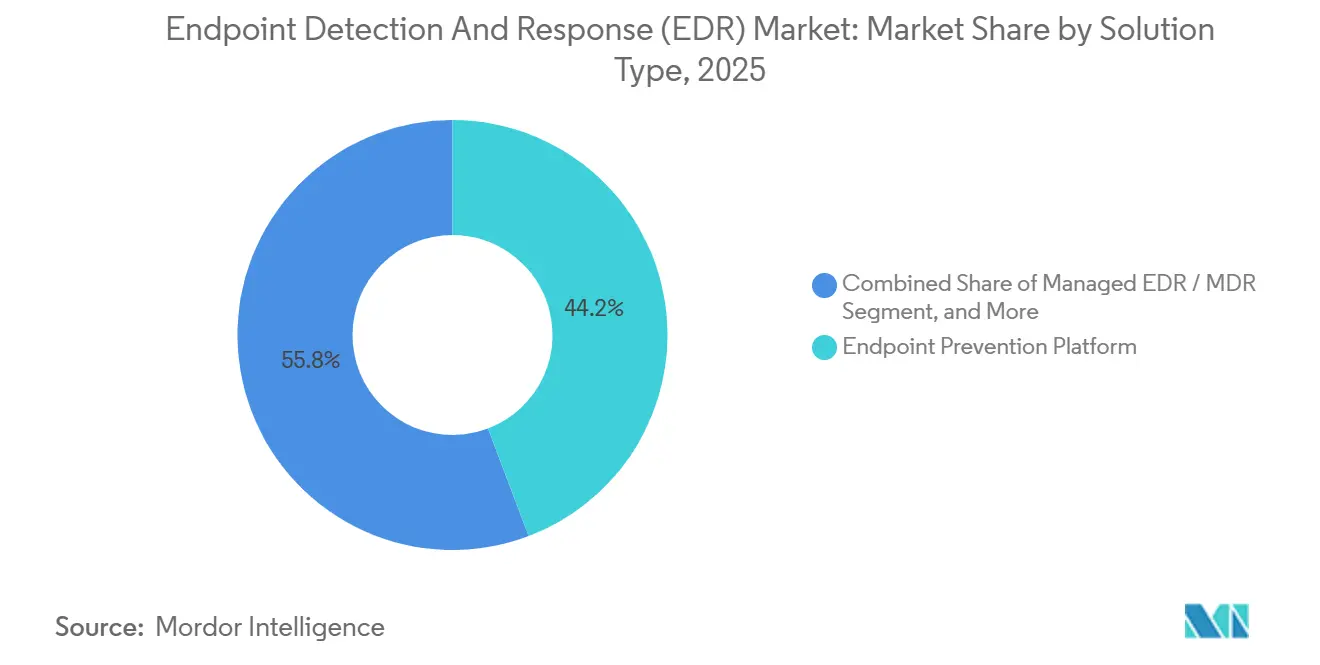
- Por tipo de solu??o, as plataformas de preven??o de endpoint lideraram com 44,23% da participa??o de mercado de detec??o e resposta de endpoint em 2025, enquanto a detec??o e resposta a amea?as de identidade está prevista para registrar o CAGR mais rápido de 24,83% até 2031.
- Por modelo de implanta??o, os agentes entregues em nuvem comandaram 68,12% do tamanho do mercado de detec??o e resposta de endpoint em 2025, e est?o projetados para expandir a um CAGR de 24,93% ao longo de 2026-2031.
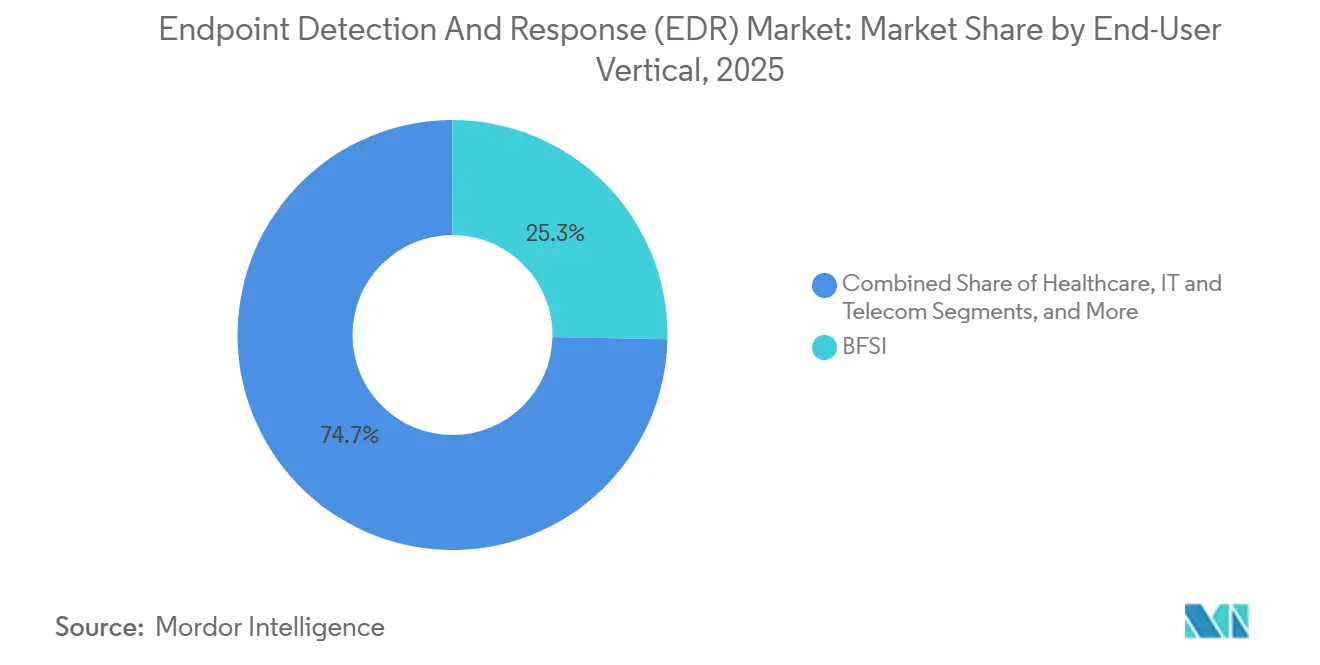
- Por vertical de usuário final, bancos, servi?os financeiros e seguros dominaram os gastos com 25,31% em 2025; a saúde está no caminho de crescer a um CAGR de 25,23% até 2031.
- Por tamanho de empresa, grandes organiza??es responderam por 63,38% das implanta??es em 2025, mas o segmento de pequenas e médias empresas deve registrar um CAGR de 25,03% até 2031.
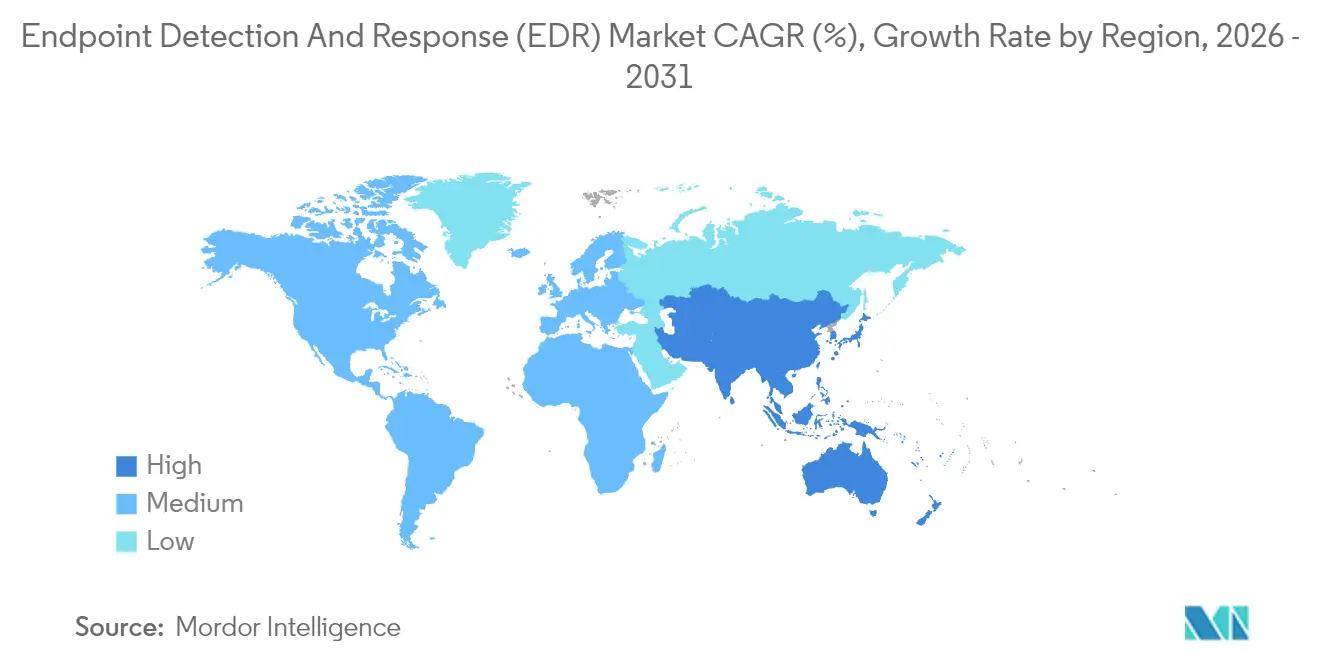
- Por geografia, a América do Norte gerou 39,51% da receita global em 2025, enquanto o Oriente 惭é诲颈辞 está posicionado para ser a regi?o de crescimento mais rápido com um CAGR de 24,73% até 2031.
Nota: Os números de tamanho de mercado e previs?o neste relatório s?o gerados usando a estrutura de estimativa proprietária da 黑料不打烊, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento Acentuado dos Mandatos Federais de EDR (EO 14028) | +4.2% | América do Norte e contratantes de defesa aliados na Europa e ?蝉颈补-笔补肠í蹿颈肠辞 | Curto prazo (≤ 2 anos) |
| Explos?o do Ransomware como Servi?o | +5.8% | Global, mais elevado na América do Norte, Europa e locais com alta densidade de servi?os de saúde | 惭é诲颈辞 prazo (2-4 anos) |
| Mudan?a para SOC de Confian?a Zero Centrado em Identidade | +3.9% | América do Norte e Europa como núcleo, expandindo-se para centros financeiros da ?蝉颈补-笔补肠í蹿颈肠辞 | 惭é诲颈辞 prazo (2-4 anos) |
| Aumento na Integra??o de Prote??o de Carga de Trabalho em Nuvem | +4.6% | Global, liderado pela América do Norte e Europa, ganhando for?a em projetos de nuvem soberana do Oriente 惭é诲颈辞 | 惭é诲颈辞 prazo (2-4 anos) |
| Demanda por Plataformas de Agente Unificado | +3.1% | Global, mais forte entre economias ricas em PMEs na América do Norte, Europa e ?蝉颈补-笔补肠í蹿颈肠辞 | Longo prazo (≥ 4 anos) |
| Atra??o de Servi?os Gerenciados Liderada por PMEs | +2.9% | América do Norte e Europa inicialmente, ampliando-se para América Latina e Sudeste Asiático | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Aumento Acentuado dos Mandatos Federais de EDR
A Ordem Executiva 14028 dos Estados Unidos obrigou as agências civis a instalar EDR em 80% dos endpoints até setembro de 2024, catalisando autoriza??es rápidas de fornecedores sob o FedRAMP High e impulsionando ado??o semelhante entre contratantes de defesa e 23 estados americanos.[1]Cybersecurity and Infrastructure Security Agency, "Ordem Executiva sobre a Melhoria da Ciberseguran?a Nacional," CISA, cisa.gov A onda do setor público validou o EDR como uma linha de base de conformidade, desencadeando implementa??es paralelas no 颁补苍补诲á, no Reino Unido e na Austrália, onde os fornecedores buscavam manter a equivalência em seguran?a de endpoints para programas conjuntos. ? medida que as equipes de aquisi??o incorporaram a linguagem de EDR nas solicita??es de licita??o, os fornecedores de plataformas aceleraram os roteiros para análise de identidade e diagnósticos contínuos a fim de conquistar contratos federais. O efeito cascata do mandato expandiu as ofertas certificadas pelo FedRAMP e incentivou as agências a financiar projetos-piloto de confian?a zero que integram sinais de endpoints com telemetria de autentica??o. Em conjunto, a órbita de conformidade encurtou os ciclos de atualiza??o em todo o mercado de detec??o e resposta em endpoints, refor?ando sua transi??o de atualiza??o opcional para camada de seguran?a padr?o.
Explos?o do Ransomware como Servi?o
Programas afiliados prontos para uso reduziram drasticamente a barreira técnica de entrada para a extors?o cibernética, alimentando um salto de 74% nas reclama??es de ransomware e USD 1,1 bilh?o em perdas registradas pelo Centro de Reclama??es de Crimes na Internet do FBI em 2024.[2]Departamento Federal de Investiga??o, "Relatório de Crimes na Internet 2024," FBI, fbi.gov A saúde suportou o maior impacto, com 389 hospitais dos EUA for?ados a desviar ambul?ncias após a criptografia de registros de pacientes. O antivírus baseado em assinatura entrou em colapso contra binários polimórficos que mutam mais rapidamente do que as atualiza??es de defini??o, empurrando as organiza??es em dire??o ao EDR baseado em comportamento que pontua inje??o de processos, adultera??o de registro e padr?es de criptografia de arquivos em tempo real. Os fornecedores retreinaram modelos de aprendizado de máquina com telemetria de ransomware de milh?es de endpoints, e os servi?os de detec??o gerenciada come?aram a garantir tempos de permanência inferiores a 15 minutos para eventos de ransomware. O alcance global da amea?a sustenta a prioridade or?amentária elevada, sustentando as perspectivas robustas para o mercado de detec??o e resposta de endpoint.
Mudan?a para SOC de Confian?a Zero Centrado em Identidade
Embora as diretrizes de confian?a zero tenham aparecido no NIST SP 800-207, a ado??o em massa só ganhou for?a em 2024, quando campanhas de roubo de credenciais contornaram as defesas de perímetro. A Microsoft estimou que 99,9% das contas comprometidas n?o tinham autentica??o multifator naquele ano. Em resposta, os fornecedores de EDR integraram a análise de comportamento do usuário em seus consoles, sinalizando logins de viagem impossível, escaladas de privilégio e solicita??es an?malas de tickets Kerberos ao lado de anomalias de endpoint. A categoria resultante de detec??o e resposta a amea?as de identidade oferece visibilidade unificada abrangendo dispositivos e contas, reduzindo a troca de contexto do analista e melhorando a detec??o de movimento lateral. ? medida que as equipes de aquisi??o insistem em roteiros de confian?a zero, as plataformas que mesclam telemetria de identidade e endpoint solidificam a vantagem competitiva, empurrando o mercado de detec??o e resposta de endpoint em dire??o a suítes holísticas de prote??o contra amea?as.
Aumento na Integra??o de Prote??o de Carga de Trabalho em Nuvem
As arquiteturas híbridas deixaram pontos cegos; 67% das empresas dividiram cargas de trabalho entre ambientes locais e nuvens públicas em 2025. Para eliminar lacunas de visibilidade, os fornecedores de EDR incorporaram prote??o de cargas de trabalho em nuvem, ingerindo logs do AWS GuardDuty, do Azure Security Center e de runtimes de contêineres. Os analistas agora conseguem rastrear um ataque desde um laptop comprometido por phishing até a exfiltra??o de um bucket S3 em um único console, reduzindo o tempo médio de conten??o. Os mandatos de nuvem soberana no Oriente 惭é诲颈辞 multiplicaram a demanda, pois os reguladores da Arábia Saudita e dos Emirados ?rabes Unidos exigem que a telemetria de endpoints e nuvem permane?a dentro das fronteiras nacionais. A integra??o entre camadas consolida o EDR como o sistema nervoso da detec??o e resposta estendidas, fortalecendo as trajetórias de crescimento em todo o mercado de detec??o e resposta em endpoints.
Análise de Impacto das Restri??es*
| Restri??o | (~) % de Impacto na Previs?o de CAGR | Relev?ncia Geográfica | Prazo de Impacto |
|---|---|---|---|
| Kits de Ferramentas de Elimina??o de EDR por Roubo de Credenciais | ?2.1% | Global, concentrado nos ecossistemas de crimes cibernéticos da Europa Oriental e do Sudeste Asiático | Curto prazo (≤ 2 anos) |
| Interrup??es por Atualiza??o de Agente no Estilo CrowdStrike | ?1.9% | Global, intensificado na América do Norte e Europa após o incidente de julho de 2024 | Curto prazo (≤ 2 anos) |
| Modelos de IA Mal Configurados Causando Inunda??o de Alertas | ?1.7% | Global, agudo onde a maturidade do SOC é limitada | 惭é诲颈辞 prazo (2-4 anos) |
| Bifurca??es de Agentes de Código Aberto Gerando Press?o de Pre?os | ?1.4% | Global, mais visível em mercados de PMEs sensíveis a custos e economias emergentes | Longo prazo (≥ 4 anos) |
| Fonte: 黑料不打烊 | |||
Kits de Ferramentas de Elimina??o de EDR por Roubo de Credenciais
Ferramentas que emitem chamadas de sistema diretas por meio de frameworks como o SysWhispers evitam ganchos de API no modo de usuário, neutralizando a análise convencional de endpoint. O MITRE registrou 47 técnicas de evas?o de EDR documentadas publicamente até 2024.[3]MITRE Corporation, "Framework ATT&CK – Técnicas de Evas?o de EDR," MITRE, attack.mitre.org Os operadores de servi?os clandestinos monetizam essas explora??es por USD 10-500 por conjunto de credenciais, for?ando os fornecedores a inserir drivers em nível de kernel e minifiltros que capturam eventos de baixo nível. A instrumenta??o mais profunda exige um custo de desempenho, especialmente em clientes leves e controladores industriais, criando tens?o entre a amplitude de detec??o e a sobrecarga de recursos. Até que as defesas de kernel amadure?am, a tática reduz os ganhos de curto prazo no mercado de detec??o e resposta de endpoint.
Interrup??es por Atualiza??o de Agente no Estilo CrowdStrike
Uma falha lógica em uma atualiza??o do sensor Falcon de julho de 2024 colocou 8,5 milh?es de máquinas Windows em loops de inicializa??o, paralisando milhares de voos de companhias aéreas e expondo USD 500 milh?es em perdas em uma transportadora. As empresas responderam com implanta??es canário que limitam as atualiza??es a 5% dos endpoints antes do lan?amento geral, estendendo as janelas de patch de horas para dias. Outros adicionaram agentes secundários em ativos críticos para distribuir o risco operacional, gerando complexidade e custos de licen?a. O episódio diminuiu a confian?a em binários enviados pela nuvem, desacelerando a ado??o entre setores avessos ao risco e reduzindo pontos do CAGR de curto prazo do mercado de detec??o e resposta de endpoint.
*Nossas previs?es tratam os impactos dos impulsionadores e restri??es como direcionais, e n?o aditivos. As previs?es de impacto refletem o crescimento de base, os efeitos de composi??o e as intera??es entre variáveis.
Análise de Segmentos
Por Tipo de Solu??o:
Análise de Identidade Acelera a Ado??oA detec??o e resposta a amea?as de identidade registrou um CAGR de 24,83% até 2031, superando os conjuntos tradicionais de preven??o de endpoint que ainda detinham 44,23% da participa??o de mercado de detec??o e resposta de endpoint em 2025. Os compradores valorizam ferramentas que correlacionam consultas do Active Directory com comportamento de processos, isolando escaladas de privilégio em minutos. O tamanho do mercado de detec??o e resposta de endpoint para ofertas centradas em identidade está projetado para expandir rapidamente à medida que os programas de confian?a zero amadurecem em setores regulamentados. Em paralelo, os pacotes de detec??o gerenciada agrupam essas capacidades para empresas com recursos limitados, pressionando os fornecedores de plataformas a abrir APIs multilocatário.
A convergência híbrida de identidade e endpoint também impulsiona a atividade de aquisi??o, com especialistas em endpoint adquirindo startups de identidade para comprimir o tempo de paridade de recursos. ? medida que os fornecedores integram análise de grafos e heurísticas de ataque de credenciais, os analistas de SOC reduzem a prolifera??o de consoles e aceleram a triagem. O resultado é uma base de clientes mais fiel que valoriza menos painéis de controle e curvas de aprendizado mais curtas, refor?ando a durabilidade da receita no mercado de detec??o e resposta de endpoint.


Por Modelo de Implanta??o:
Servi?os em Nuvem Lideram, Isolamentos de Rede PersistemOs agentes entregues em nuvem controlaram 68,12% das instala??es em 2025 e est?o no caminho de um CAGR de 24,93%, espelhando a mudan?a corporativa em dire??o a painéis de governan?a de SaaS. O tamanho do mercado de detec??o e resposta de endpoint atribuível aos modelos de software como servi?o aumenta à medida que as for?as de trabalho remotas se normalizam e os dispositivos voltados para a internet superam os nós locais. Atualiza??es de políticas instant?neas, feeds globais de inteligência de amea?as e pre?os por assinatura ressoam com finan?as, varejo e ensino superior.
No entanto, as implanta??es locais e isoladas de rede retiveram 31,88% de participa??o, um número improvável de desaparecer em meio a redes classificadas e sites de tecnologia operacional onde o tempo de inatividade significa perdas de produ??o. Concessionárias de energia, laboratórios de defesa e fábricas de semicondutores ainda preferem a valida??o de patches offline, especialmente após o incidente de atualiza??o de agente de 2024. Essa demanda de dupla via mantém as receitas de appliances e incentiva os fornecedores a suportar licenciamento híbrido, preservando a opcionalidade dentro do mercado de detec??o e resposta de endpoint.
Por Vertical de Usuário Final:
厂补ú诲别 Supera BFSIBancos, seguradoras e participantes do mercado de capitais investiram mais em 2025, assumindo 25,31% dos gastos gra?as às regras PCI-DSS que insistem no monitoramento contínuo de endpoints. A saúde é a que cresce mais rapidamente, avan?ando a um CAGR de 25,23% à medida que os eventos de ransomware em hospitais quadruplicaram os desvios de emergência em 2024.[4]Departamento de 厂补ú诲别 e Servi?os Humanos dos EUA, "Metas de Desempenho de Ciberseguran?a do Setor de 厂补ú诲别," HHS, hhs.gov A participa??o de mercado de detec??o e resposta de endpoint para provedores médicos se expandirá à medida que os reguladores amea?am multas elevadas por viola??es de informa??es de saúde protegidas.
Operadoras de telecomunica??es, varejistas e players industriais seguem, adaptando agentes a máquinas Windows embarcadas e terminais de ponto de venda. As economias emergentes dependem de sensores leves e suportes de detec??o gerenciada para esticar or?amentos de seguran?a reduzidos. Coletivamente, a diversifica??o vertical amortece o mercado de detec??o e resposta de endpoint contra quedas de gastos específicas do setor.
Por Tamanho de Empresa:
Programas de MSP Democratizam a Prote??oAs grandes empresas ainda detêm 63,38% das implanta??es devido aos seus SOCs internos e pre?os por volume. No entanto, as pequenas empresas est?o registrando um CAGR de 25,03% à medida que os provedores de seguran?a gerenciada oferecem pacotes por assento a partir de USD 5 por endpoint mensalmente. Os painéis multilocatário permitem que os parceiros de servi?o orquestrem atualiza??es, realizem buscas e entreguem relatórios executivos sem violar a separa??o de clientes. A lacuna de talentos — 3,5 milh?es de fun??es de ciberseguran?a n?o preenchidas em todo o mundo em 2025 — torna a terceiriza??o irresistível, direcionando receita incremental para o mercado de detec??o e resposta de endpoint.
Inova??es em servi?os gerenciados, como narra??o automatizada de causa raiz e isolamento com um clique, reduzem ainda mais as cargas de trabalho dos analistas. ? medida que mais MSPs aplicam marca branca às principais plataformas, os acordos OEM abrem fluxos de receita secundários para os fornecedores, ampliando o alcance geográfico e comprimindo os custos de aquisi??o de clientes.
Análise Geográfica
Mercado de Detec??o e Resposta de Endpoints (EDR) na América do Norte
A América do Norte gerou 39,51% da receita global em 2025, impulsionada por mandatos federais de EDR e multas estaduais por notifica??o de viola??o de dados que aumentam por registro comprometido. Os compradores norte-americanos também se beneficiam de ecossistemas profundos de MSSP e amplos descontos em ciberseguros vinculados à implanta??o de EDR. 颁补苍补诲á e 惭é虫颈肠辞 seguem padr?es semelhantes, com fornecedores transfronteiri?os garantindo paridade de conformidade.
Mercado de Detec??o e Resposta de Endpoints (EDR) na Europa e APAC
A Diretiva NIS2 da Europa, em vigor desde outubro de 2024, obrigou os operadores de servi?os essenciais a executar monitoramento contínuo de endpoints, ampliando a base endere?ável em 27 estados-membros. As leis de residência de dados impulsionam as empresas multinacionais a criar clusters regionais de EDR dentro do bloco, alimentando volume incremental de licen?as. Enquanto isso, a demanda na ?蝉颈补-笔补肠í蹿颈肠辞 se concentra em Singapura, Hong Kong e Tóquio, onde os supervisores bancários exigem EDR em terminais que executam pagamentos transfronteiri?os. As regras de localiza??o de dados da China fomentam ecossistemas domésticos de agentes supervisionados pela Administra??o do Ciberespa?o da China.
Mercado de Detec??o e Resposta de Endpoints (EDR) no Oriente 惭é诲颈辞 e ?frica e LATAM
O Oriente 惭é诲颈辞 é o destaque de crescimento, apresentando um CAGR de 24,73% até 2031, à medida que a Autoridade Nacional de Ciberseguran?a da Arábia Saudita designa o EDR como obrigatório para operadores de infraestrutura crítica. Os Emirados ?rabes Unidos estipulam que a telemetria permane?a em nuvens soberanas, gerando inst?ncias localizadas de EDR com painéis em árabe. A cadeia de fornecimento de defesa de Israel se alinha com as diretrizes estatais que classificam o EDR entre os controles de base. A América Latina e a ?frica ficam atrás em gastos por endpoint; no entanto, agentes entregues via nuvem com pre?os voltados para PMEs e agrupados com servi?os gerenciados prometem fechar essa lacuna, ampliando a presen?a global do mercado de detec??o e resposta de endpoints.

Cenário Competitivo
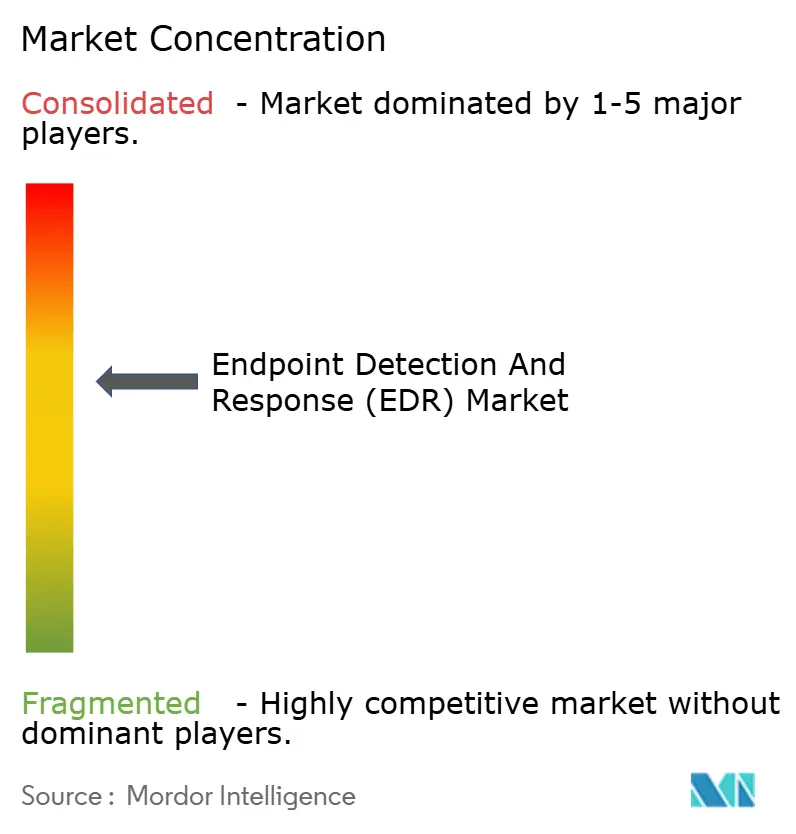
O mercado de detec??o e resposta de endpoint é moderadamente concentrado. Os cinco principais fornecedores — CrowdStrike, Microsoft, SentinelOne, Palo Alto Networks e Trend Micro — capturaram aproximadamente 58% da receita de 2025, enquanto mais de 40 concorrentes disputam o restante. A competi??o se concentra em suítes unificadas de detec??o e resposta estendida que combinam telemetria de endpoint, rede, nuvem e identidade. Assistentes de IA generativa que resumem alertas e geram consultas de busca agora encabe?am os roteiros de produtos, com o Microsoft Copilot for Security já incorporado ao Defender for Endpoint.
Especialistas em detec??o gerenciada como Huntress Labs e Red Canary se diferenciam por meio de pre?os fixos por assento e ca?a conduzida por humanos 24 horas por dia, 7 dias por semana, conquistando participa??o no segmento de pequenas empresas. Agentes de código aberto, incluindo Wazuh e Velociraptor, restringem os pre?os em mercados sensíveis a custos, mas as empresas frequentemente reservam as edi??es comunitárias para ativos de baixo valor enquanto pagam por recursos premium em sistemas de alta criticidade.
O apetite pós-interrup??o por pilhas de múltiplos fornecedores for?a os fornecedores a melhorar a abertura de API e os testes de coexistência. Sensores leves adaptados à tecnologia operacional permanecem mal atendidos, representando uma via para novos entrantes de nicho perturbarem os incumbentes.
Líderes do Setor de Detec??o e Resposta em Endpoints (EDR)
-
CrowdStrike Holdings Inc.
-
Microsoft Corporation
-
SentinelOne Inc.
-
VMware by Broadcom
-
Trend Micro Inc.
- *Isen??o de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Detec??o e Resposta em Endpoints (EDR)
- CrowdStrike Holdings Inc.
- Microsoft Corporation (Defender for Endpoint)
- SentinelOne Inc.
- VMware by Broadcom (Carbon Black)
- Trend Micro Inc.
- Cisco Systems Inc.
- Palo Alto Networks Inc. (Cortex XDR)
- Sophos Group plc
- Bitdefender SRL
- Check Point Software Technologies Ltd.
- Elastic N.V.
- Cybereason Inc.
- Trellix (Musarubra US LLC)
- Fortinet Inc. (FortiEDR)
- ESET spol. s r.o.
- WithSecure Plc
- Red Canary Inc.
- Huntress Labs Inc.

Recent Industry Developments in Mercado de Detec??o e Resposta em Endpoints (EDR)
- Fevereiro de 2026: A Palo Alto Networks Inc. está investindo USD 250 milh?es para expandir sua plataforma Cortex XDR, integrando inteligência de amea?as em tempo real enquanto mantém os padr?es de autoriza??o FedRAMP High.
- Janeiro de 2026: O Departamento de Defesa dos EUA concedeu à SentinelOne Inc. um contrato de USD 180 milh?es para implantar sua plataforma Singularity XDR em 500.000 endpoints de rede classificada.
- Janeiro de 2026: A Microsoft Corporation introduziu o recurso de varredura sem agente para o Defender for Endpoint, permitindo que as equipes de seguran?a inspecionem máquinas virtuais e contêineres sem instala??es de driver em modo kernel.
- Dezembro de 2025: A Trend Micro Inc. adquiriu a divis?o de seguran?a de infraestrutura como código da Snyk Ltd. por USD 320 milh?es, integrando a varredura de vulnerabilidades focada em desenvolvedores ao Vision One para aprimorar a cobertura antecipada de EDR.


Escopo do Relatório do Mercado Global de Detec??o e Resposta em Endpoints (EDR)
O mercado de Detec??o e Resposta de Endpoint (EDR) está testemunhando crescimento significativo devido à crescente frequência de amea?as cibernéticas e à ado??o crescente de solu??es de seguran?a avan?adas em vários setores. As organiza??es est?o priorizando a seguran?a de endpoint para proteger dados sensíveis e garantir conformidade com padr?es regulatórios, impulsionando a demanda global por solu??es de EDR.
O Relatório de Detec??o e Resposta de Endpoint é Segmentado por Tipo de Solu??o (Plataforma de Preven??o de Endpoint, EDR Nativo em Nuvem / Integrado com CWP, Detec??o e Resposta a Amea?as de Identidade, EDR Gerenciado / MDR), Modelo de Implanta??o (Entregue em Nuvem, Local / Isolado de Rede), Vertical de Usuário Final (BFSI, 厂补ú诲别, TI e Telecomunica??es, Industrial e Defesa, Varejo e Comércio Eletr?nico, Energia e Utilidades, Manufatura, Restante do Vertical de Usuário Final), Tamanho de Empresa (PME, Grandes Empresas) e Geografia (América do Norte, Europa, ?蝉颈补-笔补肠í蹿颈肠辞, Oriente 惭é诲颈辞, ?frica, América do Sul). As Previs?es de Mercado s?o Fornecidas em Termos de Valor (USD).
| Plataforma de Preven??o de Endpoint (EPP + EDR) |
| EDR Nativo em Nuvem / Integrado com CWP |
| Detec??o e Resposta a Amea?as de Identidade (ITDR) |
| EDR Gerenciado / MDR |
| Entregue em Nuvem |
| Local / Isolado de Rede |
| BFSI |
| 厂补ú诲别 |
| TI e Telecomunica??es |
| Industrial e Defesa |
| Varejo e Comércio Eletr?nico |
| Energia e Utilidades |
| Manufatura |
| Restante do Vertical de Usuário Final |
| Pequenas e Médias Empresas (PME) |
| Grandes Empresas |
| América do Norte | Estados Unidos |
| 颁补苍补诲á | |
| 惭é虫颈肠辞 | |
| Europa | Reino Unido |
| Alemanha | |
| Fran?a | |
| 滨迟á濒颈补 | |
| Restante da Europa | |
| ?蝉颈补-笔补肠í蹿颈肠辞 | China |
| Jap?o | |
| ?ndia | |
| Coreia do Sul | |
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | |
| Oriente 惭é诲颈辞 | Israel |
| Arábia Saudita | |
| Emirados ?rabes Unidos | |
| Turquia | |
| Restante do Oriente 惭é诲颈辞 | |
| ?frica | ?frica do Sul |
| Egito | |
| Restante da ?frica | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul |
| Por Tipo de Solu??o | Plataforma de Preven??o de Endpoint (EPP + EDR) | |
| EDR Nativo em Nuvem / Integrado com CWP | ||
| Detec??o e Resposta a Amea?as de Identidade (ITDR) | ||
| EDR Gerenciado / MDR | ||
| Por Modelo de Implanta??o | Entregue em Nuvem | |
| Local / Isolado de Rede | ||
| Por Vertical de Usuário Final | BFSI | |
| 厂补ú诲别 | ||
| TI e Telecomunica??es | ||
| Industrial e Defesa | ||
| Varejo e Comércio Eletr?nico | ||
| Energia e Utilidades | ||
| Manufatura | ||
| Restante do Vertical de Usuário Final | ||
| Por Tamanho de Empresa | Pequenas e Médias Empresas (PME) | |
| Grandes Empresas | ||
| Por Geografia | América do Norte | Estados Unidos |
| 颁补苍补诲á | ||
| 惭é虫颈肠辞 | ||
| Europa | Reino Unido | |
| Alemanha | ||
| Fran?a | ||
| 滨迟á濒颈补 | ||
| Restante da Europa | ||
| ?蝉颈补-笔补肠í蹿颈肠辞 | China | |
| Jap?o | ||
| ?ndia | ||
| Coreia do Sul | ||
| Restante da ?蝉颈补-笔补肠í蹿颈肠辞 | ||
| Oriente 惭é诲颈辞 | Israel | |
| Arábia Saudita | ||
| Emirados ?rabes Unidos | ||
| Turquia | ||
| Restante do Oriente 惭é诲颈辞 | ||
| ?frica | ?frica do Sul | |
| Egito | ||
| Restante da ?frica | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho atual do mercado de detec??o e resposta de endpoint?
O tamanho do mercado de detec??o e resposta de endpoint atingiu USD 6,33 bilh?es em 2026 e está no caminho de alcan?ar USD 18,68 bilh?es até 2031.
Com que rapidez o setor de detec??o e resposta de endpoint está crescendo?
O mercado está projetado para registrar um robusto CAGR de 24,16% entre 2026 e 2031, impulsionado por mandatos federais, riscos de ransomware e ado??o de nuvem.
Qual modelo de implanta??o está ganhando a preferência dos clientes?
A detec??o e resposta de endpoint entregue em nuvem comanda 68,12% de participa??o atualmente e está se expandindo mais rapidamente, gra?as ao gerenciamento centralizado e aos pre?os por assinatura.
Por que a saúde está adotando o EDR t?o rapidamente?
Ataques frequentes de ransomware que perturbaram 389 hospitais dos EUA em 2024 levaram as organiza??es de saúde a implantar EDR baseado em comportamento para uma conten??o mais rápida de amea?as.
Como as pequenas empresas est?o pagando por capacidades avan?adas de detec??o?
Os provedores de servi?os gerenciados agora agrupam agentes de detec??o e resposta de endpoint com monitoramento 24 horas por dia, 7 dias por semana, por apenas USD 5 por endpoint mensalmente, eliminando a necessidade de equipe interna de SOC.
Qual foi o impacto da interrup??o da CrowdStrike em 2024 no comportamento de compra?
O incidente destacou o risco de dependência de um único fornecedor, levando a implanta??es de atualiza??es em fases e, para algumas empresas, estratégias de múltiplos agentes para garantir a continuidade dos negócios.
Página atualizada pela última vez em:


