
Marktgr??e und Marktanteil für Erweiterte Erkennung und Reaktion
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2019 - 2030 |
|---|---|
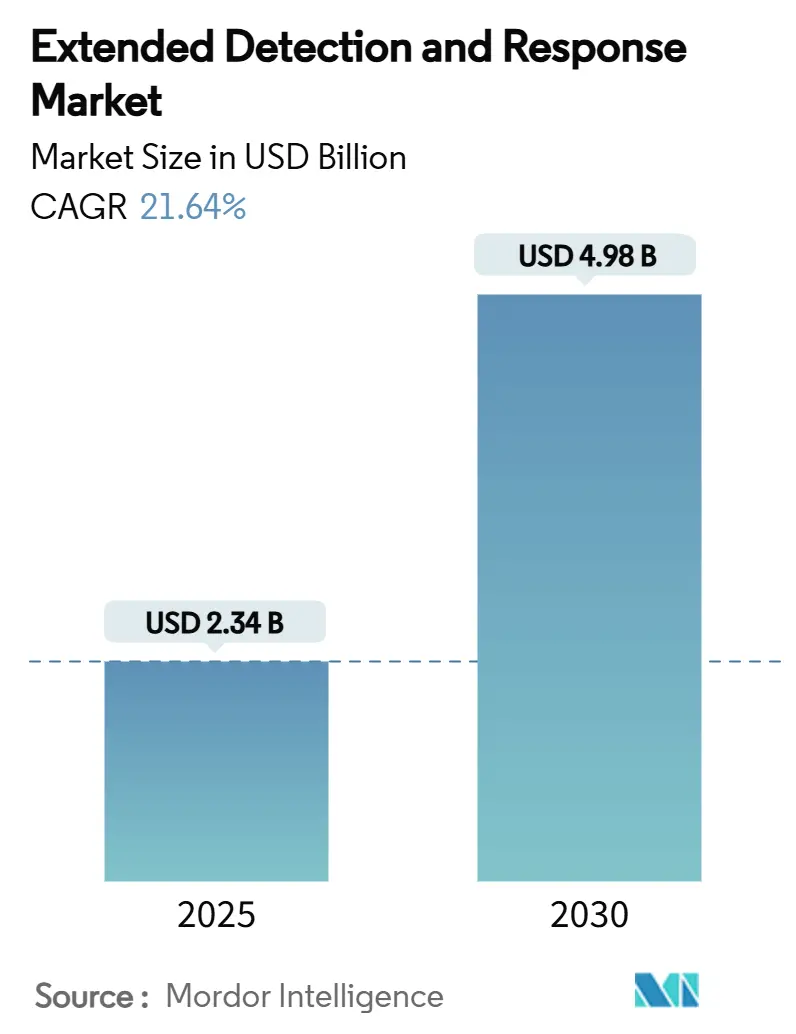
| Marktgr??e (2025) | 2.34 Milliarden US-Dollar |
| Marktgr??e (2030) | 4.98 Milliarden US-Dollar |
| Wachstumsrate (2025 - 2030) | 21.64 % |
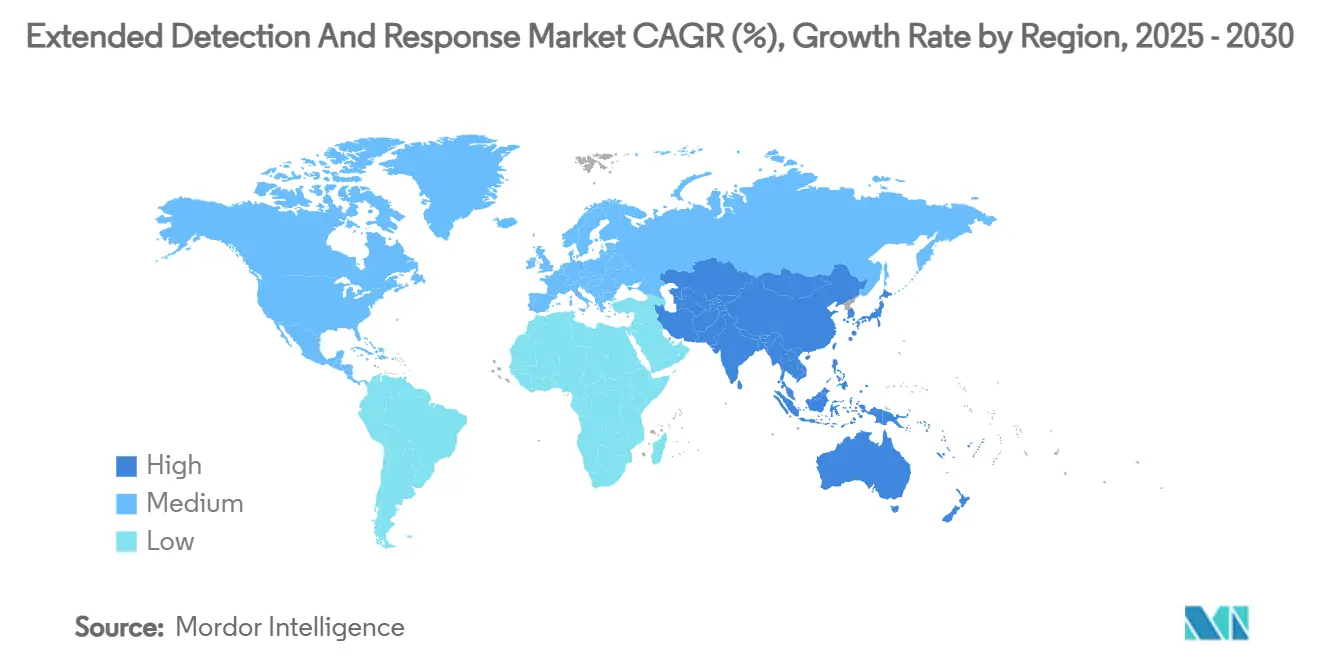
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
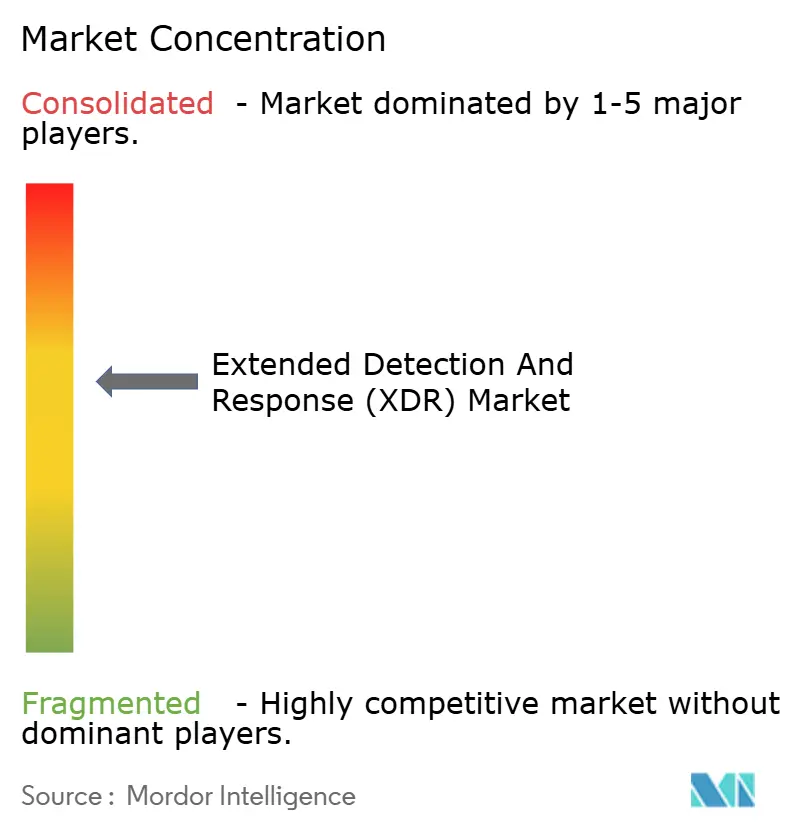
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Marktanalyse für Erweiterte Erkennung und Reaktion von 黑料不打烊
Die Marktgr??e für Erweiterte Erkennung und Reaktion wird im Jahr 2025 auf 2,34 Milliarden USD gesch?tzt und soll bis 2030 auf 4,98 Milliarden USD anwachsen, was einer CAGR von 21,64 % im Prognosezeitraum entspricht. Diese rasch steigende Entwicklung spiegelt den wachsenden Druck auf Unternehmen wider, die Bedrohungserkennung über Endpunkte, Netzwerke, Cloud-Workloads und Identit?ten hinweg in einer einzigen Analyseschicht zu konsolidieren, die mit mehrvektoriellen Angriffen Schritt halten kann. KI-gestützte Analysen, strengere Vorschriften zur Offenlegung von Datenschutzverletzungen und hohe Cyber-Versicherungspr?mien beschleunigen die Plattformakzeptanz, w?hrend der Abbau traditioneller Silos in Sicherheits- und Netzwerkbetriebszentren die Betriebsmodelle neu gestaltet. Cloud-first-Bereitstellungen bleiben dominant, doch hybride Modelle gewinnen an Dynamik, da Unternehmen versuchen, Anforderungen an die Datensouver?nit?t mit dem Bedarf an globaler Telemetriekorrelation in Einklang zu bringen. Der Wettbewerbsdruck steigt, da führende Anbieter Akquisitionen und Plattformkonsolidierungsstrategien verfolgen, um die Ausbreitung von Tools einzud?mmen und eine durchg?ngige Reaktionsorchestrierung zu erm?glichen.
Wichtigste Erkenntnisse des Berichts
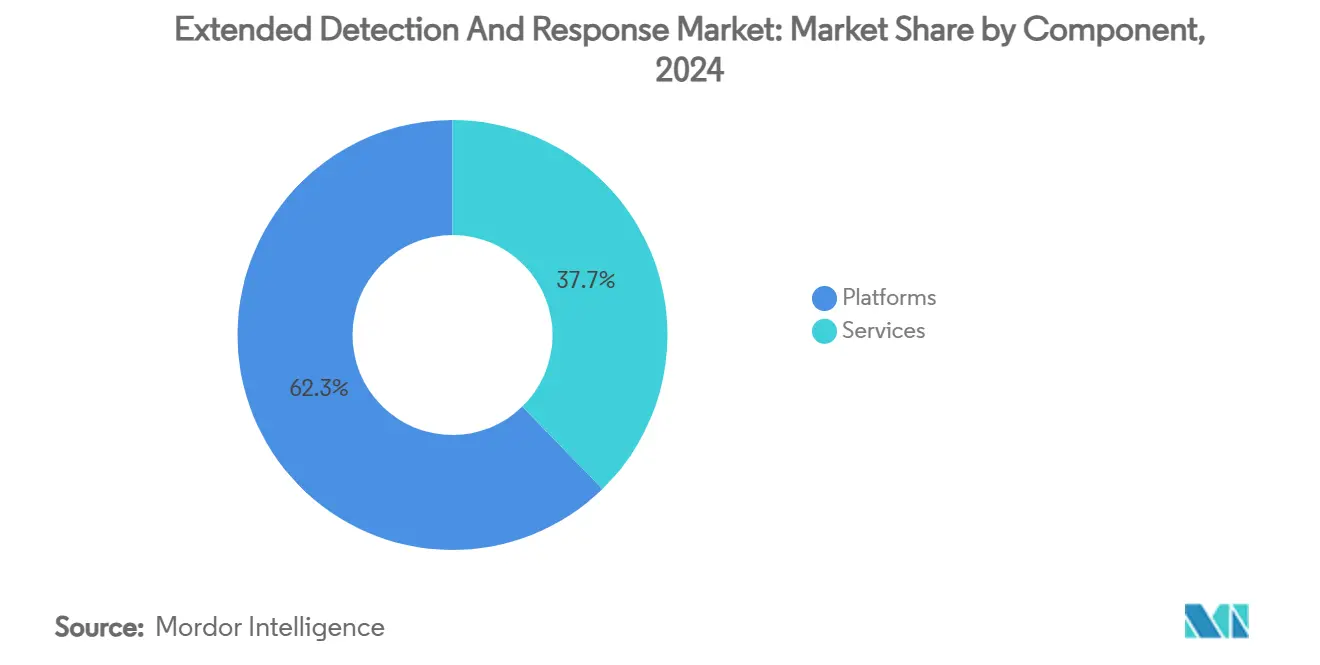
- Nach Komponente hielten Plattformen im Jahr 2024 einen Umsatzanteil von 62,3 % am Markt für Erweiterte Erkennung und Reaktion, w?hrend Dienstleistungen bis 2030 voraussichtlich mit einer CAGR von 25,1 % wachsen werden, was die Nachfrage nach verwalteten Angeboten unterstreicht.
- Nach Bereitstellungsmodus dominierten Cloud-basierte L?sungen im Jahr 2024 mit einem Anteil von 71,4 %; hybride Bereitstellungen verzeichnen mit einer CAGR von 26,1 % bis 2030 das st?rkste Wachstum, da Unternehmen Transparenz mit Anforderungen an den Datenspeicherort in Einklang bringen.
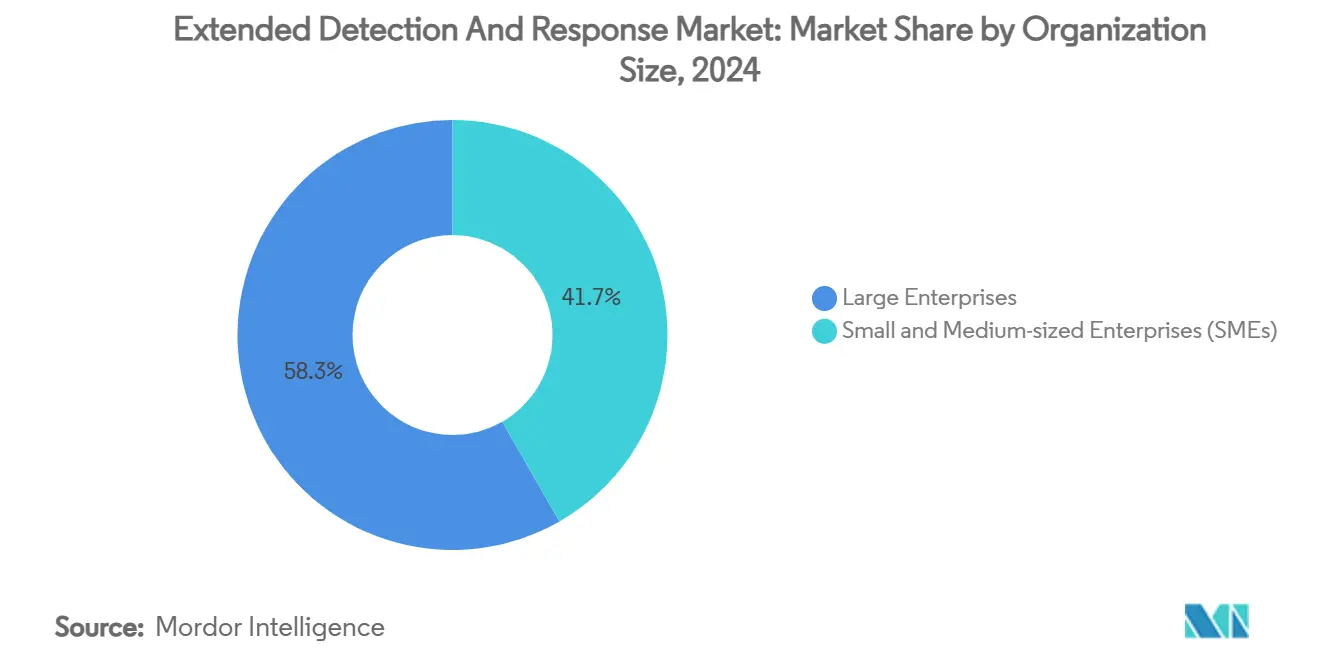
- Nach Unternehmensgr??e entfielen im Jahr 2024 58,3 % der Akzeptanz auf Gro?unternehmen, w?hrend kleine und mittlere Unternehmen dank der einfachen Nutzung cloud-nativer L?sungen mit einer CAGR von 27,1 % wachsen sollen.
- Nach Endnutzerbranche führte BFSI im Jahr 2024 mit einem Anteil von 24,1 % an der Marktgr??e für Erweiterte Erkennung und Reaktion; Gesundheitswesen und Biowissenschaften sind bis 2030 auf eine CAGR von 23,1 % ausgerichtet.
- Nach Geografie dominierte Nordamerika im Jahr 2024 mit einem Anteil von 42,2 %, w?hrend für den Asien-Pazifik-Raum im gleichen Zeitraum eine Beschleunigung auf eine CAGR von 19,1 % prognostiziert wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Nachfrage nach KI-gestützter Bedrohungsanalyse | +4.2% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zunahme komplexer mehrvektorieller Cyberangriffe | +3.8% | Global, am st?rksten in BFSI und kritischer Infrastruktur | Kurzfristig (≤ 2 Jahre) |
| Konvergenz von Sicherheits- und Netzwerkbetriebszentren | +2.9% | Nordamerika und die EU, Ausweitung auf den Asien-Pazifik-Raum | Mittelfristig (2–4 Jahre) |
| Regulatorische Vorgaben zur Offenlegung von Datenschutzverletzungen | +3.1% | Nordamerika und die EU, Ausstrahlungseffekte auf den Asien-Pazifik-Raum | Kurzfristig (≤ 2 Jahre) |
| Bedarf an einheitlicher Telemetrie in hybriden Umgebungen | +2.7% | Global, Multi-Cloud-Unternehmen | Mittelfristig (2–4 Jahre) |
| Optimierung von Cyber-Versicherungspr?mien | +1.8% | Nordamerika und die EU, aufkommend im Asien-Pazifik-Raum | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Nachfrage nach KI-gestützter Bedrohungsanalyse
Unternehmen setzen Plattformen für Erweiterte Erkennung und Reaktion ein, um Milliarden von t?glichen Signalen mithilfe von maschinellem Lernen in priorisierte Vorf?lle umzuwandeln und so die ?berlastung von Analysten zu reduzieren. Die Sicherheitsbetriebsumgebung von Microsoft verarbeitet t?glich 78 Billionen Signale und nutzt generative KI, um Rauschen herauszufiltern und hochwertige Bedrohungen zu identifizieren.[1]Microsoft, "Korrelation von Cybersicherheitsvorf?llen in der einheitlichen Sicherheitsbetriebsplattform," techcommunity.microsoft.com Der Phishing-Triage-Agent des Anbieters veranschaulicht den Wandel hin zu autonomen Untersuchungen, die die Verweildauer von Stunden auf Minuten verkürzen. Führungskr?fte im Bankwesen stufen die Betrugserkennung als ihren wichtigsten Anwendungsfall für generative KI ein, was eine starke Akzeptanz des Marktes für Erweiterte Erkennung und Reaktion im Finanzdienstleistungsbereich antreibt. Agentische KI, die selbstlernende Reaktions-Playbooks erm?glicht, ist nun ein zentraler Forschungs- und Entwicklungsschwerpunkt, da Anbieter darum wetteifern, KI-gestützte Angreifer in Echtzeit zu neutralisieren. Die Dynamik unterstreicht einen Branchenkonsens, dass nur KI-native Telemetriekorrelation mit den sich weiterentwickelnden Angriffsmethoden Schritt halten kann.
Zunahme komplexer mehrvektorieller Cyberangriffe
Angreifer verknüpfen zunehmend Endpunkte, E-Mail, Cloud-Workloads und Betriebstechnologie zu synchronisierten Kampagnen, die darauf ausgelegt sind, Einzell?sungen zu umgehen. Die Europ?ische Agentur für Cybersicherheit verzeichnete Ransomware und DDoS als die zwei am h?ufigsten gemeldeten Vorfallstypen im Jahr 2024 und stellte einen starken Anstieg von Cyberkriminalit?t-als-Dienstleistung-Toolkits fest, die gleichzeitige Vektoren koordinieren. Die Fertigungsindustrie verzeichnete einen Anstieg der Cyberkriminalit?tsverluste um 33 %, da Bedrohungsakteure IT-OT-Konvergenzpunkte ausnutzten, um St?rungen zu verst?rken. Die ?berwachung durch die Reserve Bank of India erkannte im Jahr 2023 400 Millionen Malware-Instanzen und verdeutlicht damit das Ausma? der mehrvektoriellen Angriffe auf Finanzsysteme. Recorded Future stellte fest, dass das Volumen KI-generierter Phishing-Angriffe um 1.265 % gestiegen ist, was belegt, dass Angreifer generative Inhalte nutzen, um überzeugende, mehrstufige Angriffe zu inszenieren. Diese Trends erh?hen die Anforderungen an Korrelationstiefe und -geschwindigkeit und treiben die Akzeptanz des Marktes für Erweiterte Erkennung und Reaktion hin zu Plattformen, die disparate Sicherheitsereignisse zu einer einzigen Vorfallsdarstellung zusammenführen k?nnen.
Konvergenz von Sicherheits- und Netzwerkbetriebszentren
Die traditionelle Trennlinie zwischen Sicherheitsbetriebszentren und Netzwerkbetriebszentren l?st sich auf, da Unternehmen erkennen, dass Leistungsanomalien auf Sicherheitsbedrohungen hinweisen k?nnen. Die Demonstration von Cisco auf der Black Hat 2024 zeigte, wie die Einbettung von XDR-Telemetrie in Netzwerkbetriebszentrum-Workflows Malware-Aktivit?ten aufdeckte, die für isolierte Sicherheitsbetriebszentrum-Tools unsichtbar geblieben w?ren. Frühe Anwender bauen kombinierte Sicherheits- und Netzwerkbetriebszentren auf, um Budgets zu bündeln, die mittlere Erkennungszeit zu verkürzen und die Reaktion auf Vorf?lle mit der Verfügbarkeit von Gesch?ftsdiensten in Einklang zu bringen. Industrielle Betreiber wie Energieversorger weiten die Konvergenz auf Betriebstechnologienetzwerke aus und erm?glichen so die Durchsetzung von Zero-Trust-Richtlinien für Anlagen auf der Produktionsebene. Das daraus resultierende einheitliche Telemetrienetz entwickelt sich zu einem zentralen Architekturprinzip für Bereitstellungen im Markt für Erweiterte Erkennung und Reaktion.
Regulatorische Vorgaben zur Offenlegung von Datenschutzverletzungen
Schnellere Gesetze zur Benachrichtigung bei Datenschutzverletzungen zwingen Vorst?nde dazu, sicherzustellen, dass sie wesentliche Vorf?lle innerhalb von Tagen erkennen, eingrenzen und offenlegen k?nnen. Die US-amerikanische B?rsenaufsichtsbeh?rde verlangt nun von b?rsennotierten Unternehmen, einen Vorfall innerhalb von vier Werktagen in einem 8-K-Formular zu melden – ein Zeitrahmen, den manuelle Untersuchungen nicht einhalten k?nnen. Die NIS2-Richtlinie Europas sowie branchenspezifische Vorschriften in den Bereichen Finanzen, Gesundheitswesen und Energie verlangen ebenfalls eine nahezu echtzeitnahe Situationswahrnehmung. Betreiber kritischer Infrastrukturen müssen sich zudem an das Gesetz zur Meldung von Cybervorf?llen für kritische Infrastrukturen halten, was den Druck erh?ht, automatisierte Bedrohungskorrelations-Engines einzusetzen. Diese Vorgaben erweitern den adressierbaren Markt für Erweiterte Erkennung und Reaktion, da nur integrierte Plattformen die prüfungssicheren forensischen Daten liefern k?nnen, die Regulierungsbeh?rden erwarten.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an XDR-qualifizierten Cybersicherheitsfachkr?ften | -2.8% | Global, besonders ausgepr?gt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Bedenken hinsichtlich Datensouver?nit?t und Datenspeicherort | -1.9% | EU und Asien-Pazifik-Raum mit strengen Lokalisierungsanforderungen | Langfristig (≥ 4 Jahre) |
| Ausbreitung von Tools und Integrationskomplexit?t | -1.6% | Global, Gro?unternehmen | Kurzfristig (≤ 2 Jahre) |
| Einsatz von generativer KI durch Angreifer zur Umgehung der Erkennung | -1.3% | Global, fortgeschrittene Volkswirtschaften | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Mangel an XDR-qualifizierten Cybersicherheitsfachkr?ften
Ein weltweiter Mangel von 4,8 Millionen Cybersicherheitsfachkr?ften l?sst viele Unternehmen au?erstande, Programme für Erweiterte Erkennung und Reaktion angemessen zu besetzen.[2]ISC2, "Der Stand der Cybersicherheitsbelegschaft 2024," isc2.org Daten von ISC2 zeigen, dass sich die Qualifikationslücke im Jahr 2024 um 19 % vergr??ert hat, w?hrend das Wachstum der Belegschaft nahezu stagnierte. XDR-Expertise ist noch seltener, da Analysten F?higkeiten in den Bereichen Bedrohungssuche, Korrelationslogik und Reaktionsautomatisierung kombinieren müssen, die in traditionellen Sicherheitslehrpl?nen selten vermittelt werden. Boston Consulting Group stellt fest, dass nur 72 % der ausgeschriebenen Cyberstellen besetzt werden, was Unternehmen dazu zwingt, an verwaltete XDR-Anbieter auszulagern oder auf KI-Assistenten zurückzugreifen, um die Arbeitsbelastung der Analysten zu verringern. Cisco-Forschungen zeigen, dass KI-Chat-Schnittstellen in XDR-Konsolen die Triage-Zeit und die Ersch?pfung von Analysten reduzieren, doch Vorf?lle mit hohem Schweregrad erfordern weiterhin menschliche Aufsicht. Dieser Talentengpass verlangsamt die Akzeptanz und schr?nkt die Wachstumsaussichten des Marktes für Erweiterte Erkennung und Reaktion ein.
Bedenken hinsichtlich Datensouver?nit?t und Datenspeicherort
Regulierungsbeh?rden behaupten digitale Souver?nit?t und bestehen darauf, dass sensible Telemetriedaten innerhalb nationaler Grenzen verbleiben. Die Haltung der Europ?ischen Union dr?ngt Unternehmen zu hybriden Bereitstellungen für Erweiterte Erkennung und Reaktion, die lokale Speicherung aufrechterhalten und gleichzeitig selektiv Kompromissindikatoren weitergeben. Thales berichtet, dass der Besitz und Speicherort von Verschlüsselungsschlüsseln zu Priorit?ten auf Vorstandsebene geworden sind, was Plattformanbieter dazu zwingt, Bring-Your-Own-Key-Modelle und granulare Aufbewahrungsrichtlinien zu unterstützen. Sicherheitsteams befürchten, dass die Einschr?nkung des Datentransfers Korrelations-Engines blind machen wird, die auf globalen Kontext angewiesen sind, was die Erkennungseffizienz potenziell beeintr?chtigt. Wallarm unterstreicht die Spannung zwischen der Einhaltung der Datenschutz-Grundverordnung und der erweiterten Bedrohungssuche, die eine grenzüberschreitende Protokollanalyse erfordert. Diese Einschr?nkungen f?rdern Innovationen in der f?derativen Analytik, d?mpfen jedoch die kurzfristige Expansion des Marktes für Erweiterte Erkennung und Reaktion, insbesondere in stark regulierten Sektoren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Plattformen bleiben grundlegend, Dienstleistungen beschleunigen sichPlattformen machten 62,3 % des Umsatzes im Jahr 2024 aus, da Unternehmen der einheitlichen Telemetriekorrelation Priorit?t einr?umten, um isolierte Toolsets zu ersetzen. Die Dominanz des Marktanteils für Erweiterte Erkennung und Reaktion ist darauf zurückzuführen, dass Microsoft, Palo Alto Networks und CrowdStrike Endpunkt-, Netzwerk- und Cloud-Analysen in einheitliche Konsolen bündeln, die eine Korrelationsgenauigkeit von 99 % erreichen und den Speicherbedarf um das 7,4-Fache reduzieren. Gleichzeitig sind Dienstleistungen bis 2030 auf eine CAGR von 25,1 % ausgerichtet, angetrieben durch verwaltete XDR-Angebote, die die akute Qualifikationslücke schlie?en. Teams für professionelle Dienstleistungen unterstützen die Datenmigration von ?lteren SIEM-Bereitstellungen, entwickeln benutzerdefinierte Erkennungslogik und bieten eine 24-Stunden-Reaktionsorchestrierung an – F?higkeiten, die die meisten Unternehmen intern nicht besetzen k?nnen. Da die Anbieter-Roadmaps die sofort einsatzbereite Automatisierung betonen, werden Dienstleistungspartner auf kontinuierliche Optimierung und spezialisierte Bedrohungssuche statt auf den grundlegenden Plattformbetrieb ausgerichtet sein.
Der Aufschwung bei Dienstleistungen steht im Einklang mit der wachsenden Pr?ferenz für ergebnisorientierte Vertr?ge, die es Sicherheitsverantwortlichen erm?glichen, Anbieter anhand von Kennzahlen zur Eind?mmung von Vorf?llen statt anhand von Technologie-Stacks zu bewerten. Die Zusammenarbeit von Red Canary mit Palo Alto Networks zur Bereitstellung von verwaltetem XSIAM ist ein Beispiel für dienstleistungsgetriebene Wertsch?pfung, die auf Budgets des mittleren Marktsegments zugeschnitten ist. Plattformanbieter reagieren darauf, indem sie Low-Code-Playbook-Builder und KI-Copiloten integrieren, die Einstiegshürden für interne Teams senken und den Markt für Erweiterte Erkennung und Reaktion weiter verbreitern.


Nach Bereitstellungsmodus:
Hybride Modelle gewinnen strategische RelevanzCloud-basierte L?sungen dominierten 71,4 % der Ausgaben im Jahr 2024 dank elastischer Skalierung, zentralisierter Updates und schneller Wertsch?pfung. Hybride Konfigurationen sollen jedoch j?hrlich um 26,1 % wachsen, da Unternehmen mit Anforderungen an den Datenspeicherort und Kontrollen für sensible Daten konfrontiert sind. Das Update zur mandantenübergreifenden Verwaltung von Microsoft veranschaulicht, wie cloud-native Konsolen die Vorfallsüberwachung f?derieren und gleichzeitig die lokale Protokollspeicherung erm?glichen k?nnen, wo es die Richtlinie erfordert. On-Premises-L?sungen bleiben für Betreiber kritischer Infrastrukturen unerl?sslich, die luftgespaltene Netzwerke betreiben oder eine deterministische Latenz ben?tigen.
Hybride Architekturen teilen die Telemetriespeicherung typischerweise auf – hochsensible Protokolle werden lokal gespeichert, w?hrend Metadaten an Cloud-Analyse-Engines weitergeleitet werden. Dieses Design erm?glicht es Unternehmen, Compliance-Anforderungen zu erfüllen, ohne auf die globale Anreicherung durch Bedrohungsinformationen zu verzichten, und lenkt die Entwicklung des Marktes für Erweiterte Erkennung und Reaktion in Richtung flexibler Datenfabrik-F?higkeiten. Anbieter, die souver?ne Cloud-Zonen und kundenverwaltete Verschlüsselungsschlüssel nachweisen k?nnen, werden bei regulierten K?ufern einen Wettbewerbsvorteil haben.
Nach Unternehmensgr??e:
Demokratisierung treibt die Akzeptanz bei kleinen und mittleren UnternehmenGro?unternehmen machten 58,3 % der Akzeptanz im Jahr 2024 aus und nutzten die Vorteile der Marktgr??e für Erweiterte Erkennung und Reaktion, um mehrere Clouds, Rechenzentren und Betriebstechnologieumgebungen zu integrieren. Dennoch verzeichnen kleine und mittlere Unternehmen nun eine CAGR von 27,1 %, da cloud-native Lizenzierungsstufen schwere Infrastrukturvoraussetzungen beseitigen und Best-Practice-Erkennungen bündeln. Die Partnerschaft von Stellar Cyber und Judy Security bündelt offenes XDR auf Unternehmensniveau für verwaltete Dienstleister und bietet Sicherheitsbetriebszentrum-F?higkeiten zu Festpreisen, die auf Budgets kleiner Unternehmen abgestimmt sind.
Kleine und mittlere Unternehmen erkennen zunehmend, dass anspruchsvolle Bedrohungsakteure Lieferkettenpartner unabh?ngig von ihrer Gr??e ins Visier nehmen. Cloud-Abonnements mit automatisierten Playbooks, kuratierten Erkennungen und integrierten KI-Assistenten reduzieren die Analysten-Arbeitsstunden auf ein für schlanke Teams tragf?higes Niveau. Da Anbieter mandantenübergreifende Dashboards und nutzungsbasierte Preisgestaltung verfeinern, ist die Branche für Erweiterte Erkennung und Reaktion darauf ausgerichtet, die bei CRM- und Kollaborationstools beobachteten Software-als-Dienstleistung-Akzeptanzkurven zu spiegeln.
Nach Endnutzerbranche:
Gesundheitswesen w?chst stark, BFSI beh?lt die FührungBFSI hielt im Jahr 2024 einen Umsatzanteil von 24,1 %, da Banken Betrugsanalysen, regulatorische Compliance und die Qualifikation für Cyber-Versicherungen anstreben. Der Sektor verl?sst sich auf die F?higkeiten des Marktes für Erweiterte Erkennung und Reaktion, um die Transaktionsüberwachung mit Verhaltensanalysen abzugleichen und eine frühzeitige Erkennung von Zahlungsbetrug über Konto-, Ger?te- und Netzwerkebenen hinweg zu erm?glichen. Gesundheitswesen und Biowissenschaften verzeichnen unterdessen bis 2030 eine CAGR von 23,1 %, angetrieben durch die Digitalisierung elektronischer Patientenakten und Ransomware-Angriffe. Deloitte stellt fest, dass indische Krankenh?user nun bis zu 10 % ihrer IT-Budgets für Cybersicherheit aufwenden, mit Prognosen von 15 % bis 2027.
Die Akzeptanz in der Fertigungsindustrie beschleunigt sich, da die IT-OT-Konvergenz ?ltere industrielle Steuerungssysteme exponiert. Energieversorger priorisieren die Zero-Trust-Segmentierung über Netzanlagen hinweg und verlassen sich auf XDR, um Betriebstechnologieprotokolle mit unternehmensweiten IT-Ereignissen zu verknüpfen. Einzelhandels- und E-Commerce-Plattformen setzen XDR ein, um Transaktionen in Spitzenzeiten zu sichern und Treuedaten zu schützen. Diese sektorale Vielfalt verbreitert die adressierbare Nachfrage und verankert die langfristige Widerstandsf?higkeit des Marktes für Erweiterte Erkennung und Reaktion.
Geografische Analyse
Nordamerikanischer Markt für Extended Detection and Response
Nordamerika hielt im Jahr 2024 einen Anteil von 42,2 % aufgrund strenger Offenlegungspflichten und einer frühen Anbieterpr?senz. Die SEC-Regelung zur Meldepflicht innerhalb von vier Tagen treibt erhebliche Investitionen in Engines zur Bewertung der Wesentlichkeit von Vorf?llen an, die in XDR-Konsolen integriert sind. Finanzinstitute wie Capital One setzen KI-native Bedrohungsanalysen ein, um Verweildauern zu verkürzen und die regionale Führungsposition zu festigen.[3]Everest Group, "The BFS Sector in 2025," everestgrp.com Der Fachkr?ftemangel bleibt gravierend, doch die Nutzung von Managed XDR gleicht Personalengp?sse aus und erh?lt die Dynamik des Marktes für Extended Detection and Response aufrecht.
Asiatisch-pazifischer Markt für Extended Detection and Response
Für den asiatisch-pazifischen Raum wird bis 2030 ein CAGR von 19,1 % prognostiziert, angetrieben durch beschleunigte Cloud-Einführung, Klauseln in Cyber-Versicherungen und Ausgaben für digitale Infrastruktur. NTT DATA berichtet, dass 58 % der regionalen Banken generative KI-Sicherheitsanwendungsf?lle erkunden, was XDR-Implementierungen katalysiert. Indische Krankenh?user sind mit einigen der weltweit h?chsten Cyberangriffszahlen konfrontiert, was zu einem raschen Anstieg der Sicherheitsbudgets führt. Fertigungsexporteure setzen hybrides XDR ein, um global verteilte Werke zu sichern und gleichzeitig lokale Datensouver?nit?tsgesetze einzuhalten. Staatlich gef?rderte Programme für kritische Infrastrukturen vergr??ern die Marktbasis für Extended Detection and Response zus?tzlich.
EMEA- und südamerikanischer Markt für Extended Detection and Response
Europa w?chst stetig unter der NIS2-Richtlinie und der DSGVO. Anforderungen an die Datenhaltung f?rdern hybride Architekturen und inl?ndische Cloud-Zonen. Anbieter, die kundenkontrollierte Verschlüsselungsschlüssel bereitstellen, gewinnen Marktanteile, w?hrend Managed-Service-Anbieter den Fachkr?ftemangel in kleineren M?rkten überbrücken. 厂ü诲补尘别谤颈办补 sowie der Nahe Osten und Afrika liegen in absoluten Zahlen zurück, verzeichnen jedoch eine steigende Akzeptanz durch abonnementbasiertes Managed XDR, das hohe Anfangsinvestitionen umgeht. Die regionsübergreifende gemeinsame Nutzung von Bedrohungsinformationen bleibt eine Einschr?nkung, doch die Attraktivit?t einer einheitlichen Erkennung steigert die Gesamtnachfrage im Markt für Extended Detection and Response weiterhin.

Wettbewerbslandschaft
Der Markt ist m??ig fragmentiert, konsolidiert sich jedoch, da führende Anbieter ihre Portfolios durch Akquisitionen erweitern. Microsoft, Palo Alto Networks und CrowdStrike steigern Skaleneffekte, indem sie Endpunkt-, Netzwerk-, Identit?ts- und Cloud-Telemetrie auf einheitlichen Datenfabriken integrieren. Sophos schloss im Februar 2025 die ?bernahme von Secureworks für 859 Millionen USD ab, um das Angebot für das mittlere Marktsegment zu st?rken.[4]CRN, "Sophos schlie?t ?bernahme von Secureworks für 859 Millionen USD ab," crn.com Die 28-Milliarden-USD-?bernahme von Splunk durch Cisco signalisiert einen breiteren Trend zur Zusammenführung von SIEM- und XDR-Stacks für eine durchg?ngige Transparenz.
Strategische Allianzen vertiefen die Kanalreichweite: CrowdStrike arbeitet mit Google Cloud, Dell und HCLTech zusammen, um Bundles für verwaltete Erkennung und Reaktion bereitzustellen. Anbieter betonen KI-native Engines, die 80–90 % der Triage-Aufgaben automatisieren und menschliche Analysten für die strategische Bedrohungssuche positionieren. Disruptoren setzen auf offene Architekturmodelle, um sich von vertikal integrierten Platzhirschen abzuheben. Branchenspezifische Varianten, die sich auf Betriebstechnologie und die Einfachheit des mittleren Marktsegments konzentrieren, schaffen Wachstumsvektoren in bisher unerschlossenen Bereichen.
Plattformanbieter konkurrieren bei den Kosten der Datenaufnahme, der Breite des Playbook-Katalogs und dem mandantenübergreifenden rollenbasierten Zugriff, der für Dienstleisterumgebungen geeignet ist. Partner?kosysteme und Marktplatzintegrationen beeinflussen Kaufentscheidungen zunehmend, da Tool-Konsolidierungsinitiativen darauf abzielen, den Lizenzaufwand zu reduzieren. Die Entwicklung des Marktes für Erweiterte Erkennung und Reaktion h?ngt daher davon ab, die Konsolidierung mit der Flexibilit?t in Einklang zu bringen, die erforderlich ist, um diverse Telemetrie aufzunehmen und sich an sich entwickelnde Compliance-Anforderungen anzupassen.
Marktführer der Branche für Erweiterte Erkennung und Reaktion
-
Palo Alto Networks Inc.
-
Microsoft Corporation
-
CrowdStrike Holdings Inc.
-
Cisco Systems Inc.
-
Trend Micro Incorporated
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Extended Detection and Response
- Palo Alto Networks Inc.
- CrowdStrike Holdings Inc.
- Trend Micro Incorporated
- Microsoft Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- SentinelOne Inc.
- Sophos Ltd.
- Trellix (McAfee Enterprise & FireEye)
- Rapid7 Inc.
- Secureworks Corp.
- Arctic Wolf Networks Inc.
- Cynet Security Ltd.
- Exabeam Inc.
- Sumo Logic Inc.
- LogRhythm Inc.
- Barracuda Networks Inc.
- Bitdefender LLC
- Check Point Software Technologies Ltd.
- Elastic N.V.
- Fidelis Cybersecurity
- Huntress Labs Inc.
- IBM ReaQta B.V.
- Imperva Inc.
- Kaspersky Lab JSC

Recent Industry Developments in Markt für Extended Detection and Response
- Februar 2025: Sophos schloss die ?bernahme von Secureworks für 859 Millionen USD ab und integrierte die Taegis-XDR-Plattform, um die Abdeckung des mittleren Marktsegments zu erweitern und die Erkennung von Schwachstellen und Identit?tsbedrohungen mit bestehenden Kontrollen zu kombinieren.
- Februar 2025: Kaspersky brachte ?Kaspersky Next” auf den Markt, eine dreistufige Suite, die Endpunktschutz, EDR und XDR-F?higkeiten für Cloud- und On-Premises-Bereitstellungen kombiniert, um Ransomware- und Datenschutzverletzungsdruck entgegenzuwirken.
- Januar 2025: Darktrace und Xage Security gingen eine Partnerschaft ein, um KI-gestützte Anomalieerkennung mit Zero-Trust-Zugriff zu verbinden und die Abwehr kritischer Infrastrukturen über Betriebstechnologie- und IT-Umgebungen hinweg zu st?rken.
- November 2024: N-able erwarb Adlumin für 250 Millionen USD und fügte cloud-natives XDR und verwaltete Erkennung hinzu, um Sicherheitsdienste für IT-Anbieter zu vereinheitlichen.


Berichtsumfang des globalen Marktes für Erweiterte Erkennung und Reaktion
| Plattformen |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Kleine und mittlere Unternehmen |
| Gro?unternehmen |
| Bankwesen, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Einzelhandel und E-Commerce |
| Fertigung |
| Energie und Versorgungsunternehmen |
| Sonstige |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| ?briges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| ?briger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| 罢ü谤办别颈 | ||
| Katar | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?gypten | ||
| ?briges Afrika | ||
| Nach Komponente | Plattformen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud-basiert | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgr??e | Kleine und mittlere Unternehmen | ||
| Gro?unternehmen | |||
| Nach Endnutzerbranche | Bankwesen, Finanzdienstleistungen und Versicherungen | ||
| Gesundheitswesen und Biowissenschaften | |||
| IT und Telekommunikation | |||
| Regierung und Verteidigung | |||
| Einzelhandel und E-Commerce | |||
| Fertigung | |||
| Energie und Versorgungsunternehmen | |||
| Sonstige | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| Russland | |||
| ?briges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| ?briger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| 罢ü谤办别颈 | |||
| Katar | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| ?gypten | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Marktes für Erweiterte Erkennung und Reaktion?
Die Marktgr??e für Erweiterte Erkennung und Reaktion bel?uft sich im Jahr 2025 auf 2,34 Milliarden USD, mit einer Prognose von 4,98 Milliarden USD bis 2030.
Wie hoch ist die prognostizierte CAGR für den Markt für Erweiterte Erkennung und Reaktion zwischen 2025 und 2030?
Es wird erwartet, dass der Markt im Prognosezeitraum mit einer CAGR von 21,64 % w?chst.
Welches Bereitstellungsmodell w?chst im Markt für Erweiterte Erkennung und Reaktion am schnellsten?
Hybride Bereitstellungen expandieren mit einer CAGR von 26,1 %, da Unternehmen Cloud-Effizienz mit Anforderungen an die Datensouver?nit?t in Einklang bringen.
Welches Branchensegment führt den Markt für Erweiterte Erkennung und Reaktion an?
BFSI h?lt derzeit mit 24,1 % den gr??ten Anteil, angetrieben durch Priorit?ten bei der Betrugserkennung und regulatorische Compliance-Anforderungen.
Warum setzen kleine und mittlere Unternehmen zunehmend auf L?sungen für Erweiterte Erkennung und Reaktion?
Cloud-native Plattformen und XDR-als-Dienstleistung-Modelle senken Kosten- und Qualifikationshürden und erm?glichen kleinen und mittleren Unternehmen den Zugang zu Bedrohungserkennung und -reaktion auf Unternehmensniveau.
Welche Region wird voraussichtlich das schnellste Wachstum im Markt für Erweiterte Erkennung und Reaktion verzeichnen?
Für den Asien-Pazifik-Raum wird bis 2030 eine CAGR von 19,1 % prognostiziert, angeführt von Ausgaben für die digitale Transformation und aufkommenden regulatorischen Vorgaben.
Seite zuletzt aktualisiert am:



