
Cybersicherheit für den Einzel- und E-Commerce-Markt – Gr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 40.49 Milliarden US-Dollar |
| Marktgr??e (2031) | 67.34 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 10.71 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
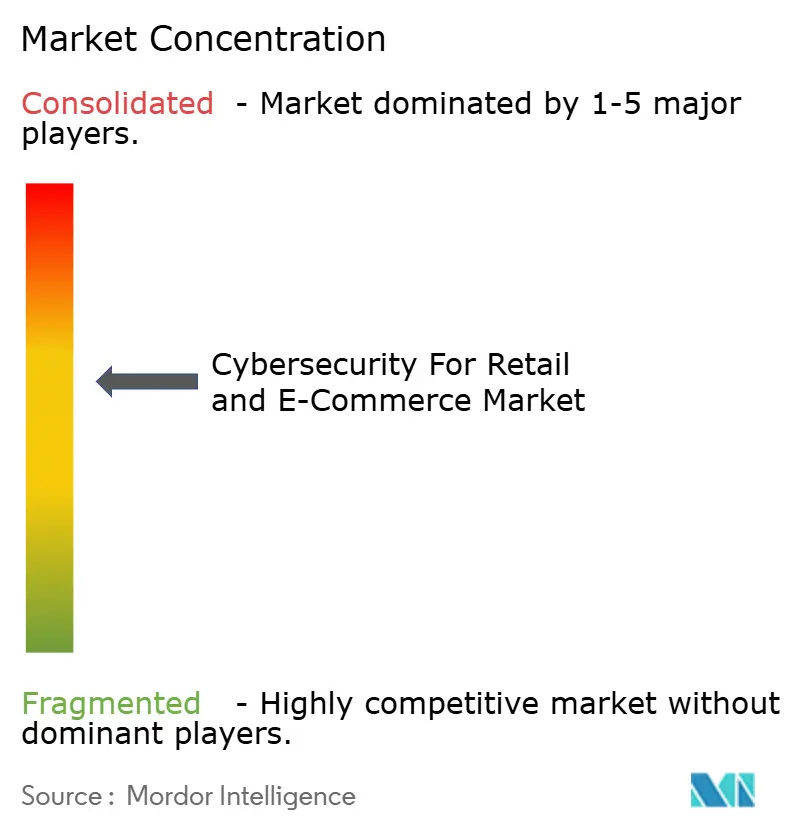
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Cybersicherheit für den Einzel- und E-Commerce-Marktanalyse von 黑料不打烊
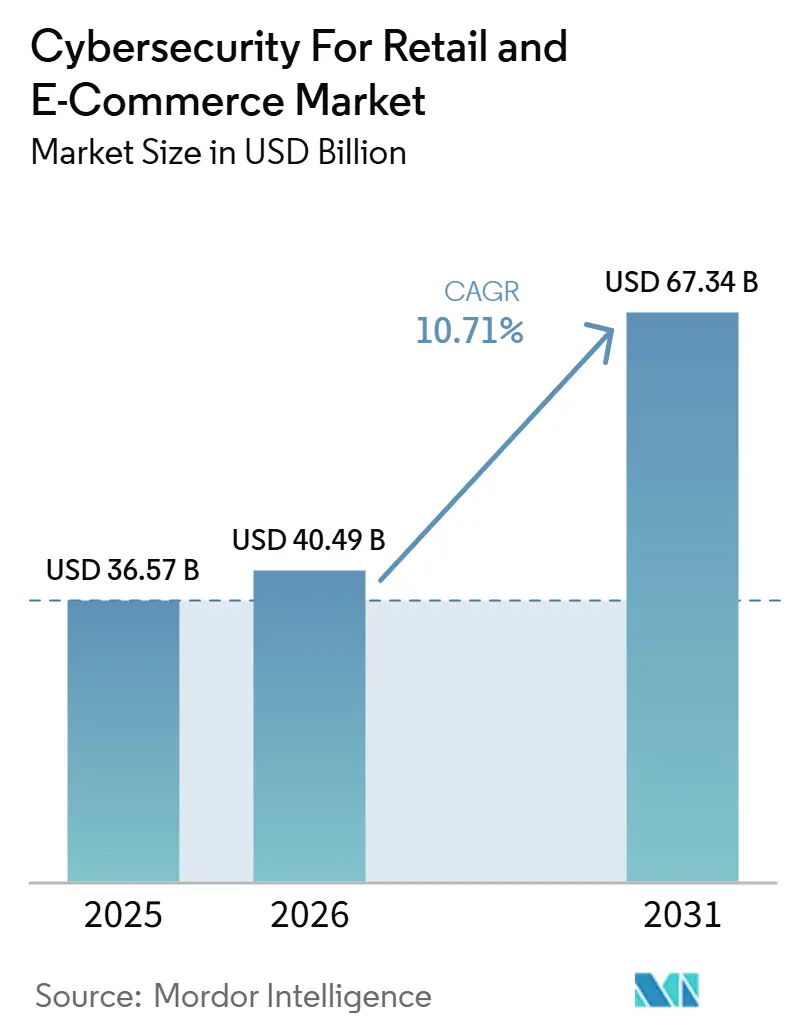
Die Gr??e des Cybersicherheitsmarkts für den Einzel- und E-Commerce wird für 2025 auf 36,57 Milliarden USD, für 2026 auf 40,49 Milliarden USD prognostiziert und soll bis 2031 67,34 Milliarden USD erreichen, mit einer CAGR von 10,71 % von 2026 bis 2031. Der Cybersicherheitsmarkt für den Einzel- und E-Commerce wird durch ein Bedrohungsumfeld angetrieben, das breiter ist als in früheren Zyklen, wobei Kontobetrug, Bot-Missbrauch, API-Angriffe und die Exposition von Cloud-Workloads gleichzeitig zunehmen. Einzelh?ndler behandeln Cybersicherheit nicht mehr als eine eng gefasste IT-Kontrolle, da Betrugskosten, St?rungen beim Checkout und der Verlust des Kundenvertrauens den Umsatz nun direkter beeinflussen. Der Cybersicherheitsmarkt für den Einzel- und E-Commerce profitiert auch von einer klaren Verlagerung weg von isolierten Tools hin zu integrierten Plattformen, die Identit?t, Betrugspr?vention, Cloud-Schutz und Anwendungssicherheit kombinieren. Die Wettbewerbsaktivit?t konzentriert sich auf die Plattformkonsolidierung für gro?e Einzelh?ndler und spezialisierte Betrugs- und Bot-Schutzl?sungen für h?ndlerspezifische Anwendungsf?lle. Die st?rksten kurzfristigen Chancen im Cybersicherheitsmarkt für den Einzel- und E-Commerce liegen bei mittelgro?en Einzelh?ndlern, Cloud-nativen Bereitstellungen, agentischer KI-Sicherheit und Zahlungssicherheit im Zusammenhang mit Tokenisierung und Konversionsleistung.
Wichtigste Erkenntnisse des Berichts
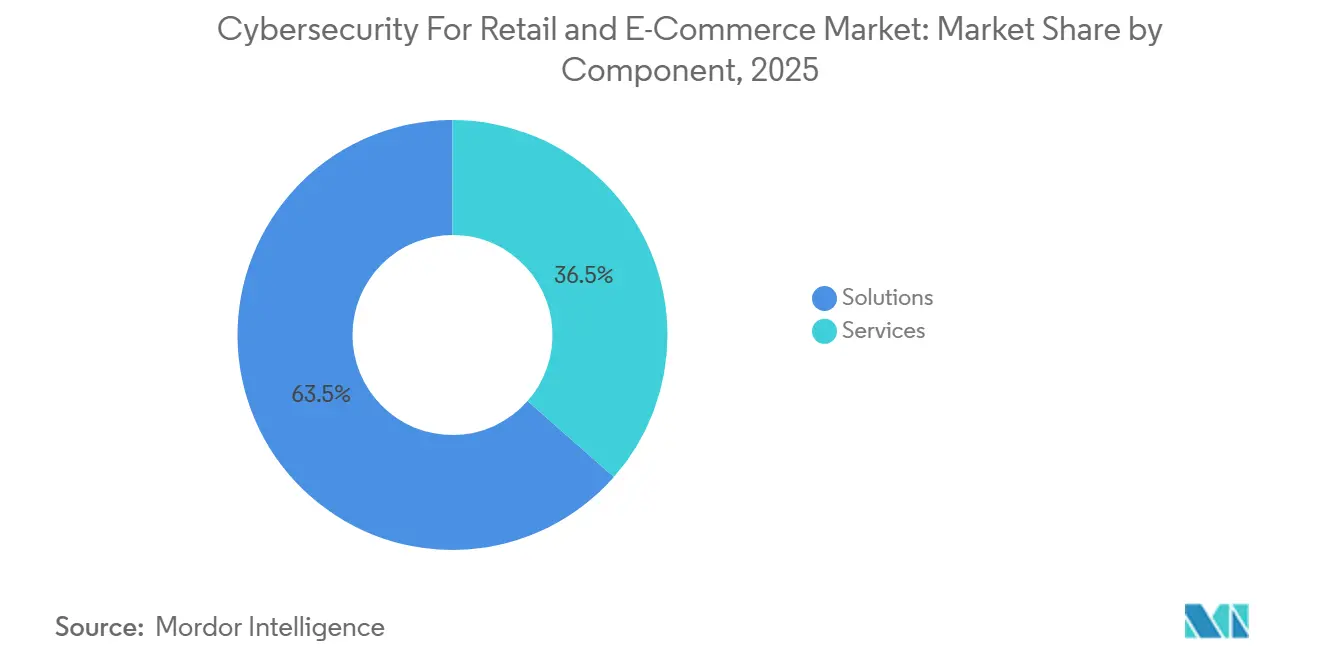
- Nach Komponente hielten L?sungen im Jahr 2025 einen Anteil von 63,51 % am Cybersicherheitsmarkt für den Einzel- und E-Commerce, w?hrend Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 15,97 % wachsen werden.
- Nach Sicherheitstyp entfiel im Jahr 2025 ein Anteil von 26,73 % auf Anwendungssicherheit, w?hrend Cloud-Sicherheit bis 2031 voraussichtlich die h?chste CAGR von 17,61 % verzeichnen wird.
- Nach Bereitstellungsmodus erfasste die Cloud im Jahr 2025 einen Anteil von 67,49 % und wird voraussichtlich auch das am schnellsten wachsende Bereitstellungsmodell mit einer CAGR von 16,63 % bis 2031 bleiben.
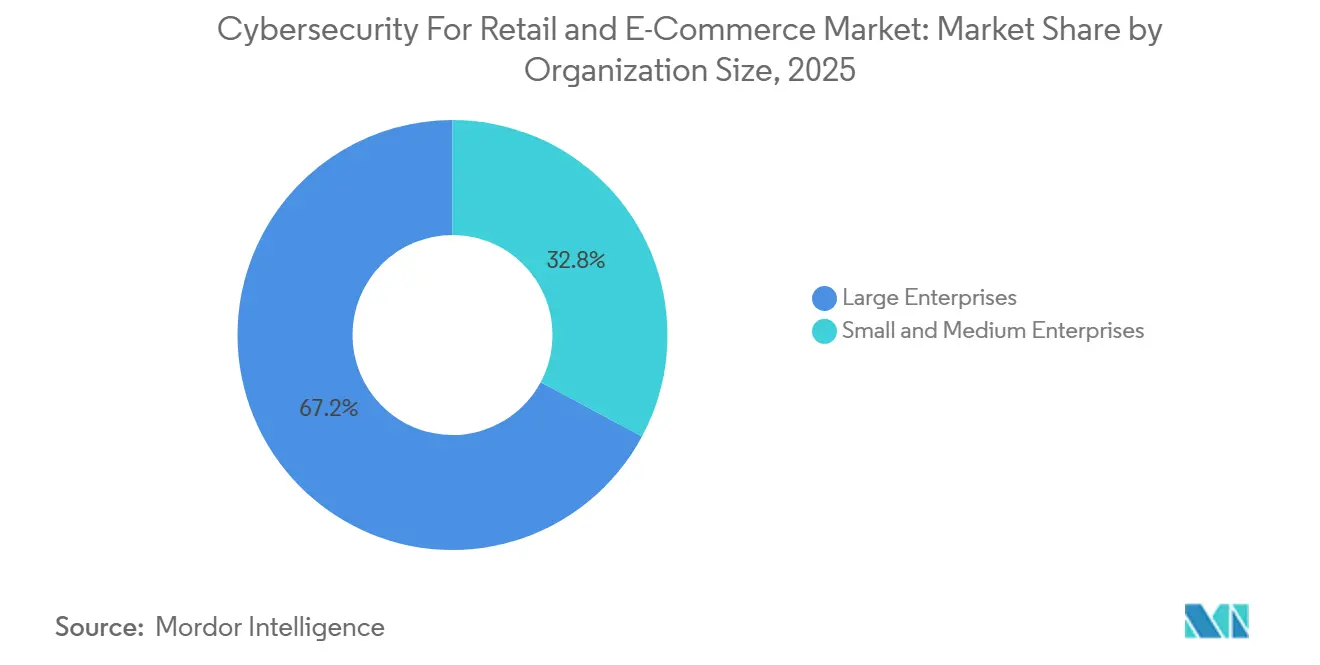
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Anteil von 67,17 % am Cybersicherheitsmarkt für den Einzel- und E-Commerce, w?hrend KMU bis 2031 voraussichtlich mit einer CAGR von 16,27 % wachsen werden.
- Nach Anwendung führte Zahlungssicherheit im Jahr 2025 mit einem Anteil von 24,96 %, w?hrend Bot-Abwehr bis 2031 voraussichtlich mit der h?chsten CAGR von 18,43 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 38,19 %, w?hrend Asien-Pazifik bis 2031 voraussichtlich mit der h?chsten CAGR von 17,64 % wachsen wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende H?ufigkeit von Einzelhandelskontobetrug und Datenschutzverletzungen | +3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| KI-gestützter Betrug und Bot-Operationen | +2.8% | Global, mit Schwerpunkt in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Ausweitung des Omnichannel-Einzelhandels und Komplexit?t der Angriffsfl?che | +2.1% | Global | Mittelfristig (2–4 Jahre) |
| Verbreitung Cloud-nativer Einzelhandelsplattformen | +1.5% | Asiatisch-pazifischer Raum als Kern, Ausstrahlungseffekte auf Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zunehmende Einführung von Tokenisierung und sicheren Zahlungsrahmen | +0.7% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Wachsende Aufmerksamkeit auf Vorstandsebene für Cybersicherheits-Governance | +0.4% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende H?ufigkeit von Einzelhandelskontobetrug und Datenschutzverletzungen
Der Einzelhandel bleibt ein bevorzugtes Angriffsziel, da H?ndler gro?e Transaktionsvolumina verarbeiten, dichte Pools von Anmeldedaten halten und w?hrend der wichtigsten Einkaufsperioden vorhersehbaren Verkehrsspitzen ausgesetzt sind. Die j?hrlichen Sicherheitsvorf?lle im Einzelhandel stiegen 2024 auf 837 gegenüber 725 im Jahr 2023, und best?tigte Datenschutzverletzungen nahmen im gleichen Zeitraum von 369 auf 419 zu.[1]Retail and Hospitality Information Sharing and Analysis Center, "CISO Benchmark Report Finds AI Driving New Era of Cybersecurity Risk and Investment," RH-ISAC, rhisac.org Die finanzielle Belastung nimmt ebenfalls zu: LexisNexis Risk Solutions berichtete, dass die gesamten Betrugskosten im Jahr 2026 für US-amerikanische Einzel- und E-Commerce-Unternehmen 5,13 USD pro 1 USD direktem Verlust erreichten. Credential-Phishing bleibt nach wie vor ein wesentlicher Bestandteil des Bedrohungsmixes, und das FBI erhielt im Jahr 2024 193.407 Phishing-Beschwerden.[2]Federal Bureau of Investigation Internet Crime Complaint Center, "2024 IC3 Annual Report," IC3, ic3.gov Dies ver?ndert das Kaufverhalten innerhalb des Cybersicherheitsmarkts fr den Einzel- und E-Commerce, da H?ndler zunehmend Tools wünschen, die Identit?t, Betrug und Sicherheitstelemetrie verbinden, anstatt separate Einzelkontrollen einzusetzen. Das Ergebnis ist eine st?rkere Nachfrage nach identit?tszentrierten Plattformen, verwalteter Erkennung und Reaktionsdiensten, die sowohl die Exposition gegenüber Datenschutzverletzungen als auch nachgelagerte Betrugsverluste im digitalen Einzelhandel reduzieren k?nnen.
KI-gestützter Betrug und Bot-Operationen
Generative KI hat die Zeit, die F?higkeiten und die Kosten reduziert, die für den Start gro?er automatisierter Angriffe gegen H?ndler und Online-Marktpl?tze erforderlich sind. HUMAN Security stellte fest, dass der KI-gesteuerte Datenverkehr auf Einzelhandels- und E-Commerce-Plattformen von Januar bis Dezember 2025 um 187 % wuchs, w?hrend der agentische Browser-Datenverkehr im Jahresvergleich um 7.851 % anstieg. Das Erkennungsproblem wird schwieriger, da nur 0,5 Prozentpunkte den Verhaltens-Fingerabdruck gutartiger Automatisierung von b?sartiger Automatisierung trennen. Einzelhandel und E-Commerce absorbierten 2025 54,92 % der versuchten Kontoübernahme-Angriffe und 71,75 % der Carding-Angriffe, was zeigt, wie zentral dieser Sektor in automatisierten Betrugskampagnen geworden ist.[3]HUMAN Security, "2026 State of AI Traffic and Cyberthreat Benchmark Report," HUMAN Security, humansecurity.com Visa meldete auch einen Anstieg von 25 % bei b?sartigen Bot-initiierten Transaktionen in den letzten Monaten, wobei der US-amerikanische E-Commerce einen Anstieg von 40 % verzeichnete, da der agentische Handel expandiert. Dies erweitert die Rolle der Cybersicherheit im Einzelhandels- und E-Commerce-Markt über die standardm??ige Perimeter-Verteidigung hinaus hin zu verhaltensbasierter KI, Transaktionsabsichtsanalyse und Agenten-Identit?tskontrolle.
Ausweitung des Omnichannel-Einzelhandels und Komplexit?t der Angriffsfl?che
Einzelh?ndler bedienen Kunden heute über Websites, mobile Apps, Social Commerce, Sprachschnittstellen, Treueprogramme und Marktplatzintegrationen, und jeder zus?tzliche Berührungspunkt schafft einen weiteren Angriffsweg. Akamai dokumentierte im Jahr 2024 weltweit mehr als 311 Milliarden Angriffe auf Webanwendungen und APIs, ein Anstieg von 33 % gegenüber dem Vorjahr, wobei der Handel mehr als 230 Milliarden dieser Angriffe absorbierte. Der Handel repr?sentierte mehr als 40 % aller weltweit beobachteten Webangriffe, was ihn weit vor dem n?chstmeist angegriffenen Sektor platzierte. API-Schwachstellen sind zu einem wesentlichen Schwachpunkt in diesem Modell geworden, und Akamai sch?tzte, dass API-Sicherheitsvorf?lle Organisationen j?hrlich 87 Milliarden USD kosten und bis 2026 voraussichtlich 100 Milliarden USD übersteigen werden. Viele Einzelh?ndler haben Omnichannel-Funktionen schneller ausgebaut als ihre API-Sicherheit, was anhaltende Lücken an Drittanbieter-Integrationspunkten hinterl?sst. Japans Einführung des Ryutsu ISAC im April 2026 zeigt, dass Teile des Cybersicherheitsmarkts für den Einzel- und E-Commerce beginnen, von isolierter Unternehmensverteidigung zu koordinierter sektorweiter Reaktion überzugehen.
Verbreitung Cloud-nativer Einzelhandelsplattformen
Die Cloud-Migration im Einzelhandel ist über eine einfache Hosting-Entscheidung hinausgegangen und pr?gt nun, wie H?ndler Checkout, Identit?t, Inventar und Kundendatenflüsse absichern. Thales berichtete 2025, dass 55 % der Organisationen Cloud-Umgebungen als komplexer zu sichern betrachteten als On-Premises-Infrastruktur, wobei Unternehmen durchschnittlich 2,1 ?ffentliche Cloud-Anbieter und 85 SaaS-Anwendungen nutzten. Für Einzelh?ndler ist diese Komplexit?t deutlicher sichtbar, da Customer Journeys, Inventar-Feeds und Zahlungsschnittstellen nun in hybriden und verteilten Umgebungen laufen. PCI DSS 4.0 wurde im M?rz 2025 verbindlich, und seine st?rkeren Anforderungen an Authentifizierung und Webanwendungskontrollen passen besser zu Cloud-nativen Sicherheitsmodellen, die auf Verschlüsselung, Identit?tsorchestrierung und kontinuierlicher ?berwachung basieren. Dies tr?gt dazu bei, dass Cloud-native Bereitstellungen einen gr??eren Anteil am Cybersicherheitsmarkt für den Einzel- und E-Commerce halten, w?hrend zweckgebundene Cloud-Sicherheitstools gegenüber nachgerüsteten On-Premises-Produkten weiterhin bevorzugt werden. Die Nachfragegeschichte dreht sich nicht mehr nur um Infrastrukturmigration, da H?ndler auch Cloud-Sicherheitsprodukte ben?tigen, die mit saisonalen Spitzen skalieren und sich direkt in SaaS-Commerce-Plattformen integrieren lassen.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Proliferation von Sicherheitstools und Integrationskomplexit?t | -1.8% | Global | Mittelfristig (2–4 Jahre) |
| Mangel an einzelhandelsspezifischen Sicherheitsfachkr?ften | -1.5% | Global, am st?rksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Budgetsensibilit?t bei mittelgro?en Einzelh?ndlern | -0.9% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Sicherheitskontrollen, die Reibung im Bezahlvorgang erzeugen | -0.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Proliferation von Sicherheitstools und Integrationskomplexit?t
Sicherheitsteams im Einzelhandel verwalten oft zu viele überlappende Tools, was Sichtbarkeitslücken anstelle st?rkerer Kontrolle erzeugt. Das durchschnittliche Unternehmen nutzt 85 SaaS-Anwendungen, und 55 % der Sicherheitsteams geben an, dass Cloud-Umgebungen schwieriger zu verwalten sind als On-Premises-Umgebungen, was die Integrationsbelastung erh?ht. Im Einzelhandel verteilt sich diese Belastung auf Point-of-Sale-Systeme, Online-Shops, mobile Apps, Treueprogramme und Drittanbieter-APIs, alle mit separaten Anbietern und unterschiedlichen Sicherheitsanforderungen. Bedrohungssignale werden schwieriger zu korrelieren, wenn jede Kontrolle auf einem separaten Datenmodell basiert, und diese Verz?gerung kann dazu führen, dass sich ein kleiner Vorfall zu einer umfassenden Datenschutzverletzung ausweitet. RH-ISAC stellte fest, dass 70 % der CISOs im Einzel- und Gastgewerbe KI-Governance zu ihren bestehenden Aufgaben hinzugefügt bekamen, w?hrend die Erwartungen an die Teamgr??e für 2026 weitgehend unver?ndert blieben. Dies macht Konsolidierung zu einem klaren Thema im Cybersicherheitsmarkt für den Einzel- und E-Commerce, aber der Wandel braucht Zeit und bremst die kurzfristige Bereitstellungseffizienz.
Mangel an einzelhandelsspezifischen Sicherheitsfachkr?ften
Die Talentlücke im Einzelhandel hat eine praktische Dimension, da H?ndler Mitarbeiter ben?tigen, die gleichzeitig Betrug, Checkout-Abl?ufe, Kundenerfahrung und Sicherheitsarchitektur verstehen. Allgemeine Cybersicherheitskenntnisse reichen in vielen F?llen nicht aus, da Einzelhandelsteams auch Konversion, Missbrauchspr?vention, Zahlungsvertrauen und Identit?tsverifizierung innerhalb aktiver Commerce-Systeme ausbalancieren müssen. RH-ISAC berichtete, dass konkurrierende IT-Priorit?ten und Budgetbeschr?nkungen die gr??ten Hindernisse bei der Umsetzung von Sicherheitsinitiativen waren, obwohl die Sicherheitsausgaben von 0,57 % auf 0,75 % des Umsatzes im Jahr 2025 stiegen. Dieser Druck ist für mittelgro?e H?ndler st?rker, die mit denselben Bedrohungsmustern wie gro?e Einzelh?ndler konfrontiert sind, aber nicht über die Skalierung verfügen, um Spezialisten zu rekrutieren oder zu halten. Infolgedessen wenden sich immer mehr Organisationen verwalteten Diensten, externer Beratungsunterstützung für KI-Governance und Cloud-basierten Sicherheitsoperationen zu, anstatt alles intern aufzubauen. Die Arbeitskr?ftelücke stoppt die Ausgaben im Cybersicherheitsmarkt für den Einzel- und E-Commerce nicht, verlagert aber mehr Nachfrage in Richtung dienstleistungsgeführter und automatisierungsintensiver Angebote.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
L?sungen verankern die Ausgaben, w?hrend Dienstleistungen beschleunigenL?sungen hielten im Jahr 2025 einen Anteil von 63,51 % am Cybersicherheitsmarkt für den Einzel- und E-Commerce, was zeigt, dass Einzelh?ndler den gr??ten Teil ihrer Ausgaben weiterhin für Software- und Plattformbereitstellungen aufwenden. Dieser Vorsprung spiegelt die Unternehmensnachfrage nach integrierten Architekturen wider, die Identit?tsmanagement, Bot-Abwehr, Anwendungssicherheit, Betrugspr?vention und Erkennungsworkflows in einem Betriebsmodell kombinieren. Gro?e H?ndler mit gr??eren IT-Teams bevorzugen weiterhin diese integrierten L?sungs-Stacks, da sie eine umfassende Kontrolle über physische und digitale Kan?le ben?tigen. Die L?sungsseite profitiert auch von der Plattformkonsolidierung, da Einzelh?ndler zunehmend weniger Anbieter und ein klareres Datenmodell über kundenseitige und interne Systeme hinweg wünschen. Dies h?lt den Kern des Cybersicherheitsmarkts für den Einzel- und E-Commerce an produktgeführten Ausgaben gebunden, auch wenn das Betriebsumfeld komplexer wird.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 15,97 % wachsen, was dies zur st?rkeren Wachstumsgeschichte innerhalb der Komponentenaufteilung macht. CISOs im Einzelhandel lagern am h?ufigsten Penetrationstests und Security-Operations-Center-Funktionen aus, was darauf hindeutet, dass der Personaldruck die Dienstleistungsnachfrage direkt antreibt. Der Bedarf an externer Hilfe steigt weiter, da KI-Governance zu bestehenden Führungsaufgaben hinzugekommen ist, w?hrend die Teamgr??en nicht im gleichen Tempo wachsen. Mittelst?ndische H?ndler sind ein wesentlicher Teil dieses Trends, da viele kein dediziertes internes Sicherheitsteam haben und Unterstützung bei verwalteter Erkennung und Reaktion ben?tigen. Im Laufe der Zeit sollte dieses Muster die Lücke zwischen L?sungen und Dienstleistungen im Cybersicherheitsmarkt für den Einzel- und E-Commerce verringern, ohne die zentrale Rolle von Softwareplattformen zu verdr?ngen.


Nach Sicherheitstyp:
Anwendungs- und Cloud-Sicherheit definieren die FrontlinienAnwendungssicherheit hielt im Jahr 2025 einen Anteil von 26,73 % am Cybersicherheitsmarkt für den Einzel- und E-Commerce und war damit der gr??te Sicherheitstyp, da die Angriffsfl?che im Einzelhandel auf der Anwendungsebene beginnt. Akamais Bericht von 2025 zeigte, dass der Handel im Jahr 2024 mehr als 230 Milliarden Angriffe auf Webanwendungen und APIs verzeichnete, was Web-, API- und Checkout-Schutz im Mittelpunkt der H?ndlerausgaben hielt. Diese Position spiegelt auch die einfache Tatsache wider, dass Kunden-Logins, Einkaufswagen, Treueprogramm-Portale und Zahlungsseiten die am st?rksten exponierten Teile moderner Commerce-Systeme bleiben.[4]Akamai Technologies, "State of Apps and API Security 2025, Web Application Attacks and API Attacks Report," Akamai Technologies, akamai.com Endpunkt- und Netzwerksicherheit sind nach wie vor wichtig, dienen aber nun eher als grundlegende Schichten denn als Hauptverteidigungslinie im Einzelhandel. Bot-Management, Identit?ts- und Zugriffsmanagement, Datensicherheit und SIEM profitieren alle von der gleichen Verlagerung hin zu nutzerorientierten, transaktionsgebundenen Risikokontrollen.
Cloud-Sicherheit wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 17,61 % wachsen und ist damit der am schnellsten wachsende Sicherheitstyp in diesem Markt. Dieses Tempo spiegelt die Migration von Einzelhandels-Workloads in Hyperscaler- und SaaS-Umgebungen wider, in denen ?ltere Tools nicht gut zu elastischen und API-gesteuerten Betriebsabl?ufen passen. Einzelh?ndler ben?tigen Cloud-Kontrollen, die Echtzeit-Inventar-APIs, Kundenidentit?tsspeicher und Checkout-Systeme schützen k?nnen, ohne zu viel Latenz hinzuzufügen. PCI DSS 4.0 verst?rkt diese Entwicklung ebenfalls, da st?rkere Authentifizierungs- und Anwendungsschutzregeln in Cloud-nativen Umgebungen mit integrierter Automatisierung leichter einzuhalten sind. Da sich der Cybersicherheitsmarkt für den Einzel- und E-Commerce ausweitet, sollte Cloud-Sicherheit weiterhin Marktanteile von langsameren, nachgerüsteten Modellen gewinnen, die für frühere Infrastrukturmuster entwickelt wurden.
Nach Bereitstellungsmodus:
Cloud führt sowohl bei Marktanteil als auch beim WachstumDie Cloud machte im Jahr 2025 67,49 % des Cybersicherheitsmarktanteils für den Einzel- und E-Commerce aus und best?tigte damit, dass sie zum Standard-Bereitstellungsmodell für neue Sicherheits-Rollouts im Einzelhandel geworden ist. Einzelh?ndler sch?tzen die Cloud-Bereitstellung, da sie w?hrend der Spitzeneinkaufszeiten skalieren, kontinuierliche Bedrohungsintelligenz-Updates aufnehmen und sich schnell mit modernen Commerce-Stacks verbinden kann. Dieses Modell entspricht auch den schnelleren Release-Zyklen, die heute in digitalen Shops, Zahlungssystemen und Treuefunktionen verwendet werden. Thales stellte fest, dass 52 % der KI-Sicherheitsausgaben im Jahr 2025 bereits traditionelle Tools verdr?ngten und dass die Cloud die prim?re Oberfl?che war, auf der diese neueren Kontrollen eingesetzt wurden. Der Skalierungsvorteil h?lt die Cloud im Mittelpunkt der Cybersicherheit für den Einzel- und E-Commerce-Markt und bedient sowohl gro?e Handelsketten als auch wachsende digitale H?ndler.
Die Cloud wird voraussichtlich auch von 2026 bis 2031 mit einer CAGR von 16,63 % wachsen, was bedeutet, dass sie sowohl beim aktuellen Marktanteil als auch beim zukünftigen Momentum führend ist. Hyperscaler-Investitionen in einzelhandelsspezifische Dienste und vorgefertigte Marktplatzintegrationen erleichtern die Einführung von Cloud-Sicherheit für H?ndler unterschiedlicher Gr??e. On-Premises-Bereitstellungen bleiben für Einzelh?ndler mit Datensouver?nit?tsanforderungen oder latenzempfindlichen Zahlungssystemen relevant. Hybride Bereitstellung spiegelt die ?bergangsphase gro?er Einzelh?ndler wider, die Legacy-Filial- und Back-Office-Systeme schrittweise in die Cloud verlagern. Auch mit diesen Legacy-Ankern bewegt sich der Cybersicherheitsmarkt für den Einzel- und E-Commerce eindeutig in Richtung Cloud als langfristige Betriebsbasis.
Nach Unternehmensgr??e:
Gro?unternehmen setzen den Ma?stab, w?hrend KMU das Wachstum antreibenGro?unternehmen hielten im Jahr 2025 67,17 % des Marktwerts, was zeigt, wie viel Ausgaben noch von Einzelh?ndlern mit gr??eren Pr?senzen, h?heren Transaktionsvolumina und komplexeren Technologiebest?nden stammen. Diese Organisationen sind oft in mehreren L?ndern und Kan?len t?tig, sodass sie umfassendere Sicherheitsarchitekturen ben?tigen, die Identit?t, Cloud-Exposition, Zahlungsrisiko und Incident Response gemeinsam verwalten k?nnen. Das Engagement der Führungsebene bleibt in dieser Gruppe stark, wobei 54 % der CISOs im Einzel- und Gastgewerbe für 2026 Budgeterh?hungen erwarten und fast 90 % h?here KI-Sicherheitsausgaben erwarten. Gro?e Einzelh?ndler pr?gen daher weiterhin die Nachfrage nach konsolidierten Plattformen, breiterer Telemetrie und integrierten Sicherheitsoperationen. Ihre Gr??e h?lt sie im Mittelpunkt des Cybersicherheitsmarkts für den Einzel- und E-Commerce, auch wenn das schnellere Wachstum sich anderswo verlagert.
KMU werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 16,27 % wachsen, was sie zum wichtigsten Wachstumssegment nach Unternehmensgr??e macht. Kleinere H?ndler sind denselben Bedrohungen ausgesetzt wie Unternehmensh?ndler, einschlie?lich Credential Stuffing, Scraping, Account Takeover und API-Missbrauch, verfügen aber in der Regel über weit weniger Sicherheitsressourcen. SaaS-Preisgestaltung, verwaltete Dienste und Plug-in-Integrationen senken die Zugangshürde für diese H?ndler und bringen st?rkeren Schutz für kleinere Shops. Das Wachstum von KMU-fokussierten Angeboten von Betrugsanbietern wie Riskified und Signifyd zeigt, wie Anbieter Produkte und Gesch?ftsmodelle für diese Kundenbasis anpassen. Diese Verlagerung sollte die Nachfragebasis der Cybersicherheit für den Einzel- und E-Commerce-Markt verbreitern, ohne daran zu ?ndern, dass Gro?unternehmen nach wie vor den gr??ten Teil der aktuellen Ausgaben ausmachen.
Nach Anwendung:
Zahlungssicherheit h?lt die Gr??e, w?hrend Bot-Abwehr aufsteigtZahlungssicherheit machte im Jahr 2025 einen Anteil von 24,96 % an der Gr??e des Cybersicherheitsmarkts für den Einzel- und E-Commerce aus und blieb damit der gr??te Anwendungsbereich. Ihre Führungsposition spiegelt die direkte Verbindung zwischen Zahlungsschutz, Betrugsverlust, Autorisierungsraten und Checkout-Vertrauen im Online-Einzelhandel wider. Visas Tokenisierungspflicht für gespeicherte Kartentransaktionen ab Juli 2026 hat dieses Segment strategisch bedeutsamer gemacht, da konforme H?ndler einen klareren Zusammenhang zwischen Sicherheitsbereitschaft und Zahlungsleistung erkennen k?nnen.[5]Visa, "Visa Announces New AI, Stablecoin and Token Innovations to Power Intelligent, Programmable Commerce at Visa Payments Forum," Visa, visa.com Betrugserkennung und -pr?vention, Account-Takeover-Pr?vention und API-Sicherheit bleiben eng mit diesen Ausgaben verbunden, da Zahlungsmissbrauch selten isoliert auftritt. Infolgedessen behandelt der Cybersicherheitsmarkt für den Einzel- und E-Commerce Zahlungssicherheit weiterhin sowohl als Umsatzschutzschicht als auch als zentrale Vertrauenskontrolle.
Bot-Abwehr wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 18,43 % wachsen und ist damit der am schnellsten wachsende Anwendungsbereich. HUMAN Security dokumentierte im Jahr 2025 mehr als 150 Milliarden Scraping-Angriffsversuche gegen Einzel- und E-Commerce-Unternehmen, und stark betroffene Unternehmen verzeichneten Scraping-Raten von über 57 % des gesamten Produktseiten-Traffics. Radware berichtete au?erdem, dass sch?dliche Bots w?hrend der Spitzeneinkaufssaison 2025 43 % des gesamten Traffics auf Einzelhandelsplattformen ausmachten, was zeigt, wie nah das Volumen b?sartiger Automatisierung an menschlichem Traffic-Volumen liegt. Diese Gr??enordnung erkl?rt, warum Bot-Abwehr von einem optionalen Zusatz zu einer operativen Anforderung für H?ndler geworden ist, die Produktseiten, Aktionen, Logins und Zahlungsabl?ufe schützen wollen. Das Wachstum dieses Segments sollte w?hrend des Prognosezeitraums einer der deutlichsten Nachfragetreiber im Cybersicherheitsmarkt für den Einzel- und E-Commerce bleiben.
Geografische Analyse
Nordamerikanischer Cybersicherheitsmarkt für den Einzel- und E-Commerce
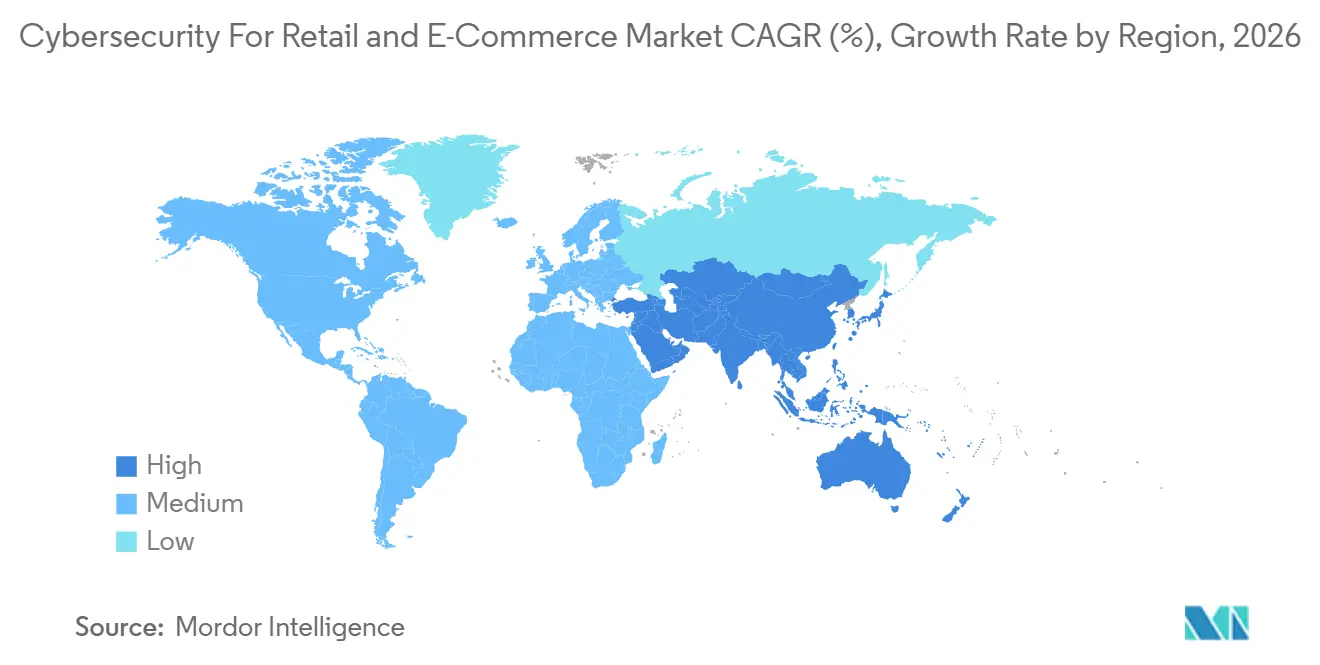
Nordamerika hielt im Jahr 2025 einen Anteil von 38,19 % am Cybersicherheitsmarkt für den Einzel- und E-Commerce und blieb damit der gr??te regionale Markt. Die Region profitiert von einer dichten Basis an Unternehmensh?ndlern, einem ausgereiften Anbieter-?kosystem und einer hohen Belastung durch digitalen Betrug. Visa meldete in den letzten Monaten einen Anstieg von 40 % bei b?swilligen, durch Bots initiierten E-Commerce-Transaktionen in den Vereinigten Staaten, was zeigt, wie aktiv das Bedrohungsumfeld weiterhin ist. LexisNexis stellte fest, dass Kartentransaktionen 31 % der Betrugskosten für E-Commerce-H?ndler in den Vereinigten Staaten ausmachten, w?hrend der Betrugskosten-Multiplikator in Kanada 5,23 USD für jeden USD 1 an direktem Verlust erreichte. Die Aufsicht auf Vorstandsebene unterstützt ebenfalls die Nachfrage, wobei das Director's Handbook on Cyber-Risk Oversight 2026 die Governance-Erwartungen in Bezug auf Cyber-Resilienz und Risikovisibilit?t bekr?ftigt.
Europ?ischer Cybersicherheitsmarkt für den Einzel- und E-Commerce
Europa zeigt ein gespaltenes Nachfragemuster, das durch Regulierung, Lieferkettenverbindlichkeiten und eine hohe API-Exposition in Handelssystemen gepr?gt wird. Das überarbeitete BSI-Gesetz Deutschlands weitete die NIS2-Verpflichtungen ab dem 6. Dezember 2025 aus und erweiterte die betroffene Unternehmensbasis von 4.500 auf 29.500 Unternehmen, was den Compliance-Markt erheblich verbreiterte. Akamai berichtete, dass die EMEA-Region in den Jahren 2023 und 2024 insgesamt 116 Milliarden Web-Angriffe verzeichnete, wobei der Handel 54 Milliarden ausmachte und 63 % der Angriffe auf den EMEA-Handel auf APIs abzielten. Deutschland, das Vereinigte K?nigreich und Frankreich bleiben daher die zentralen europ?ischen Nachfragezentren für Anwendungssicherheit, verwaltete Erkennung und compliance-gebundene Einzelhandelssicherheitsdienste.
Cybersicherheitsmarkt für den Einzel- und E-Commerce im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einem CAGR von 17,64 % wachsen, was ihn zum am schnellsten wachsenden regionalen Segment im Cybersicherheitsmarkt für den Einzel- und E-Commerce macht. LexisNexis berichtete, dass die Betrugsangriffsrate der Region im Jahr 2025 um 12 % gegenüber dem Vorjahr auf 1,7 % anstieg, was über dem globalen Durchschnitt lag. Super-App-?kosysteme in China, Indien und Südostasien kombinieren Zahlungen, soziale Interaktion und Handel in einer Umgebung, was den Wert jedes kompromittierten Kontos erh?ht. Chinas PIPL und Indiens Digital Personal Data Protection Act pr?gen ebenfalls die Art und Weise, wie Einzelh?ndler Datensicherheit und Kundenidentit?tsarchitektur gestalten. Die Einführung von Japans Ryutsu ISAC im April 2026 zeigt eine regionale Bewegung hin zu einer koordinierten Cyber-Abwehr im Einzelhandel, w?hrend 厂ü诲办辞谤别补 und Australien weiterhin starke Anwender cloudnativer Kontrollen sind.

Wettbewerbslandschaft
Die Cybersicherheit im Einzelhandels- und E-Commerce-Markt ist auf der Ebene der Unternehmensplattformen m??ig konsolidiert und über Spezialanwendungen und den Mittelmarkt fragmentiert. Fortinet, Palo Alto Networks, CrowdStrike, Cisco Systems und Microsoft konkurrieren um gro?e Einzelhandelskonten, indem sie breitere Architekturen anbieten, die die Tool-Proliferation reduzieren und die Erkennung über Kan?le hinweg vereinheitlichen k?nnen. Spezialisierte Anbieter wie Riskified, Signifyd, Forter, HUMAN Security und DataDome bleiben wichtig, da Einzelhandelsbetrugs-Muster oft engeres Dom?nenwissen und handelsspezifische Trainingsdaten erfordern. Microsoft beh?lt einen wichtigen Reichweitenvorteil durch seine Verbindung über Microsoft 365 Defender, Azure und breitere Unternehmens-Workflows, was es für reine Anbieter schwieriger macht, allein mit der Plattformbreite mithalten zu k?nnen. Der Markt belohnt daher sowohl Gr??e als auch Spezialisierung, abh?ngig von der H?ndlergr??e, den Integrationsanforderungen und dem Anteil des Betrugsrisikos, der mit kundenorientierten Transaktionen verbunden ist.
Strategische Schritte im Jahr 2026 zeigen, dass Anbieter zunehmend rund um KI-native Bedrohungen und maschinengeschwindige Identit?tskontrolle aufbauen. CrowdStrike führte im Juni 2026 Continuous Identity for AI Agents ein und erweiterte sp?ter seine Plattformf?higkeiten mit Falcon Data Security und dem Charlotte AI AgentWorks Ecosystem, was seine Position rund um nicht-menschliche Identit?t und Datenschutz st?rkte. Palo Alto Networks startete im M?rz 2026 Prisma AIRS 3.0, um den gesamten agentischen KI-Lebenszyklus durch eine einheitliche Steuerungsebene zu sichern, was dieselbe Branchenrichtung widerspiegelte. Fortinet startete FortiOS 8.0 und zeigte eine Vorschau auf FortiSOC im Jahr 2026, was einen parallelen Fokus auf KI-gesteuerte Sicherheit und einheitliche Operationen für verteilte Umgebungen zeigte. IBM trat im Juni 2026 dem OpenAI Daybreak Cyber Partner Program bei und gab seinem Sicherheits-Stack Zugang zu frontier KI-Modellen für schnellere Schwachstellenidentifikation und -validierung.
Eine weitere wesentliche Wettbewerbsverschiebung ist die wachsende ?berschneidung zwischen Cybersicherheit und Zahlungsauthentifizierung. Cloudflares Arbeit mit Visa, Mastercard und anderen Zahlungsunternehmen am Web Bot Authentication-Protokoll schuf eine neue Ebene, auf der Zahlungsvertrauen, Bot-Verifizierung und H?ndler-Sicherheitsausgaben nun zusammentreffen. HUMAN Security und Riskified schlossen sich auch im August 2025 zusammen, um einen einheitlichen Rahmen für vertrauenswürdigen KI-Shopping-Agenten-Commerce aufzubauen, was zeigt, wie Betrugsanbieter tiefer in die agentische Transaktionskontrolle vordringen. Wei?er Raum bleibt am st?rksten in KI-nativer Compliance-Automatisierung für mittelgro?e Einzelh?ndler, Lieferkettensicherheit für Omnichannel-APIs und Rückgabebetrugs-Erkennung, da die Anbieterabdeckung in diesen Bereichen noch ungleichm??ig ist.
Marktführer im Bereich Cybersicherheit für den Einzel- und E-Commerce
-
Fortinet, Inc.
-
Palo Alto Networks, Inc.
-
Check Point Software Technologies Ltd.
-
Cisco Systems, Inc.
-
Broadcom Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cybersicherheit für den Einzel- und E-Commerce-Markt
- Fortinet, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Broadcom Inc.
- Microsoft Corporation
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Akamai Technologies, Inc.
- IBM Corporation
- Proofpoint, Inc.
- Zscaler, Inc.
- Cloudflare, Inc.
- Gen Digital Inc.
- Forter, Inc.
- Signifyd, Inc.
- Riskified Ltd.
- HUMAN Security, Inc.
- Fraud.net, Inc.
- DataDome

Recent Industry Developments in Cybersicherheit für den Einzel- und E-Commerce-Markt
- Juni 2026: IBM trat dem OpenAI Daybreak Cyber Partner Program bei und startete einen neuen Anwendungssicherheitsdienst unter Verwendung der frontier KI-Modelle von OpenAI, um Unternehmen dabei zu helfen, Software-Schwachstellen mit gr??erer Geschwindigkeit und Pr?zision zu identifizieren und zu validieren. Die Zusammenarbeit bringt maschinengeschwindige Bedrohungserkennungsf?higkeiten in IBMs Sicherheitsoperations-Stack und adressiert direkt die agentische Betrugsexposition, der Einzelhandelsunternehmen ausgesetzt sind.
- Juni 2026: CrowdStrike stellte Continuous Identity for AI Agents vor, eine Falcon Next-Gen Identity Security-F?higkeit, die den Zugriff basierend auf Echtzeit-Risiken für menschliche, nicht-menschliche und KI-Agenten-Identit?ten gew?hrt, verweigert und widerruft. Aufgebaut auf Technologie aus CrowdStrikers ?bernahme von SGNL adressiert die F?higkeit direkt die Identit?ts-Governance-Lücke, die durch autonome Agenten entsteht, die mit Maschinengeschwindigkeit in Einzelhandels- und E-Commerce-Umgebungen operieren.
- Mai 2026: Proofpoint integrierte seine Plattform mit der Claude Compliance API und erweiterte seine Datensicherheits-, DLP-, Insider-Risiko- und KI-Laufzeitsicherheitskontrollen direkt in Claude-Unternehmensbereitstellungen. Die Integration erm?glicht es Einzelh?ndlern und Commerce-Organisationen, konsistente Governance-Richtlinien über Mitarbeiteraktivit?ten, E-Mail, Cloud und KI-gestützte Workflows auf einer einzigen Plattform anzuwenden.
- M?rz 2026: CrowdStrike stellte Falcon Data Security auf der RSA Conference 2026 vor, eine neue Datenschutzl?sung, die durch Gegner-Intelligenz und einheitlichen Falcon-Plattformkontext angetrieben wird, um Datendiebstahl in Echtzeit zu entdecken, zu klassifizieren und zu stoppen. Die L?sung zielt auf das Datenexfiltrations-Risikoprofil ab, dem Einzelhandelsorganisationen durch Insider, KI-Agenten mit gültigen Anmeldedaten und externe Angreifer mit kompromittiertem Zugang ausgesetzt sind.
- M?rz 2026: Fortinet startete FortiOS 8.0, die neueste Version seines Security Fabric-Betriebssystems, das KI-gesteuerte Sicherheit, Next-Generation SASE und quantensichere F?higkeiten für Organisationen bietet, die komplexe verteilte Einzelhandelsarchitekturen verwalten. Die Ver?ffentlichung wurde von der Vorschau auf FortiSOC begleitet, einer Cloud-basierten SaaS-Plattform, die FortiAnalyzer, FortiSIEM, FortiSOAR und FortiTIP unter einem einzigen integrierten Dienst vereint.


Berichtsumfang des globalen Cybersicherheitsmarkts für den Einzel- und E-Commerce
Der Cybersicherheitsmarkt für den Einzel- und E-Commerce umfasst Technologien, L?sungen und Dienstleistungen, die Online- und station?ren Einzelhandelsunternehmen helfen, ihre digitalen Assets, Zahlungssysteme, Kundendaten und Transaktionsumgebungen vor Cyberbedrohungen zu schützen. Der Markt umfasst Zahlungssicherheit, Kundendatenschutz, Betrugspr?vention, sichere Transaktionsverarbeitung und Schutz vor Cyberangriffen wie Phishing, Ransomware und Bot-getriebenem Betrug. In der Einzel- und E-Commerce-Branche erm?glicht Cybersicherheit sichere Einkaufserlebnisse, unterstützt die Einhaltung gesetzlicher Vorschriften und st?rkt das Kundenvertrauen, indem sensible Informationen, einschlie?lich Kreditkartendaten, pers?nlicher Daten und Treueprogramm-Konten, über digitale Plattformen und Omnichannel-Umgebungen hinweg geschützt werden.
Der Bericht zum Cybersicherheitsmarkt für den Einzel- und E-Commerce ist nach Komponente (L?sungen und Dienstleistungen), Sicherheitstyp (Netzwerksicherheit, Endpunktsicherheit, Anwendungssicherheit, Cloud-Sicherheit, Identit?ts- und Zugriffsmanagement, Datensicherheit und Verschlüsselung, Bot-Management und Betrugspr?vention sowie Security Information and Event Management), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgr??e (Gro?unternehmen sowie kleine und mittlere Unternehmen), Anwendung (Zahlungssicherheit, Account-Takeover-Pr?vention, Betrugserkennung und -pr?vention, Bot-Abwehr, Datenschutz und Privatsph?re, API-Sicherheit, Compliance-Management sowie Markenschutz und Anti-Phishing) und Geografie (Nordamerika, 厂ü诲补尘别谤颈办补, Europa, Asien-Pazifik sowie Naher Osten und Afrika) segmentiert. Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| L?sungen |
| Dienstleistungen |
| Netzwerksicherheit |
| Endpunktsicherheit |
| Anwendungssicherheit |
| Cloud-Sicherheit |
| Identit?ts- und Zugriffsmanagement (IAM) |
| Datensicherheit und Verschlüsselung |
| Bot-Management |
| Sicherheitsinformations- und Ereignismanagement (SIEM) |
| Cloud |
| On-Premises |
| Hybrid |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen |
| Zahlungssicherheit |
| Betrugserkennung und -pr?vention |
| Pr?vention von Kontoübernahmen |
| Bot-Abwehr |
| API-Sicherheit |
| Datenschutz und Privatsph?re |
| Compliance-Management |
| Markenschutz und Anti-Phishing |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| 罢ü谤办别颈 | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?briges Afrika | ||
| Nach Komponente | L?sungen | ||
| Dienstleistungen | |||
| Nach Sicherheitstyp | Netzwerksicherheit | ||
| Endpunktsicherheit | |||
| Anwendungssicherheit | |||
| Cloud-Sicherheit | |||
| Identit?ts- und Zugriffsmanagement (IAM) | |||
| Datensicherheit und Verschlüsselung | |||
| Bot-Management | |||
| Sicherheitsinformations- und Ereignismanagement (SIEM) | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgr??e | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Anwendung | Zahlungssicherheit | ||
| Betrugserkennung und -pr?vention | |||
| Pr?vention von Kontoübernahmen | |||
| Bot-Abwehr | |||
| API-Sicherheit | |||
| Datenschutz und Privatsph?re | |||
| Compliance-Management | |||
| Markenschutz und Anti-Phishing | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| ?briges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| Australien | |||
| ?briger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| 罢ü谤办别颈 | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| Nigeria | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der Cybersicherheitsmarkt für Einzelhandel und E-Commerce im Jahr 2026?
Der Cybersicherheitsmarkt für den Einzel- und E-Commerce steht im Jahr 2025 bei 36,57 Milliarden USD und im Jahr 2026 bei 40,49 Milliarden USD und wird bis 2031 voraussichtlich 67,34 Milliarden USD bei einer CAGR von 10,71 % erreichen.
Welche Region führt bei den Ausgaben für Cybersicherheit im Einzelhandel und E-Commerce?
Nordamerika führte 2025 mit einem Anteil von 38,19 %, unterstützt durch eine dichte Basis an Unternehmensh?ndlern, hohe Betrugsexposition und ein reifes Anbieter-?kosystem.
Welcher regionale Markt w?chst bis 2031 am schnellsten?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2031 mit einer CAGR von 17,64 % expandieren, da die E-Commerce-Volumina steigen und die Betrugsangriffsraten über dem globalen Durchschnitt bleiben.
Warum w?chst Cloud-Sicherheit schneller als andere Sicherheitstypen im Einzelhandel?
Cloud-Sicherheit wird voraussichtlich mit einer CAGR von 17,61 % wachsen, da Einzelh?ndler Workloads in Cloud-native und SaaS-Umgebungen verlagern, die zweckgebundene Kontrollen anstelle von nachgerüsteten Legacy-Tools erfordern.
Welcher Anwendungsbereich verzeichnet das schnellste Wachstum?
Bot-Abwehr wird voraussichtlich bis 2031 mit einer CAGR von 18,43 % wachsen, da Scraping, Kontoübernahme und agentische Automatisierung anhaltenden Druck auf digitale Shops ausüben.
Warum werden KMU zu immer wichtigeren K?ufern von Cybersicherheits-Tools?
KMU werden voraussichtlich mit einer CAGR von 16,27 % wachsen, da SaaS-Bereitstellung, verwaltete Dienste und einfachere Plattformintegrationen st?rkeren Schutz für kleinere H?ndler zug?nglicher machen.
Seite zuletzt aktualisiert am:



