
Marktgr??e und Marktanteil für Big-Data-Sicherheit
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 28.05 Milliarden US-Dollar |
| Marktgr??e (2031) | 30.25 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 1.52 % |
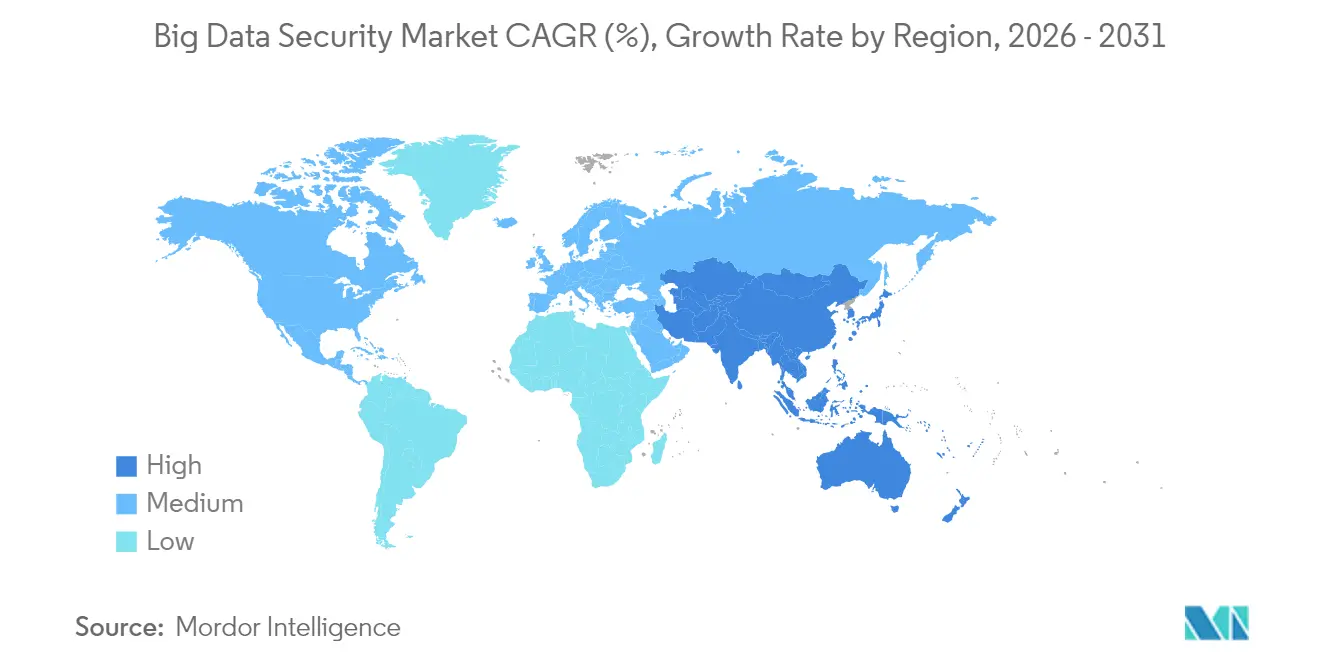
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
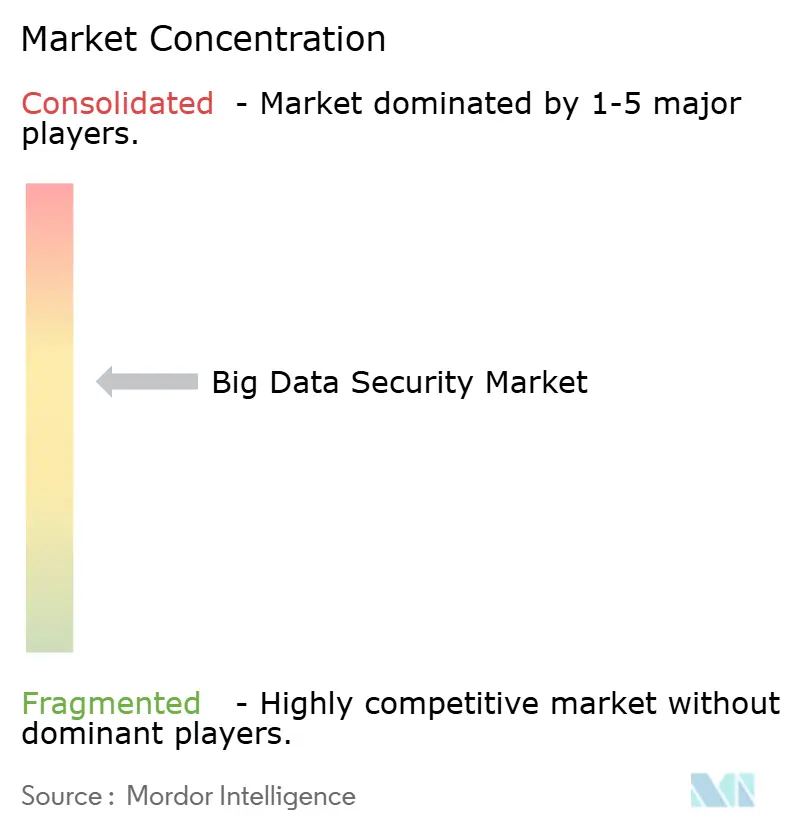
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse für Big-Data-Sicherheit von 黑料不打烊
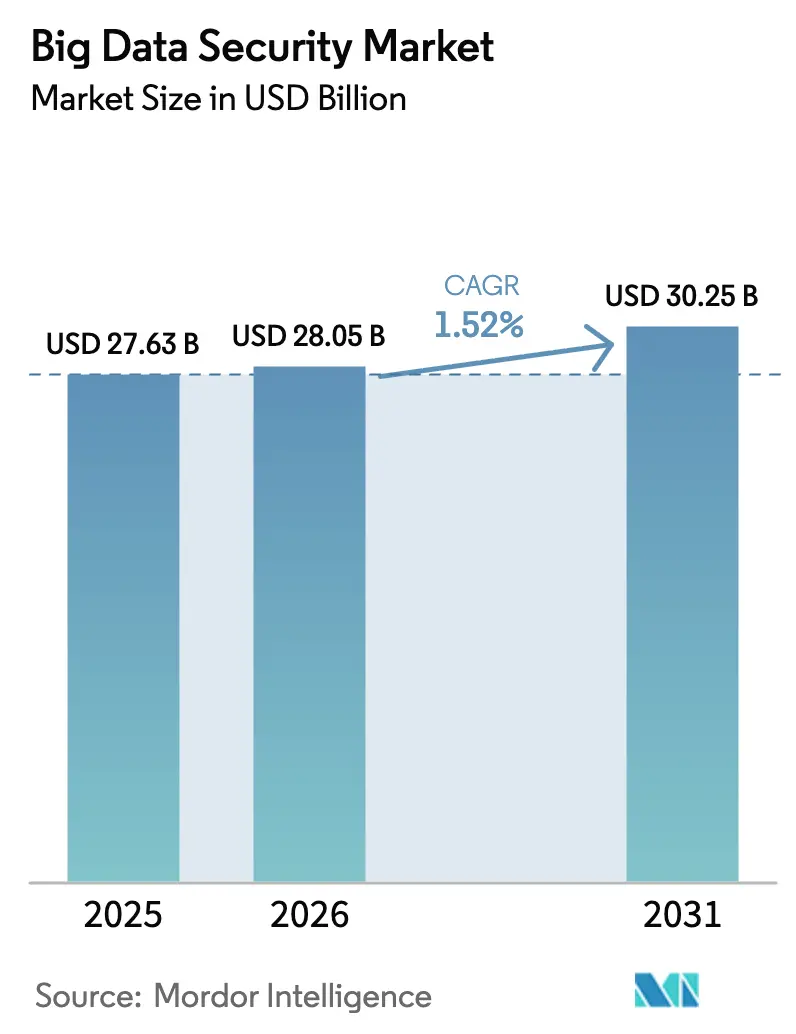
Die Marktgr??e des Marktes für Big-Data-Sicherheit wird voraussichtlich von USD 27,63 Milliarden im Jahr 2025 auf USD 28,05 Milliarden im Jahr 2026 wachsen und bis 2031 bei einer CAGR von 1,52 % über 2026–2031 USD 30,25 Milliarden erreichen.
Die beschleunigte Akzeptanz ist auf die zunehmende H?ufigkeit von Cyberangriffen, strengere Datenschutzgesetze und die Verlagerung von Petabyte-gro?en Workloads in ?ffentliche Clouds zurückzuführen, die Zero-Trust-Kontrollen erfordern. Unternehmen behandeln datenzentrierte Sicherheit nun als Priorit?t auf Vorstandsebene, da KI-gestützte Sicherheitsverletzungen, Ransomware und Angriffe auf die Lieferkette das operative und finanzielle Risiko erh?hen. Gesundheitswesen, Fertigung und Finanzdienstleistungen verzeichnen die h?chsten Kosten durch Datenschutzverletzungen, was Kapital in Richtung Verschlüsselung, Tokenisierung und KI-gestützte Analysen lenkt. W?hrenddessen konsolidieren Plattformanbieter Einzell?sungen, um die Komplexit?t zu reduzieren und den Mangel an Cybersicherheitstalenten auszugleichen, w?hrend Datensouver?nit?tsregeln im asiatisch-pazifischen Raum Rekordinvestitionen in Rechenzentren ausl?sen.
Wichtigste Erkenntnisse des Berichts
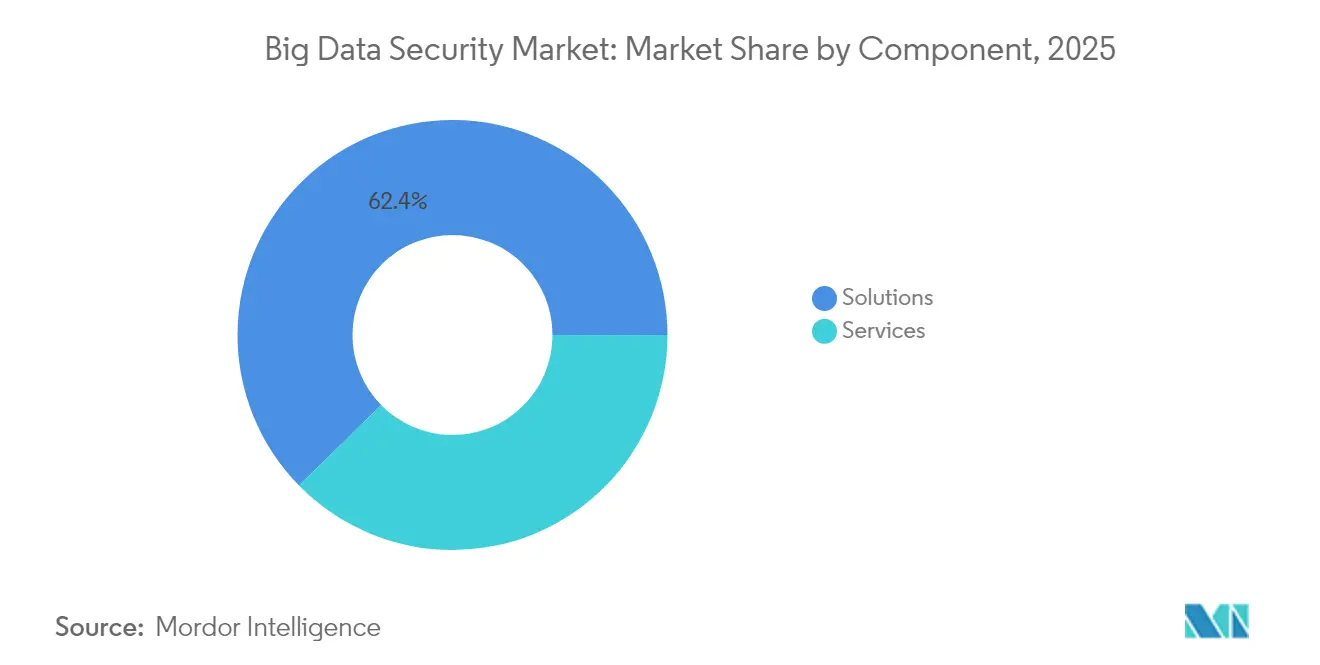
- Nach Komponente führten L?sungen mit einem Umsatzanteil von 62,35 % im Jahr 2025; Dienste werden voraussichtlich bis 2031 mit einer CAGR von 18,72 % wachsen.
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Marktanteil von 68,75 % am Markt für Big-Data-Sicherheit, w?hrend kleine und mittlere Unternehmen bis 2031 mit einer CAGR von 19,55 % wachsen.
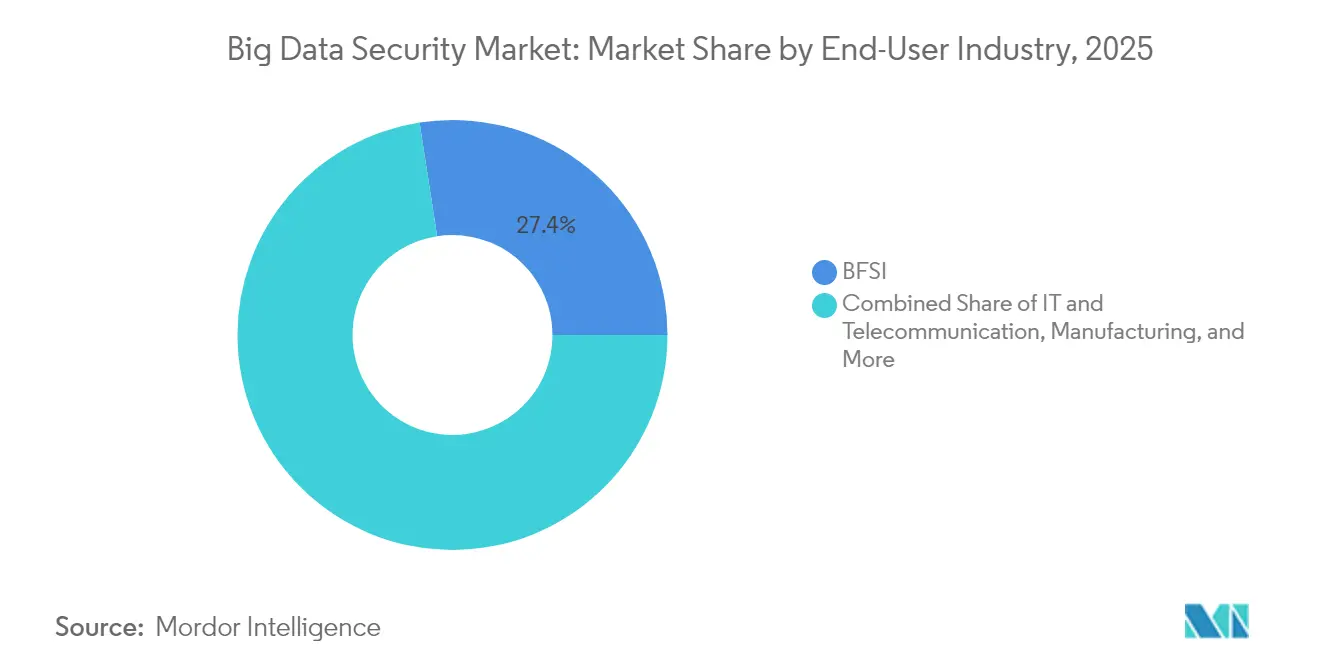
- Nach Endbenutzerbranche entfiel auf das BFSI-Segment im Jahr 2025 ein Anteil von 27,45 % an der Marktgr??e für Big-Data-Sicherheit, w?hrend Gesundheitswesen und Biowissenschaften bis 2031 mit einer CAGR von 18,61 % wachsen.
- Nach Bereitstellungsmodus entfiel auf die Cloud-Bereitstellung im Jahr 2025 ein Anteil von 57,45 % an der Marktgr??e für Big-Data-Sicherheit und w?chst bis 2031 mit einer CAGR von 18,96 %.
- Nach Geografie dominierte Nordamerika mit einem Umsatzanteil von 40,95 % im Jahr 2025; für den asiatisch-pazifischen Raum wird bis 2031 eine CAGR von 20,15 % prognostiziert.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für Big-Data-Sicherheit
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | AUSWIRKUNGSZEITRAUM |
|---|---|---|---|
| Zunehmende IoT-, Mobil- und Cloud-Protokolle überlasten veraltete Kontrollen und treiben die Einführung der n?chsten Generation datenzentrierter Sicherheit voran | +3.20% | Global (stark in Nordamerika, EU, APAC) | Kurzfristig (≤ 2 Jahre) |
| KI-gestützte Sicherheitsverletzungen, Ransomware mit doppelter Erpressung und Angriffe auf die Lieferkette erzwingen gr??ere Budgets für Big-Data-Sicherheitsanalysen | +4.20% | Nordamerika und EU (global zunehmend) | Kurzfristig (≤ 2 Jahre) |
| DSGVO, CCPA, PDPA und Dutzende neuer nationaler Gesetze schreiben Verschlüsselung, Maskierung und Prüfpfade im Petabyte-Ma?stab vor | +3.00% | EU, Nordamerika, APAC | Langfristig (≥ 4 Jahre) |
| Verlagerung von Datenseen in die ?ffentliche Cloud beschleunigt die Nachfrage nach Cloud-nativer Sicherheit, Zero-Trust und gemeinsam verantworteten Werkzeugen | +3.70% | Global | Mittelfristig (2–4 Jahre) |
| Unternehmen beeilen sich, massive propriet?re Datens?tze für das LLM-Training zu sichern, um Modell-Leaks und IP-Verluste zu vermeiden | +3.10% | Nordamerika, EU, China | Kurzfristig (≤ 2 Jahre) |
| Einzelhandelsmedien-, Gesundheits- und Werbetechnologieunternehmen ben?tigen Verschlüsselung im Betrieb, um Erkenntnisse zu teilen, ohne Rohdaten preiszugeben | +2.40% | Global (insbesondere Nordamerika, EU) | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
KI-gestützte Sicherheitsverletzungen treiben die Umverteilung von Sicherheitsbudgets in Unternehmen voran
Ransomware-Gruppen nutzen nun generative KI für schnellen Diebstahl von Anmeldedaten und Social-Engineering-Kampagnen, die veraltete Abwehrmechanismen umgehen. Fertigungsausfallzeiten haben w?hrend gr??erer Vorf?lle USD 22.000 pro Minute überschritten, was Vorst?nde dazu veranlasst, Sicherheitsbudgets weit über frühere Zuweisungen hinaus anzuheben. Die Kosten durch Datenschutzverletzungen in industriellen Bereichen stiegen 2024 auf USD 5,56 Millionen und übertrafen damit das allgemeine IT-Ausgabenwachstum, was die Nachfrage nach Echtzeit-Analysen zur Erkennung lateraler Bewegungen ankurbelt. Finanzinstitute r?umen ein, dass aktuelle Zuweisungen von nur 13 % der IT-Ausgaben die Abwehr unterfinanzieren, wobei Experten eine Verschiebung auf 20 % fordern, um mit der Angreifer-Automatisierung Schritt zu halten. In der gesamten kritischen Infrastruktur berichten KI-gestützte Sicherheitsbetriebszentren von einer um 30 % schnelleren Vorfallsbehebung, sobald maschinelles Lernen die manuelle Triage ersetzt. Das Ergebnis ist ein nachhaltiges Umsatzwachstum für den Markt für Big-Data-Sicherheit, da Unternehmen die Finanzierung neu priorisieren.
DSGVO und nationale Datenschutzgesetze schreiben eine Compliance-Infrastruktur im Petabyte-Ma?stab vor
Europas DSGVO, Kaliforniens CCPA und ?hnliche Gesetze im asiatisch-pazifischen Raum verpflichten nun zur Verschlüsselung, Maskierung und Prüfpfaden über immer gr??ere Datens?tze hinweg. Chinas Verbesserungen von 2025 fügen Echtzeit-Compliance-Prüfungen für Finanz- und Versicherungsunternehmen hinzu und versch?rfen die Strafen für laxe Kontrollen[1]Bird & Bird, "China ver?ffentlicht Entwurf von Ma?nahmen zur Einhaltung personenbezogener Daten," twobirds.com. Europ?ische Organisationen haben ihre Informationssicherheitsbudgets im Rahmen der NIS2-Richtlinie auf 9 % der gesamten IT-Ausgaben erh?ht, w?hrend die durchschnittlichen regionalen Kosten durch Datenschutzverletzungen 2025 EUR 4,4 Millionen erreichten. In den Vereinigten Staaten schlug das Ministerium für Gesundheit und Soziale Dienste USD 100 Millionen für die sektorweite Cybersicherheitskoordination in seinem Plan für das Haushaltsjahr 2026 vor. Da Compliance von der Politik zur technischen Durchsetzung übergeht, steigt die Nachfrage nach skalierbarer Verschlüsselung, Tokenisierung und unver?nderlicher Protokollierung als wichtige Umsatzstr?me innerhalb des Marktes für Big-Data-Sicherheit.
Cloud-Datenseen beschleunigen die Einführung von Zero-Trust-Architekturen
Einundachtzig Prozent der Organisationen beabsichtigen, bis 2026 Zero-Trust zu implementieren, da VPN-Schwachstellen zunehmen. Die Cloud-Migration legt Lücken in der gemeinsamen Verantwortung offen, die nur Cloud-native Sicherheit schlie?en kann, und Anbieter betten nun fortschrittliche Bedrohungsinformationen in Speicher-, Analyse- und Identit?tsschichten ein. Nordamerikanische Unternehmen ersetzen veraltete VPNs in Rekordgeschwindigkeit, w?hrend Regierungen im asiatisch-pazifischen Raum Subventionen für souver?ne Clouds in Richtung hyperscale Bauten lenken. Cloudflare verhinderte im ersten Quartal 2025 durchschnittlich 385 Millionen t?gliche Angriffe in Japan und veranschaulichte damit sowohl die Bedrohungslandschaft als auch die Wirksamkeit integrierter Edge-Abwehr. Diese Verschiebungen st?rken den strukturellen Vorteil der Cloud und vergr??ern den adressierbaren Markt für Big-Data-Sicherheit.
LLM-Training im Datenschutz wird zu einem strategischen Gebot
Die Offenlegung propriet?rer KI-Trainingsdaten im Jahr 2024 unterstrich das Risiko von Modell-Leaks und Diebstahl geistigen Eigentums. Nationalstaatliche Gruppen wie Midnight Blizzard haben seitdem die Spionage gegen Unternehmens-Code-Repositories und E-Mail-Systeme eskaliert, was Unternehmen dazu veranlasst, Build-Pipelines zu h?rten und Trainingskorpora zu isolieren. Chinas KI-Trainingsdatendienste k?nnten von USD 261 Millionen im Jahr 2023 auf USD 2,3 Milliarden bis 2032 skalieren und den globalen Wettbewerb um konforme Datens?tze versch?rfen. Anbieter antworten mit SecureLLM-Frameworks, die differenzielle Privatsph?re mit leichtgewichtiger Kryptografie verbinden und so Modellgenauigkeit ohne Preisgabe personenbezogener Daten erm?glichen.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | AUSWIRKUNGSZEITRAUM |
|---|---|---|---|
| Mangel an Datensicherheitsingenieuren und Datenwissenschaftlern verl?ngert Projektzeitpl?ne und MSSP-Kosten | –2.6% | Global, insbesondere Nordamerika und EU | Langfristig (≥ 4 Jahre) |
| Orchestrierung von Verschlüsselungs-, SIEM-, IAM- und Datenverwaltungstools über hybride Umgebungen hinweg belastet CapEx/OpEx-Budgets | –2.0% | Global, KMU-zentriert | Mittelfristig (2–4 Jahre) |
| Unterschiedliche Aufenthaltsgesetze (z. B. China CSL, Russland FZ-242) blockieren einheitliche globale Sicherheitsarchitekturen | –1.5% | Hohe Relevanz in APAC und Russland | Langfristig (≥ 4 Jahre) |
| F?deriertes Lernen und homomorphe Verschlüsselung reduzieren den Bedarf an zentralisierten Datenspeichern und d?mpfen die Ausgaben für klassische Big-Data-Sicherheitsstacks | –1.2% | Global, technologieorientierte Unternehmen | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Mangel an Cybersicherheitstalenten hemmt das Marktwachstum
Zweiunddrei?ig Prozent der EU-Organisationen k?nnen wesentliche Cybersicherheitsrollen nicht besetzen und sind daher auf Anbieter verwalteter Sicherheitsdienste angewiesen. Japans Betreiber arbeiten mit Cloudflare zusammen, um schlüsselfertige Zero-Trust-Dienste bereitzustellen, die Personalengp?sse für KMU ausgleichen. Microsofts Secure Future Initiative setzt 34.000 Ingenieure für KI-gestützte Automatisierung ein, verbessert die Reaktion auf Vorf?lle um 30 % und zeigt, wie Hyperscaler den Mangel an Fachkr?ften ausgleichen. Obwohl Automatisierung die Arbeitsbelastung erleichtert, verlangsamen chronische Engp?sse die Bereitstellung und begrenzen die kurzfristige Skalierung des Marktes für Big-Data-Sicherheit.
Komplexit?t der Tool-Orchestrierung belastet Unternehmensbudgets
Ein typisches Unternehmen verwaltet nun separate Verschlüsselungs-, SIEM-, IAM- und Governance-Tools, und Sicherheitsverletzungen bei Gesch?ftspartnern erh?hen die durchschnittlichen Vorfallskosten um 12 %, wenn Integrationen hinterherhinken. Fertigungsunternehmen reagieren mit der Einrichtung dedizierter Teams für Lieferkettenrisiken, doch die Tool-Ausbreitung h?lt an[2]Supply Chain Management Review, "Hersteller bauen cyber-resiliente Lieferketten auf," scmr.com. KMU leiden überproportional; fast 60 % der Ransomware-Opfer fallen in diese Kategorie und verfügen oft nicht über die Mittel für eine ganzheitliche Orchestrierung. Die durch Ciscos USD 28 Milliarden schwere ?bernahme von Splunk exemplifizierte Konsolidierung spiegelt die Kundennachfrage nach einheitlichen Plattformen wider, die Ausgaben und Komplexit?t reduzieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Wachstum der Dienste übertrifft die Expansion der L?sungen
L?sungen hielten 62,35 % des Umsatzes von 2025, angetrieben durch robuste Nachfrage nach Verschlüsselungs-, Tokenisierungs- und SIEM-Suiten. Gleichzeitig werden Dienste mit einer CAGR von 18,72 % wachsen, da Organisationen die 24/7-?berwachung und Compliance-Integration auslagern. Talentmangel und Plattformkomplexit?t dr?ngen Unternehmen zu verwalteten Erkennungs- und Reaktionsdiensten, Beratungs- und Integrationsvertr?gen. Anbieter bündeln diese Angebote mit Cloud-Abonnements und erm?glichen so vorhersehbare Betriebsausgaben und schnellere Implementierungszyklen. Infolgedessen wird der Markt für Big-Data-Sicherheit w?hrend des gesamten Prognosezeitraums weiterhin dienstleistungsgetriebene Wertsch?pfung widerspiegeln.
Verwaltete Sicherheitsdienste zeigen die h?chste Zugkraft, w?hrend Beratungs- und Integrationsauftr?ge zunehmen, da Unternehmen Datenseen auf Cloud-Grundlagen neu gestalten. Datenverschlüsselungs- und Tokenisierungssoftware bleibt der Volumentreiber innerhalb der L?sungen, angetrieben durch regulatorische Mandate. SIEM-Plattformen entwickeln sich mit KI-Inferenz weiter, die die Alarmmüdigkeit reduziert, und IAM-Upgrades unterstützen Zero-Trust-Rollouts. Die Konvergenz von Plattformfunktionen signalisiert eine anhaltende Konsolidierung im Markt für Big-Data-Sicherheit, da Akteure End-to-End-Kontrollpunkte anstreben.


Nach Unternehmensgr??e: KMU-Akzeptanz beschleunigt die Demokratisierung
Gro?unternehmen dominierten 2025 mit 68,75 % des Umsatzes, was auf multiregionale Aktivit?ten und strenge Compliance-Verpflichtungen zurückzuführen ist. Dennoch wird für KMU eine CAGR von 19,55 % prognostiziert, was Cloud-Abonnementmodelle hervorhebt, die Einstiegshürden senken. Hyperscaler betten nun unternehmensgerechte Verschlüsselung, Schlüsselverwaltung und Verhaltensanalysen in Basispl?ne ein und erm?glichen ressourcenbeschr?nkten Unternehmen den Zugang zu Funktionen, die einst Fortune-500-Unternehmen vorbehalten waren. Diese Verschiebung verbreitert die Kundenbasis und sorgt für zweistelliges Wachstum im Markt für Big-Data-Sicherheit.
Für gro?e Organisationen konzentrieren sich Investitionen auf fortschrittliche Analysen, Pilotprojekte zur homomorphen Verschlüsselung und KI-gestützte Sicherheitsbetriebszentren, die Protokolle im Petabyte-Ma?stab auswerten. Einige Institutionen unterhalten Teams mit mehr als 1.000 Sicherheitsspezialisten, was die Tiefe des internen Fachwissens unterstreicht. KMU hingegen setzen auf schlüsselfertige verwaltete Dienste, die Komplexit?t auslagern. Anbieter, die Preispunkte und Automatisierung auf dieses Segment zuschneiden, werden einen überproportionalen Anteil gewinnen, wenn die Branche für Big-Data-Sicherheit reift.
Nach Endbenutzerbranche: Dynamik im Gesundheitswesen fordert die Vorherrschaft des BFSI-Sektors heraus
Der BFSI-Sektor machte 2025 27,45 % des Umsatzes aus, was auf langj?hrige regulatorische Rahmenbedingungen und hohe Schwellenwerte für gef?hrdete Daten zurückzuführen ist. Das Gesundheitswesen wird jedoch voraussichtlich mit einer CAGR von 18,61 % wachsen, katalysiert durch Rekordvolumina an Datenschutzverletzungen, die Sensibilit?t von Patientendaten und eine strengere Durchsetzung, die der Kontrolle im Finanzsektor ?hnelt. Die Fertigung folgt dicht dahinter, motiviert durch die Integration von Industrie 4.0 und Mandate zur Widerstandsf?higkeit gegen Angriffe auf die Lieferkette. Regierungs-, Luft- und Raumfahrt-, Einzelhandels- und Telekommunikationssegmente wachsen stetig, da jedes Zero-Trust-Referenzarchitekturen einführt und die Verschlüsselung für sensible Workloads st?rkt.
Im Gesundheitswesen hat Ransomware die kritische Versorgung gest?rt und die durchschnittlichen Vorfallskosten auf über USD 4 Millionen getrieben, was die Führung dazu zwingt, KI-gestützte ?berwachung und unver?nderliche Backups zu beschleunigen. BFSI-Unternehmen aktualisieren Post-Quanten-Verschlüsselungspiloten und automatisierte Compliance-Tools. Insgesamt stellen branchenspezifische Drücke eine robuste Nachfrage über alle Branchen hinweg sicher und st?rken die Breite des Marktes für Big-Data-Sicherheit.
Nach Bereitstellungsmodus: Cloud-Bereitstellung zementiert strukturellen Vorteil
Die Cloud-Bereitstellung erfasste 2025 einen Umsatzanteil von 57,45 % und ist auf eine CAGR von 18,96 % eingestellt. Organisationen vertrauen Hyperscale-Anbietern für die Infrastrukturh?rtung und globale Compliance-Bescheinigungen, wodurch interne Teams sich auf den Schutz der Anwendungsschicht konzentrieren k?nnen. AWS erreichte im ersten Quartal 2025 eine annualisierte Laufrate von USD 100 Milliarden, als Datensee-Workloads en masse zu S3-, Redshift- und Lake-Formation-Diensten wechselten. Microsofts Cloud-Umsatz stieg im dritten Quartal des Gesch?ftsjahres 2025 um 20 % im Jahresvergleich auf USD 42,4 Milliarden und veranschaulicht den Skalierungsrückenwind.
On-Premises-Implementierungen bestehen in Verteidigungs-, hochregulierten Finanz- und kritischen Infrastrukturkontexten fort, in denen Air-Gapping obligatorisch bleibt. Selbst dort entstehen hybride Modelle: Sensible Berechnungen verbleiben vor Ort, w?hrend Analyse-Pipelines in souver?ne Cloud-Umgebungen ausgedehnt werden. Die Dynamik h?lt beide Bereitstellungsoptionen relevant, aber die schnellere Entwicklung liegt bei der Cloud und unterstützt nachhaltiges Wachstum im Markt für Big-Data-Sicherheit.
Geografische Analyse
Nordamerika hielt 2025 40,95 % des Umsatzes und profitierte von der frühen Einführung von Zero-Trust, einem dichten Anbieter-?kosystem und ausgereiften Gesetzen zur Meldung von Datenschutzverletzungen. Das Wachstum verlangsamt sich, da gro?e Unternehmen die anf?nglichen Cloud-Migrationen abschlie?en, doch laufende KI-Sicherheitspiloten erhalten die Ausgabendynamik aufrecht. Europa folgt, angetrieben durch die DSGVO-Durchsetzung und die NIS2-Richtlinie, wobei die Informationssicherheitszuweisungen nun 9 % der gesamten IT-Budgets ausmachen. Regulatorische Gewissheit f?rdert die Nachfrage, auch wenn wirtschaftliche Gegenwind diskretion?re IT-Projekte belastet.
Für den asiatisch-pazifischen Raum wird bis 2031 eine CAGR von 20,15 % prognostiziert, was Investitionen in souver?ne Clouds und Mandate für inl?ndische Technologien widerspiegelt. AWS' Zusage von 2,26 Billionen Yen (USD 15,3 Milliarden) zur Erweiterung japanischer Regionen bis 2027 exemplifiziert sein Hyperscale-Engagement. Oracle plant separat USD 8 Milliarden in lokale Rechenzentren, um wirtschaftliche Sicherheitsrichtlinien zu erfüllen. Chinas Informationssicherheitsmarkt k?nnte bis 2027 37 Billionen Yuan erreichen, da staatliche Stellen einheimischen Tools Priorit?t einr?umen. Regierungen in der gesamten Region f?rdern die lokale Datenverarbeitung, um die Akzeptanz von Sicherheitsprodukten zu f?rdern und die Marktgr??e für Big-Data-Sicherheit in aufstrebenden Volkswirtschaften zu vergr??ern.
Der Nahe Osten, Afrika und Lateinamerika stellen kleinere Basen dar, zeigen jedoch eine steigende Akzeptanz, da die Cloud-Abdeckung zunimmt und Modernisierungsrichtlinien im Finanzsektor voranschreiten. Staaten des Golfkooperationsrats erlassen neue Cyber-Vorschriften im Zusammenhang mit den Vision-2030-Agenden, w?hrend Brasiliens LGPD benachbarte L?nder zur Gesetzgebung inspiriert. Obwohl Infrastrukturlücken das Wachstum d?mpfen, schafft die zunehmende Durchdringung des digitalen Bankwesens latente Nachfrage, die der Markt für Big-Data-Sicherheit erschlie?en kann, wenn die Konnektivit?t verbessert wird.

Regulatorisches Umfeld
Big-Data-Sicherheitsimplementierungen werden durch Datenschutz-, kritische Infrastruktur- und f?derale Sicherstellungsrahmenwerke gepr?gt, die sich in technischen Anforderungen wie Verschlüsselung, Maskierung, unver?nderlicher Protokollierung und nachweisbaren Zugriffskontrollen im gro?en Ma?stab niederschlagen. In den Vereinigten Staaten verst?rkt das OMB-Memorandum M-25-04 (Leitlinie für das Gesch?ftsjahr 2025) die Erwartungen an die Verwaltung von Informationssicherheit und Datenschutz auf Bundesebene, w?hrend das National Security Presidential Memorandum NSPM-12 vom Juni 2026 Cybersicherheitsanforderungen für National Security Systems festlegt, die darauf abgestimmt sind, NIST-Standards zu erfüllen oder zu übertreffen und sichere Konfigurationsbaselines für Cloud-Anbieter zu verwenden, die solche Workloads hosten.
Standards- und Zertifizierungsprogramme entwickeln sich von periodischen Attestierungen zu kontinuierlicher, automatisierter Verifizierung. Die konsolidierten FedRAMP-2026-Regeln betonen eine dauerhafte automatisierte Sicherheitsbewertung und Konfigurationsdurchsetzung für Cloud-Dienste, und NIST-Aktualisierungen wie SP 800-70r5 (Mai 2026) und der finale ?ffentliche Entwurf von SP 800-172r3 (Mai 2026) verfeinern Basis-Checklisten und versch?rfen die Anforderungen zum Schutz von Controlled Unclassified Information. In der Europ?ischen Union fügt die Verordnung (EU) 2024/1689 (KI-Verordnung) verbindliche Cybersicherheits-, Robustheits- und Datenverwaltungspflichten für hochriskante KI-Systeme hinzu, was die Compliance-Anforderungen zur Sicherung von Trainings- und Betriebsdatens?tzen in Big-Data- und KI-Pipelines erh?ht.
Wertsch?pfungskettenanalyse
Die Wertsch?pfungskette für Big-Data-Sicherheit umfasst Datenplattform- und Infrastrukturebenen (Cloud, Data Lakehouse, Datenbank und Speicher), Sicherheitskontrollanbieter (Verschlüsselung und Tokenisierung, IAM/PAM, SIEM und Sicherheitsanalytik sowie Data Security Posture Management) und Dienstleistungspartner, die Kontrollen in hybriden Umgebungen einsetzen und betreiben. Hyperscaler sowie Datenbank- und Datenplattformanbieter integrieren zunehmend native Kontrollen wie Schlüsselverwaltung, Datenerkennung, Klassifizierung und Telemetrie-Schnittstellen. Sicherheitsanbieter monetarisieren durch Software-Abonnements und nutzungsbasierte Analytik, unterstützt durch Beratung, Integration und Managed Detection and Response für den 24/7-Betrieb.
Abh?ngigkeiten in der Implementierungs- und Betriebsphase führen zu Engp?ssen bei der Toolchain-Integration, dem Fachkr?ftemangel und dem Drittparteirisiko im Zusammenhang mit Lieferanten und Datenaustauschpartnern. Partnerschaften zeigen zudem, wie sich Rollen rund um KI-Zeitalter-Datenpipelines und Sicherheitsoperationen zusammenschlie?en, darunter die Zusammenarbeit von VAST Data und CrowdStrike (mit NVIDIA) im Februar 2026 zur Sicherung von KI-Lebenszyklus-Pipelines, die CrowdStrike-Partnerschaften vom M?rz 2026 zur Unterstützung souver?ner Cloud-Bereitstellungen auf STACKIT mit Schwarz Digits sowie die Erweiterungen vom Juni 2026, bei denen Cognizant CrowdStrike Falcon in seine AI Factory und Managed Services integrierte und Atos dem CrowdStrike Project QuiltWorks zur Adressierung von Frontier-KI-Risiken beitrat. Insgesamt unterstützen diese Ma?nahmen eine Verschiebung hin zur Verpackung von Big-Data-Sicherheit als interoperable Plattformen plus Managed Services, statt als eigenst?ndige Einzelprodukte.
Wettbewerbslandschaft
Der Markt weist eine moderate Konsolidierung auf, da Plattformakteure eine End-to-End-Abdeckung anstreben. Ciscos USD 28 Milliarden schwere ?bernahme von Splunk erweiterte seine Reichweite in den Bereichen Beobachtbarkeit und SIEM. Palo Alto Networks kaufte IBMs QRadar-SaaS-Assets, um die Cortex-XSIAM-Entwicklung zu beschleunigen und KI-gestützte Korrelation über Protokolle im Petabyte-Ma?stab hinweg zu erm?glichen. Microsoft widmet 34.000 Ingenieure seiner Secure Future Initiative und integriert Security Copilot in Azure- und M365-Suiten, um eine um 30 % schnellere Vorfallsbehebung zu liefern. AWS bettet GuardDuty, Macie und Detective tiefer in seinen Analyse-Stack ein und f?rdert architektonische Bindung.
Patentanmeldungen in den Bereichen homomorphe Verschlüsselung, vertrauliches Computing und Post-Quanten-Algorithmen signalisieren das n?chste Schlachtfeld für Differenzierung. Start-ups adressieren vertikale Nischen – Gesundheitsdaten-De-Identifizierung, KI-Modell-Governance und OT-Netzwerküberwachung –, w?hrend etablierte Unternehmen ?bernahmen abw?gen. Kunden bevorzugen zunehmend einheitliche Plattformen, die SIEM, SOAR und Datensicherheits-Positionsmanagement in einer einzigen Konsole zusammenfassen, um dem Fachkr?ftemangel entgegenzuwirken. Die Wettbewerbsintensit?t dreht sich daher um die Breite der Abdeckung, KI-Wirksamkeit und regulatorische Ausrichtung und f?rdert Innovationen im Markt für Big-Data-Sicherheit.
Marktführer für Big-Data-Sicherheit
Oracle Corporation
Microsoft Corporation
Broadcom Inc. (Symantec Corporation)
IBM Corporation
Amazon Web Services
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Eine Chance liegt in Sicherheitskontrollen, die n?her an der Datenebene und KI-Workflows angesiedelt sind, wo Organisationen Richtliniendurchsetzung, ?berwachung und Governance über Data Lakes, Lakehouses und Datenbanken ben?tigen, die für Analytik und LLM-Training genutzt werden. Anbieterma?nahmen im Jahr 2026 spiegeln diese Richtung wider. Oracle führte Oracle Deep Data Security für Oracle AI Database 26ai (Mai 2026) ein, um Autorisierungsrichtlinien direkt in der Datenbank für KI-Agenten und Nutzer durchzusetzen, w?hrend Microsoft den Microsoft Sentinel Data Lake erweiterte, um f?derierte Datenaufnahme aus Microsoft Fabric, ADLS und Azure Databricks (April 2026) zu unterstützen und damit l?ngere Aufbewahrung und Analytik über gro? angelegte Telemetriedaten zu erm?glichen. Diese Ver?ffentlichungen schaffen Raum für Autorisierung auf Datenebene, kontinuierliches Posture-Management und Sicherheitsanalytik, die auf cloud-nativen Datenarchitekturen aufbaut.
Eine zweite Chance liegt in der Tool-Konsolidierung und Managed-Delivery für Organisationen, die keine spezialisierten Data-Security-Engineering-Teams aufbauen k?nnen, insbesondere da sich Workloads über Clouds und souver?ne Umgebungen verteilen. Beispiele sind mehrj?hrige Identity-Security-Implementierungen wie BIO-key PortalGuard für den mosambikanischen Interbanken-Zahlungsinfrastrukturbetreiber SIMO (Februar 2026) und unternehmensweite Zero-Trust-Einführungen wie die Bereitstellung von Cisco Secure Access durch LTM für 80.000 Nutzer (Juni 2026), die beide anhaltende Investitionen in identit?tsgesteuerten Zugriff und Richtliniendurchsetzung anzeigen. Die Annahme von Standards bietet Anbietern und Dienstleistern zudem einen Verpackungsweg, um wiederholbare Compliance-Angebote zu verkaufen, darunter ISO/IEC 27701:2025 für Datenschutz-Managementsysteme und die ISO/IEC 27018:2025-Leitlinien zum Schutz personenbezogener Daten in ?ffentlichen Cloud-Verarbeitungskontexten.
Aktuelle Branchenentwicklungen
- Mai 2026: Oracle stellte Oracle Deep Data Security für Oracle AI Database 26ai vor und fügte datenbankinterne Sicherheitskontrollen hinzu, die deklarative SQL-Richtlinien für die Autorisierung verwenden. Die Ver?ffentlichung zielt auf KI-Agenten-Zugriffsmuster ab, indem die Durchsetzung in die Datenebene verlagert wird, statt sich nur auf die Anwendungslogik zu verlassen, im Einklang mit den Unternehmensanforderungen zur Sicherung von Trainings- und Analysedatens?tzen.
- April 2026: Microsoft erweiterte die Microsoft Sentinel Data Lake-Funktionen, um f?derierte Datenaufnahme aus Microsoft Fabric, Azure Data Lake Storage und Azure Databricks zu unterstützen. Dies st?rkt cloud-native Sicherheitsdaten-Retention und Analytik-Pipelines, die KI-gestützte Erkennung über umfangreiche Telemetriedaten unterstützen.
- Juli 2024: IBM Consulting und Microsoft kündigten eine Zusammenarbeit an, um Kunden bei der Modernisierung von Sicherheitsoperationen und der Bew?ltigung von Cloud-Identit?tsbedrohungen zu unterstützen. Die Partnerschaft unterstützt die gro? angelegte Integration und Managed-Delivery von Sicherheitskontrollen und st?rkt die dienstleistungsgeführte Einführung in komplexen hybriden Big-Data-Umgebungen.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Dieser Markt umfasst Tools und Dienstleistungen zum Schutz von Big-Data-Umgebungen, in denen gro?e und schnell bewegliche Datens?tze gespeichert, verarbeitet und analysiert werden, sowohl in On-Premise- als auch in Cloud-Umgebungen. Der Umsatz wird für Sicherheitsfunktionen erfasst, die direkt das Risiko von Datenmissbrauch, Diebstahl und unbefugtem Zugriff reduzieren.
Ausgeschlossene Bereiche: Wir schlie?en allgemeine IT-Sicherheitsausgaben aus, die nicht zur Sicherung von Big-Data-Plattformen, Analytik-Pipelines oder den zugrunde liegenden Datenspeichern eingesetzt werden.
?bersicht der Segmentierung
- Nach Komponente
- L?sungen
- Datenverschlüsselung und Tokenisierung
- Sicherheitsintelligenz/SIEM
- IAM und PAM
- Angriffserkennung und -pr?vention
- Datenmaskierung und Verschleierung
- Dienste
- Beratung und Integration
- Verwaltete Sicherheitsdienste
- Schulung und Support
- L?sungen
- Nach Unternehmensgr??e
- Kleine und mittlere Unternehmen
- Gro?unternehmen
- Nach Endbenutzerbranche
- Banken, Finanzdienstleistungen und Versicherungen (BFSI)
- IT und Telekommunikation
- Fertigung
- Gesundheitswesen und Biowissenschaften
- Luft- und Raumfahrt sowie Verteidigung
- Regierung und ?ffentlicher Sektor
- Einzelhandel und E-Commerce
- Nach Bereitstellungsmodus
- On-Premise
- Cloud
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- 厂ü诲补尘别谤颈办补
- Brasilien
- Mexiko
- Rest von 厂ü诲补尘别谤颈办补
- Europa
- Vereinigtes K?nigreich
- Deutschland
- Frankreich
- Russland
- Rest von Europa
- Asiatisch-pazifischer Raum
- China
- Indien
- Japan
- Rest des asiatisch-pazifischen Raums
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- 罢ü谤办别颈
- Rest des Nahen Ostens
- Afrika
- 厂ü诲补蹿谤颈办补
- Nigeria
- Rest von Afrika
- Nordamerika
Datenquellen, Marktgr??enbestimmung und Validierung
Sekund?rforschung
Die Sekund?rforschung wird genutzt, um den Nachfragehintergrund und den Ausgabenpool zu bestimmen, an den Big-Data-Sicherheit realistisch anknüpfen kann. Wir stützen uns auf ?ffentliche Quellen wie NIST-Cybersicherheitsleitlinien, ISO-Standardhinweise, Einreichungen bei der US-SEC mit Kommentaren zu Sicherheitsausgaben und Regierungs- oder Statistikportale wie OECD und Weltbank für Makroindikatoren, die IT-Budgets beeinflussen.
Um die Abh?ngigkeit von einer einzigen Perspektive zu vermeiden, werden die Gr??enbestimmungsdaten anhand von Quellen wie Ver?ffentlichungen von US-IT- und Cyberbeh?rden, offenen Datens?tzen zu Sicherheitsverletzungen und Vorf?llen, sofern verfügbar, von Fachzeitschriften mit Peer-Review zu Themen der Sicherheitsakzeptanz und von Materialien von Branchenverb?nden, die Datenmanagement- und Compliance-Erwartungen beschreiben, überprüft. Wir nutzen zudem Unternehmensmeldungen, Investorenpr?sentationen, Produktdokumentationen und ein kostenpflichtiges Abonnement mit Fokus auf Unternehmensfinanzen und Nachrichten, um Zeitpl?ne, Produktpositionierung und regionale Exponierung zu validieren. Diese Quellen sind beispielhaft, und wir haben viele weitere ?ffentliche Referenzen zur Erhebung, Validierung und Kl?rung geprüft.
Prim?rinterviews und Umfragen
Prim?rforschung wird genutzt, um die Sekund?rannahmen zu überprüfen und Lücken bei der Akzeptanzintensit?t, typischen Bereitstellungsmustern und Preisentwicklungen zu schlie?en. Wir sprachen mit L?sungsverantwortlichen, Vertriebspartnern, Sicherheitsverantwortlichen von Unternehmen und technischen Managern in APAC, EMEA und Amerika, sodass die regionalen Kaufunterschiede und Compliance-Treiber in das endgültige Modell einflie?en.
Verteilung der Befragten der Prim?rforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 32% | CXOs: 18% | APAC: 42% |
| Mid-Tier: 49% | Funktions-/Bereichsleiter: 32% | EMEA: 37% |
| Kleinere Akteure: 19% | Manager: 50% | Amerika: 21% |
Marktgr??enbestimmung & Prognose
Das Kernmodell verwendet einen Top-down-Ansatz, bei dem die gesamten Ausgaben für Unternehmenssicherheit und Dateninfrastruktur nach Region rekonstruiert und anschlie?end nach dem Anteil gefiltert werden, der auf den Schutz von Big-Data-Plattformen und -Pipelines zurückzuführen ist. Sobald der Nachfragepool erstellt ist, wird er nach Bereitstellungsart und wichtigen Endnutzungsmustern aufgeteilt, um die Gesamtzahlen realistisch zu halten.
Um die Zahl verankert zu halten, werden die Ergebnisse durch selektive Bottom-up-N?herungen best?tigt, etwa durch stichprobenhafte Anbieterumsatz-Zuordnung, Kanalprüfungen und einfache ASP-mal-gesch?tztes-Volumen-Berechnungen für g?ngige Big-Data-Sicherheits-Anwendungsf?lle. Zu den wichtigsten Eingangsgr??en z?hlen die Cloud-Akzeptanz bei Datenworkloads, das Wachstum der Data-Lake- und Analytiknutzung, Trends zur Konsolidierung von Sicherheitstools, Compliance-Druck in regulierten Branchen und erwartete Verschiebungen bei der Abonnementpreisgestaltung. Wo die Umsatzoffenlegung der Anbieter unvollst?ndig ist, werden Lücken durch konservative Durchdringungsbereiche behandelt, die durch Interviews validiert und anschlie?end mit regionalen IT-Ausgabensignalen abgeglichen werden.
Für die Prognose wird eine Szenarioanalyse verwendet, um unterschiedliche Geschwindigkeiten der Cloud-Migration, der Compliance-Durchsetzung und der Priorisierung von Sicherheitsbudgets abzubilden, und der gew?hlte Pfad wird dann mit der Konsensmeinung der befragten Praktiker abgestimmt. Das Ergebnis ist eine Marktentwicklung, die Schritt für Schritt erkl?rt und bei ?nderungen wichtiger Indikatoren neu berechnet werden kann.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch mehrere Prüfungen, sodass die endgültigen Gesamtzahlen nicht von einem einzigen Datensatz oder einer einzigen Annahme abh?ngen. Wir vergleichen die Ergebnisse mit unabh?ngigen Signalen wie der Richtung der Unternehmens-IT-Ausgaben, dem Cloud-Workload-Mix und der Budgetaufteilung nach Sicherheitskategorien, und ungew?hnliche Sprünge werden geprüft, bis der Treiber klar verstanden ist.
Vor der Freigabe durchlaufen das Modell und die Annahmen eine interne ?berprüfung, und eine Nachfassaktion wird ausgel?st, wenn die Prim?rrückmeldungen eine gro?e Abweichung von den Sekund?rdaten zeigen. Berichte werden j?hrlich aktualisiert, und Zwischenaktualisierungen erfolgen, wenn wesentliche Ereignisse die Ausgabenmuster oder regulatorischen Erwartungen ?ndern. Kurz vor der Auslieferung wird eine abschlie?ende Prüfung durchgeführt, damit Kunden die aktuellste Sicht erhalten, die auf klare Eingaben zurückgeführt werden kann.
Marktgr??e für Big-Data-Sicherheit von 黑料不打烊 im Vergleich zu anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktgr??en für Big-Data-Sicherheit k?nnen weit voneinander abweichen, da der einbezogene Ausgabenpool nicht konsistent ist und weil das Startjahr der Prognose und die W?hrungszeitpunkte zwischen den Studien variieren. Unterschiede ergeben sich auch daraus, wie Unternehmen den Bereitstellungsmix behandeln, ob Dienstleistungen breit erfasst werden und wie sie die Preisentwicklung über die Zeit validieren.
Benachbarte Kategorien wie allgemeine Endpoint-, Perimeter- und Netzwerksicherheit werden oft in einige Sch?tzungen einbezogen, liegen jedoch au?erhalb des Anwendungsbereichs von 黑料不打烊, sofern sie nicht direkt zur Sicherung von Big-Data-Plattformen, Data Lakes und Analytik-Pipelines eingesetzt werden. Ein weiterer Treiber für Abweichungen ist, wie aggressiv die angenommene Cloud-Verschiebung ist, da ein h?heres Cloud-Gewicht die wiederkehrenden Ausgaben schneller erh?hen kann, wenn die Abonnementpreisgestaltung zu breit angewendet oder zu selten aktualisiert wird.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 28,05 Mrd. USD (2026) | |
| Globaler Forschungsverlag A | 24,13 Mrd. USD (2024) | Verwendet ein früheres Basisjahr und ein schnelleres Wachstumsfenster, und seine Kategoriedefinition kann eher zu softwaregetriebenen Ausgaben tendieren, ohne big-data-spezifische Kontrollen konsistent von breiterem Sicherheits-Tooling zu trennen. |
| Branchenberatung B | 30,59 Mrd. USD (2024) | Weist einen h?heren Wert für 2024 aus, der m?glicherweise ein breiteres Technologie-Mapping und einen h?heren angenommenen Cloud-Anteil widerspiegelt, und die Segmentierungsschwerpunkte k?nnen zu Doppelz?hlungen führen, wenn mehrere Sicherheitstechnologien unter einer Ausgabenlinie zusammengefasst werden. |
Die Spanne in der Tabelle erkl?rt sich haupts?chlich dadurch, was als Big-Data-Sicherheit im Gegensatz zu benachbarten Sicherheitskategorien gez?hlt wird, und dadurch, wie schnell eine cloudgetriebene Preisgestaltung angenommen wird. Unsere Methode h?lt die Gesamtzahl an einen definierten Big-Data-Workload-Sicherheitspool gebunden und überprüft sie dann anhand praktischer Akzeptanz- und Preisdaten, die durch Prim?rvalidierung erhoben wurden.


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der aktuelle Markt für Big-Data-Sicherheit?
Der Markt ist im Jahr 2026 USD 28,05 Milliarden wert und wird voraussichtlich bis 2031 auf USD 30,25 Milliarden wachsen.
Welches Segment führt den Markt für Big-Data-Sicherheit an?
L?sungen halten den gr??ten Anteil mit 62,35 % des Umsatzes von 2025, aber Dienste ist das am schnellsten wachsende Segment mit einer CAGR von 18,72 %.
Warum w?chst der asiatisch-pazifische Raum schneller als andere Regionen?
Investitionen in souver?ne Clouds, Mandate zur Datenlokalisierung und umfangreiche Hyperscaler-Ausgaben treiben eine CAGR von 20,15 % für den asiatisch-pazifischen Raum bis 2031.
Wie beeinflusst die Zero-Trust-Architektur die Marktnachfrage?
Die Einführung von Zero-Trust ersetzt anf?llige VPNs und veraltete Perimeter-Abwehr und beschleunigt die Nachfrage nach Cloud-nativer Sicherheit und KI-gestützten Analysen.
Welche Herausforderungen begrenzen das Marktwachstum?
Zu den wichtigsten Hemmnissen geh?ren ein weltweiter Mangel an qualifizierten Cybersicherheitsfachleuten und die hohen Kosten für die Orchestrierung mehrerer Sicherheitstools in hybriden Umgebungen.
Welche Branchen investieren am meisten in Big-Data-Sicherheit?
BFSI h?lt die gr??ten Ausgaben aufrecht, aber das Gesundheitswesen zeigt das schnellste Wachstum aufgrund steigender Kosten durch Datenschutzverletzungen und regulatorischen Druck.
Seite zuletzt aktualisiert am:



