
Tama?o y 笔补谤迟颈肠颈辫补肠颈ó苍 del Mercado de Seguridad de Big Data
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tama?o del Mercado (2026) | 28.05 Mil millones de dólares |
| Tama?o del Mercado (2031) | 30.25 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 1.52 % |
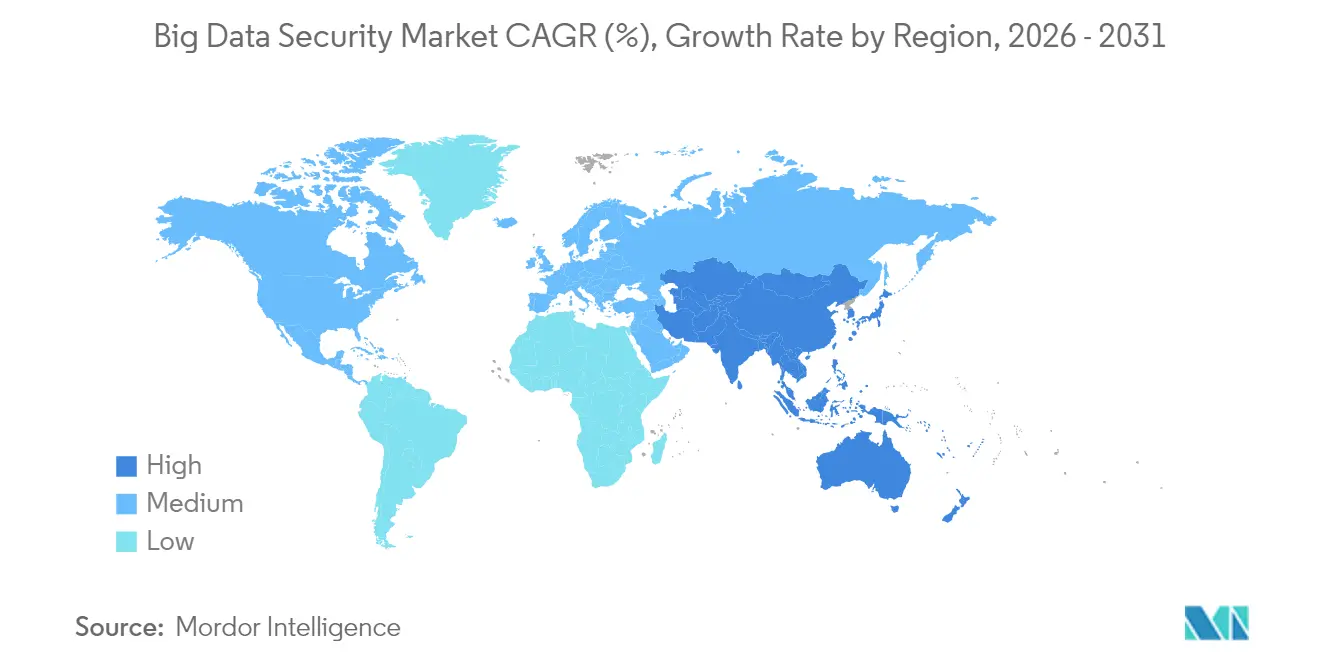
| Mercado de Crecimiento Más Rápido | 础蝉颈补-笔补肠í蹿颈肠辞 |
| Mercado Más Grande | América del Norte |
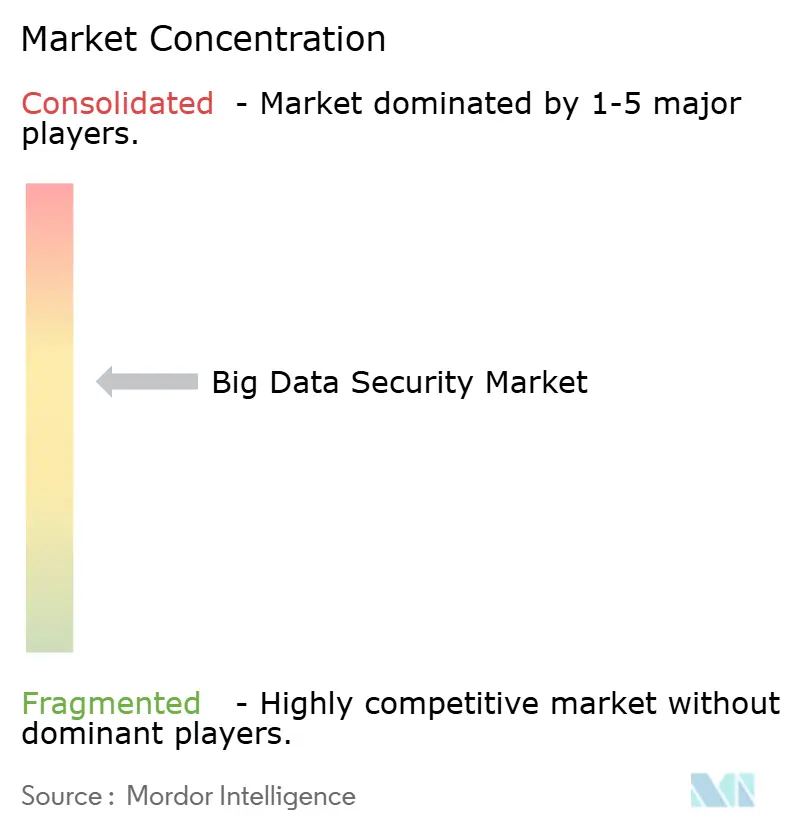
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen ? 黑料不打烊. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Big Data por 黑料不打烊
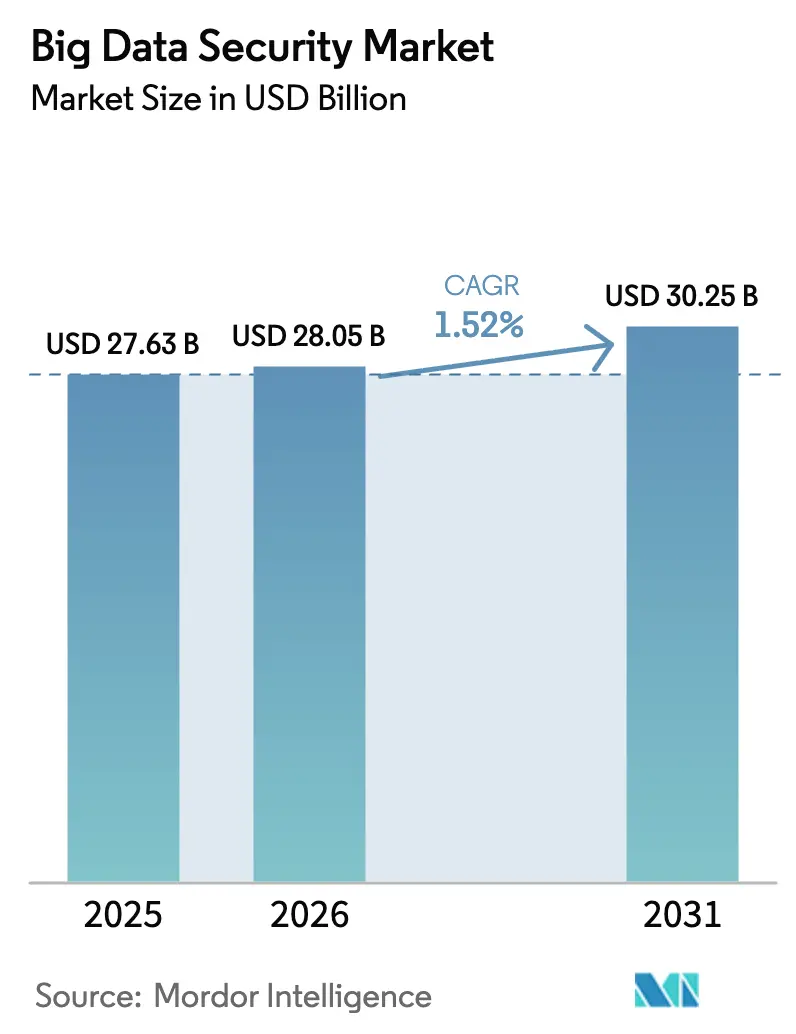
Se espera que el tama?o del Mercado de Seguridad de Big Data crezca de USD 27,63 mil millones en 2025 a USD 28,05 mil millones en 2026 y se prevé que alcance USD 30,25 mil millones en 2031 a una CAGR del 1,52% durante 2026-2031.
La adopción acelerada se debe al aumento en la frecuencia de ciberataques, leyes de protección de datos más estrictas y el traslado de cargas de trabajo a escala de petabytes hacia nubes públicas que exigen controles de confianza cero. Las empresas ahora tratan la seguridad centrada en datos como una prioridad a nivel de directorio, ya que las brechas habilitadas por IA, el ransomware y las intrusiones en la cadena de suministro elevan el riesgo operativo y financiero. La salud, la manufactura y los servicios financieros enfrentan los mayores costos por brechas, lo que impulsa el capital hacia el cifrado, la tokenización y el análisis impulsado por IA. Mientras tanto, los proveedores de plataformas consolidan herramientas puntuales para reducir la complejidad y compensar la escasez de talento en ciberseguridad, mientras que las normas de soberanía de datos en Asia Pacífico generan una inversión récord en centros de datos.
Conclusiones Clave del Informe
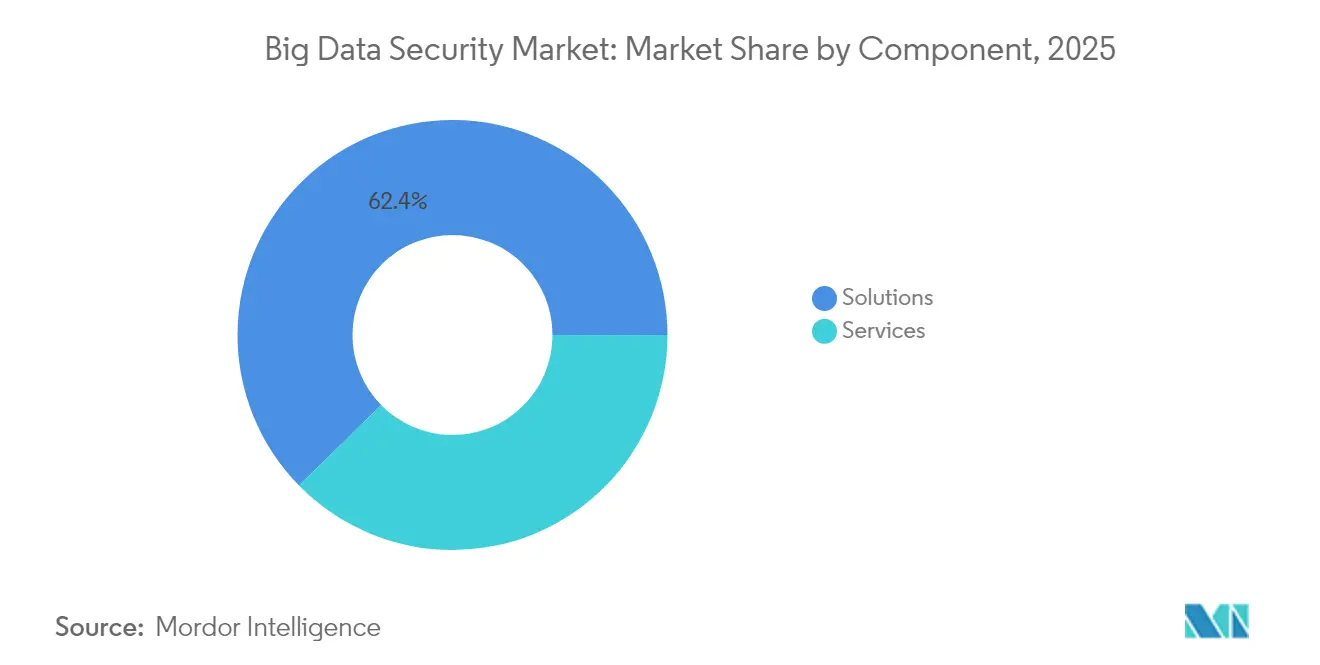
- Por componente, las Soluciones lideraron con una participación de ingresos del 62,35% en 2025; se proyecta que los Servicios se expandirán a una CAGR del 18,72% hasta 2031.
- Por tama?o de organización, las Grandes Empresas mantuvieron el 68,75% de la participación del mercado de seguridad de big data en 2025, mientras que las Peque?as y Medianas Empresas crecen a una CAGR del 19,55% hasta 2031.
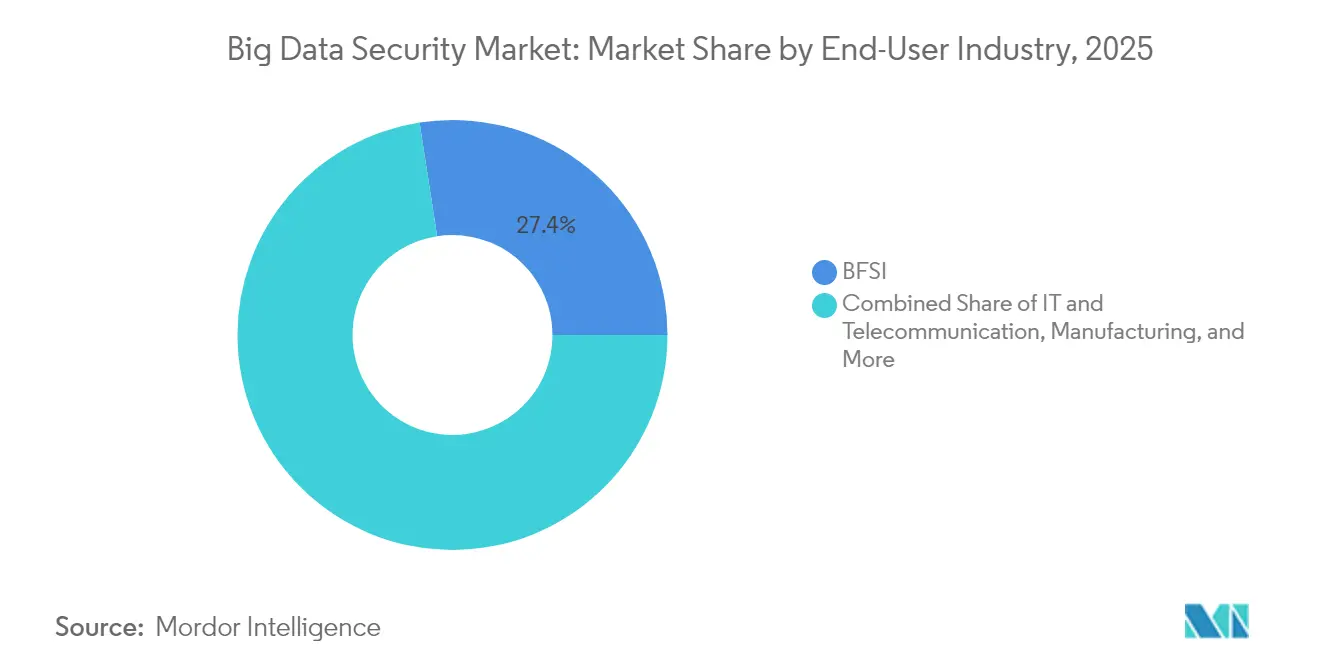
- Por industria de usuario final, el segmento BFSI representó el 27,45% del tama?o del mercado de seguridad de big data en 2025, mientras que Salud y Ciencias de la Vida avanzan a una CAGR del 18,61% hasta 2031.
- Por modo de implementación, la implementación en Nube representó el 57,45% del tama?o del mercado de seguridad de big data en 2025 y está creciendo a una CAGR del 18,96% hasta 2031.
- Por geografía, América del Norte dominó con una participación de ingresos del 40,95% en 2025; se pronostica que Asia Pacífico crecerá a una CAGR del 20,15% hasta 2031.
Nota: Las cifras de tama?o del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de 黑料不打烊, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado Global de Seguridad de Big Data
Análisis de Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRON?STICO DE CAGR | RELEVANCIA GEOGR?FICA | PLAZO DE IMPACTO |
|---|---|---|---|
| El aumento de registros de IoT, móviles y nube supera los controles heredados, impulsando la adopción de seguridad centrada en datos de próxima generación | +3.20% | Global (fuerte en América del Norte, UE, APAC) | Corto plazo (≤ 2 a?os) |
| Las brechas habilitadas por IA, el ransomware de doble extorsión y los ataques a la cadena de suministro obligan a presupuestos mayores para análisis de seguridad de big data | +4.20% | América del Norte y UE (extendiéndose globalmente) | Corto plazo (≤ 2 a?os) |
| El RGPD, la CCPA, la PDPA y decenas de nuevas leyes nacionales exigen cifrado, enmascaramiento y registros de auditoría a escala de petabytes | +3.00% | UE, América del Norte, APAC | Largo plazo (≥ 4 a?os) |
| El traslado de lagos de datos a la nube pública acelera la demanda de seguridad nativa en la nube, confianza cero y herramientas de responsabilidad compartida | +3.70% | Global | Mediano plazo (2–4 a?os) |
| Las empresas se apresuran a proteger conjuntos de datos propietarios masivos utilizados para el entrenamiento de LLM para evitar la filtración de modelos y la pérdida de propiedad intelectual | +3.10% | América del Norte, UE, China | Corto plazo (≤ 2 a?os) |
| Las empresas de medios minoristas, salud y tecnología publicitaria requieren cifrado en uso para compartir información sin exponer datos sin procesar | +2.40% | Global (especialmente América del Norte, UE) | Mediano plazo (2–4 a?os) |
| Fuente: 黑料不打烊 | |||
Las brechas habilitadas por IA impulsan la reasignación de presupuestos de seguridad empresarial
Los grupos de ransomware ahora utilizan la IA generativa para el robo rápido de credenciales y campa?as de ingeniería social que eluden las defensas heredadas. El tiempo de inactividad en manufactura ha superado los USD 22.000 por minuto durante incidentes importantes, lo que lleva a los directorios a elevar los presupuestos de seguridad muy por encima de las asignaciones anteriores. Los costos de brechas de datos en dominios industriales ascendieron a USD 5,56 millones en 2024, superando el crecimiento general del gasto en TI y alimentando la demanda de análisis en tiempo real que detectan el movimiento lateral. Las instituciones financieras reconocen que las asignaciones actuales de solo el 13% del gasto en TI financian insuficientemente las defensas, y los expertos instan a un cambio hacia el 20% para mantenerse al ritmo de la automatización de los atacantes. En toda la infraestructura crítica, los centros de operaciones de seguridad impulsados por IA reportan una resolución de incidentes un 30% más rápida una vez que la correlación de aprendizaje automático reemplaza el triaje manual. El resultado es una expansión sostenida de los ingresos para el mercado de seguridad de big data a medida que las empresas repriorizar la financiación.
El RGPD y las leyes nacionales de datos exigen infraestructura de cumplimiento a escala de petabytes
El RGPD de Europa, la CCPA de California y estatutos similares en Asia Pacífico ahora obligan al cifrado, enmascaramiento y registros de auditoría en conjuntos de datos cada vez más grandes. Las mejoras de China en 2025 a?aden auditorías de cumplimiento en tiempo real para empresas de finanzas y seguros, endureciendo las sanciones por controles laxos[1]Bird & Bird, "China publica borradores de medidas sobre cumplimiento de información personal," twobirds.com. Las organizaciones europeas han elevado los presupuestos de seguridad de la información al 9% del total de gastos en TI bajo la Directiva NIS2, mientras que los costos promedio regionales de brechas alcanzaron EUR 4,4 millones en 2025. En los Estados Unidos, el Departamento de Salud y Servicios Humanos propuso USD 100 millones para la coordinación de ciberseguridad a nivel sectorial en su plan para el a?o fiscal 2026. A medida que el cumplimiento pasa de la política a la aplicación técnica, aumenta la demanda de cifrado escalable, tokenización y registro inmutable, flujos de ingresos clave dentro del mercado de seguridad de big data.
Los lagos de datos en la nube aceleran la adopción de arquitecturas de confianza cero
El ochenta y uno por ciento de las organizaciones tiene la intención de implementar la confianza cero para 2026 a medida que proliferan las debilidades de las VPN. La migración a la nube expone brechas de responsabilidad compartida que solo la seguridad nativa en la nube puede cerrar, y los proveedores ahora incorporan inteligencia avanzada de amenazas en las capas de almacenamiento, análisis e identidad. Las empresas de América del Norte están reemplazando las VPN heredadas a un ritmo récord, mientras que los gobiernos de Asia Pacífico canalizan subsidios de nube soberana hacia construcciones de hiperescala. Cloudflare previno un promedio de 385 millones de ataques diarios en 闯补辫ó苍 durante el primer trimestre de 2025, ilustrando tanto el panorama de amenazas como la efectividad de las defensas de borde integradas. Estos cambios refuerzan la ventaja estructural de la nube y amplían el mercado de seguridad de big data direccionable.
El entrenamiento de LLM en protección de datos se convierte en un imperativo estratégico
La exposición en 2024 de datos propietarios de entrenamiento de IA subrayó el riesgo de filtración de modelos y robo de propiedad intelectual. Grupos de estados nacionales como Midnight Blizzard han escalado desde entonces el espionaje contra repositorios de código corporativo y sistemas de correo electrónico, lo que lleva a las empresas a reforzar las canalizaciones de construcción y aislar los corpus de entrenamiento. Los servicios de datos de entrenamiento de IA de China podrían escalar de USD 261 millones en 2023 a USD 2,3 mil millones para 2032, intensificando la competencia global por conjuntos de datos conformes. Los proveedores responden con marcos SecureLLM que fusionan la privacidad diferencial con la criptografía ligera, permitiendo la precisión del modelo sin exponer información personal.
Análisis de Impacto de las Restricciones*
| RESTRICCI?N | (~) % DE IMPACTO EN EL PRON?STICO DE CAGR | RELEVANCIA GEOGR?FICA | PLAZO DE IMPACTO |
|---|---|---|---|
| La escasez de ingenieros de seguridad de datos y científicos de datos infla los plazos de los proyectos y los costos de los MSSP | –2.6% | Global, especialmente América del Norte y UE | Largo plazo (≥ 4 a?os) |
| La orquestación de herramientas de cifrado, SIEM, IAM y gobernanza de datos en entornos híbridos tensiona los presupuestos de CapEx/OpEx | –2.0% | Global, centrado en PYMES | Mediano plazo (2–4 a?os) |
| Las leyes de residencia divergentes (p. ej., CSL de China, FZ-242 de Rusia) bloquean arquitecturas de seguridad globales unificadas | –1.5% | Alta relevancia en APAC y Rusia | Largo plazo (≥ 4 a?os) |
| El aprendizaje federado y el cifrado homomórfico reducen la necesidad de almacenes de datos centralizados, moderando el gasto en pilas clásicas de seguridad de big data | –1.2% | Global, empresas tecnológicamente avanzadas | Mediano plazo (2–4 a?os) |
| Fuente: 黑料不打烊 | |||
La escasez de talento en ciberseguridad limita el crecimiento del mercado
El treinta y dos por ciento de las organizaciones de la UE no pueden cubrir roles esenciales de ciberseguridad, lo que impulsa la dependencia de proveedores de servicios de seguridad gestionados. Los operadores de 闯补辫ó苍 colaboran con Cloudflare para suministrar servicios de confianza cero llave en mano que compensan las brechas de personal para las PYMES. La Iniciativa de Futuro Seguro de Microsoft aplica 34.000 ingenieros a la automatización impulsada por IA, mejorando la respuesta a incidentes en un 30% y mostrando cómo los hiperescaladores compensan la escasez de experiencia. Aunque la automatización alivia las cargas de trabajo, la escasez crónica ralentiza la implementación y limita la expansión a corto plazo del mercado de seguridad de big data.
La complejidad de la orquestación de herramientas tensiona los presupuestos empresariales
Una empresa típica ahora gestiona herramientas separadas de cifrado, SIEM, IAM y gobernanza, y las brechas de socios comerciales a?aden un 12% a los costos promedio de incidentes cuando las integraciones se retrasan. Las empresas manufactureras responden estableciendo equipos dedicados a la gestión de riesgos en la cadena de suministro, aunque la proliferación de herramientas persiste[2]Supply Chain Management Review, "Los fabricantes construyen cadenas de suministro ciberresilientes," scmr.com. Las PYMES sufren de manera desproporcionada; casi el 60% de las víctimas de ransomware pertenecen a esta categoría, a menudo sin fondos para una orquestación holística. La consolidación ejemplificada por la adquisición de Splunk por parte de Cisco por USD 28 mil millones refleja la demanda de los clientes de plataformas unificadas que reduzcan el gasto y la complejidad.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El crecimiento de los Servicios supera la expansión de las Soluciones
Las Soluciones representaron el 62,35% de los ingresos de 2025, impulsadas por una sólida demanda de cifrado, tokenización y suites SIEM. Al mismo tiempo, los Servicios están proyectados para crecer a una CAGR del 18,72% a medida que las organizaciones externalizan la monitorización 24/7 y la integración de cumplimiento. La escasez de talento y la complejidad de las plataformas empujan a las empresas hacia contratos de detección y respuesta gestionadas, consultoría e integración. Los proveedores agrupan estas ofertas con suscripciones en la nube, lo que permite un OpEx predecible y ciclos de implementación más rápidos. Como resultado, el mercado de seguridad de big data continuará reflejando la creación de valor liderada por servicios durante todo el período de pronóstico.
Los Servicios de Seguridad Gestionados muestran la mayor tracción, mientras que los compromisos de Asesoría e Integración aumentan a medida que las empresas redise?an los lagos de datos sobre bases en la nube. El software de cifrado de datos y tokenización sigue siendo el impulsor de volumen dentro de las Soluciones, impulsado por mandatos regulatorios. Las plataformas SIEM evolucionan con inferencia de IA que reduce la fatiga de alertas, y las actualizaciones de IAM sustentan los despliegues de confianza cero. La convergencia de las características de la plataforma se?ala una consolidación continua en el mercado de seguridad de big data a medida que los actores persiguen puntos de control de extremo a extremo.
Nota: Las participaciones de todos los segmentos individuales están disponibles al adquirir el informe


Por Tama?o de Organización: La adopción por parte de las PYMES acelera la democratización
Las Grandes Empresas dominaron en 2025 con el 68,75% de los ingresos, reflejando operaciones multirregionales y estrictas obligaciones de cumplimiento. Sin embargo, se prevé que las PYMES registren una CAGR del 19,55%, destacando los modelos de suscripción en la nube que reducen las barreras de entrada. Los hiperescaladores ahora incorporan cifrado de nivel empresarial, gestión de claves y análisis de comportamiento en los planes básicos, permitiendo a las empresas con recursos limitados acceder a capacidades que antes eran exclusivas de las empresas del Fortune 500. Este cambio amplía la base de clientes, sosteniendo una expansión de dos dígitos en el mercado de seguridad de big data.
Para las grandes organizaciones, las inversiones se centran en análisis avanzados, pilotos de cifrado homomórfico y centros de operaciones de seguridad impulsados por IA que procesan registros a escala de petabytes. Algunas instituciones mantienen equipos de más de 1.000 especialistas en seguridad, lo que subraya la profundidad de la experiencia interna. Las PYMES, por el contrario, enfatizan los servicios gestionados llave en mano que externalizan la complejidad. Los proveedores que adaptan los precios y la automatización a este segmento están en posición de capturar una participación desproporcionada a medida que la industria de seguridad de big data madura.
Por Industria de Usuario Final: El impulso de la Salud desafía la primacía del BFSI
El sector BFSI representó el 27,45% de los ingresos en 2025, debido a los regímenes regulatorios de larga data y los altos umbrales de datos en riesgo. Sin embargo, se proyecta que la Salud crecerá a una CAGR del 18,61%, catalizada por volúmenes récord de brechas, la sensibilidad de los datos de los pacientes y una aplicación más estricta que refleja el escrutinio del sector financiero. La Manufactura le sigue de cerca, motivada por la integración de la Industria 4.0 y los mandatos de resiliencia ante ataques a la cadena de suministro. Los segmentos de Gobierno, aeroespacial, comercio minorista y telecomunicaciones se expanden de manera constante a medida que cada uno adopta arquitecturas de referencia de confianza cero y refuerza el cifrado para cargas de trabajo sensibles.
En el sector salud, el ransomware ha interrumpido la atención crítica y ha llevado los costos promedio de incidentes más allá de USD 4 millones, lo que obliga a los líderes a acelerar la monitorización asistida por IA y las copias de seguridad inmutables. Las empresas BFSI actualizan los pilotos de cifrado poscuántico y las herramientas de cumplimiento automatizadas. En conjunto, las presiones específicas del sector garantizan una demanda sólida en todos los sectores verticales, reforzando la amplitud del mercado de seguridad de big data.
Nota: Las participaciones de todos los segmentos individuales están disponibles al adquirir el informe
Por Modo de Implementación: La entrega en la nube consolida la ventaja estructural
La implementación en la nube capturó el 57,45% de la participación de ingresos en 2025 y está proyectada para una CAGR del 18,96%. Las organizaciones confían en los proveedores de hiperescala para el refuerzo de la infraestructura y las certificaciones de cumplimiento global, liberando a los equipos internos para centrarse en las protecciones a nivel de aplicación. AWS alcanzó una tasa de ejecución anualizada de USD 100 mil millones en el primer trimestre de 2025 a medida que las cargas de trabajo de los lagos de datos se trasladaron en masa a los servicios S3, Redshift y Lake Formation. Los ingresos en la nube de Microsoft crecieron un 20% interanual hasta USD 42,4 mil millones en el tercer trimestre del a?o fiscal 2025, ilustrando el impulso de escala.
Las implementaciones locales persisten en defensa, finanzas altamente reguladas y contextos de infraestructura crítica donde el aislamiento físico sigue siendo obligatorio. Incluso allí, emergen modelos híbridos: el cómputo sensible permanece en las instalaciones mientras que las canalizaciones de análisis se extienden hacia entornos de nube soberana. La dinámica mantiene relevantes ambas opciones de implementación, pero la trayectoria más rápida reside en la nube, sustentando el crecimiento sostenido en el mercado de seguridad de big data.
Análisis Geográfico
América del Norte mantuvo el 40,95% de los ingresos de 2025, beneficiándose de la adopción temprana de la confianza cero, un denso ecosistema de proveedores y leyes maduras de notificación de brechas. El crecimiento se modera a medida que las grandes empresas completan las migraciones iniciales a la nube, aunque los pilotos continuos de seguridad de IA mantienen el impulso del gasto. Europa le sigue, impulsada por la aplicación del RGPD y la Directiva NIS2, con asignaciones de seguridad de la información que ahora representan el 9% de los presupuestos totales de TI. La certeza regulatoria impulsa la demanda incluso cuando los vientos económicos en contra pesan sobre los proyectos de TI discrecionales.
Se prevé que Asia Pacífico registre una CAGR del 20,15% hasta 2031, reflejando inversiones en nube soberana y mandatos de tecnología doméstica. El compromiso de AWS de 2,26 billones de yenes (USD 15,3 mil millones) para expandir las regiones japonesas para 2027 ejemplifica su compromiso de hiperescala. Oracle planea por separado USD 8 mil millones en centros de datos locales para cumplir con las directrices de seguridad económica. El mercado de seguridad de la información de China podría alcanzar los 37 billones de yuanes para 2027 a medida que los organismos estatales priorizan las herramientas autóctonas. Los gobiernos de toda la región fomentan el procesamiento local de datos para impulsar la adopción de productos de seguridad, ampliando el tama?o del mercado de seguridad de big data en las economías emergentes.
Oriente Medio, ?frica y América Latina representan bases más peque?as pero muestran una adopción creciente a medida que la cobertura en la nube se amplía y avanzan las políticas de modernización del sector financiero. Los estados del Consejo de Cooperación del Golfo emiten nuevas regulaciones cibernéticas vinculadas a las agendas de Visión 2030, mientras que la LGPD de Brasil inspira a los países vecinos a legislar. Aunque las brechas de infraestructura moderan el crecimiento, el aumento de la penetración de la banca digital crea una demanda latente que el mercado de seguridad de big data puede aprovechar a medida que mejora la conectividad.

Panorama regulatorio
Las implementaciones de seguridad de macrodatos están moldeadas por marcos de privacidad, infraestructura crítica y garantía federal que se traducen en requisitos técnicos como cifrado, enmascaramiento, registro inmutable y controles de acceso demostrables a gran escala. En Estados Unidos, el Memorando M-25-04 de la OMB (guía del a?o fiscal 2025) refuerza las expectativas federales de gestión de seguridad y privacidad de la información, mientras que el Memorando Presidencial de Seguridad Nacional NSPM-12 de junio de 2026 establece requisitos de ciberseguridad para los Sistemas de Seguridad Nacional, alineados para cumplir o superar los estándares del NIST y usar líneas base de configuración segura para los proveedores de nube que alojan dichas cargas de trabajo.
Los estándares y programas de garantía están pasando de las certificaciones periódicas a la verificación continua y automatizada. Las reglas consolidadas de FedRAMP de 2026 enfatizan la evaluación de seguridad automatizada persistente y la aplicación de configuraciones para los servicios en la nube, y las actualizaciones del NIST, como SP 800-70r5 (mayo de 2026) y el borrador público final de SP 800-172r3 (mayo de 2026), refinan las listas de verificación de referencia y mejoran los requisitos para proteger la Información No Clasificada Controlada. En la Unión Europea, el Reglamento (UE) 2024/1689 (Ley de IA) a?ade obligaciones obligatorias de ciberseguridad, robustez y gobernanza de datos para los sistemas de IA de alto riesgo, lo que eleva el umbral de cumplimiento para asegurar los conjuntos de datos de entrenamiento y operativos utilizados en las canalizaciones de macrodatos e IA.
Análisis de la cadena de valor
La cadena de valor de la seguridad de macrodatos abarca las capas de plataforma de datos e infraestructura (nube, data lakehouse, base de datos y almacenamiento), proveedores de controles de seguridad (cifrado y tokenización, IAM/PAM, SIEM y analítica de seguridad, y gestión de la postura de seguridad de datos) y socios de servicios que implementan y operan controles en entornos híbridos. Los hiperescaladores y los proveedores de bases de datos y plataformas de datos incorporan cada vez más controles nativos, como gestión de claves, descubrimiento de datos, clasificación y ganchos de telemetría. Los proveedores de seguridad monetizan mediante suscripciones de software y analítica basada en uso, respaldados por consultoría, integración y detección y respuesta gestionadas para operaciones 24/7.
Las dependencias en las etapas de implementación y operación generan cuellos de botella en torno a la integración de herramientas, la escasez de habilidades y el riesgo de terceros que involucra a proveedores y socios de intercambio de datos. Las asociaciones también muestran roles que convergen en torno a las canalizaciones de datos de la era de la IA y las operaciones de seguridad, incluida la colaboración de febrero de 2026 entre VAST Data y CrowdStrike (con NVIDIA) para asegurar las canalizaciones del ciclo de vida de la IA, las asociaciones de CrowdStrike de marzo de 2026 que respaldan la implementación de nube soberana en STACKIT con Schwarz Digits, y las expansiones de junio de 2026 en las que Cognizant integró CrowdStrike Falcon en su AI Factory y servicios gestionados, y Atos se unió al Proyecto QuiltWorks de CrowdStrike para abordar el riesgo de la IA de vanguardia. En general, estas acciones respaldan un cambio hacia empaquetar la seguridad de macrodatos como plataformas interoperables más servicios gestionados, en lugar de productos puntuales independientes.
Panorama Competitivo
El mercado exhibe una consolidación moderada a medida que los actores de plataformas persiguen una cobertura de extremo a extremo. La adquisición de Splunk por parte de Cisco por USD 28 mil millones amplió su alcance en observabilidad y SIEM. Palo Alto Networks adquirió los activos SaaS de QRadar de IBM para acelerar el desarrollo de Cortex XSIAM y desbloquear la correlación impulsada por IA en registros a escala de petabytes. Microsoft dedica 34.000 ingenieros a su Iniciativa de Futuro Seguro, integrando Security Copilot en las suites de Azure y M365 para ofrecer una remediación de incidentes un 30% más rápida. AWS incorpora GuardDuty, Macie y Detective más profundamente en su pila de análisis, promoviendo la fidelización arquitectónica.
Las solicitudes de patentes en cifrado homomórfico, computación confidencial y algoritmos poscuánticos se?alan el próximo campo de batalla para la diferenciación. Las empresas emergentes abordan nichos verticales: desidentificación de datos de salud, gobernanza de modelos de IA y monitorización de redes de tecnología operativa, mientras que los actores establecidos evalúan adquisiciones complementarias. Los clientes favorecen cada vez más las plataformas unificadas que consolidan SIEM, SOAR y la gestión de la postura de seguridad de datos en una sola consola para mitigar la escasez de habilidades. La intensidad competitiva gira, por tanto, en torno a la amplitud de cobertura, la eficacia de la IA y la alineación regulatoria, sosteniendo la innovación dentro del mercado de seguridad de big data.
Líderes de la Industria de Seguridad de Big Data
Oracle Corporation
Microsoft Corporation
Broadcom Inc. (Symantec Corporation)
IBM Corporation
Amazon Web Services
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
Una oportunidad se encuentra en los controles de seguridad más cercanos al plano de datos y a los flujos de trabajo de IA, donde las organizaciones necesitan aplicación de políticas, monitoreo y gobernanza en data lakes, lakehouses y bases de datos utilizados para analítica y entrenamiento de LLM. Las acciones de los proveedores en 2026 reflejan esta dirección. Oracle presentó Oracle Deep Data Security para Oracle AI Database 26ai (mayo de 2026) para aplicar políticas de autorización directamente en la base de datos para agentes de IA y usuarios, mientras que Microsoft amplió el data lake de Microsoft Sentinel para admitir la ingesta federada desde Microsoft Fabric, ADLS y Azure Databricks (abril de 2026), lo que respalda una retención y analítica más prolongadas en telemetría a gran escala. Estos lanzamientos abren espacio para la autorización a nivel de datos, la gestión continua de la postura y la analítica de seguridad construida en torno a arquitecturas de datos nativas de la nube.
Una segunda oportunidad es la consolidación de herramientas y la entrega gestionada para organizaciones que no pueden contar con equipos especializados de ingeniería de seguridad de datos, particularmente a medida que las cargas de trabajo se distribuyen entre nubes y entornos soberanos. Los ejemplos incluyen implementaciones de seguridad de identidad plurianuales, como BIO-key PortalGuard para SIMO, el operador de infraestructura de pagos interbancarios de Mozambique (febrero de 2026), y despliegues empresariales de confianza cero, como LTM implementando Cisco Secure Access para 80.000 usuarios (junio de 2026), ambos indicando una inversión continua en acceso impulsado por identidad y aplicación de políticas. La adopción de estándares también ofrece una vía de empaquetado para que proveedores y prestadores de servicios vendan ofertas de cumplimiento repetibles, incluida ISO/IEC 27701:2025 para sistemas de gestión de información de privacidad e ISO/IEC 27018:2025, orientación para proteger la PII en contextos de procesamiento en la nube pública.
Desarrollos recientes del sector
- Mayo de 2026: Oracle lanzó Oracle Deep Data Security para Oracle AI Database 26ai, a?adiendo controles de seguridad nativos de la base de datos que usan políticas SQL declarativas para la autorización. El lanzamiento se enfoca en los patrones de acceso de agentes de IA al llevar la aplicación de políticas a la capa de datos en lugar de depender únicamente de la lógica de aplicación, alineándose con las necesidades empresariales de asegurar los conjuntos de datos de entrenamiento y analítica.
- Abril de 2026: Microsoft amplió las capacidades del data lake de Microsoft Sentinel para admitir la ingesta federada de datos desde Microsoft Fabric, Azure Data Lake Storage y Azure Databricks. Esto fortalece la retención de datos de seguridad nativos de la nube y las canalizaciones de analítica que respaldan la detección asistida por IA en telemetría de gran volumen.
- Julio de 2024: IBM Consulting y Microsoft anunciaron una colaboración para ayudar a los clientes a modernizar las operaciones de seguridad y abordar las amenazas de identidad en la nube. La asociación respalda la integración a gran escala y la entrega gestionada de controles de seguridad, reforzando la adopción liderada por servicios para entornos híbridos complejos de macrodatos.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Este mercado abarca las herramientas y servicios utilizados para proteger entornos de macrodatos, donde se almacenan, procesan y analizan conjuntos de datos grandes y de rápido movimiento, tanto en configuraciones locales como en la nube. Los ingresos se registran para las funciones de seguridad que reducen directamente el riesgo de uso indebido, robo y acceso no autorizado a los datos.
Exclusiones de alcance: excluimos el gasto genérico en seguridad de TI que no se implementa para asegurar plataformas de macrodatos, canalizaciones analíticas o los almacenes de datos subyacentes.
Descripción general de la segmentación
- Por Componente
- Soluciones
- Cifrado de Datos y Tokenización
- Inteligencia de Seguridad/SIEM
- IAM y PAM
- Detección/Prevención de Intrusiones
- Enmascaramiento y Ofuscación de Datos
- Servicios
- Consultoría e Integración
- Servicios de Seguridad Gestionados
- Capacitación y Soporte
- Soluciones
- Por Tama?o de Organización
- Peque?as y Medianas Empresas
- Grandes Empresas
- Por Industria de Usuario Final
- Banca, Servicios Financieros y Seguros (BFSI)
- TI y Telecomunicaciones
- Manufactura
- Salud y Ciencias de la Vida
- Aeroespacial y Defensa
- Gobierno y Sector Público
- Comercio Minorista y Comercio Electrónico
- Por Modo de Implementación
- Local
- Nube
- Por Geografía
- América del Norte
- Estados Unidos
- 颁补苍补诲á
- América del Sur
- Brasil
- 惭é虫颈肠辞
- Resto de América del Sur
- Europa
- Reino Unido
- Alemania
- Francia
- Rusia
- Resto de Europa
- Asia Pacífico
- China
- India
- 闯补辫ó苍
- Resto de Asia Pacífico
- Oriente Medio
- Arabia Saudita
- Emiratos ?rabes Unidos
- 罢耻谤辩耻í补
- Resto de Oriente Medio
- ?frica
- 厂耻诲á蹿谤颈肠补
- Nigeria
- Resto de ?frica
- América del Norte
Fuentes de datos, dimensionamiento de mercado y validación
Investigación documental
La investigación documental se utiliza para determinar el contexto de la demanda y el fondo de gasto al que la seguridad de macrodatos puede vincularse de manera realista. Nos basamos en referencias públicas como las guías de ciberseguridad del NIST, notas de estándares ISO, presentaciones ante la SEC de EE. UU. con comentarios sobre gasto en seguridad, y portales gubernamentales o estadísticos como la OCDE y el Banco Mundial para indicadores macro que determinan los presupuestos de TI.
Para evitar depender de una sola perspectiva, los datos de dimensionamiento se verifican cruzando fuentes como publicaciones de agencias estadounidenses de TI y ciberseguridad, conjuntos de datos abiertos sobre brechas e incidentes cuando están disponibles, revistas revisadas por pares sobre temas de adopción de seguridad, y materiales de asociaciones comerciales que describen las expectativas de gestión de datos y cumplimiento. También utilizamos presentaciones de empresas, presentaciones a inversores, documentación de productos y una suscripción paga centrada en finanzas y noticias corporativas para validar cronogramas, posicionamiento de productos y exposición regional. Estas fuentes son ilustrativas, y revisamos muchas referencias públicas adicionales para la recopilación, validación y aclaración.
Entrevistas y encuestas primarias
El trabajo primario se utiliza para poner a prueba los supuestos documentales y llenar los vacíos sobre la intensidad de adopción, los patrones típicos de implementación y el movimiento de precios. Hablamos con propietarios de soluciones, socios de canal, líderes de seguridad empresarial y gerentes técnicos en APAC, EMEA y las Américas, de modo que las diferencias de compra regionales y los factores de cumplimiento se incorporen al modelo final.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Puesto del encuestado | 搁别驳颈ó苍 |
|---|---|---|
| Nivel superior: 32% | Directivos ejecutivos: 18% | APAC: 42% |
| Nivel medio: 49% | Líderes funcionales/de unidad: 32% | EMEA: 37% |
| Actores más peque?os: 19% | Gerentes: 50% | Américas: 21% |
Dimensionamiento de mercado y previsión
El modelo central utiliza un enfoque descendente en el que el gasto total en seguridad empresarial e infraestructura de datos se reconstruye por región, y luego se filtra según la proporción atribuible a la protección de plataformas y canalizaciones de macrodatos. Una vez construido el fondo de demanda, se divide por patrones de implementación y principales usos finales para mantener los totales realistas.
Para mantener la cifra anclada, los resultados se corroboran con aproximaciones ascendentes selectivas, como el mapeo de ingresos de proveedores muestreados, verificaciones de canal y un simple cálculo de ASP multiplicado por el volumen estimado para casos de uso comunes de seguridad de macrodatos. Los insumos más relevantes incluyen la adopción de la nube en cargas de trabajo de datos, el crecimiento en el uso de data lakes y analítica, las tendencias de consolidación de herramientas de seguridad, la presión de cumplimiento en industrias reguladas y los cambios esperados en los precios de suscripción. Cuando la divulgación de ingresos de los proveedores es incompleta, los vacíos se manejan aplicando rangos de penetración conservadores, que se validan mediante entrevistas y luego se revisan frente a las se?ales de gasto en TI regional.
Para la previsión, se utiliza el análisis de escenarios para reflejar diferentes velocidades de migración a la nube, aplicación del cumplimiento y priorización del presupuesto de seguridad, y luego la trayectoria elegida se alinea con la visión de consenso compartida por los profesionales entrevistados. El resultado es una trayectoria de mercado que puede explicarse paso a paso y recalcularse cuando cambian los indicadores clave.
Validación de datos y ciclo de actualización
La validación se realiza mediante múltiples verificaciones para que los totales finales no dependan de un solo conjunto de datos o de una sola suposición. Comparamos los resultados con se?ales independientes, como la dirección del gasto en TI empresarial, la combinación de cargas de trabajo en la nube y las divisiones presupuestarias por categoría de seguridad, y luego revisamos cualquier salto inusual hasta comprender claramente el factor causante.
Antes de la aprobación final, el modelo y los supuestos pasan por una revisión interna, y se activa un seguimiento cuando la retroalimentación primaria muestra una gran variación respecto a los insumos documentales. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando eventos materiales cambian los patrones de gasto o las expectativas regulatorias. Justo antes de la entrega, se completa una revisión final para que los clientes reciban la visión más actual, que puede rastrearse hasta insumos claros.
Comparación del tama?o del mercado de seguridad de macrodatos de 黑料不打烊 con otras estimaciones publicadas
Los tama?os de mercado publicados para la seguridad de macrodatos pueden parecer muy dispares porque el fondo de gasto incluido no es consistente, y porque el a?o inicial de la previsión y el momento de conversión de moneda varían entre estudios. Las diferencias también surgen de cómo las empresas tratan la combinación de implementación, si los servicios se cuentan de manera amplia, y cómo validan el movimiento de precios a lo largo del tiempo.
Categorías adyacentes como la seguridad general de endpoints, perímetro y red a menudo se incorporan a algunas estimaciones, pero quedan fuera del alcance de 黑料不打烊 a menos que se implementen directamente para asegurar plataformas de macrodatos, data lakes y canalizaciones analíticas. Otro factor de discrepancia es cuán agresivo es el cambio hacia la nube asumido, ya que un mayor peso de la nube puede acelerar el gasto recurrente cuando los precios de suscripción se aplican de manera demasiado amplia o se actualizan con poca frecuencia.
Comparación de referencia
| Fuente | Tama?o del mercado | Brechas en la metodología de investigación |
|---|---|---|
| 黑料不打烊 | 28,05 mil millones de USD (2026) | |
| Editorial de Investigación Global A | 24,13 mil millones de USD (2024) | Utiliza un a?o base anterior y una ventana de crecimiento más rápida, y su definición de categoría puede inclinarse hacia el gasto liderado por software sin separar consistentemente los controles específicos de macrodatos de las herramientas de seguridad más amplias. |
| Consultora del Sector B | 30,59 mil millones de USD (2024) | Informa un valor de 2024 mayor que puede reflejar un mapeo tecnológico más amplio y una proporción de nube supuesta más alta, y el énfasis en la segmentación puede causar doble conteo cuando varias tecnologías de seguridad se agrupan bajo una sola línea de gasto. |
La dispersión en la tabla se explica principalmente por lo que se cuenta como seguridad de macrodatos frente a categorías de seguridad cercanas, y por la rapidez con la que se supone que aumentarán los precios impulsados por la nube. Nuestro método mantiene el total vinculado a un fondo definido de seguridad de cargas de trabajo de macrodatos, y luego lo verifica frente a insumos prácticos de adopción y precios recopilados a través de validación primaria.


Preguntas Clave Respondidas en el Informe
?Cuál es el tama?o actual del mercado de seguridad de big data?
El mercado vale USD 28,05 mil millones en 2026 y se proyecta que crecerá a USD 30,25 mil millones para 2031.
?Qué segmento lidera el mercado de seguridad de big data?
Las Soluciones tienen la mayor participación con el 62,35% de los ingresos de 2025, pero los Servicios es el segmento de más rápido crecimiento con una CAGR del 18,72%.
?Por qué Asia Pacífico crece más rápido que otras regiones?
Las inversiones en nube soberana, los mandatos de localización de datos y el gasto a gran escala de los hiperescaladores impulsan una CAGR del 20,15% para Asia Pacífico hasta 2031.
?Cómo influye la arquitectura de confianza cero en la demanda del mercado?
La adopción de la confianza cero reemplaza las VPN vulnerables y las defensas perimetrales heredadas, acelerando la demanda de seguridad nativa en la nube y análisis habilitados por IA.
?Qué desafíos limitan el crecimiento del mercado?
Las principales restricciones incluyen una escasez mundial de profesionales de ciberseguridad calificados y el alto costo de orquestar múltiples herramientas de seguridad en entornos híbridos.
?Qué industrias invierten más en seguridad de big data?
El BFSI mantiene el mayor gasto, pero la Salud muestra el crecimiento más rápido debido al aumento de los costos por brechas y la presión regulatoria.
?ltima actualización de la página el:



