
Marktgr??e und Marktanteil für Sicherheit von Anwendungsprogrammierschnittstellen
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
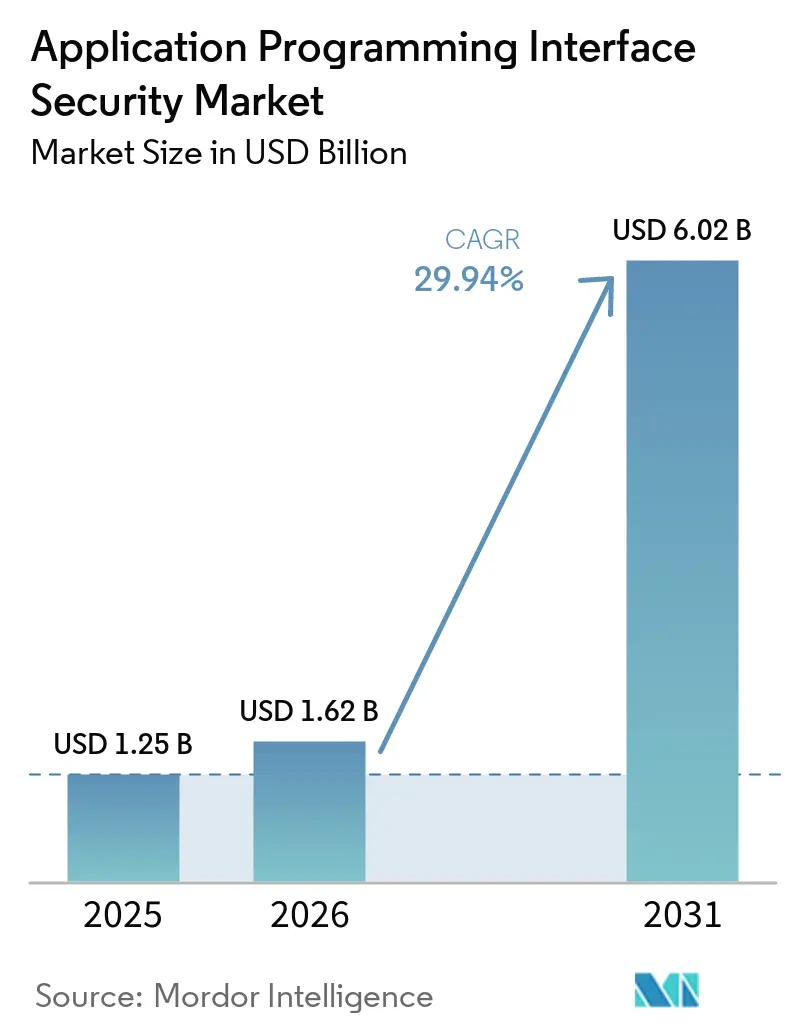
| Marktgr??e (2026) | 1.62 Milliarden US-Dollar |
| Marktgr??e (2031) | 6.02 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 29.94 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
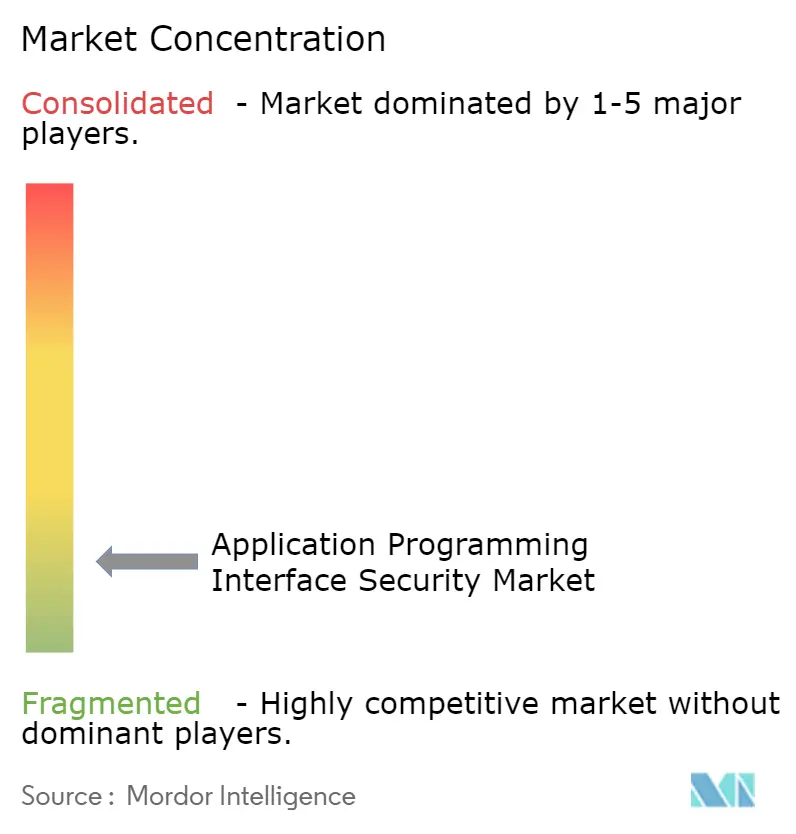
| Marktkonzentration | Niedrig |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Marktanalyse für Sicherheit von Anwendungsprogrammierschnittstellen von 黑料不打烊
Die Marktgr??e für API-Sicherheit wird voraussichtlich von 1,25 Milliarden USD im Jahr 2025 auf 1,62 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 bei einer CAGR von 29,94 % über den Zeitraum 2026–2031 einen Wert von 6,02 Milliarden USD erreichen. Diese Expansion spiegelt eine deutliche Verschiebung der Sicherheitspriorit?ten in Unternehmen wider, da APIs heute n?her an Umsatzflüssen, Kundeninteraktionen und regulierten Daten liegen als es die frühere Netzwerkperipherie tat. Cloud-natives Anwendungsdesign und die breitere Einführung von LLM-gestützten Software-Agenten erh?hen die Anzahl exponierter Schnittstellen und machen kontinuierliche API-Erkennung sowie Laufzeitüberwachung wichtiger als periodische ?berprüfungen. Compliance-Druck beschleunigt ebenfalls die Ausgaben, insbesondere nach der Durchsetzung von PCI DSS 4.0.1 im Jahr 2025 und den ?nderungen der technischen Schutzma?nahmen gem?? HIPAA im Jahr 2026, die den Standard für den API-bezogenen Schutz in sensiblen Umgebungen angehoben haben. Nordamerika hielt 2025 den gr??ten regionalen Anteil, da Regulierung, Anbietertiefe und Unternehmensbudgets dort konzentriert waren, w?hrend der asiatisch-pazifische Raum am schnellsten wachsen soll, da Vorfallsexposition und Aufmerksamkeit auf Führungsebene weiter zunehmen. Der Markt für API-Sicherheit bleibt fragmentiert, sodass sowohl Spezialisten als auch breitere Plattformanbieter Produkterweiterungen, Workflow-Integration und KI-gestützte Analysen einsetzen, um sich den n?chsten Ausgabenschub zu sichern.
Wichtigste Erkenntnisse des Berichts
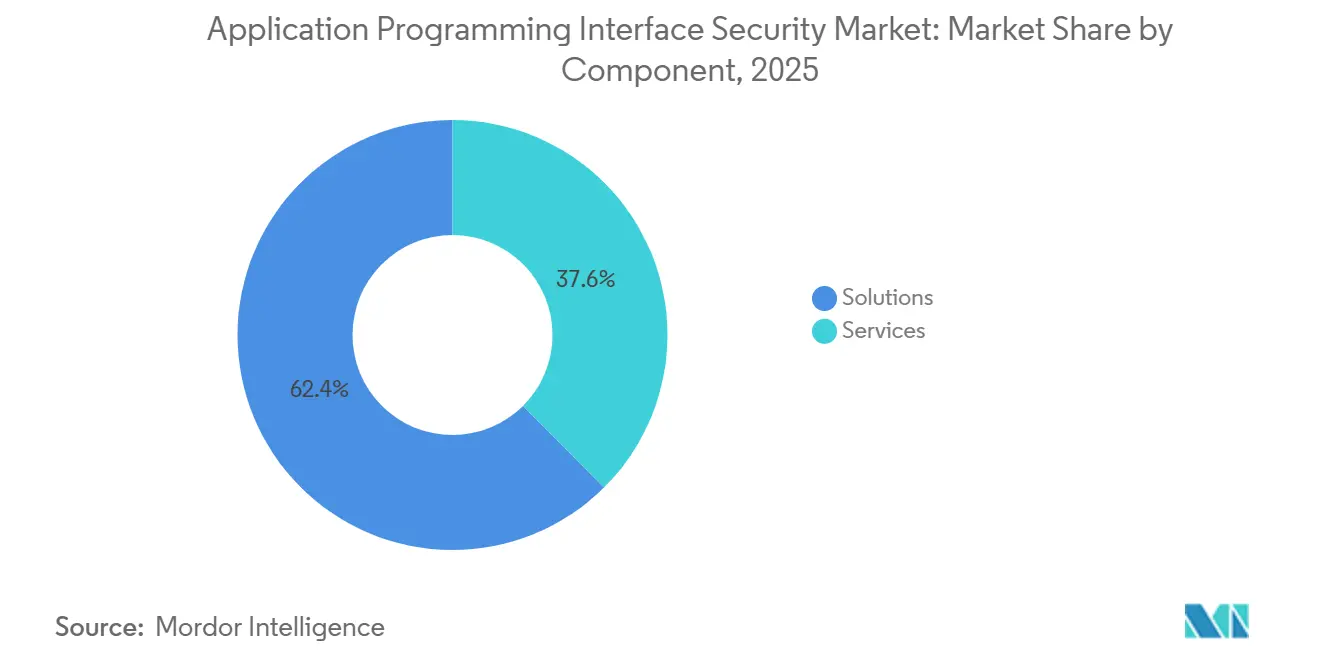
- Nach Komponente hielten L?sungen im Jahr 2025 einen Anteil von 62,44 % am Markt für API-Sicherheit, w?hrend Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 29,98 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Anteil von 58,31 % am Markt für API-Sicherheit auf Cloud, w?hrend Hybrid bis 2031 voraussichtlich mit einer CAGR von 30,41 % wachsen wird.
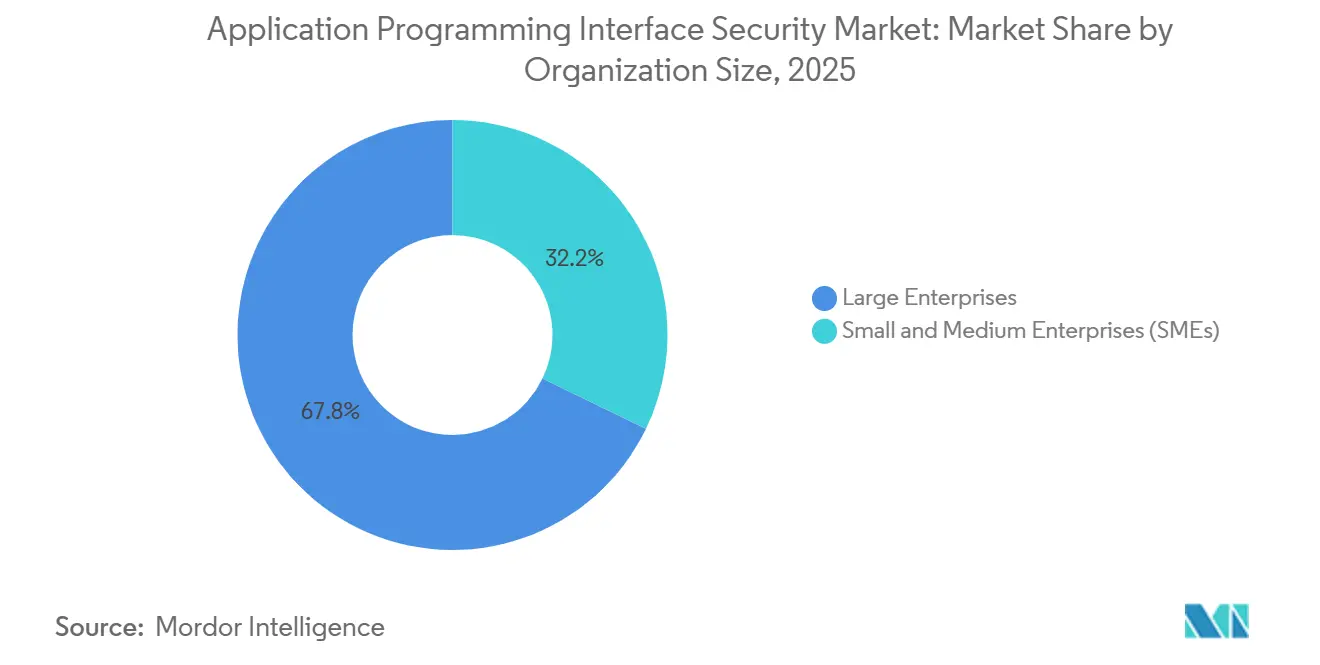
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Anteil von 67,82 % am Markt für API-Sicherheit, w?hrend kleine und mittlere Unternehmen (KMU) mit einer CAGR von 30,23 % bis 2031 das schnellste Wachstum verzeichnen sollen.
- Nach Endnutzerbranche hielt BFSI im Jahr 2025 einen Anteil von 24,13 % am Markt für API-Sicherheit, w?hrend das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 30,34 % wachsen werden.
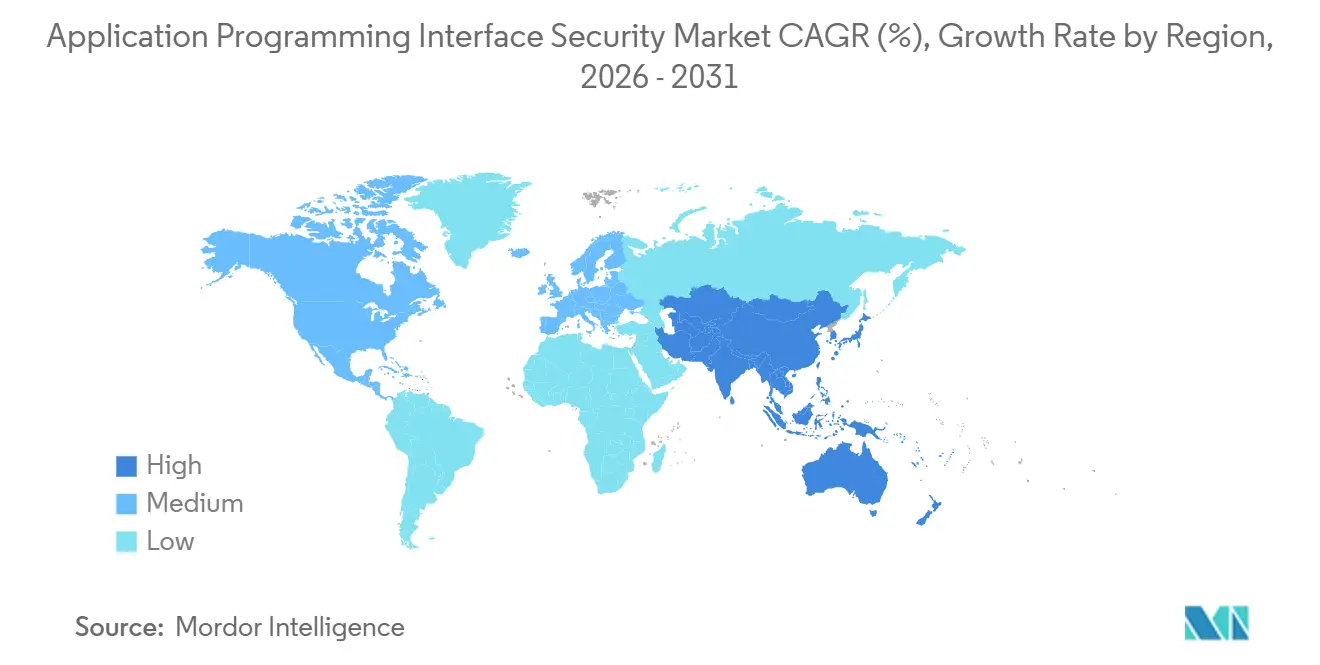
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 38,74 % am Markt für API-Sicherheit, w?hrend der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 30,15 % wachsen wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende H?ufigkeit von API-Angriffen und steigende Kosten durch Datenschutzverletzungen | +5.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Rasante API-Verbreitung in Cloud-nativen Architekturen | +5.2% | Global, Konzentration in Nordamerika und APAC | Mittelfristig (2–4 Jahre) |
| Ausweitung von Compliance- und Datenverwaltungspflichten | +4.3% | Nordamerika und EU prim?r, Ausweitung auf APAC | Langfristig (≥ 4 Jahre) |
| Wachstum von Partner-, Fintech- und ?kosystem-APIs | +3.2% | Nordamerika, EU und APAC-Fintech-Zentren | Mittelfristig (2–4 Jahre) |
| KI-Agenten und LLM-Workflows machen APIs zur KI-Steuerungsebene | +3.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Schatten-, Zombie- und nicht verwaltete APIs erzwingen entdeckungsgesteuerte Sicherheitsausgaben | +2.1% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Wachsendes Volumen des API-Datenverkehrs durch Microservices- und containerisierte Architekturen
Der Markt für Sicherheit von Anwendungsprogrammierschnittstellen w?chst, da API-Angriffe mittlerweile so h?ufig sind, dass sie bei Verantwortlichen für Anwendungssicherheit unmittelbaren Budgetdruck erzeugen. Akamai berichtete, dass 87 % der befragten globalen Organisationen im Jahr 2025 einen API-bezogenen Sicherheitsvorfall erlebt haben. Derselbe Bericht ergab, dass die durchschnittliche Anzahl t?glicher API-Angriffe pro Organisation im Jahr 2025 auf 258 gestiegen ist, gegenüber 121 im Jahr 2024, was einem Anstieg von 113 % im Jahresvergleich entspricht. Akamai stellte au?erdem fest, dass Layer-7-DDoS-Angriffe, die h?ufig auf API-Endpunkte und Anwendungsressourcen abzielen, in den vorangegangenen 2 Jahren um 104 % zugenommen haben. Dieses Muster ist bedeutsam, da Sicherheitsteams nicht mehr mit isoliertem Missbrauch konfrontiert sind, sondern mit automatisierten Kampagnen, die Anwendungslogik, Ratenlimits und Zugriffskontrollen mit Maschinengeschwindigkeit testen. Infolgedessen ist der API-Sicherheitsmarkt zunehmend mit Verlustpr?vention, Verfügbarkeitsschutz und regulatorischen Risiken verknüpft, anstatt mit diskretion?ren Werkzeugausgaben.
Einführung von Shift-left-DevSecOps-Pipelines in Unternehmen
Der Markt für API-Sicherheit wird auch durch die Geschwindigkeit angetrieben, mit der Cloud-native Architekturen neue Schnittstellen schaffen, die einer Governance bedürfen. Salt Security berichtete, dass fast 47 % der Befragten ein API-Wachstum von 51 %–100 % gegenüber dem Vorjahr meldeten, was darauf hindeutet, dass Endpunkt-Inventare sich rasch ausweiten. In Microservices-Umgebungen kann jeder neue Dienst separate Endpunkte, Identit?ten und Ost-West-Verkehrspfade einführen, die Legacy-?berwachungstools nicht für eine tiefgehende Interpretation ausgelegt waren. Auto-Skalierungs-Container erschweren das Problem, weil APIs schneller erscheinen, sich verschieben und au?er Betrieb gehen k?nnen, als statische Dokumentation oder manuelle ?berprüfungen Schritt halten k?nnen. Dieses Betriebsmodell erh?ht die Anzahl von Schatten- und nicht verwalteten APIs, selbst in Unternehmen mit ausgereiften Engineering-Praktiken, weil sich die Infrastruktur selbst kontinuierlich ver?ndert. Deshalb sind Erkennung, Posture-Management und verhaltensbasierte ?berwachung zu zentralen Kontrollschichten im Markt für API-Sicherheit geworden und nicht zu optionalen Erg?nzungen.
Regulatorische Vorgaben zum Datenschutz mit expliziter Abdeckung von APIs
Der Markt für API-Sicherheit profitiert auch von einem sch?rferen Compliance-Umfeld, da mehrere wichtige Rahmenwerke den API-Schutz nun als direkte Kontrollanforderung behandeln. PCI DSS 4.0.1, das ab M?rz 2025 vollst?ndig durchgesetzt wurde, schreibt API-Sicherheitstests gem?? Anforderung 6.2.4 für Zahlungsumgebungen ausdrücklich vor.[1]PCI Security Standards Council, "PCI DSS v4.0.1," PCI Security Standards Council, pcisecuritystandards.org Derselbe Standard setzt auch st?rkere Authentifizierungserwartungen für den Zugang zu Karteninhaberdatenumgebungen und verringert den Spielraum für schwache API-verknüpfte Zugriffspfade. Im Gesundheitswesen aktualisierte das US-amerikanische Ministerium für Gesundheit und Soziale Dienste im Februar 2026 die technischen Schutzma?nahmen der HIPAA-Sicherheitsregel und erh?hte damit den Standard für den Schutz elektronisch geschützter Gesundheitsinformationen, die durch vernetzte Systeme flie?en. In Europa brachte DORA kontinuierliches IKT-Risikomanagement und eine st?rkere ?berwachung von Drittanbieter-Technologiebeziehungen in das Betriebsmodell regulierter Finanzunternehmen ein, was API-Inventar- und ?berwachungsprogramme direkt unterstützt. Diese sich überschneidenden Verpflichtungen dr?ngen K?ufer zu konsolidierten Plattformen, die Erkennung, Schema-Validierung, Laufzeitüberwachung, Protokollierung und Audit-Unterstützung innerhalb eines einzigen Angebots im Markt für API-Sicherheit kombinieren k?nnen.
Ausweitung von Open-Banking- und Open-Insurance-Standards
Der Markt für API-Sicherheit expandiert weiter, weil Partner-APIs und ?kosystem-Integrationen nun in vielen kundenorientierten und umsatzgenerierenden Workflows verankert sind. Jede Drittanbieter-Integration fügt eine weitere Vertrauensgrenze hinzu, und jede Grenze bringt ihre eigenen Token, Identit?ten, Berechtigungen und Datenverarbeitungsregeln mit sich, die konsistent durchgesetzt werden müssen. 42Crunch berichtete, dass Implementierungsfehler rund um Authentifizierung und Autorisierung die dominierende Quelle für API-Exposition in allen Branchen und Unternehmensgr??en blieben. Der Start des Cloudflare-Scanners im M?rz 2026 konzentrierte sich ebenfalls auf die aktive Erkennung von Broken Object Level Authorization und unterstrich, dass die Zugriffskontrolle auf Objektebene eine praktische Schwachstelle in Live-Deployments bleibt. Die Leitlinien der Monetary Authority of Singapore bekr?ftigen, dass regulierte Unternehmen für Technologierisiken verantwortlich bleiben, auch wenn Dienste von externen digitalen Verbindungen abh?ngen, und erh?hen damit den Standard für die Partnerüberwachung. Infolgedessen legen K?ufer im Markt für API-Sicherheit gr??eren Wert auf Tools, die den Partnerzugang kontinuierlich validieren, ohne den kommerziellen Datenverkehr zu verlangsamen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexit?t in hybriden und Multi-Cloud-Umgebungen | -4.2% | Global | Mittelfristig (2–4 Jahre) |
| Mangel an spezialisierten Fachkr?ften für API-Sicherheit | -3.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Falsches Vertrauen in Legacy-WAF- und authentifizierungszentrierte Kontrollen | -2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Sich entwickelnde MCP- und agentische KI-Sicherheitsstandards sowie Lücken bei der Eigentümerschaft | -1.8% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Der Markt für API-Sicherheit sieht sich weiterhin mit Reibungsverlusten konfrontiert, weil viele Unternehmen Kontrollen gleichzeitig in Cloud-, On-Premises- und privaten Infrastrukturen durchsetzen müssen. Diese Umgebungen stützen sich h?ufig auf unterschiedliche Gateways, Identit?tsmethoden, Inspektionspunkte und Protokollierungsformate, was eine einheitliche Richtliniendurchsetzung erschwert. Fragmentierung schw?cht auch den Laufzeitkontext, weil Sicherheitsteams m?glicherweise nur einen Ausschnitt des API-Verhaltens sehen, wenn Datenverkehr und Eigentümerschaft auf mehrere Tools aufgeteilt sind. Harness positionierte Traceable Cloud WAAP rund um einheitliche Erkennung, Laufzeitschutz, Bot-Abwehr und DDoS-Verteidigung, was zeigt, dass Kunden immer noch versuchen, mehrere getrennte Kontrollen durch eine praktikable gemeinsame Schicht zu ersetzen.[2]Harness, "Introducing Traceable Cloud WAAP: Built for the Way Applications Work Today," Harness, harness.io Akamais Code-zu-Laufzeit-Mapping folgt derselben Logik, indem es Live-API-Befunde mit Code-Eigentümerschaft verknüpft und die Koordinationslücke zwischen Entwicklern und Sicherheitsteams verringert. Bis diese Verbindungen einfacher zu implementieren sind, werden Integrationsaufw?nde das Adoptionsniveau im Markt für API-Sicherheit weiterhin begrenzen.
Mangel an qualifizierten Fachkr?ften für API-Sicherheit
Der Markt für API-Sicherheit wird auch durch einen Mangel an Teams gehemmt, die diese Plattformen konsistent konfigurieren, abstimmen und betreiben k?nnen. Salt Security stellte fest, dass nur 23,5 % der Sicherheitsverantwortlichen ihre aktuellen Tools als sehr effektiv bei der Verhinderung API-basierter Angriffe betrachteten. Dieses Ergebnis verweist ebenso sehr auf eine Betriebslücke wie auf eine Produktlücke, da kontinuierliche Erkennung und Reaktion von Eigentümerschaft, Prozessen und qualifizierter Abstimmung abh?ngen. Wenn interne Teams nicht Schritt halten k?nnen, h?ufen sich nicht verwaltete Endpunkte zwischen ?berprüfungen an, und die Vorfallsbehandlung wird reaktiver als pr?ventiv. Dies lenkt mehr Budget in Onboarding, Beratung und verwalteten Support anstatt in direkte Plattformskalierung, insbesondere bei kleineren Organisationen. Der kurzfristige Effekt ist, dass Talentknappheit die breitere Self-Service-Adoption im Markt für API-Sicherheit weiterhin verlangsamt, auch wenn die Nachfrage stark bleibt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
L?sungen führen, w?hrend Dienstleistungen mit dem Implementierungsbedarf wachsenL?sungen hielten im Jahr 2025 einen Anteil von 62,44 % am Markt für API-Sicherheit und behaupteten damit ihre führende Position im Komponentenmix. Dieser Vorsprung spiegelt den Bedarf an kontinuierlicher Erkennung, Laufzeitschutz, Posture-Management und Governance über gro?e API-Best?nde hinweg wider. Der Markt für API-Sicherheit bevorzugt L?sungen, die unbekannte Endpunkte identifizieren, Live-Datenverkehr überwachen und ungew?hnliches Verhalten aufdecken k?nnen, bevor Missbrauch zu einer Datenschutzverletzung eskaliert. Verhaltensanalysen sind im Jahr 2026 wichtiger geworden, weil Dienst-zu-Dienst-Datenverkehr und KI-gestützte Workflows mit statischen Regeln allein schwerer zu beurteilen sind. K?ufer legen auch mehr Gewicht auf Workflow-Funktionen, die Befunde mit Code-Eigentümerschaft und Behebung verknüpfen, was den Wandel hin zu breiterer Plattformfunktionalit?t unterstützt.
Dienstleistungen sollen bis 2031 mit einer CAGR von 29,98 % wachsen, was den erheblichen Implementierungsaufwand unterstreicht, der die Plattformadoption noch immer begleitet. Kunden ben?tigen h?ufig Unterstützung, um API-Sicherheitstools in gemischten Umgebungen mit Gateways, CI/CD-Workflows, Identit?tskontrollen und Sicherheitsbetriebsprozessen zu verbinden. In der API-Sicherheitsbranche ist dieser Dienstleistungsbedarf am st?rksten dort, wo Compliance-Programme und hybride Umgebungen die Kosten schlechter Integration erh?hen. Schulungen und Beratung werden ebenfalls zunehmend relevant, da viele Teams noch Hilfe bei der Erkennungsabstimmung, der Alarmtriage und dem Eigentümerschafts-Mapping ben?tigen. Dennoch konzentriert der Markt für API-Sicherheit den Gro?teil des kommerziellen Wertes weiterhin auf skalierbare Softwareplattformen, w?hrend Dienstleistungen die Implementierungsqualit?t und die langfristige Kundenbindung pr?gen.


Nach Bereitstellungsmodus:
Cloud h?lt die Führung, w?hrend Hybrid an Boden gewinntDie Cloud-Bereitstellung entfiel im Jahr 2025 auf 58,31 % des Marktes für API-Sicherheit und machte die SaaS-Bereitstellung zum gr??ten Bereitstellungsmodus. Diese Position spiegelt schnellere Einführung, einfachere Updates und eine vereinfachte Richtlinienverteilung in Umgebungen wider, in denen neue APIs innerhalb von Stunden nach einem Release erscheinen k?nnen. Der Markt für API-Sicherheit profitiert auch von der Cloud-Bereitstellung, weil Anbieter Erkennungsmodelle zentral verbessern und die Abdeckung erweitern k?nnen, ohne auf lokale Upgrade-Zyklen warten zu müssen. Gleichzeitig bleiben On-Premises-Bereitstellungen in regulierten Umgebungen relevant, in denen lokale Inspektion und engere Kontrolle über sensiblen Datenverkehr noch immer wichtig sind. Diese Aufteilung h?lt die Bereitstellungsstrategie flexibel, da Anbieter nicht davon ausgehen k?nnen, dass ein Betriebsmodell für jedes Unternehmen passt.
Die Hybrid-Bereitstellung soll bis 2031 mit einer CAGR von 30,41 % wachsen, was sie zur am schnellsten wachsenden Option im Mix macht. Die Marktgr??e für API-Sicherheit in hybriden Umgebungen w?chst, weil gro?e Organisationen selten über l?ngere Zeitr?ume vollst?ndig in der Cloud oder vollst?ndig On-Premises betrieben werden. K?ufer wünschen zunehmend eine kombinierte Kontrolle über WAF, DDoS-Abwehr, Bot-Management und API-Sicherheit, anstatt separate Tools für jede Schicht zu pflegen. Harness nutzte diesen kombinierten Ansatz in Traceable Cloud WAAP, w?hrend Cloudflare API Shield um aktives Schwachstellen-Scanning erweiterte, um die Lücke zwischen passiver Beobachtung und direktem Exploit-Testing zu schlie?en. Anbieter, die sowohl Laufzeittransparenz als auch Entwickler-Workflows unterstützen k?nnen, werden voraussichtlich einen gr??eren Anteil am Markt für API-Sicherheit gewinnen, da die Kundenumgebungen w?hrend des Prognosezeitraums gemischt bleiben.
Nach Unternehmensgr??e:
Gro?unternehmen verankern die Ausgaben, w?hrend KMU beschleunigenGro?unternehmen hielten im Jahr 2025 einen Anteil von 67,82 % am Markt für API-Sicherheit und sind damit die wichtigste Ausgabenbasis für den Markt für API-Sicherheit. Ihr Vorsprung spiegelt die Konzentration von Endpunkt-Sprawl, regulatorischer Exposition und operativer Komplexit?t in Organisationen wider, die gro?e digitale Unternehmen in mehreren Regionen betreiben. Diese K?ufer ben?tigen in der Regel Design-Zeit-Prüfungen, Laufzeit-Anomalieerkennung, Inventarkontrolle und Transparenz nach Vorf?llen im selben Betriebsmodell. Sie sind auch besser in der Lage, verwaltete Dienste und mehrj?hrige Rollouts zu finanzieren, die den Aufwand für Integration und interne Koordination reduzieren. Aus diesem Grund stammt ein gro?er Teil des aktuellen Umsatzes im Markt für API-Sicherheit noch immer von Unternehmen mit umfangreichen Best?nden und strengen Governance-Anforderungen.
Kleine und mittlere Unternehmen (KMU) sollen bis 2031 mit einer CAGR von 30,23 % wachsen und sind damit das am schnellsten wachsende Segment nach Unternehmensgr??e. Kleinere Unternehmen sind heute in einer Weise auf Cloud-Anwendungen, digitale Zahlungen und Partner-Integrationen angewiesen, die sie denselben API-Missbrauchsmustern aussetzt, die bei gr??eren Konten beobachtet werden. Vielen dieser Unternehmen fehlt noch eine tiefgehende interne Sicherheitsabdeckung, was leichtgewichtige SaaS-gestützte Erkennung und Laufzeitschutz attraktiver macht. Anbieter reagieren mit einfacherer Preisgestaltung, gebündelten Richtlinien und weniger aufw?ndigem Onboarding, was die Betriebslast für schlanke Teams reduziert. Die API-Sicherheitsbranche ist gut positioniert, um von dieser Gruppe zu profitieren, da die Durchdringung im mittleren Marktsegment noch deutlich geringer ist als im Gro?unternehmensmarkt.
Nach Endnutzerbranche:
BFSI führt, w?hrend Gesundheitswesen und Biowissenschaften am schnellsten wachsenBFSI hielt im Jahr 2025 einen Anteil von 24,13 % am Markt für API-Sicherheit und hatte damit die gr??te Endnutzerposition im Markt für API-Sicherheit. Digitales Banking, Zahlungsabwicklung, Betrugsverwaltung und Drittanbieter-Integrationen machen Finanz-APIs sowohl kommerziell kritisch als auch stark exponiert. PCI DSS 4.0.1 h?lt den Druck auf Zahlungsumgebungen aufrecht, APIs zu testen und Zugriffskontrollen zu versch?rfen, w?hrend DORA die Resilienzerwartungen für regulierte Finanzunternehmen und ihre Technologiebeziehungen erh?ht. Autorisierungsschw?chen sind in diesem Segment besonders wichtig, weil Angreifer h?ufig Zugriffsfehler auf Objektebene ausnutzen, um auf Kunden- oder Transaktionsdaten zuzugreifen. Diese Kombination h?lt BFSI sowohl bei compliance-getriebenem als auch bei vorfallsgetriebenem Bedarf im Markt für API-Sicherheit zentral.
Das Gesundheitswesen und die Biowissenschaften sollen bis 2031 mit einer CAGR von 30,34 % wachsen und sind damit die am schnellsten wachsende Branche im Mix. Die ?nderungen der technischen Schutzma?nahmen gem?? HIPAA im Februar 2026 erh?hten die Dringlichkeit des Schutzes von Daten, die durch vernetzte Gesundheitssysteme und API-verknüpfte Workflows flie?en.[3]Cloudflare, "Active Defense: Introducing a Stateful Vulnerability Scanner for APIs," Cloudflare, cloudflare.com Diese ?nderung verringert den Spielraum für verz?gerte Investitionen und dr?ngt Anbieter, Kostentr?ger und digitale Gesundheitsplattformen zu st?rkeren Laufzeit- und Posture-Kontrollen. Einzel- und E-Commerce, IT und Telekommunikation, Regierung, Fertigung sowie Medien und Unterhaltung tragen ebenfalls erhebliche Nachfrage bei, da mobile Apps, digitale Dienste und vernetzte Betriebe ihre Abh?ngigkeit von APIs vertiefen. Dennoch sticht das Gesundheitswesen hervor, weil regulatorischer Druck und digitale Integration in diesem Teil des Marktes für API-Sicherheit gleichzeitig steigen.
Geografische Analyse
Markt für Anwendungsprogrammierschnittstellen-Sicherheit in Nordamerika
Nordamerika hielt im Jahr 2025 einen Anteil von 38,74 % am Markt für Anwendungsprogrammierschnittstellen-Sicherheit und behauptete damit die führende Position der Region. Die Vereinigten Staaten trieben diesen Anteil ma?geblich voran, da gro?e Unternehmen dort eine intensive Cloud-Nutzung mit starkem Compliance-Druck aus den Bereichen Zahlungsverkehr und Gesundheitswesen verbinden. Die Region profitiert zudem von einer dichten Anbieterbasis, die sowohl Spezialisten als auch Plattformanbieter umfasst, sodass Kunden auf ausgereifte Produkte und Integrationspartner zugreifen k?nnen. Die gemeldete H?ufigkeit von Sicherheitsvorf?llen hat die Aufmerksamkeit der Führungsebene hochgehalten, was stabile Budgets für API-Erkennung, -?berwachung und -Reaktion unterstützt. Diese Kombination aus Nachfragereife, Anbieterpr?senz und regulatorischem Druck verschafft Nordamerika eine dauerhafte Führungsposition im API-Sicherheitsmarkt.
Markt für Anwendungsprogrammierschnittstellen-Sicherheit in Europa
Europa blieb im Jahr 2026 eine strategisch bedeutende Sekund?rregion für den Markt für Anwendungsprogrammierschnittstellen-Sicherheit. DORA hat den Standard für das kontinuierliche IKT-Risikomanagement und die ?berwachung von Drittparteien bei regulierten Finanzunternehmen angehoben, was die Nachfrage nach API-Inventarisierung, -?berwachung und Kontrollnachweisen direkt f?rdert.[4]Büro für Bürgerrechte des US-amerikanischen Ministeriums für Gesundheit und Soziale Dienste, "HIPAA-Sicherheitsregel: Aktualisierungen der technischen Schutzma?nahmen 2026," US-amerikanisches Ministerium für Gesundheit und Soziale Dienste, hhs.gov Regionale K?ufer legen zudem gro?en Wert auf Prüfbarkeit und dokumentierte Betriebskontrolle, was Plattformen begünstigt, die Erkennungsergebnisse mit Governance-Prozessen verknüpfen k?nnen. Dies h?lt die europ?ischen Ausgaben auf konsolidierte Plattformen fokussiert, die Partner-APIs und Compliance-Anforderungen innerhalb eines einzigen Betriebsmodells verwalten k?nnen.
Markt für Anwendungsprogrammierschnittstellen-Sicherheit im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2031 mit einem CAGR von 30,15 % wachsen und ist damit die am schnellsten wachsende Region im Markt für Anwendungsprogrammierschnittstellen-Sicherheit. Akamai stellte fest, dass 93 % der befragten Unternehmen in Indien und 90 % in Singapur im Vorjahr mindestens einen API-Sicherheitsvorfall gemeldet hatten, was verdeutlicht, wie schnell die API-Nutzung der Kontrollreife enteilt ist. Derselben Studie zufolge kosteten API-Sicherheitsvorf?lle japanische Unternehmen durchschnittlich 246 Millionen JPY (1,71 Millionen USD) pro Vorfall, w?hrend chinesische Befragte die einzige Gruppe waren, die den Schutz vor API-Bedrohungen als ihre oberste Cybersicherheitspriorit?t einstuften. Diese Kombination aus raschem digitalem Wachstum, hoher Gef?hrdung und st?rkerem Fokus der Führungsebene macht den asiatisch-pazifischen Raum zur dynamischsten regionalen Wachstumsregion im Markt für Anwendungsprogrammierschnittstellen-Sicherheit.

Wettbewerbslandschaft
Der Markt für API-Sicherheit blieb fragmentiert, ohne dass ein einzelner Anbieter den vollst?ndigen Stack aus Erkennung, Laufzeitschutz, Posture-Management und aufkommenden KI-Governance-Anforderungen kontrolliert. Diese Struktur h?lt den Wettbewerb zwischen Spezialisten und breiteren Plattformanbietern aktiv. Salt Security, Cequence Security und 42Crunch konkurrieren durch Tiefe in verhaltensgesteuerter Erkennung, Expositionsmanagement und entwicklerorientiertem Sicherheitstesting. Akamai und Cloudflare nutzen ihre gr??eren Edge- und Anwendungssicherheits-Footprints, um API-Kontrollen in breitere Schutzschichten zu bündeln. Dieses Gleichgewicht verhindert, dass Kunden einem einzigen Produktmuster im Markt für API-Sicherheit folgen.
Die Produktstrategie im Jahr 2026 konzentriert sich darauf, die Lücke zwischen Code-Eigentümerschaft, Laufzeitdatenverkehr und Exploit-Testing zu schlie?en. Akamai führte im Mai 2026 sein API Security Posture Center mit Code-zu-Laufzeit-Mapping ein und verknüpfte Live-APIs mit Repositories, Dateien und den zuletzt verantwortlichen Committern, um die Behebung zu beschleunigen. Cloudflare startete im M?rz 2026 die offene Beta seines Web- und API-Schwachstellen-Scanners für API Shield-Kunden, eine zustandsbehaftete Plattform für dynamisches Anwendungssicherheitstesting, die aktiv Broken Object Level Authorization-Schwachstellen erkennt, indem sie API-Aufrufgraphen erstellt, um Angreifer- und Eigentümerkontexte zu simulieren.[5]European Banking Authority, "Digital Operational Resilience Act (DORA) - Regulatory Technical Standards," European Banking Authority, eba.europa.eu Harness positionierte Traceable Cloud WAAP ebenfalls als einheitliche Schicht für API-Erkennung, Laufzeit-Bedrohungserkennung, Bot-Abwehr und DDoS-Verteidigung und demonstrierte damit, wie Anbieter von Einzell?sungen zu integrierten Plattformen übergehen.
Die n?chste gro?e Chance liegt im Bereich agentischer KI und Maschine-zu-Maschine-Transparenz, wo Standards und Eigentümerschaftsmodelle noch in der Entwicklung sind. Salt Security berichtete, dass 48,9 % der Organisationen für den Datenverkehr zwischen KI-Agenten und Unternehmenssystemen vollst?ndig blind sind, was eine erhebliche ?berwachungslücke im aktuellen Sicherheitsbetrieb hinterl?sst. Cequence reagierte im Februar 2026 mit einer dedizierten Sicherheitsschicht zur Steuerung agentischer KI-Workflows und Unternehmens-API-Interaktionen, w?hrend das GenAI Security Project der OWASP Leitlinien für agentische Anwendungen formalisiert. Anbieter, die diesen aufkommenden Kontrollbereich in nutzbare Richtlinien, Erkennung und Laufzeitdurchsetzung umwandeln k?nnen, werden voraussichtlich die n?chste Phase des Marktes für API-Sicherheit pr?gen.
Marktführer im Bereich Sicherheit von Anwendungsprogrammierschnittstellen
-
Salt Security Inc.
-
Akamai Technologies Inc.
-
Cequence Security Inc.
-
42Crunch Ltd.
-
Cloudflare Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Sicherheit von Anwendungsprogrammierschnittstellen
- Salt Security Inc.
- Akamai Technologies Inc.
- Cequence Security Inc.
- 42Crunch Ltd.
- Cloudflare Inc.
- Wallarm Inc.
- Wib Security Ltd.
- Data Theorem Inc.
- Imperva Inc.
- Traceable AI Inc.
- Datadog Inc.
- Kong Inc.
- Tyk Technologies Ltd.
- Axway Software SA
- MuleSoft LLC (Salesforce)
- Google LLC (Apigee)
- Rapid7 Inc.
- Sensedia S.A.
- Forum Systems Inc.

Recent Industry Developments in Markt für Sicherheit von Anwendungsprogrammierschnittstellen
- Mai 2026: Akamai führte sein API Security Posture Center und die Code-zu-Laufzeit-Mapping-Funktion ein und verknüpfte in Live-Datenverkehr erkannte APIs mit den spezifischen Code-Repositories, Dateien und zuletzt verantwortlichen Committern für deren Bereitstellung. Das Update reduziert die mittlere Zeit bis zur Behebung erheblich, indem es die manuelle Rückverfolgung der Eigentümerschaft eliminiert und Entwicklern verwertbaren Schwachstellenkontext bereitstellt, ohne dass eine Vermittlung durch das Sicherheitsteam erforderlich ist.
- M?rz 2026: Cloudflare startete die offene Beta seines Web- und API-Schwachstellen-Scanners für API Shield-Kunden, eine zustandsbehaftete Plattform für dynamisches Anwendungssicherheitstesting, die aktiv Broken Object Level Authorization-Schwachstellen erkennt, indem sie API-Aufrufgraphen erstellt, um Angreifer- und Eigentümerkontexte zu simulieren. Der Start markiert Cloudflares Einstieg in den aktiven API-Schwachstellen-Scanning-Bereich und erweitert seine API Shield-Plattform von der passiven Datenverkehrsüberwachung zur proaktiven Exploit-Simulation.
- April 2025: Nach ihrer im Februar 2025 angekündigten Fusion brachten Harness und Traceable Traceable Cloud WAAP auf den Markt, das erste kombinierte Produkt des fusionierten Unternehmens, das API-Erkennung, Laufzeit-Bedrohungserkennung, Bot-Abwehr und DDoS-Verteidigung in eine einheitliche Cloud-native Plattform integriert, die für Engineering- und Sicherheitsteams konzipiert ist, die moderne Microservices-Architekturen betreiben.
- April 2025: Cequence Security stellte eine neue Sicherheitsschicht zur Steuerung und zum Schutz agentischer KI-Systeme vor und bietet Organisationen Kontrollen zur Verwaltung von KI-Gateway-Datenverkehr, zur ?berwachung agentischer Workflows, die mit Unternehmens-APIs interagieren, und zur Durchsetzung von PCI DSS-Compliance-Anforderungen in KI-gesteuerten Anwendungsumgebungen.


Berichtsumfang des globalen Marktes für Sicherheit von Anwendungsprogrammierschnittstellen
Der Bericht zum Markt für API-Sicherheit ist segmentiert nach Komponente (L?sungen und Dienstleistungen (Implementierung und Integration, Schulung und Beratung sowie Support und Wartung)), Bereitstellungsmodus (On-Premises, Cloud und Hybrid), Unternehmensgr??e (kleine und mittlere Unternehmen (KMU) und Gro?unternehmen), Endnutzerbranche (BFSI, Einzel- und E-Commerce, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Regierung und ?ffentlicher Sektor, Fertigung, Medien und Unterhaltung sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika sowie 厂ü诲补尘别谤颈办补). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| L?sungen | |
| Dienstleistungen | Implementierung und Integration |
| Schulung und Beratung | |
| Support und Wartung |
| On-Premises |
| Cloud |
| Hybrid |
| Kleine und mittlere Unternehmen (KMU) |
| Gro?unternehmen |
| BFSI |
| Einzel- und E-Commerce |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Regierung und ?ffentlicher Sektor |
| Fertigung |
| Medien und Unterhaltung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| ?briges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| ?briger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| ?gypten | ||
| ?briges Afrika | ||
| Nach Komponente | L?sungen | ||
| Dienstleistungen | Implementierung und Integration | ||
| Schulung und Beratung | |||
| Support und Wartung | |||
| Nach Bereitstellungsmodus | On-Premises | ||
| Cloud | |||
| Hybrid | |||
| Nach Unternehmensgr??e | Kleine und mittlere Unternehmen (KMU) | ||
| Gro?unternehmen | |||
| Nach Endnutzerbranche | BFSI | ||
| Einzel- und E-Commerce | |||
| Gesundheitswesen und Biowissenschaften | |||
| IT und Telekommunikation | |||
| Regierung und ?ffentlicher Sektor | |||
| Fertigung | |||
| Medien und Unterhaltung | |||
| Sonstige Endnutzerbranchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| ?briges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| ?briger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| ?gypten | |||
| ?briges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der Markt für API-Sicherheit im Jahr 2026 und wie lautet die Prognose für 2031?
Der Markt für API-Sicherheit bel?uft sich im Jahr 2026 auf 1,62 Milliarden USD und soll bis 2031 einen Wert von 6,02 Milliarden USD erreichen, was einer CAGR von 29,94 % über den Zeitraum 2026–2031 entspricht.
Warum steigen die Ausgaben für den Schutz von Programmierschnittstellen so schnell?
Die Ausgaben steigen, weil Programmierschnittstellen zu einer prim?ren Angriffsfl?che geworden sind, wobei 87 % der befragten Organisationen im Jahr 2025 einen API-bezogenen Sicherheitsvorfall gemeldet haben und die t?glichen Angriffe stark zugenommen haben.
Welches Bereitstellungsmodell führt die Adoption heute an?
Cloud führt mit einem Umsatzanteil von 58,31 % im Jahr 2025, unterstützt durch schnellere Einführungs- und Update-Zyklen, w?hrend Hybrid mit einer CAGR von 30,41 % bis 2031 am schnellsten w?chst.
Welche Kundengruppe treibt die aktuelle Nachfrage am st?rksten an?
Gro?unternehmen führen die aktuellen Ausgaben mit einem Umsatzanteil von 67,82 % im Jahr 2025 an, weil sie gr??ere API-Best?nde, st?rkere Compliance-Exposition und komplexere digitale Betriebe verwalten.
Warum w?chst das Gesundheitswesen schneller als andere Endnutzergruppen?
Das Gesundheitswesen und die Biowissenschaften sollen bis 2031 mit einer CAGR von 30,34 % wachsen, haupts?chlich weil die ?nderungen der technischen Schutzma?nahmen gem?? HIPAA im Jahr 2026 die Dringlichkeit des Schutzes vernetzter Datenflüsse erh?ht haben.
Welche Region bietet die st?rksten Wachstumsaussichten bis 2031?
Der asiatisch-pazifische Raum hat mit einer CAGR von 30,15 % bis 2031 die st?rksten Wachstumsaussichten, unterstützt durch hohe Vorfallsexposition in M?rkten wie Indien und Singapur sowie zunehmendem Fokus auf Führungsebene in der gesamten Region.
Seite zuletzt aktualisiert am:



