
Marktgr??e und Marktanteil für Cloud-Identit?ts- und Zugriffsverwaltungssoftware
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 10.91 Milliarden US-Dollar |
| Marktgr??e (2031) | 26.58 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 19.52 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
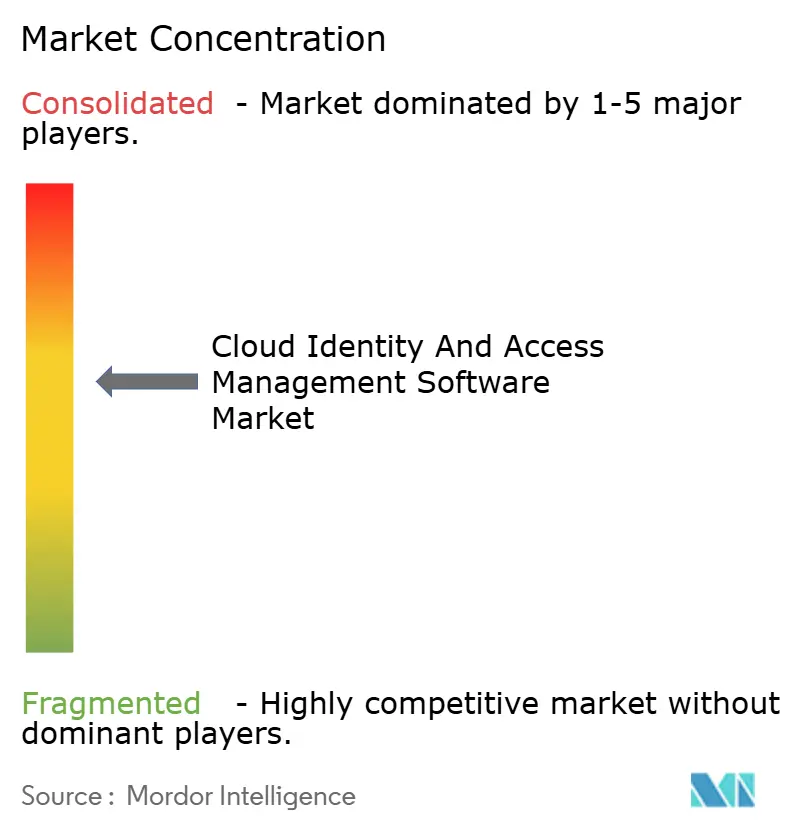
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Marktanalyse für Cloud-Identit?ts- und Zugriffsverwaltungssoftware von 黑料不打烊
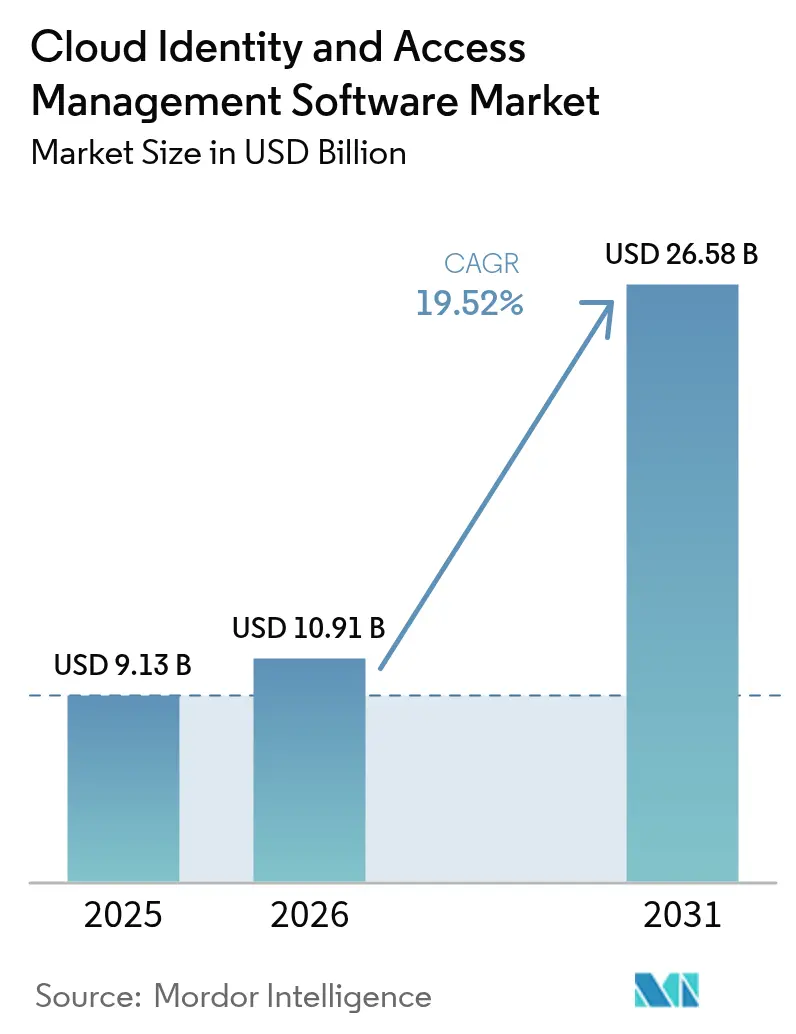
Die Marktgr??e für Cloud-Identit?ts- und Zugriffsverwaltungssoftware wird im Jahr 2026 auf 10,91 Milliarden USD gesch?tzt, ausgehend vom Wert des Jahres 2025 von 9,13 Milliarden USD, mit Projektionen für 2031 von 26,58 Milliarden USD, was einem Wachstum von 19,52 % CAGR über den Zeitraum 2026–2031 entspricht. Der Anstieg ist unmittelbar auf die Neugestaltung von Sicherheitsarchitekturen durch Unternehmen auf der Grundlage der Zero-Trust-Verifizierung, die zunehmende Nutzung von Multi-Faktor-Anmeldeinformationen sowie strengere globale Datenschutzgesetze zurückzuführen. Die kontinuierliche Authentifizierung, die die Legitimit?t von Benutzern w?hrend einer Sitzung erneut überprüft, hat sich von einem Nischenpilotprojekt zur g?ngigen Praxis entwickelt und begrenzt den Schaden durch Credential-Stuffing-Angriffe, durch die im Jahr 2024 24 Milliarden Datens?tze offengelegt wurden. Regulatorische Bu?gelder in Milliardenh?he machen eine nicht konforme Identit?tsverwaltung zu einem existenziellen Risiko und nicht mehr nur zu einer Einzelposten-Strafe, was Organisationen dazu veranlasst, auf Cloud-native Kontrollen mit unver?nderlichen Prüfprotokollen umzusteigen. Anbieter differenzieren sich durch KI-gesteuerte Anomalieerkennung, passwortlose Benutzerführung und verwaltete Dienste, die die globale Qualifikationslücke im Bereich IAM ausgleichen. Gleichzeitig signalisieren zunehmende Private-Equity-?bernahmen das Vertrauen in das Modell der wiederkehrenden Einnahmen, das dem Markt für Cloud-Identit?ts- und Zugriffsverwaltungssoftware zugrunde liegt.
Wesentliche Erkenntnisse des Berichts
- Nach Komponente verzeichneten Dienstleistungen eine CAGR von 19,61 % bis 2031, w?hrend Software im Jahr 2025 einen Anteil von 58,62 % am Markt für Cloud-Identit?ts- und Zugriffsverwaltungssoftware hielt.
- Nach Bereitstellungsmodell entfiel im Jahr 2025 ein Anteil von 46,95 % am Markt für Cloud-Identit?ts- und Zugriffsverwaltungssoftware auf die Public Cloud; die Hybrid Cloud verzeichnet bis 2031 eine CAGR von 19,84 %.
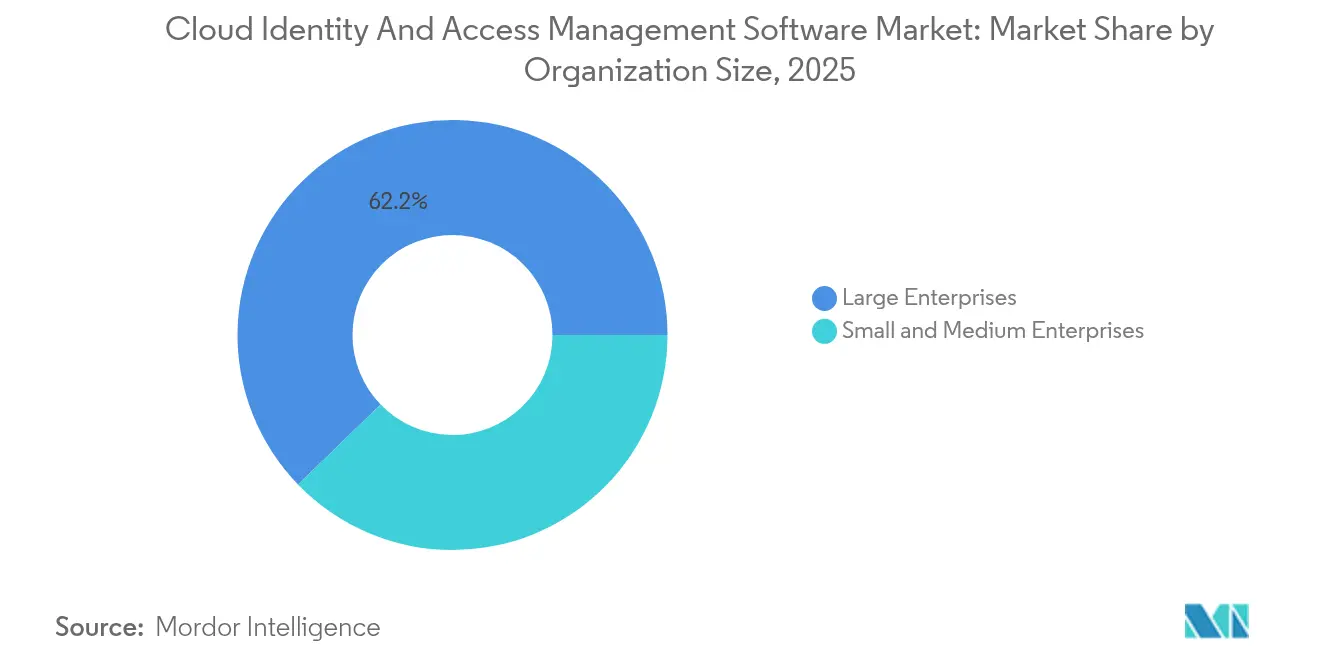
- Nach Unternehmensgr??e entfielen im Jahr 2025 62,24 % des Marktes für Cloud-Identit?ts- und Zugriffsverwaltungssoftware auf Gro?unternehmen, w?hrend kleine und mittlere Unternehmen mit einer CAGR von 19,7 % wachsen.
- Nach Branchenbereich führte IT und Telekommunikation im Jahr 2025 mit einem Anteil von 25,38 % am Markt für Cloud-Identit?ts- und Zugriffsverwaltungssoftware; das Gesundheitswesen ist der am schnellsten wachsende Bereich mit einer CAGR von 20,74 % bis 2031.
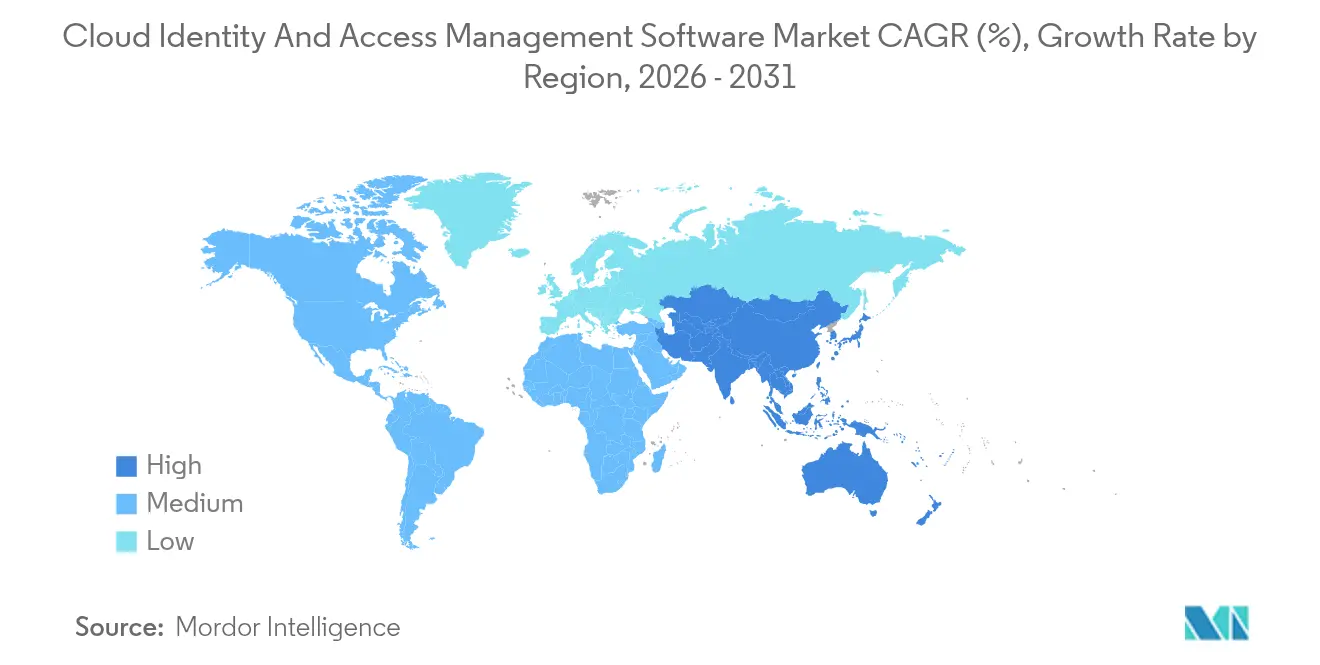
- Nach Geografie entfielen im Jahr 2025 38,21 % des Marktes für Cloud-Identit?ts- und Zugriffsverwaltungssoftware auf Nordamerika, w?hrend Asien-Pazifik mit einer CAGR von 20,32 % von 2025 bis 2031 die st?rkste regionale CAGR verzeichnete.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Globale Markttrends und Erkenntnisse für Cloud-Identit?ts- und Zugriffsverwaltungssoftware
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Auswirkungszeitraum |
|---|---|---|---|
| Zunehmende Einführung von Zero-Trust-Sicherheitsrahmen | +4.2% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Verbreitung von Cloud-Diensten in Unternehmen | +3.8% | Global, beschleunigt in Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Strenge regulatorische Compliance-Anforderungen wie DSGVO und CCPA | +3.5% | Europa, Nordamerika, Ausweitung auf Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Anstieg von Remote-Arbeitskr?ften nach der Pandemie | +2.9% | Global, mit h?chster Durchdringung in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zunehmende Integration von CIAM mit dezentraler Identit?t (Blockchain) | +2.1% | Frühe Einführung in Europa, Nordamerika und ausgew?hlten M?rkten in Asien | Langfristig (≥ 4 Jahre) |
| Wachsende Nachfrage nach passwortloser Authentifizierung zur Verbesserung der Benutzererfahrung | +3.2% | Global, angeführt von verbraucherorientierten Sektoren in allen Regionen | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende Einführung von Zero-Trust-Sicherheitsrahmen
Unternehmen, die einst Perimeter-Firewalls vertrauten, betrachten nun jede Anfrage als potenziell feindlich. Das NIST kodifizierte Zero Trust in SP 800-207A im Jahr 2024 und veranlasste 81 % der globalen Unternehmen, diese Prinzipien in IAM-Roadmaps zu integrieren.[1]Nationales Institut für Standards und Technologie, "Zero-Trust-Architektur," nist.gov Die f?derale Durchführungsverordnung 14028 verpflichtet US-Beh?rden, jeden Zugriffsversuch zu überprüfen, was die kommerzielle Nachfrage nach Privileged Access Management und richtlinienbasierten Engines antreibt, die Least-Privilege-Regeln in hybriden Umgebungen durchsetzen. Finanzinstitute veranschaulichen den Nutzen: So wird beispielsweise berichtet, dass ein Rückgang unbefugter Zugriffe verzeichnet wurde, nachdem die meisten internen Anwendungen auf Zero-Trust-Kontrollen umgestellt wurden. Service-Mesh-Technologien wie Istio betten nun gegenseitiges TLS zwischen Microservices ein, wodurch statische Passw?rter eliminiert und das Risiko von Lateral-Movement-Angriffen reduziert wird. ISO/IEC 27001:2022 verknüpft die Zertifizierung mit nachweisbarer Zero-Trust-Durchsetzung und wandelt das Framework von einer optionalen Best Practice in eine Beschaffungsvoraussetzung um.
Verbreitung von Cloud-Diensten in Unternehmen
Unternehmen nutzen durchschnittlich 3,4 verschiedene ?ffentliche Cloud-Plattformen, von denen jede eine f?derierte Identit?t erfordert, um eine unkontrollierte Ausbreitung von Anmeldedaten zu verhindern.[2]Cloud Native Computing Foundation, "CNCF Annual Survey 2024," cncf.io Das Aufkommen von dezentralisierten Identit?tsl?sungen erm?glicht es Unternehmen, sichere Authentifizierung, Datenschutzkontrolle und digitales Vertrauensmanagement in Cloud-?kosystemen zu verbessern. AWS, Azure und Google Cloud verarbeiteten im Jahr 2024 t?glich 1,2 Billionen authentifizierte API-Aufrufe, von denen die meisten durch OAuth-2.0-Token gesichert wurden, die von zentralisierten IAM-Hubs ausgestellt wurden. Container-Workloads rotieren Zertifikate stündlich, wodurch automatisierte SPIFFE-Frameworks für nicht-menschliche Identit?ten unverzichtbar werden. Telekommunikationsanbieter, die 5G-Kerne auf Hyperscale-Clouds migrieren, veranschaulichen die Maschine-zu-Maschine-Authentifizierung in massivem Umfang – so betrieb Verizon im Jahr 2024 60 % seines 5G-Kerns auf AWS. Die NIS2-Richtlinie der EU, die im Oktober 2024 in Kraft trat, verpflichtet nun zur Durchführung von Lieferketten-Risikobewertungen für Cloud-Abh?ngigkeiten und verankert die Identit?tsverwaltung fest in Compliance-Checklisten.
Strenge regulatorische Compliance-Anforderungen wie DSGVO und CCPA
Der Europ?ische Datenschutzausschuss verh?ngte zwischen 2021 und 2024 Bu?gelder in H?he von 3,9 Milliarden EUR, wobei 38 % auf schwache Identit?tskontrollen zurückzuführen waren.[3]Agentur der Europ?ischen Union für Cybersicherheit, "NIS2-Richtlinie," enisa.europa.eu Das kalifornische Datenschutzrechtsgesetz (California's Privacy Rights Act) verpflichtet Plattformen dazu, jeden algorithmischen Datenzugriff zu protokollieren, was IAM-Tools begünstigt, die unver?nderliche Prüfprotokolle erstellen. Das indische Gesetz zum Schutz digitaler personenbezogener Daten schreibt vor, dass sensible Authentifizierungsprotokolle im Inland verbleiben müssen, was die Einführung hybrider IAM-Architekturen beschleunigt. PCI DSS 4.0 erfordert nun eine Multi-Faktor-Authentifizierung für jeden Zugriff auf Karteninhaberdaten, wodurch passwortbasierte Anmeldungen ausgeschlossen werden, die noch Ende 2023 von 60 % der H?ndler verwendet wurden. Das Gesundheitswesen muss nun elektronische Datens?tze gem?? HIPAA-?nderungen im Ruhezustand und bei der ?bertragung verschlüsseln, was zu detaillierten IAM-Richtlinien führt, die die Autorit?t von Klinikern von der Patienteneinwilligung trennen.
Anstieg von Remote-Arbeitskr?ften nach der Pandemie
Fernarbeit und hybride Arbeit blieben im Jahr 2024 dreimal so hoch wie vor 2020, was den traditionellen Sicherheitsperimeter aufl?ste. Cisco stellte fest, dass Unternehmen mit ausgereiftem IAM 47 % weniger Sicherheitsverletzungen durch kompromittierte Remote-Anmeldedaten verzeichneten. Hardware-FIDO2-Schlüssel gewinnen an Bedeutung; Google verteilte 10 Millionen Titan-Ger?te und eliminierte damit praktisch Phishing-basierte Kontoübernahmen. Das FFIEC schreibt nun eine risikobasierte Step-up-Authentifizierung für Online-Banking-Sitzungen vor und verankert die Identit?tsverwaltung als kritische Infrastruktur. Der europ?ische Bankenregulator schlie?t sich dieser Haltung an und schreibt ab Januar 2025 eine kontinuierliche Authentifizierung vor.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Auswirkungszeitraum |
|---|---|---|---|
| Hohe Implementierungs- und Integrationskosten | -2.3% | Global, ausgepr?gt in kleinen und mittleren Unternehmen sowie in Schwellenm?rkten | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifizierten IAM-Fachleuten | -1.8% | Global, am st?rksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Interoperabilit?tsherausforderungen zwischen heterogenen Identit?tsprotokollen | -1.1% | Global, insbesondere in Multi-Cloud-Unternehmen | Mittelfristig (2–4 Jahre) |
| Datenschutzbedenken hinsichtlich verhaltensbezogener Biometrie | -0.7% | Europa und Nordamerika, aufkommend in Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Hohe Implementierungs- und Integrationskosten
Die Umfrage von Deloitte aus dem Jahr 2024 zeigt, dass Unternehmen mit weniger als 500 Mitarbeitern nur 8 % ihrer IT-Budgets für Identit?tskontrollen aufwenden, was der H?lfte der Unternehmensallokation entspricht. Legacy-Anwendungen, denen moderne Protokolle fehlen, ben?tigen h?ufig ma?geschneiderte Konnektoren, die bis zu 40 % der IAM-Projektausgaben verschlingen k?nnen. Kleinere US-Unternehmen nennen Cybersicherheitskosten, einschlie?lich IAM, als drittgr??tes Hindernis bei der digitalen Transformation. Finanzinstitute berichten von Zeitr?umen von 18 bis 24 Monaten bei der Synchronisierung von IAM über Geldautomaten, mobile Anwendungen und Kernbankensysteme hinweg, was dazu führt, dass parallele Systeme w?hrend des Umstiegs in Betrieb bleiben und das operative Risiko steigt. Europ?ische Kreditgeber verschoben in 42 % der F?lle Upgrades aufgrund versteckter Schulungs- und Helpdesk-Kosten.
Mangel an qualifizierten IAM-Fachleuten
ISC2 errechnete im Jahr 2024 eine Lücke von 4 Millionen Personen in der Cybersicherheits-Belegschaft, wobei IAM-Experten die seltenste Teilgruppe darstellen. Die Geh?lter für IAM-Architekten in den USA liegen 22 % über denen allgemeiner Sicherheitsrollen, und Berater berechnen bis zu 350 USD pro Stunde. Der NICE-Rahmen stuft IAM nun als vorrangige F?higkeit ein, die 40 zus?tzliche Schulungsstunden über allgemeine Zertifizierungen hinaus erfordert. Nur 15 % der akkreditierten Informatikprogramme in den USA bieten IAM-Lehrveranstaltungen an, was Unternehmen dazu zwingt, interne Akademien zu finanzieren. Indien prognostiziert bis 2027 einen Mangel an 1 Million Sicherheitsexperten, mit akuter IAM-Knappheit au?erhalb der gro?en Technologiezentren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Dienstleistungen steigen mit zunehmend komplexer Integrationen
Software-Lizenzen und -Abonnements machten im Jahr 2025 58,62 % der Einnahmen aus, doch professionelle und verwaltete Dienstleistungen beschleunigen sich bis 2031 mit einer CAGR von 19,61 %. Das Wachstum ist darauf zurückzuführen, dass Unternehmen feststellen, dass Standard-Plattformen nach wie vor individuelle Konnektoren für Legacy-Gehaltsabrechnungssysteme, SCIM-Bereitstellung für SaaS-Anwendungen und Rollenentwicklungs-Workshops ben?tigen, die Berechtigungen mit Least-Privilege-Mandaten in Einklang bringen. Professionelle Dienstleistungen absorbieren nun bis zu 45 % der gesamten Implementierungsausgaben – ein Trend, der die Botschaft des Marktes für Cloud-Identit?ts- und Zugriffsverwaltungssoftware unterstreicht, dass Fachwissen oft wichtiger ist als Code. Unternehmen sichern sich auch mehrj?hrigen Support, um mit den viertelj?hrlichen Funktionsupdates Schritt zu halten, etwa den 14 wesentlichen Updates, die Microsoft im Jahr 2024 für Entra herausgegeben hat.
Wiederkehrende Einnahmen aus Schulungen, Prüfungen und Compliance-Bewertungen halten die Dienstleistungspipeline voll. DSGVO-Artikel 30 fordert umfassende Aufzeichnungen jeder Verarbeitungsaktivit?t und veranlasst Unternehmen, Berater hinzuzuziehen, die Prüfprotokolle konfigurieren k?nnen, die jede Authentifizierungsentscheidung einem Richtlinienposten zuordnen. ISO/IEC-27001-gesteuerte Penetrationstests erfordern zunehmend den Nachweis, dass Berechtigungen automatisch ablaufen, was Service-Gebühren weiter in Betriebsbudgets einbettet. Infolgedessen spielen Dienstleistungen eine entscheidende Rolle bei der Skalierung des Marktes für Cloud-Identit?ts- und Zugriffsverwaltungssoftware.


Nach Bereitstellungsmodell: Hybrid Cloud balanciert Agilit?t mit Datenspeicherungsanforderungen
Die Public Cloud erzielte 2025 einen Anteil von 46,95 %, dank Hyperscaler-nativer IAM-Funktionen, doch hybride L?sungen expandieren mit einer CAGR von 19,84 %, da Regulierungsbeh?rden auf lokale Datenspeicherung bestehen. Das indische Datenschutzgesetz erlaubt es Unternehmen beispielsweise, nicht sensible Daten im Ausland zu verarbeiten, verlangt aber, dass sensible Identit?tsprotokolle im Inland verbleiben, was Dual-Stack-Architekturen unvermeidlich macht. Eine ?hnliche Dynamik zeigt sich in China, wo Daten von Einwohnern das Land nie verlassen dürfen.
Latenz- und Edge-Anwendungsf?lle st?rken das Argument für hybride L?sungen. Die Authentifizierung für Industriesensoren oder Point-of-Sale-Terminals profitiert von einer lokalen Validierung, die in Millisekunden ausgeführt wird. Normungsgremien empfehlen nun zertifikatsbasierte Ger?teidentit?ten, die lokal ausgestellt werden, w?hrend zentrale Richtlinien-Engines in der Cloud für Governance-Konsistenz sorgen. Die Marktgr??e für Cloud-Identit?ts- und Zugriffsverwaltungssoftware für hybride Bereitstellungen befindet sich daher auf einem zweistelligen Wachstumskurs.
Nach Unternehmensgr??e: Kleine und mittlere Unternehmen setzen auf SaaS-IAM zur Schlie?ung von Risikolücken
Gro?unternehmen machen weiterhin 62,24 % der Ausgaben aus, doch kleine und mittlere Unternehmen verzeichnen mit einer CAGR von 19,7 % das schnellste Umsatzwachstum, angetrieben durch Abonnementmodelle, die mit der Mitarbeiterzahl skalieren. JumpCloud, Okta Workforce Identity und Microsoft Entra ID für Unternehmen bieten vorkonfigurierte Richtlinien und machen ein rund um die Uhr besetztes Sicherheitsoperationszentrum überflüssig.
Cyber-Versicherungsanbieter verst?rken die Nachfrage, indem sie vor der Gew?hrung von Versicherungsschutz eine Multi-Faktor-Authentifizierung und Privileged-Access-Kontrollen voraussetzen. US CISA stuft IAM für kleine Unternehmen nach dem Patching als zweitwichtigste Kontrolle ein. Portable Prüfpakete helfen kleinen und mittleren Unternehmen, die Datenschutzschwellen Kaliforniens und den europ?ischen Rechtsakt zur digitalen operationellen Resilienz ohne interne Governance-Teams zu erfüllen, was den langfristigen Ausblick für den Markt für Cloud-Identit?ts- und Zugriffsverwaltungssoftware stützt.
Nach Branchenbereich: Gesundheitswesen führt im Telemedizin-Zeitalter
IT und Telekommunikation hielten im Jahr 2025 die Spitzenposition mit 25,38 % des Umsatzes und nutzten ihre Doppelrolle als IAM-Anbieter und -Verbraucher. Das Gesundheitswesen verzeichnet jedoch den steilsten Anstieg mit einer CAGR von 20,74 % auf der Grundlage der Verbreitung von Telemedizin. Das 21st Century Cures Act verpflichtet Anbieter zur Offenlegung von FHIR-APIs, was IAM erfordert, das klinische Auftr?ge von der Patientenselbstverwaltung unterscheidet. Epic Systems aktivierte im Jahr 2024 die SMART-on-FHIR-Authentifizierung und unterstreicht damit die Ausrichtung des Sektors auf granulare Token-Geltungsbereiche.
Finanzdienstleistungen bleiben ein Schwergewicht, angetrieben durch Open-Banking-Mandate, die Zugriffstoken innerhalb von 90 Sekunden ablaufen lassen und sie mit Transaktionsdetails verknüpfen. Einzelh?ndler vertiefen Investitionen in Kundenidentit?ten, um die Grenzen des algorithmischen Profilings gem?? DSGVO-Artikel 22 einzuhalten. Regierungsprogramme skalieren inzwischen nationale elektronische Identit?tsschemata, wie am Beispiel der 100.000 E-Residency-Anmeldeinformationen Estlands zu sehen ist, die über X.509-Zertifikate gesichert sind. Die Fertigung konvergiert IT- und OT-Netzwerke und verwendet Zertifikate zur Echtzeit-Authentifizierung von speicherprogrammierbaren Steuerungen.
Geografische Analyse
Nordamerika generierte im Jahr 2025 38,21 % des Umsatzes, angetrieben durch eine Konzentration von IAM-Anbietern, robuste Risikokapitalfinanzierung und f?derale Zero-Trust-Mandate. Das kanadische Gesetz zur Benachrichtigung bei Datenschutzverletzungen und das mexikanische Fintech-Lizenzierungsregime verleihen der Region weiteren Schwung. Wettbewerbsf?rdermittel und FedRAMP-Autorisierungen positionieren den Markt für Cloud-Identit?ts- und Zugriffsverwaltungssoftware für weiteres Wachstum auf dem gesamten Kontinent.
Asien-Pazifik liefert die schnellste CAGR von 20,32 %. Das biometrische Aadhaar-Programm Indiens wird für schnelle elektronische Kundenidentifikation mit privatem IAM integriert, w?hrend Strafen von 2,5 Milliarden INR (30 Millionen USD) bei Verst??en das Thema Compliance in den Vordergrund rücken. China schr?nkt die ?bertragung von mehr als 1 Million Datens?tzen ohne Sicherheitsfreigabe ein, was multinationale Unternehmen dazu veranlasst, lokale Identit?tsspeicher im Land einzurichten. Die extraterritorialen ?nderungen des japanischen APPI und die obligatorischen Prüfungen 厂ü诲办辞谤别补s halten die Nachfrage aufrecht. Der australische Gesetzentwurf, der Bu?gelder auf 50 Millionen AUD (33 Millionen USD) anhebt, unterstreicht zus?tzlich die hohen Eins?tze.
Europa bleibt ein reifer Markt, der von der DSGVO gepr?gt ist, wo 2.154 Bu?gelder seit 2021 die Durchsetzungsintensit?t unterstreichen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) fordert Hardware-Multi-Faktor-Authentifizierung für alle privilegierten Benutzer, Frankreichs Commission Nationale de l'Informatique et des Libertés (CNIL) schr?nkt cloudbasierte Biometrie ein, und das britische Post-Brexit-Regime schreibt nach wie vor strenge Zustimmungsprüfungen vor. Der Nahe Osten und 厂ü诲补尘别谤颈办补 entwickeln sich durch Saudi-Arabiens und Brasiliens DSGVO-?hnliche Gesetze zu Wachstumskorridoren, was sicherstellt, dass der Markt für Cloud-Identit?ts- und Zugriffsverwaltungssoftware globale Reichweite erlangt.

Wettbewerbslandschaft
Die fünf führenden Anbieter – Microsoft, Okta, IBM, Ping Identity und CyberArk – halten zusammen den gr??ten Teil des globalen Umsatzes, was Raum für Nischenanbieter l?sst. Private-Equity-?bernahmen durch Thoma Bravo, der SailPoint und ForgeRock zu einem einheitlichen Stack zusammengeführt hat, veranschaulichen eine Konsolidierungswelle, die integrierten Governance-Plus-Access-Suites zugute kommt. Microsoft nutzt seine Azure Active Directory-Basis von 400 Millionen t?glichen Authentifizierungen, um Entra-Module zu Bündelpreisen zu verkaufen, die Einzell?sungen unterbieten. Okta antwortet damit, 7.500 vorgefertigte Konnektoren als Open Source bereitzustellen, um Integratoren zu gewinnen und Kunden vor Anbieterabh?ngigkeit zu schützen.
Künstliche Intelligenz pr?gt neue Wettbewerbsfelder. CyberArk integriert maschinelles Lernen, um Rechtemissbrauch au?erhalb der Gesch?ftszeiten zu erkennen und die Reaktionszeiten auf Minuten zu verkürzen. IBM Security Verify analysiert Zugriffsanfragen mit Verarbeitung natürlicher Sprache und reduziert den Arbeitsaufwand beim Richtlinienschreiben um 60 %. Entwicklerorientierte Neueinsteiger wie Auth0 gewinnen neue SaaS-Kunden mit einfach zu integrierenden Anmelde-Widgets in 15 Sprachen.
Verwaltete Dienste gleichen den IAM-Talentmangel aus. Deloitte Cyber und IBM Security Services betreiben ausgelagerte Identit?tsoperationszentren, die für mittelst?ndische K?ufer attraktiv sind, die kein rund um die Uhr besetztes Personal haben. IAM für Edge- und Betriebstechnologien bleibt fragmentiert, und dezentralisierte Identit?tsl?sungen für Web3 haben keinen klaren Marktführer, was die Wettbewerbsdynamik im Markt für Cloud-Identit?ts- und Zugriffsverwaltungssoftware flie?end h?lt.
Marktführer für Cloud-Identit?ts- und Zugriffsverwaltungssoftware
-
Okta Inc.
-
Microsoft Corporation
-
IBM Corporation
-
Ping Identity Holding Corp.
-
CyberArk Software Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- November 2025: Amazon Web Services fügte dem IAM Identity Center adaptive, hardwarebasierte Passkey-Unterstützung hinzu und erweiterte damit die Phishing-resistente Authentifizierung auf mehr als 200 Millionen aktive Unternehmensbenutzer.
- August 2025: Okta stimmte der ?bernahme des Policy-as-Code-Startups Styra für 650 Millionen USD zu, um feink?rnige Open-Policy-Agent-Kontrollen in seine Workforce- und Customer-Identity-Clouds zu integrieren.
- April 2025: IBM Security Verify führte quantensichere Kryptografieoptionen für FIDO2-Passkeys ein und erm?glicht es Unternehmen, Authentifizierungs-Workflows gegen Post-Quanten-Bedrohungen zukunftssicher zu machen.
- Januar 2025: Ping Identity erhielt die FedRAMP-High-Autorisierung für PingOne Neo und erm?glichte damit US-Bundesbeh?rden die Nutzung seiner dezentralen Identit?tsplattform für Mitarbeiter- und Bürgerdienste.


Globaler Berichtsumfang für Cloud-Identit?ts- und Zugriffsverwaltungssoftware
Der Marktbericht für Cloud-Identit?ts- und Zugriffsverwaltungssoftware ist nach Komponente (Software und Dienstleistungen), Bereitstellungsmodell (Public Cloud, Private Cloud, Hybrid Cloud), Unternehmensgr??e (Gro?unternehmen sowie kleine und mittlere Unternehmen), Branchenbereich (IT und Telekommunikation, Banken, Finanzdienstleistungen und Versicherungen, Gesundheitswesen, Regierung, Einzelhandel und E-Commerce, Fertigung, sonstiger Branchenbereich) sowie Geografie (Nordamerika, Europa, Asien-Pazifik, Naher Osten und Afrika, 厂ü诲补尘别谤颈办补) segmentiert. Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Public Cloud |
| Private Cloud |
| Hybrid Cloud |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen |
| IT und Telekommunikation |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen |
| Regierung |
| Einzelhandel und E-Commerce |
| Fertigung |
| Sonstiger Branchenbereich |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Italien | ||
| ?briges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| ?briges Asien-Pazifik | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| ?gypten | ||
| ?briges Afrika | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodell | Public Cloud | ||
| Private Cloud | |||
| Hybrid Cloud | |||
| Nach Unternehmensgr??e | Gro?unternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Branchenbereich | IT und Telekommunikation | ||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Gesundheitswesen | |||
| Regierung | |||
| Einzelhandel und E-Commerce | |||
| Fertigung | |||
| Sonstiger Branchenbereich | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Europa | Deutschland | ||
| Vereinigtes K?nigreich | |||
| Frankreich | |||
| Italien | |||
| ?briges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| 厂ü诲办辞谤别补 | |||
| Australien | |||
| ?briges Asien-Pazifik | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| ?briger Naher Osten | |||
| Afrika | 厂ü诲补蹿谤颈办补 | ||
| ?gypten | |||
| ?briges Afrika | |||
| 厂ü诲补尘别谤颈办补 | Brasilien | ||
| Argentinien | |||
| ?briges 厂ü诲补尘别谤颈办补 | |||


Im Bericht beantwortete Schlüsselfragen
Wie sind die Wachstumsaussichten für den Markt für Cloud-Identit?ts- und Zugriffsverwaltungssoftware bis 2031?
Der Umsatz wird voraussichtlich von 10,91 Milliarden USD im Jahr 2026 auf 26,58 Milliarden USD bis 2031 steigen, bei einer CAGR von 19,52 %.
Welche Region verzeichnet das schnellste Wachstum bei der IAM-Einführung?
Asien-Pazifik verzeichnet die st?rkste CAGR von 20,32 % dank strenger Datenlokalisierungsmandate in Indien, China und Japan.
Warum gewinnen Dienstleistungen im Vergleich zu Software-Lizenzen an Bedeutung?
Unternehmen ben?tigen Integrations-, Prüf- und verwaltete Betriebskompetenz, was das Dienstleistungssegment auf eine CAGR von 19,61 % treibt und das Software-Wachstum übertrifft.
Wie beeinflussen Zero-Trust-Rahmen das Kaufverhalten?
Zero-Trust-Mandate erfordern eine kontinuierliche Identit?tsverifizierung und das Least-Privilege-Prinzip und veranlassen 81 % der Unternehmen, ihre IAM-Stacks zu überarbeiten.
Welcher Branchenbereich wird bis 2031 am schnellsten wachsen?
Das Gesundheitswesen führt mit einer CAGR von 20,74 %, da Telemedizin f?derierte Patientenidentit?ten und strikte HIPAA-Compliance erfordert.
Welche Herausforderungen verlangsamen IAM-Implementierungen für kleinere Unternehmen?
Hohe Vorabkosten und ein Mangel an zertifizierten Fachleuten bleiben die gr??ten Hindernisse, insbesondere für kleine und mittlere Unternehmen mit begrenzten IT-Budgets.
Seite zuletzt aktualisiert am:



