
Marktgr??e und Marktanteil im Bereich Cloud-Sicherheit im Einzelhandel
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2019 - 2030 |
|---|---|
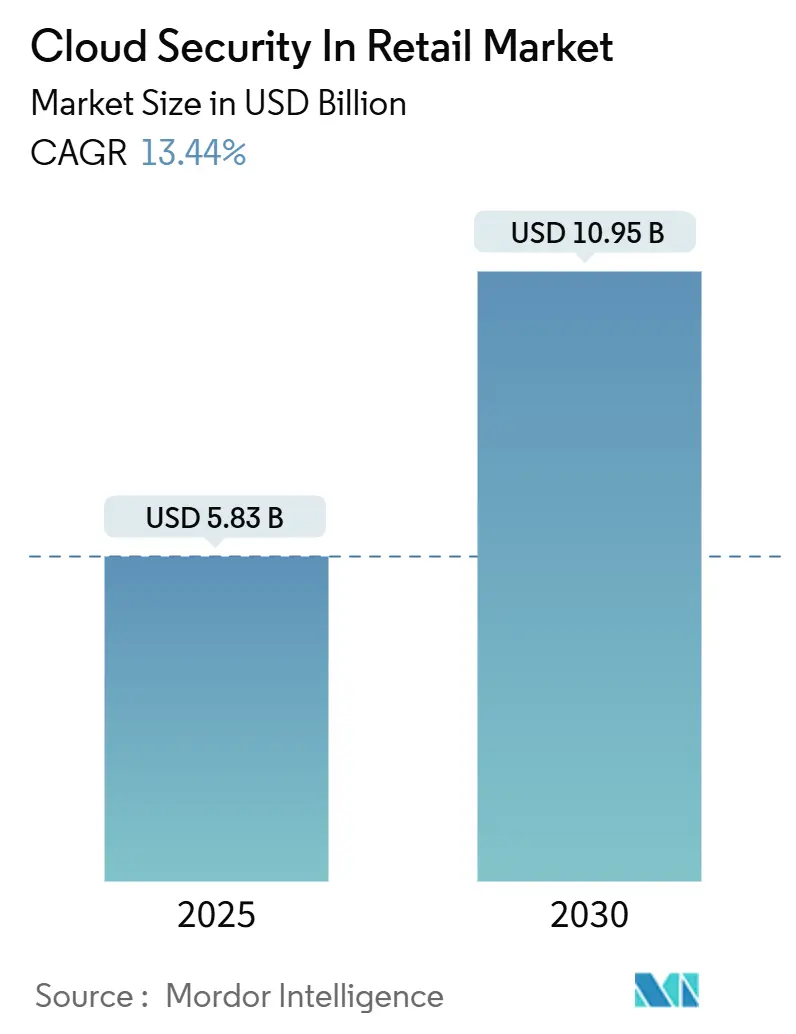
| Marktgr??e (2025) | 5.83 Milliarden US-Dollar |
| Marktgr??e (2030) | 10.95 Milliarden US-Dollar |
| Wachstumsrate (2025 - 2030) | 13.44 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse für Cloud-Sicherheit im Einzelhandel von 黑料不打烊
Die Marktgr??e für Cloud-Sicherheit im Einzelhandel belief sich im Jahr 2025 auf 5,83 Milliarden USD und wird voraussichtlich bis 2030 auf 10,95 Milliarden USD anwachsen, was einer CAGR von 13,44 % über den Prognosezeitraum entspricht. Einzelh?ndler beschleunigen ihre Investitionen, da Omnichannel-Modelle die Angriffsfl?che vergr??ern, Zero-Trust-Frameworks reifen und Compliance-Fristen enger werden. Verst?rkte Ransomware-Aktivit?ten w?hrend der Haupteinkaufszeiten haben die Budgets in Richtung unver?nderlicher Backups, Mikrosegmentierung und Bedrohungssuche verschoben. Die verpflichtende Einführung von PCI DSS 4.0 und Indiens Gesetz zum Schutz digitaler personenbezogener Daten erweitert die Nachfrage nach Multi-Faktor-Authentifizierung und Datenspeicherungskontrollen. Hybride Cloud-Designs, die latenzempfindliche Bestandssysteme vor Ort belassen und gleichzeitig kundenseitige Workloads in Hyperscaler-Regionen verlagern, gewinnen an Bedeutung. Anbieter, die Sicherheit in einzelhandelsspezifische APIs einbetten, haben einen Differenzierungsvorteil.
Wichtigste Erkenntnisse des Berichts
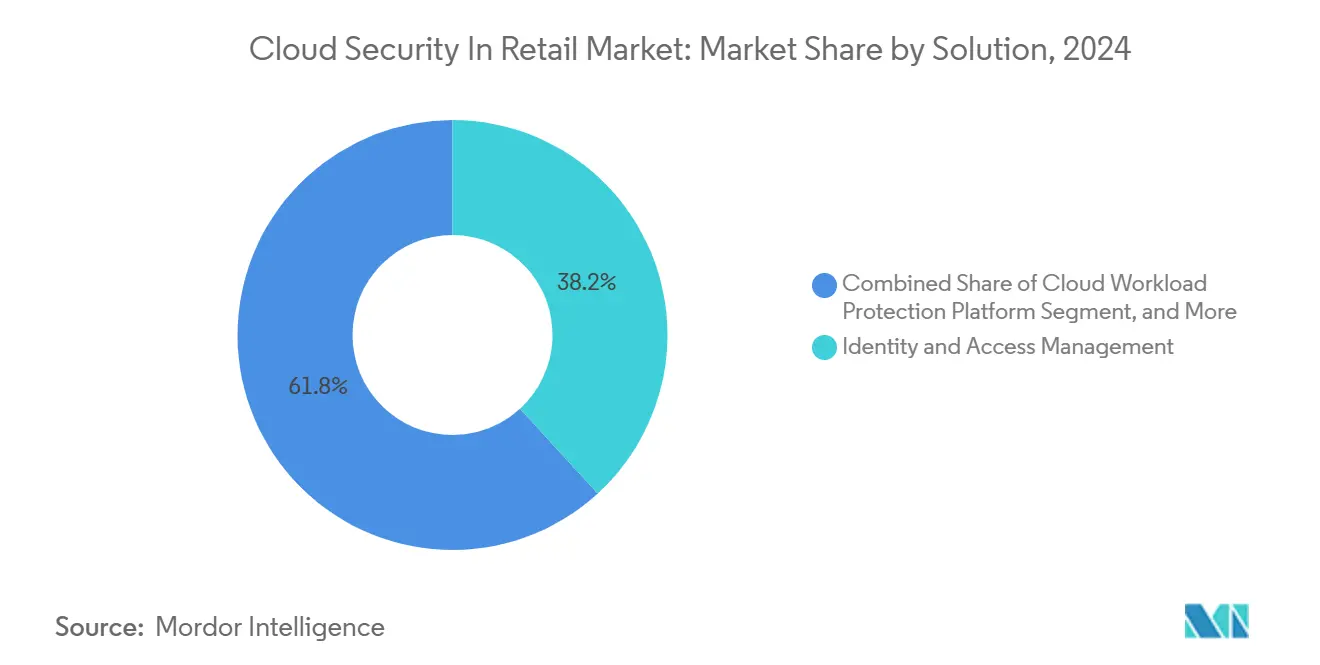
- Nach L?sung führte das Identit?ts- und Zugriffsmanagement mit einem Anteil von 38,20 % am Markt für Cloud-Sicherheit im Einzelhandel im Jahr 2024, w?hrend Cloud-Workload-Schutzplattformen bis 2030 voraussichtlich mit einer CAGR von 15,80 % wachsen werden.
- Nach Sicherheitstyp entfiel im Jahr 2024 ein Anteil von 31,50 % der Ausgaben auf Netzwerksicherheit, w?hrend Anwendungssicherheit bis 2030 voraussichtlich mit einer CAGR von 16,70 % wachsen wird.
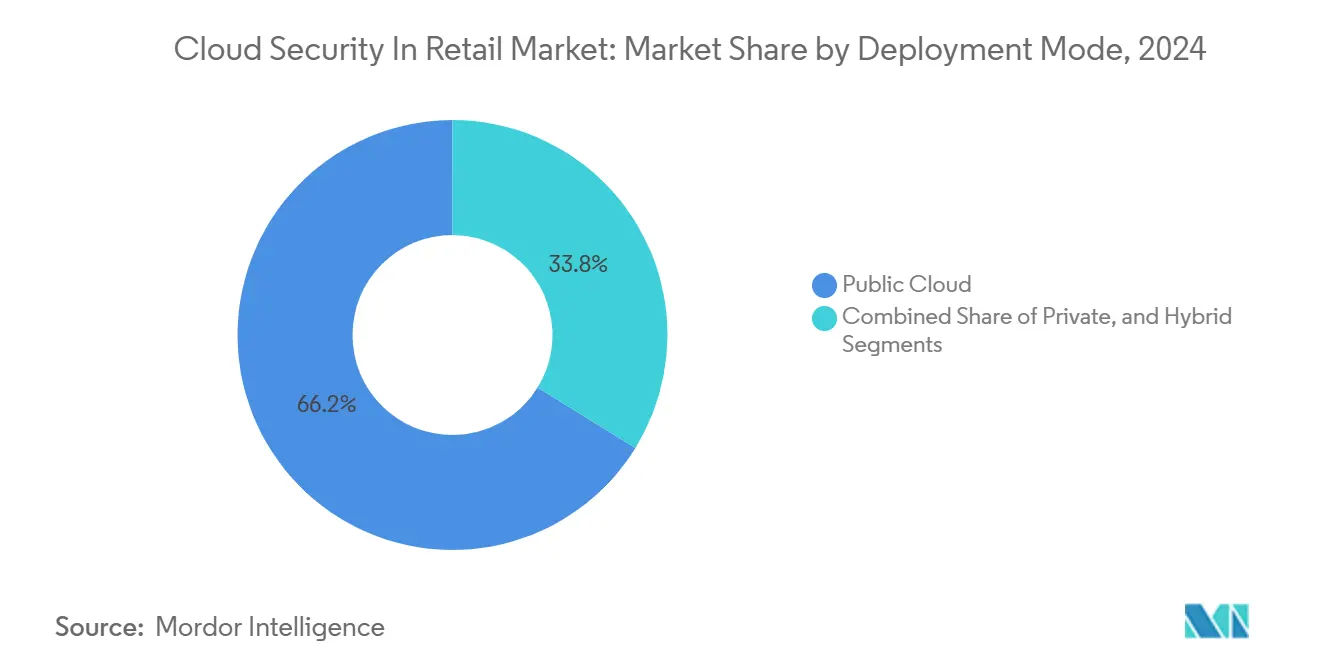
- Nach Bereitstellungsmodus entfielen im Jahr 2024 66,20 % auf ?ffentliche Cloud-Bereitstellungen, w?hrend hybride Cloud über den Prognosezeitraum voraussichtlich mit einer CAGR von 17,10 % w?chst.
- Nach Servicemodell entfielen im Jahr 2024 58,40 % auf Software-als-Dienst-Tools, und die Sicherheit für Plattform-als-Dienst wird bis 2030 voraussichtlich mit einer CAGR von 18,20 % wachsen.
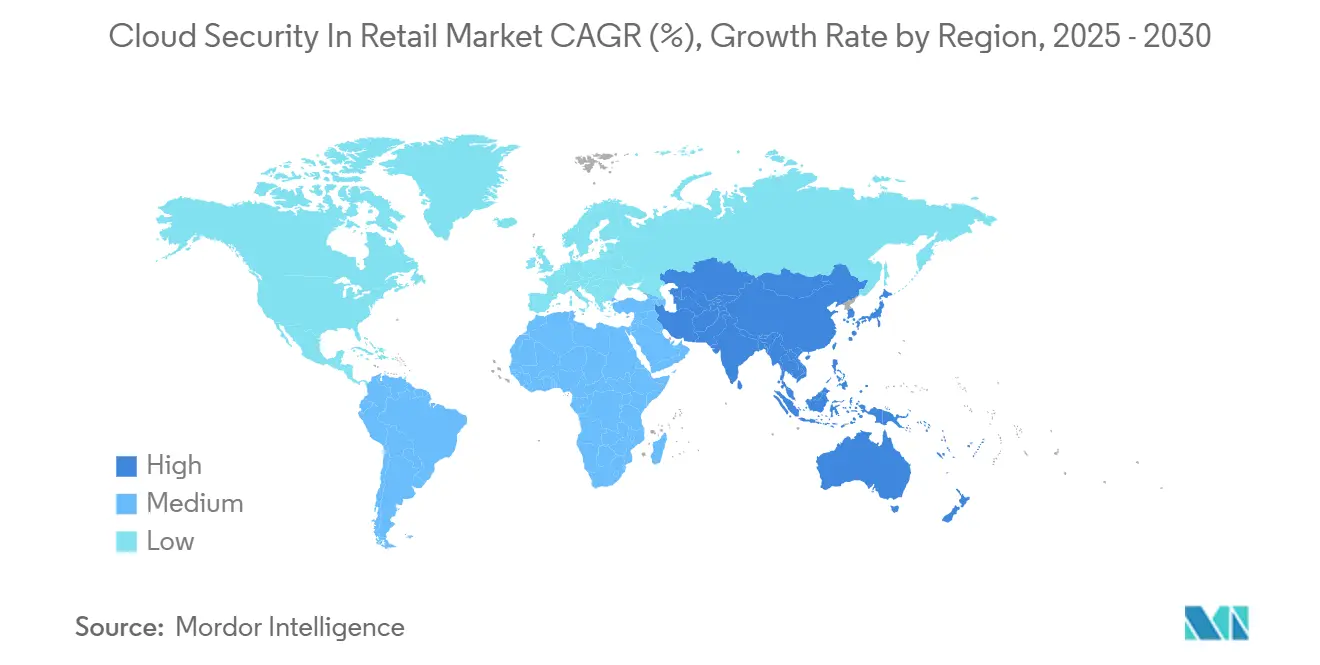
- Nach Geografie hielt Nordamerika im Jahr 2024 einen Anteil von 38,40 %, w?hrend der asiatisch-pazifische Raum im Prognosezeitraum voraussichtlich mit einer CAGR von 15,20 % wachsen wird.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Wachsende Bedrohung durch ausgefeilte, auf den Einzelhandel ausgerichtete Ransomware | +3.2% | Global, besonders ausgepr?gt in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Anstieg der compliance-getriebenen Sicherheitsausgaben (PCI DSS 4.0, DPDP-Gesetz) | +2.8% | Nordamerika, Europa, asiatisch-pazifischer Raum (Schwerpunkt Indien) | Mittelfristig (2–4 Jahre) |
| Ausweitung von Omnichannel- und Click-and-Collect-Workflows | +2.1% | Global, angeführt von Nordamerika und den st?dtischen Zentren des asiatisch-pazifischen Raums | Mittelfristig (2–4 Jahre) |
| Aufstieg KI-gestützter Betrugserkennung, die sichere Cloud-APIs erfordert | +1.9% | Nordamerika, Europa, asiatisch-pazifischer Raum (China, Japan) | Langfristig (≥ 4 Jahre) |
| Edge-gestützte Einführung intelligenter Gesch?fte vergr??ert die Angriffsfl?che | +1.6% | Nordamerika, Europa, asiatisch-pazifischer Raum (Pilotprojekte) | Langfristig (≥ 4 Jahre) |
| Tokenisierung von Treue- und Geschenkkarten-?kosystemen | +1.2% | Global, frühe Dynamik in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Wachsende Bedrohung durch ausgefeilte, auf den Einzelhandel ausgerichtete Ransomware
Ransomware-Gruppen verfeinerten ihre Angriffsziele im Jahr 2024 und terminierten Angriffe rund um wichtige Einkaufsereignisse, wenn die Kosten von Ausfallzeiten besonders hoch sind. Vorf?lle wie die Dateiübertragungsangriffe der Clop-Gruppe und der Blue-Yonder-Ausfall legten Lücken in der Backup-Hygiene und der Koordination der Reaktion auf Vorf?lle offen. Sophos berichtete, dass 69 % der Einzelh?ndler im Jahr 2024 mindestens einen Ransomware-Angriff erlitten, wobei die mittleren Wiederherstellungskosten unter Berücksichtigung von Betriebsunterbrechungen und Bu?geldern 2 Millionen USD überstiegen.[1] Einzelh?ndler priorisieren nun unver?nderlichen Speicher, Mikrosegmentierung zur Isolierung von Point-of-Sale-Systemen und SOC-Plattformen, die Endpunkt- und Netzwerktelemetrie korrelieren, um laterale Bewegungen schneller zu erkennen.
Anstieg der compliance-getriebenen Sicherheitsausgaben (PCI DSS 4.0, DPDP-Gesetz)
PCI DSS 4.0 führte 53 neue oder überarbeitete Anforderungen ein, die ab M?rz 2025 gelten, darunter phishing-resistente Authentifikatoren und eine erweiterte Abdeckung durch Multi-Faktor-Authentifizierung. Einzelh?ndler mit veralteten Terminals rüsten Gateways auf und setzen FIDO2-Token ein, um Strafen wegen Nichteinhaltung zu vermeiden.[2] Das indische DPDP-Gesetz sieht Bu?gelder von bis zu 2,5 Milliarden INR (30 Millionen USD) für den Missbrauch sensibler personenbezogener Daten vor und zwingt multinationale Ketten dazu, Einwilligungsverwaltungstools und Datenlokalisierungskontrollen innerhalb indischer Cloud-Regionen einzusetzen.
Ausweitung von Omnichannel- und Click-and-Collect-Workflows
Headless-Commerce-Architekturen verbinden mobile Apps, Web-Storefronts und In-Store-Kioske und legen APIs frei, die Best?nde, Zahlungen und Logistik koordinieren. Spitzen im API-Datenverkehr erh?hen das Risiko von Injection-Angriffen, wenn Ratenbegrenzungen und Schema-Validierungen schwach sind. Die Nationale Einzelhandelsvereinigung stellte fest, dass 58 % der befragten Einzelh?ndler API-Sicherheit zu ihren drei wichtigsten Investitionsbereichen für 2024 z?hlen.[3] Um die Ausbreitung einzud?mmen, setzen CISOs Cloud-Zugangssicherheits-Broker für die Verwaltung von Schatten-IT ein und implementieren Zero-Trust-Gateways, die jede Anfrage über verteilte Kontaktpunkte hinweg überprüfen.
Aufstieg KI-gestützter Betrugserkennung, die sichere Cloud-APIs erfordert
Echtzeit-Betrugsmodelle analysieren Verhaltenssignale in Cloud-Data-Lakes und erfordern verschlüsselte Kan?le sowie überprüfbare Aufrufe an Inferenz-Endpunkte. Adversarielle Angriffe auf maschinelles Lernen, die Modelle in Richtung falscher Negativergebnisse lenken, haben Einzelh?ndler dazu veranlasst, sicheres Booten und signierte Modellverteilung zu implementieren. Die im Januar 2025 ver?ffentlichten Leitlinien der Bundeshandelskommission schreiben Transparenz bei KI-Entscheidungen vor und f?rdern die Einführung von Herkunftsverfolgung und Modellkartengenerierung.[4]
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexit?t der Integration veralteter Kassensysteme | -1.8% | Global, besonders ausgepr?gt in Nordamerika und Europa mit veralteter Infrastruktur | Kurzfristig (≤ 2 Jahre) |
| Wahrgenommene h?here Gesamtbetriebskosten von Best-Practice-Cloud-Sicherheitsarchitekturen | -1.4% | Global, ausgepr?gt bei kleinen und mittelgro?en Einzelh?ndlern | Mittelfristig (2–4 Jahre) |
| Bedenken hinsichtlich Anbieterabh?ngigkeit bei Einzelh?ndlern, die zu einer einzigen Cloud wechseln | -0.9% | Global, insbesondere Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Mangel an einzelhandelskundigen Cybersicherheitsfachkr?ften | -1.1% | Global, gravierend im asiatisch-pazifischen Raum und in Schwellenm?rkten | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Komplexit?t der Integration veralteter Kassensysteme
Terminals, die vor 2015 eingesetzt wurden, verwenden h?ufig propriet?re Betriebssystem-Builds, die sich weder bei Cloud-Identit?tsanbietern authentifizieren noch strukturierte Protokolle ausgeben k?nnen. Der Firmware-Support ist für viele Modelle abgelaufen, sodass Einzelh?ndler zwischen kostspieligen Erneuerungen oder der Akzeptanz des Risikos blinder Flecken w?hlen müssen. Lokale Gateways, die POS-Telemetrie bereinigen, bevor sie an Cloud-SIEM-Tools weitergeleitet wird, verursachen Latenz und schaffen neue Fehlerquellen, was die breitere Einführung von Cloud-Sicherheit im Einzelhandelsmarkt behindert.
Wahrgenommene h?here Gesamtbetriebskosten von Best-Practice-Cloud-Sicherheitsarchitekturen
Abonnementpreise, Protokoll-Ausgangsgebühren und Premium-Support-Stufen erh?hen die Betriebskosten für kleinere H?ndler. Ein vollst?ndiger Zero-Trust-Stack kann 8 %–12 % des IT-Budgets eines reifen Einzelh?ndlers beanspruchen, und nur wenige standardisierte Kalkulatoren berücksichtigen die Einsparungen durch Schadensvermeidung. Die Skepsis von Finanzvorst?nden verz?gert Finanzierungszyklen, selbst wenn Bedrohungsinformationen die Gef?hrdung best?tigen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach L?sung:
Identit?ts-Governance verankert die Ausgaben, w?hrend der Workload-Schutz beschleunigtDas Identit?ts- und Zugriffsmanagement machte im Jahr 2024 38,20 % der Ausgaben aus und hatte damit den h?chsten Anteil innerhalb des Marktes für Cloud-Sicherheit im Einzelhandelssektor. Cloud-Workload-Schutzplattformen sind auf dem Weg zu einer CAGR von 15,80 % bis 2030, was die rasche Einführung von Containern widerspiegelt. Datenverlustpr?vention, Angriffserkennung, 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳, SIEM und Cloud-Zugangssicherheits-Broker-Tools erg?nzen die Ausgaben, da Einzelh?ndler jede Kontrollschicht absichern.
Die St?rke des Identit?ts- und Zugriffsmanagements ergibt sich aus den Multi-Faktor-Authentifizierungsmandaten von PCI DSS 4.0 und dem Wechsel zur passwortlosen FIDO2-Authentifizierung, die das Phishing-Risiko reduziert. Das Wachstum des Cloud-Workload-Schutzes spiegelt die Migration der Einzelh?ndler von monolithischen Systemen zu Kubernetes-Clustern wider, bei denen Laufzeit-Scanning und die Erkennung lateraler Bewegungen von gr??ter Bedeutung sind. Anbieter wie Palo Alto Networks fügten im Jahr 2025 agentenlose Scans für serverlose Funktionen hinzu und schlossen damit blinde Flecken bei kurzlebigen Rechenaufgaben. Einheitliche Plattformen, die Identit?ts- und Zugriffsmanagement-Ereignisse mit Workload-Telemetrie korrelieren, unterstützen eine schnellere Reaktion und pr?gen die künftige Konvergenz der Produkt-Roadmaps.


Nach Sicherheitstyp:
Anwendungsschutz übertrifft NetzwerkkontrollenNetzwerkkontrollen hielten im Jahr 2024 einen Anteil von 31,50 % an den Gesamtausgaben. Anwendungssicherheit wird jedoch voraussichtlich mit einer CAGR von 16,70 % wachsen und das Netzwerkwachstum übertreffen, da der API-Datenverkehr im Einzelhandel traditionelle Web-Flows übersteigt. Datenbank-, Endpunkt- und Web- oder E-Mail-Schutz bleiben unverzichtbar, wachsen jedoch langsamer.
Headless-Commerce und Microservices veranlassen Einzelh?ndler, den Schutz von API-Gateways, Parametervalidierung und Schema-Durchsetzung zu priorisieren. OWASP aktualisierte seine API-Sicherheits-Top-10 im Jahr 2024, wobei fehlerhafte Autorisierung auf Objektebene der h?ufigste Fehler war. Das Einzelhandels-WAF-Regelwerk von Cloudflare, das im Januar 2025 ver?ffentlicht wurde, enth?lt Signaturen, die legitime Vergleichs-Crawler von Credential-Stuffing-Bots unterscheiden und so Fehlalarme bei Flash-Sales reduzieren.
Nach Bereitstellungsmodus:
Hybride Konfigurationen gewinnen an Bedeutung, da Latenzanforderungen bestehen bleibenDie ?ffentliche Cloud hielt im Jahr 2024 einen Anteil von 66,20 % und spiegelt damit die Elastizit?t der Hyperscaler bei Datenverkehrsspitzen wider. Hybride Designs werden mit einer CAGR von 17,10 % wachsen, da Lebensmittelh?ndler und Kaufh?user latenzempfindliche Bestandsdatenbanken vor Ort behalten und gleichzeitig kundenseitige Workloads in Multiregion-Cluster verlagern.
AWS-Outposts-Referenzarchitekturen, die im Januar 2025 eingeführt wurden, erm?glichen es Gesch?ften, Transaktionen lokal bei Verbindungsunterbrechungen zu verarbeiten und Daten sp?ter mit regionalen Zonen zu synchronisieren. Einzelh?ndler setzen Zscaler Private Access ein, um lokale Bestandssysteme zu sichern, ohne die Angriffsfl?che auf das ?ffentliche Internet auszuweiten. Solche hybriden Entwürfe veranschaulichen, warum der Markt für Cloud-Sicherheit im Einzelhandel weiterhin über ?ffentliche und lokale Knoten hinweg diversifiziert.
Nach Servicemodell:
Software-als-Dienst dominiert, w?hrend Plattform-als-Dienst-Sicherheit stark w?chstSoftware-als-Dienst-Tools machten im Jahr 2024 58,40 % der Ausgaben aus und unterstreichen damit die Pr?ferenz der Einzelh?ndler für schlüsselfertige L?sungen. Plattform-als-Dienst-Schutzma?nahmen werden eine CAGR von 18,20 % verzeichnen, da H?ndler benutzerdefinierte Betrugsmodelle auf verwalteten KI-Plattformen entwickeln. Die Sicherheit auf Infrastrukturebene konzentriert sich auf die Erkennung von Fehlkonfigurationen in virtuellen Netzwerken und Speicher-Buckets.
Google Cloud fügte im Februar 2025 Datenherkunftsverfolgung und Modellkartengenerierung zu Vertex AI hinzu, sodass Einzelh?ndler die Herkunft von Betrugsmodellen für Prüfungen der Bundeshandelskommission dokumentieren k?nnen. Der Laufzeit-Container-Schutz von CrowdStrike, der im selben Monat eingeführt wurde, erweitert die Endpunkt-Telemetrie auf Plattform-als-Dienst-Workloads. Diese Verbesserungen verdeutlichen, wie die Marktgr??e für Cloud-Sicherheit bei auf Plattform-als-Dienst ausgerichteten Kontrollen im Einzelhandelssektor parallel zu Eins?tzen von maschinellem Lernen w?chst.
Geografische Analyse
Cloud-Sicherheit im Einzelhandelsmarkt in Nordamerika
Nordamerika entfiel 2024 auf 38,40 % der weltweiten Ausgaben, angetrieben durch bundesstaatliche Gesetze zur Benachrichtigung bei Datenschutzverletzungen und die frühe Einführung von Tokenisierung. Die ausgeweitete Durchsetzung des California Consumer Privacy Act und des Virginia Consumer Data Protection Act im Jahr 2024 führte zu erh?hten Bu?geldern, was Investitionen in Discovery- und 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳splattformen ausl?ste. Die im Januar 2025 ver?ffentlichten FTC-Regeln zur KI-Transparenz verlangen Modellvalidierungsprotokolle, was die Einführung von Governance-Plattformen voraussichtlich beschleunigen wird.
Cloud-Sicherheit im Einzelhandelsmarkt im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird bis 2030 voraussichtlich eine CAGR von 15,20 % verzeichnen, angetrieben durch Chinas Datenlokalisierungsvorschriften, Japans strengere ?nderungen des Gesetzes zum Schutz personenbezogener Daten und die Einwilligungspflichten des indischen DPDP-Gesetzes. Das rasche Wachstum von Super-Apps und grenzüberschreitenden Marktpl?tzen verst?rkt den Bedarf an API-Governance. Japans Ministerium für Wirtschaft, Handel und Industrie ver?ffentlichte im M?rz 2025 Cloud-Sicherheitsrichtlinien, die globalen Standards entsprechen und die regulatorische Unklarheit für Einzelh?ndler verringern.
Cloud-Sicherheit im Einzelhandelsmarkt in EMEA
Europa wird weiterhin durch die DSGVO gepr?gt, was Ausgaben für Pseudonymisierung und Datenverlustpr?vention ankurbelt, w?hrend der Digital Operational Resilience Act Zahlungsdienstleister und damit auch deren Einzelhandelspartner im Zahlungsverkehr verpflichtet, Cloud-Anbieter zu prüfen. Souver?ne Cloud-Mandate im Nahen Osten und mobile Zahlungs?kosysteme in Afrika schaffen eine regionale Nachfrage nach Cloud-Zugangssicherheits-Brokern, die l?nderspezifische Datengrenzen durchsetzen. Zusammen sorgen diese regionalen Besonderheiten für ein mehrgeschwindigkeitsbasiertes Wachstum im Bereich Cloud-Sicherheit im Einzelhandelsmarkt.

Wettbewerbslandschaft
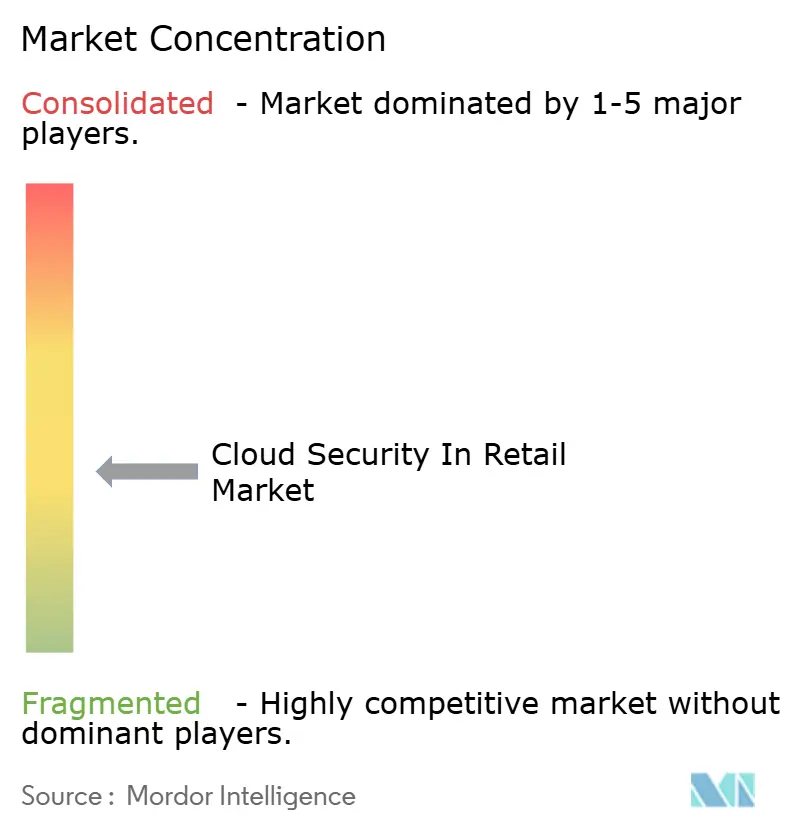
Der Markt für Cloud-Sicherheit im Einzelhandel ist m??ig fragmentiert. Hyperscaler bündeln grundlegende Sicherheitsfunktionen in Infrastrukturvertr?ge und verkaufen dann verwaltete Erkennung und Reaktion als Upsell, wodurch Kunden in ?kosysteme eines einzigen Anbieters gelenkt werden. Spezialisierte Anbieter erschlie?en Nischen durch Vorintegrationen mit Shopify, SAP Commerce Cloud und Oracle Retail, die den Bereitstellungsaufwand reduzieren. Kleinere Marktteilnehmer konzentrieren sich auf Edge-Analysen in intelligenten Gesch?ften und verarbeiten Telemetrie von Computer-Vision-Kameras und RFID-Lesern am Perimeter.
Ciscos Patent zur adaptiven Mikrosegmentierung, das 2024 eingereicht wurde, beschreibt Algorithmen, die Firewall-Regeln rund um anomale Zahlungsstr?me dynamisch versch?rfen. CrowdStrikes Gesch?ftsbericht für das Gesch?ftsjahr 2024 verzeichnete einen Anstieg des j?hrlich wiederkehrenden Umsatzes im Einzelhandel um 35 % und unterstreicht damit die Dynamik beim einheitlichen Endpunkt- und Workload-Schutz. Anbieter-Roadmaps betonen automatisierte Compliance-Dashboards, die Kontrollen PCI DSS und regionalen Datenschutzgesetzen zuordnen und so den Berichtsaufwand für überlastete Einzelhandels-Sicherheitsteams reduzieren.
Strategische Schritte unterstreichen die Konsolidierung: Microsoft integrierte im M?rz 2025 Entra-ID-Risikosignale mit Azure Sentinel, um Identit?tskontext in SIEM-Analysen einzubinden, und Palo Alto Networks' Prisma Cloud erweiterte im Februar 2025 das serverlose Scanning. Diese Entwicklungen positionieren Full-Stack-Plattformen, um Ausgaben zu erfassen, da Einzelh?ndler ihre Nutzung von Einzell?sungen rationalisieren.
Marktführer im Bereich Cloud-Sicherheit im Einzelhandel
-
Trend Micro Incorporated
-
Imperva Inc.
-
Broadcom Inc.
-
International Business Machines Corporation
-
Cisco Systems Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cloud-Sicherheit im Einzelhandelsmarkt
- Trend Micro Incorporated
- Imperva Inc.
- Broadcom Inc.
- International Business Machines Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- Sophos Limited
- McAfee LLC
- Qualys Inc.
- Check Point Software Technologies Ltd.
- Computer Sciences Corporation
- Palo Alto Networks Inc.
- Netskope Inc.
- Zscaler Inc.
- Okta Inc.
- Microsoft Corporation
- Amazon Web Services Inc.
- Google LLC
- CrowdStrike Holdings Inc.
- Cloudflare Inc.
- Proofpoint Inc.
- Tenable Holdings Inc.
- SentinelOne Inc.
- Akamai Technologies Inc.
- Delinea Inc.

Recent Industry Developments in Cloud-Sicherheit im Einzelhandelsmarkt
- M?rz 2025: Japans Ministerium für Wirtschaft, Handel und Industrie ver?ffentlichte Cloud-Sicherheitsrichtlinien für kritische Infrastrukturen und empfahl Multi-Faktor-Authentifizierung und strenges Schlüsselmanagement.
- M?rz 2025: Zscaler meldete einen Anstieg der Einzelhandels-Bereitstellungen von Private Access um 40 % im Jahr 2024, was die Dynamik bei hybrider Sicherheit belegt.
- M?rz 2025: Microsoft stellte Entra-ID-Einzelhandels-Risikosignale allgemein zur Verfügung und erm?glichte damit adaptive Authentifizierung, die an anomale Transaktionsvolumina geknüpft ist.
- Februar 2025: Google Cloud führte Datenherkunftsverfolgung und Modellkartengenerierung für Vertex AI ein und erleichterte damit die Einhaltung der Transparenzanforderungen der Bundeshandelskommission.


Umfang des globalen Berichts zum Markt für Cloud-Sicherheit im Einzelhandel
Der Bericht zum Markt für Cloud-Sicherheit im Einzelhandel ist segmentiert nach L?sung (Identit?ts- und Zugriffsmanagement, Datenverlustpr?vention, Angriffserkennung und -pr?vention, Sicherheitsinformations- und Ereignismanagement, 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳, Cloud-Workload-Schutzplattform, Cloud-Zugangssicherheits-Broker), Sicherheitstyp (Anwendungssicherheit, Datenbanksicherheit, Endpunktsicherheit, Netzwerksicherheit, Web- und E-Mail-Sicherheit), Bereitstellungsmodus (?ffentlich, privat, hybrid), Servicemodell (SaaS, PaaS, IaaS) und Geografie (Nordamerika, 厂ü诲补尘别谤颈办补, Europa, asiatisch-pazifischer Raum, Naher Osten, Afrika). Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Identit?ts- und Zugriffsmanagement |
| Datenverlustpr?vention |
| Angriffserkennung und -pr?vention |
| Sicherheitsinformations- und Ereignismanagement |
| 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 |
| Cloud-Workload-Schutzplattform |
| Cloud-Zugangssicherheits-Broker |
| Anwendungssicherheit |
| Datenbanksicherheit |
| Endpunktsicherheit |
| Netzwerksicherheit |
| Web- und E-Mail-Sicherheit |
| ?ffentlich |
| Privat |
| Hybrid |
| Software als Dienst (SaaS) |
| Plattform als Dienst (PaaS) |
| Infrastruktur als Dienst (IaaS) |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| 厂ü诲补尘别谤颈办补 | Brasilien |
| Argentinien | |
| ?briges 厂ü诲补尘别谤颈办补 | |
| Europa | Vereinigtes K?nigreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| ?briges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| 厂ü诲办辞谤别补 | |
| Australien | |
| ?briger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| 罢ü谤办别颈 | |
| ?briger Naher Osten | |
| Afrika | 厂ü诲补蹿谤颈办补 |
| Nigeria | |
| ?gypten | |
| ?briges Afrika |
| Nach L?sung | Identit?ts- und Zugriffsmanagement | |
| Datenverlustpr?vention | ||
| Angriffserkennung und -pr?vention | ||
| Sicherheitsinformations- und Ereignismanagement | ||
| 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 | ||
| Cloud-Workload-Schutzplattform | ||
| Cloud-Zugangssicherheits-Broker | ||
| Nach Sicherheitstyp | Anwendungssicherheit | |
| Datenbanksicherheit | ||
| Endpunktsicherheit | ||
| Netzwerksicherheit | ||
| Web- und E-Mail-Sicherheit | ||
| Nach Bereitstellungsmodus | ?ffentlich | |
| Privat | ||
| Hybrid | ||
| Nach Servicemodell | Software als Dienst (SaaS) | |
| Plattform als Dienst (PaaS) | ||
| Infrastruktur als Dienst (IaaS) | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||
| Europa | Vereinigtes K?nigreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| 罢ü谤办别颈 | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| Nigeria | ||
| ?gypten | ||
| ?briges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Welchen Wert hatte der Markt für Cloud-Sicherheit im Einzelhandel im Jahr 2025?
Der Markt wurde im Jahr 2025 auf 5,83 Milliarden USD gesch?tzt.
Welcher L?sungsbereich hat den gr??ten Marktanteil im Bereich Cloud-Sicherheit im Einzelhandel?
Das Identit?ts- und Zugriffsmanagement führte im Jahr 2024 mit einem Anteil von 38,20 %.
Welche Region w?chst am schnellsten?
Für den asiatisch-pazifischen Raum wird bis 2030 eine CAGR von 15,20 % prognostiziert.
Warum gewinnen hybride Cloud-Architekturen an Beliebtheit?
Einzelh?ndler ben?tigen lokale Verarbeitung für latenzempfindliche Bestandsabfragen und skalieren gleichzeitig kundenseitige Workloads in der ?ffentlichen Cloud, was die Einführung hybrider Cloud-L?sungen vorantreibt.
Wie beeinflusst PCI DSS 4.0 die Ausgaben?
Die erweiterten Multi-Faktor-Authentifizierungs- und 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳smandate des Standards zwingen Einzelh?ndler dazu, veraltete Systeme aufzurüsten und in Schlüsselmanagement zu investieren.
Welcher Treiber tr?gt am meisten zum Marktwachstum bei?
Steigende Ransomware-Bedrohungen, die sch?tzungsweise 3,2 % zur CAGR des Marktes beitragen, sind der bedeutendste Wachstumsfaktor.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.

