
Enterprise Key Management (EKM) Marktgr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
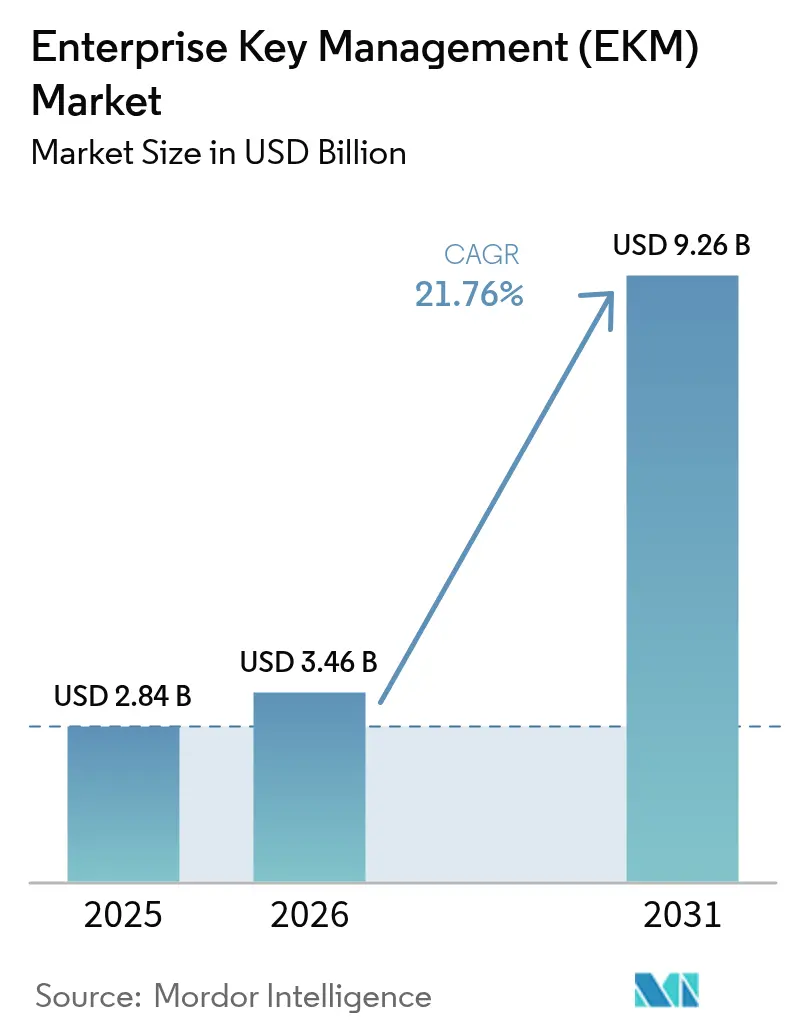
| Marktgr??e (2026) | 3.46 Milliarden US-Dollar |
| Marktgr??e (2031) | 9.26 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 21.76 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
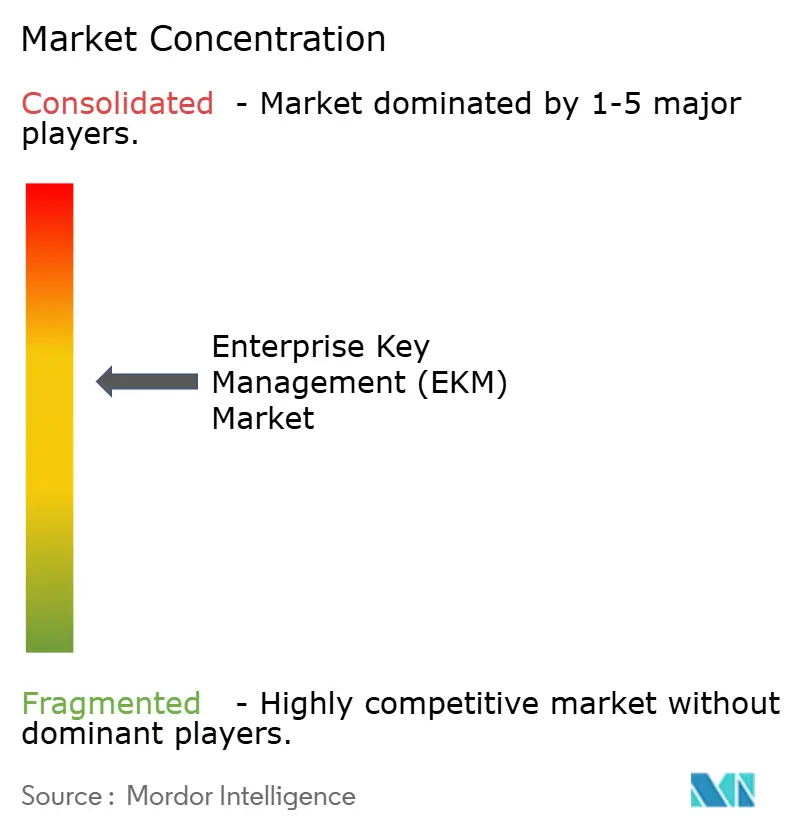
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Enterprise Key Management (EKM) Marktanalyse von 黑料不打烊
Die Marktgr??e für Enterprise Key Management wird voraussichtlich von 2,84 Milliarden USD im Jahr 2025 auf 3,46 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 bei einer CAGR von 21,76 % über den Zeitraum 2026–2031 einen Wert von 9,26 Milliarden USD erreichen. Zunehmende regulatorische Anforderungen, Vorbereitungen auf Post-Quanten-Kryptografie und die Verbreitung verschlüsselter Arbeitslasten in hybriden und Multi-Cloud-Architekturen sind die prim?ren Kr?fte, die den adressierbaren K?uferkreis vergr??ern. Unternehmen betrachten kryptografische Schlüssel als die letzte kontrollierbare Schutzma?nahme in einer Umgebung, in der Perimeter-Kontrollen den Daten nicht mehr folgen, und die Ausgabenpriorit?ten werden entsprechend neu ausgerichtet. Cloud-Hyperscaler festigen ihren Marktanteil, indem sie native Schlüsseldienste in ihre Plattformen integrieren, w?hrend Spezialanbieter ihren Einfluss durch die L?sung von Multi-Cloud-Interoperabilit?tslücken bewahren. Unterdessen bremsen der Mangel an qualifizierten Kryptografen und die Persistenz von Legacy-Systemen die Adoptionsgeschwindigkeit, er?ffnen jedoch gleichzeitig profitable Nischen für Anbieter verwalteter Sicherheitsdienste, die schlüsselfertige Governance-Frameworks bereitstellen.
Wichtigste Erkenntnisse des Berichts
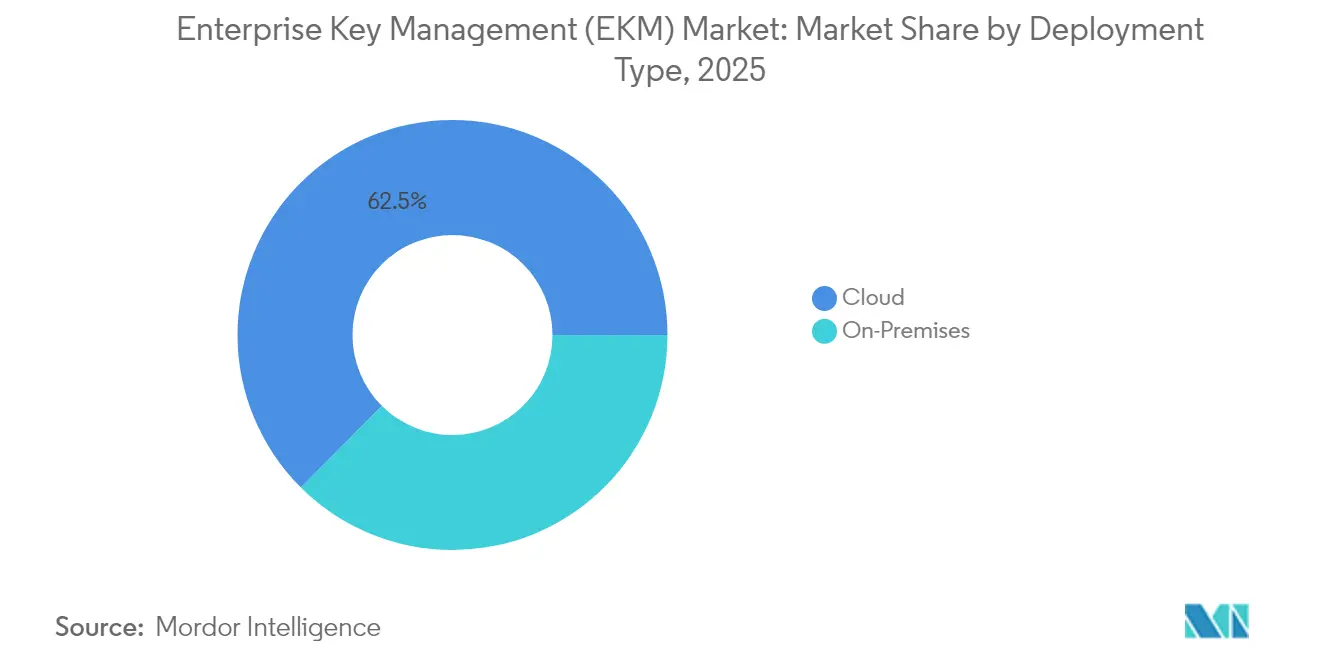
- Nach Bereitstellungstyp dominierte die Cloud-Bereitstellung im Jahr 2025 mit einem Marktanteil von 62,54 % im Enterprise Key Management Markt und soll bis 2031 mit einer CAGR von 23,62 % wachsen.
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Umsatzanteil von 57,12 %, w?hrend kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 23,55 % wachsen werden.
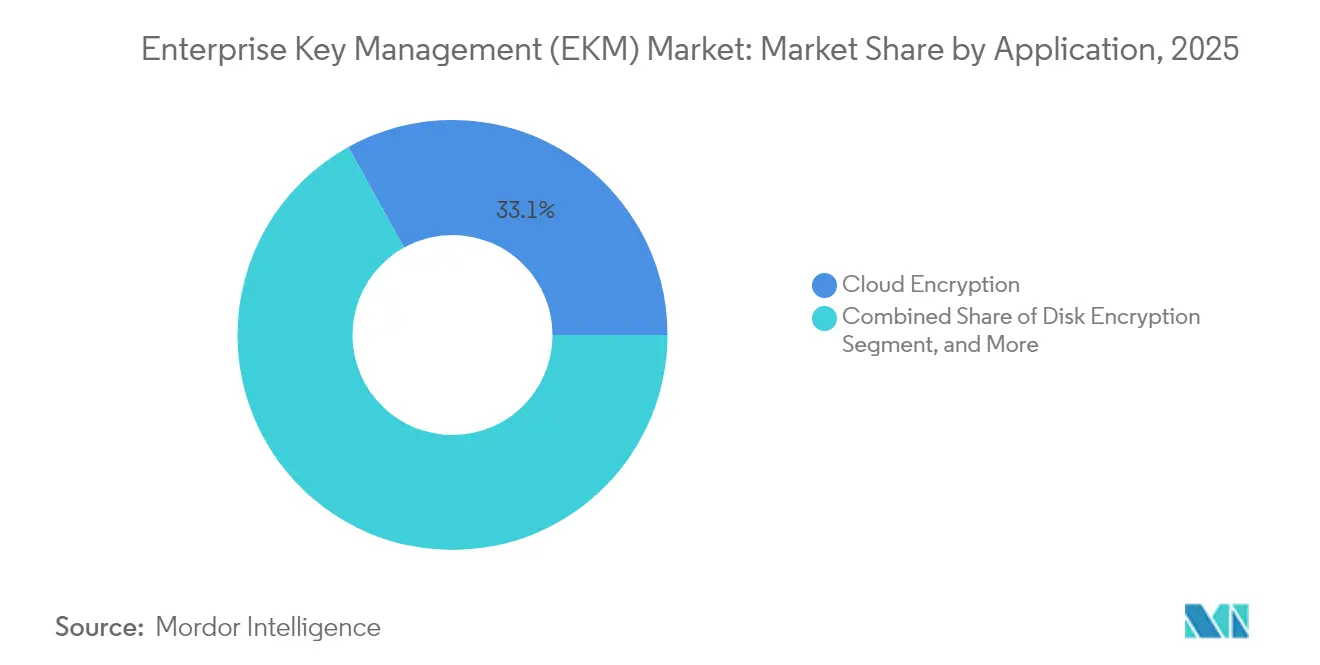
- Nach Anwendung führte die 颁濒辞耻诲-痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 im Jahr 2025 mit einem Umsatzanteil von 33,05 % und verzeichnet zwischen 2026 und 2031 eine CAGR von 22,31 %.
- Nach Endbenutzer-Branche entfielen auf das Bank-, Finanzdienstleistungs- und Versicherungswesen im Jahr 2025 31,22 % der Enterprise Key Management Marktgr??e, und das Gesundheitswesen ist auf dem Weg zu einer CAGR von 22,04 % bis 2031.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Umsatzanteil von 38,35 %, w?hrend der asiatisch-pazifische Raum bis 2031 voraussichtlich eine CAGR von 22,58 % verzeichnen wird.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende regulatorische Anforderungen zur Datenverschlüsselung in allen Branchen | +4.2% | Global – Schwerpunkt EU und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Exponentielles Datenwachstum durch Cloud- und IoT-Arbeitslasten | +3.8% | Global – Kernregion Asien-Pazifik, Ausstrahlungseffekte auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Steigende Kosten von Datenschutzverletzungen erh?hen Sicherheitsbudgets auf Vorstandsebene | +3.1% | Nordamerika und EU mit Ausweitung auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Verlagerung hin zu hybriden und Multi-Cloud-Architekturen, die ein zentralisiertes Schlüsselmanagement erfordern | +4.7% | Global – frühe Adoption in Nordamerika | Mittelfristig (2–4 Jahre) |
| Entstehung von Bereitschaftsprogrammen für Post-Quanten-Kryptografie | +2.9% | Nordamerika und EU, Pilotprojekte im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Integration von Hardware-Sicherheitsmodulen in DevSecOps-Pipelines | +3.5% | Global – Technologiezentren | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende regulatorische Anforderungen zur Datenverschlüsselung in allen Branchen
Globale Regulierungsbeh?rden betrachten Verschlüsselung nun als grundlegende Kontrollma?nahme und nicht mehr als optionale Verbesserung. Im Jahr 2024 verh?ngte der Europ?ische Datenschutzausschuss Bu?gelder in H?he von 1,6 Milliarden USD, wobei 43 % auf unzureichende Verschlüsselungskontrollen zurückgeführt wurden.[1]Europ?ischer Datenschutzausschuss, ?EDPB-Jahresbericht 2024”, edpb.europa.eu Zus?tzlicher Druck entsteht durch aktualisierte HIPAA-Cloud-Leitlinien und überschneidende Finanzrichtlinien wie PCI-DSS und SOX, die eine nachweisbare Schlüsseltrennung verlangen. Multinationale Konzerne müssen daher eine homogene Schlüssel-Governance über divergierende regionale Vorschriften hinweg orchestrieren, was die Nachfrage nach Plattformen antreibt, die einen einzigen Kontroll-Stack mehreren Prüfrahmen zuordnen k?nnen. Kleinere Lieferanten werden einbezogen, da Hauptauftragnehmer Verschlüsselungsklauseln in Beschaffungsvertr?ge aufnehmen, was den gesamten K?uferkreis verbreitert und den Marktimpuls verst?rkt.
Exponentielles Datenwachstum durch Cloud- und IoT-Arbeitslasten
Die Unternehmensdatenvolumina stiegen im Jahr 2024 um 47 % im Jahresvergleich, wobei unstrukturierte Sensorausgaben aus IoT- und Edge-Deployments die steilste Kurve verursachten.[2]International Data Corporation, ?Worldwide Enterprise Storage Systems Market Forecast 2024-2028”, idc.com Dieses Ausma? macht appliance-basierte Schlüsselspeicher unpraktisch, da Millionen von Ger?ten eine Anmeldedaten-Rotation mit geringer Latenz selbst in Szenarien mit unterbrochener Konnektivit?t ben?tigen. Fertigungsanlagen, die t?glich Terabytes an Telemetriedaten erfassen, und Gesundheitssysteme, die Fernpatientenmonitore einsetzen, verdeutlichen die Dringlichkeit. Cloud-native Schlüsseldienste begegnen dieser Belastung durch API-gesteuerte Elastizit?t, die es Microservices erm?glicht, kurzlebige Schlüssel pro Container-Instanz ohne manuellen Eingriff zu generieren. Da Mikrosegmentierung zum Standard wird, entwickeln sich diese Dienste zu unverzichtbaren Grundlagen moderner DevSecOps-Workflows.
Steigende Kosten von Datenschutzverletzungen erh?hen Sicherheitsbudgets auf Vorstandsebene
Die durchschnittlichen Vorfallskosten stiegen im Jahr 2024 auf 4,88 Millionen USD, wobei fehlende oder schlecht verwaltete Verschlüsselung für 67 % der finanziellen Exposition verantwortlich gemacht wurde.[3]IBM Security, ?Cost of a Data Breach Report 2024”, ibm.com Vorstandsetagen erh?hten daraufhin die Sicherheitsbudgets um 34 %, was das Schlüsselmanagement zur am schnellsten wachsenden Unterkategorie innerhalb der Cybersicherheitsausgaben macht. Cyber-Versicherer verlangen nun strenge kryptografische Kontrollen als Voraussetzung für den Versicherungsschutz und wandeln das Schlüsselmanagement von einem technischen Nachgedanken in einen finanziellen Compliance-Kontrollpunkt um. Banken verdeutlichen diesen Wandel, indem sie bis zu 20 % ihrer Technologieausgaben für Verschlüsselungsinitiativen einplanen, was Beschaffungszyklen antreibt, die Plattformen bevorzugen, die messbare risikogewichtete Verlustreduzierungen nachweisen.
Verlagerung hin zu hybriden und Multi-Cloud-Architekturen, die ein zentralisiertes Schlüsselmanagement erfordern
Flexera berichtet, dass 89 % der Unternehmen Multi-Cloud-Umgebungen betreiben, die durchschnittlich 3,4 Anbieter umfassen. Jeder Anbieter bietet native Schlüsseldienste an, unterstützt jedoch selten plattformübergreifende Portabilit?t, sodass Unternehmen das Risiko einer Fragmentierung eingehen oder neutrale Governance-Schichten einführen müssen. Das Problem versch?rft sich, wenn lokale Rechenzentren, Edge-Gateways und souver?ne Clouds Anmeldedaten teilen müssen und dabei Datenschutzgesetze zur Datenresidenz einhalten müssen. Anbieter, die cloud-agnostische APIs und f?derierte Identit?ts-Bridges bereitstellen, beheben diese Governance-Diskontinuit?t und erm?glichen es Unternehmen, die Richtliniendurchsetzung und Prüfprotokollierung unabh?ngig vom Ausführungsort der Arbeitslast zu standardisieren.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Begrenzte Interoperabilit?tsstandards zwischen Schlüsselmanagementl?sungen | -2.1% | Global – Multi-Anbieter-Umgebungen | Mittelfristig (2–4 Jahre) |
| Mangel an Cybersicherheitsfachleuten mit Kenntnissen im kryptografischen Schlüsselmanagement | -1.8% | Global – akut in Nordamerika und der EU | Langfristig (≥ 4 Jahre) |
| Hohe anf?ngliche Integrationskomplexit?t mit Legacy-Systemen | -1.4% | Global – etablierte Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Zunehmende kryptografische Ausbreitung führt zu Governance-Herausforderungen | -1.6% | Global – Cloud-first-Organisationen | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Begrenzte Interoperabilit?tsstandards zwischen Schlüsselmanagementl?sungen
Obwohl PKCS#11 und KMIP existieren, decken sie grundlegende Funktionen ab, die für Cloud-native Muster und Post-Quanten-Algorithmen ungeeignet sind. Propriet?re Schnittstellen binden Unternehmen an Einzelanbieter-Stacks, was Exit-Strategien und Multi-Cloud-Rollouts erschwert. Die Migration von Schlüsseln zwischen Anbieter-HSMs erfordert h?ufig eine erneute Datenverschlüsselung – eine operative Hürde, die die Agilit?t einschr?nkt und die Gesamtbetriebskosten erh?ht. Interoperabilit?tslücken verlangsamen daher gro? angelegte Deployments und veranlassen Beschaffungsteams, auf offene Standard-Roadmaps zu bestehen, bevor sie mehrj?hrige Vertr?ge unterzeichnen.
Mangel an Cybersicherheitsfachleuten mit Kenntnissen im kryptografischen Schlüsselmanagement
Das globale Defizit an Cybersicherheitsfachkr?ften erreichte im Jahr 2024 vier Millionen, wobei kryptografisches Fachwissen eine der seltensten Untergruppen darstellt. Post-Quanten-Verfahren wie gitterbasierte Kryptografie verengen den Talentpool weiter, da nur wenige Praktiker Algorithmustheorie mit praktischer DevSecOps-Kompetenz verbinden. Bildungslehrpl?ne haben sich noch nicht angepasst, was Unternehmen zwingt, Projekte auszulagern oder zu verz?gern. Kleine und mittlere Unternehmen spüren den Talentmangel am st?rksten und sind h?ufig auf Anbieter verwalteter Dienste angewiesen, die die Betriebsausgaben erh?hen und Drittanbieterrisiken einführen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bereitstellungstyp:
Cloud-Dominanz beschleunigt die Multi-Tenant-AdoptionDie Cloud-Bereitstellung generierte im Jahr 2025 62,54 % des Umsatzes und festigte damit ihren Status als Ankersegment im Enterprise Key Management Markt. Für das Segment wird bis 2031 eine CAGR von 23,62 % prognostiziert, da K?ufer algorithmische Agilit?t und elastische Skalierung gegenüber Hardware-Ersatzzyklen bevorzugen. Cloud-native Dienste lassen sich nahtlos in DevSecOps-Toolchains integrieren und verkürzen das Intervall zwischen Code-Commit und Anmeldedaten-Ausstellung für containerisierte Arbeitslasten. Finanzinstitute verdeutlichen den Adoptionsschwung, indem sie Echtzeit-Zahlungsplattformen auf Cloud-basierte Vaults migrieren, die eine Schlüsselabrufzeit von unter einer Millisekunde garantieren. Der Trend verst?rkt sich, da Zentralbanken Cloud-Kontrollen für systemrelevante Institute genehmigen und damit eine langj?hrige regulatorische Barriere beseitigen.
Hardware-zentrierte Deployments bleiben relevant, wo Datensouver?nit?t oder Latenzanforderungen eine lokale Schlüsselverwahrung erfordern, doch selbst diese Umgebungen setzen zunehmend auf hybride F?derationen, die bestimmte Schlüssel für globales Failover an ?ffentliche Cloud-HSMs weiterleiten. Anbieter, die beide Muster innerhalb einer einheitlichen Konsole unterstützen, werden bevorzugt, da sie Organisationen erm?glichen, Legacy-Investitionen zu erhalten und gleichzeitig selektiv zu modernisieren. Infolgedessen w?chst die dem Enterprise Key Management Markt zuzurechnende Marktgr??e für hybride Deployments, obwohl die Cloud sowohl das gr??te als auch das am schnellsten wachsende Segment bleibt.


Nach Unternehmensgr??e:
KMU treiben die Demokratisierung durch verwaltete Dienste voranGro?unternehmen hielten im Jahr 2025 57,12 % des Enterprise Key Management Marktanteils, was ihre ausgereiften Compliance-Verpflichtungen und umfangreichen Sicherheitspersonalkapazit?ten widerspiegelt. Kleine und mittlere Unternehmen hingegen verzeichnen eine CAGR von 23,55 %, angetrieben durch Lieferkettenvorgaben, die Verschlüsselungsanforderungen nachgelagert weitergeben. Abonnementpreise beseitigen Investitionsbarrieren, w?hrend Anbieter verwalteter Dienste regulatorische Berichterstattung bündeln, um Qualifikationsm?ngel auszugleichen. Gesundheitskliniken verdeutlichen das Muster, indem sie Cloud-Vault-Abonnements einführen, die die HIPAA-Konformit?t ohne die Einstellung interner Kryptografen sicherstellen.
Regulierungsbeh?rden beschleunigen indirekt die KMU-Durchdringung, indem sie Hauptauftragnehmer für Vers?umnisse von Unterauftragnehmern bestrafen, was Tier-1-Unternehmen dazu veranlasst, Onboarding-Programme für kleinere Partner zu sponsern. Infolgedessen stammt ein wachsender Anteil der Enterprise Key Management Marktgr??e nun von mittelst?ndischen Unternehmen, die sich historisch auf rudiment?re Passwort-Vaults verlassen haben. Anbieter, die vorkonfigurierte Compliance-Vorlagen und automatisierte Rotationsrichtlinien anbieten, gewinnen überproportional an Bekanntheit bei dieser Gruppe.
Nach Anwendung:
颁濒辞耻诲-痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 gestaltet Datenschutzstrategien neuDie 颁濒辞耻诲-痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 erfasste im Jahr 2025 33,05 % des Umsatzes, übertraf jeden lokalen Anwendungsfall und verzeichnet eine vorausschauende CAGR von 22,31 %. Der Anstieg ist auf Arbeitslasten zurückzuführen, die Rechenzentren in gro?em Umfang verlassen, und auf den entsprechenden Bedarf, Daten vor Bedrohungen auf Hypervisor-Ebene zu schützen. Die 顿补迟别苍产补苍办惫别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 folgt als Zweitplatzierter, gestützt durch regulatorische Vorschriften für strukturierte Daten, jedoch eingeschr?nkt durch die Komplexit?t der nachtr?glichen Implementierung transparenter Datenverschlüsselung in Legacy-Schemata. Die Datei- und Ordnerverschlüsselung bleibt in dokumentenintensiven Branchen bestehen, w?hrend die 碍辞尘尘耻苍颈办补迟颈辞苍蝉惫别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 voranschreitet, da Zero-Trust-Messaging in Remote-Arbeitskulturen zum Standard wird.
Einheitliche Plattformen, die Schlüssel über alle Verschlüsselungsklassen hinweg orchestrieren k?nnen, haben einen strategischen Vorteil, da Unternehmen separate Silos vermeiden m?chten. Durch die Ausrichtung der Verschlüsselungsabdeckung im Ruhezustand, w?hrend der ?bertragung und zunehmend auch w?hrend der Nutzung erweitern diese Plattformen den Enterprise Key Management Marktanteil über traditionelle Datenverschlüsselungs-Bastionen hinaus in den Bereich des vertraulichen Computings. Finanzinstitute integrieren beispielsweise Tokenisierungs-Engines mit HSM-gestützten Vaults, um Kundendaten bei analytischen Abfragen zu anonymisieren, ohne die Leistung zu beeintr?chtigen.
Nach Endbenutzer-Branche:
Beschleunigung im Gesundheitswesen übertrifft traditionelle MarktführerDas Bank-, Finanzdienstleistungs- und Versicherungswesen entfiel im Jahr 2025 auf 31,22 % der Enterprise Key Management Marktgr??e, was seiner langj?hrigen Verschlüsselungskultur entspricht. Das Gesundheitswesen expandiert jedoch mit einer CAGR von 22,04 % auf der Grundlage von Telemedizin, vernetzten Ger?ten und verst?rkter HIPAA-Durchsetzung. Sensoren zur Fernpatientenüberwachung erzeugen hochfrequente Datenstr?me, die verschlüsselt und signiert werden müssen, um die Integrit?t w?hrend der ?bertragung zu gew?hrleisten, was die Nachfrage nach Vaults antreibt, die sowohl symmetrische als auch asymmetrische Verfahren mit minimalem Stromverbrauch unterstützen.
Regierung und Verteidigung verzeichnen eine stetige Nachfrage, da klassifizierte Netzwerke modernisiert werden und dabei FIPS 140-validierte Hardware einhalten. IT- und Telekommunikationsbetreiber investieren in die Absicherung von 5G-Kernnetzwerken und Edge-Clouds und schaffen damit eine weitere Wachstumsnische. Einzelhandelsmarken setzen auf st?rkere Verschlüsselung, um Datenschutzerwartungen gem?? dem California Consumer Privacy Act und bevorstehenden US-amerikanischen Bundesrahmenwerken zu erfüllen. Diese vielf?ltigen Nachfragefaktoren verbreitern das Branchenprofil, verringern die historische ?berabh?ngigkeit von Finanzk?ufern und st?rken die langfristige Marktresilienz.
Geografische Analyse
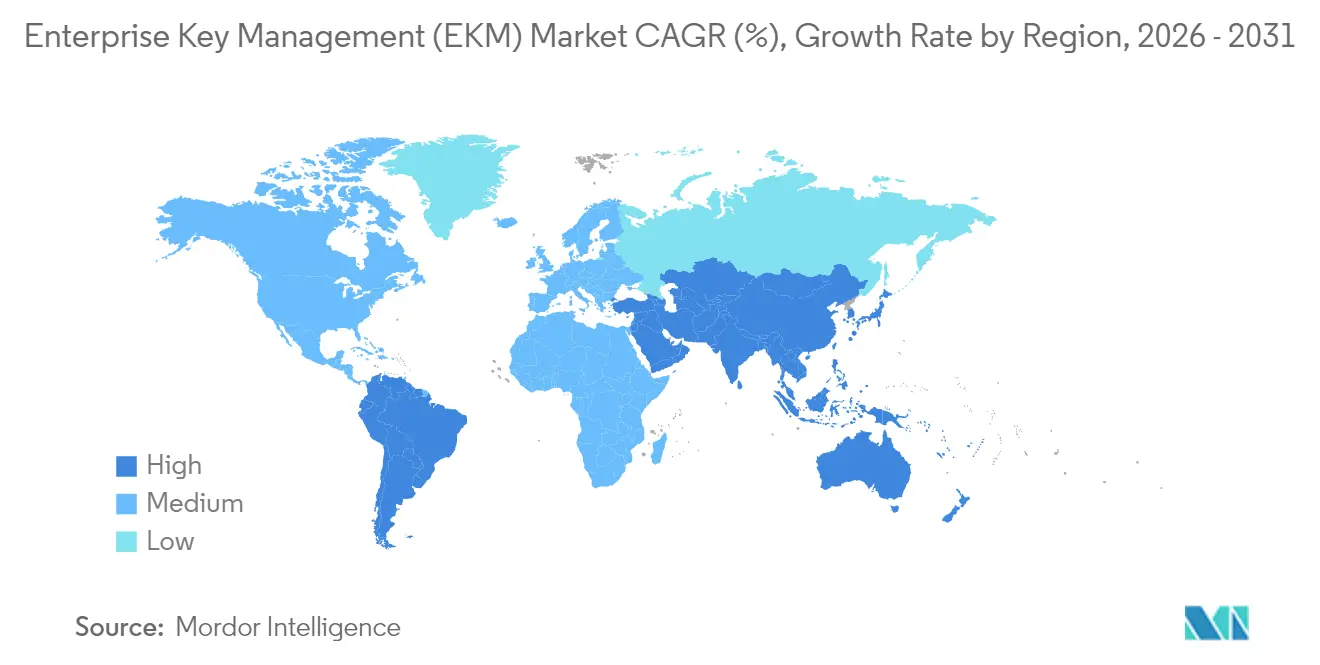
Nordamerika Enterprise Key Management (EKM) Markt
Nordamerika hielt 2025 einen Umsatzanteil von 38,35 %, gestützt durch die Führungsrolle des NIST bei Post-Quanten-Standards und frühzeitige Budgetzusagen US-amerikanischer Bundesbeh?rden, die bis 2035 eine quantensichere Bereitschaft vorschreiben. Kanadische Unternehmen profitieren vom US-amerikanischen Innovationsstrom und passen ihre Implementierungen gleichzeitig an die Datenschutzvorgaben des PIPEDA an, w?hrend Mexikos industrielle Renaissance die Nachfrage nach IoT-tauglichen Schlüsseltresoren antreibt, die Fertigungslinien in grenzüberschreitenden Lieferketten abdecken.
APAC Enterprise Key Management (EKM) Markt
Asien-Pazifik verzeichnet mit einer CAGR von 22,58 % die dynamischste Entwicklung, da nationale Cybersicherheitsagenden zunehmend Gestalt annehmen. Chinas Kryptografiegesetz verpflichtet zur inl?ndischen Speicherung von Schlüsseln für kritische Infrastrukturen, was das Wachstum einheimischer Anbieter f?rdert und westliche Lieferanten zur Gründung von Joint-Venture-Modellen verpflichtet. Indiens ausstehender Gesetzentwurf zum Schutz personenbezogener Daten sowie die Digital-India-Initiative treiben Einführungen im BFSI- und Gesundheitssektor voran, w?hrend Japans Gesellschaft-5.0-Konzept die Implementierung von Edge-HSM-Clustern auf dem Fabrikboden beschleunigt. 厂ü诲办辞谤别补s fortschrittliche Telekommunikationsinfrastruktur stützt die Nachfrage nach ultraniedriger Latenz beim Schlüsselabruf an 5G-Edge-Knoten.
Europa Enterprise Key Management (EKM) Markt
Europa verzeichnet ein moderates Wachstum, da DSGVO-Bu?gelder die greifbaren Kosten schwacher Verschlüsselung verdeutlichen und das bevorstehende KI-Gesetz kryptografische Pflichten auf automatisierte Entscheidungssysteme ausweitet. Der industrielle Mittelstand in Deutschland konzentriert sich auf die Verwaltung von Maschinenidentit?ten, und Frankreichs Cloud-Souver?nit?tsdoktrin f?rdert lokale Cloud-HSM-?kosysteme. Das Vereinigte K?nigreich nutzt im Rahmen seines Post-Brexit-Datenschutzregimes regulatorische Flexibilit?t, um Konzepte des vertraulichen Rechnens im Finanzdienstleistungsbereich zu erproben. Insgesamt stützen diese Kr?fte einen diversifizierten regionalen Umsatzmix und bieten Absicherung gegen Volatilit?t in einzelnen M?rkten.

Regulatorisches Umfeld
Unternehmensweite Bereitstellungen des Schlüsselmanagements werden durch zusammenlaufende Anforderungen an Datenschutz, Cybersicherheit und kryptografische Sicherheit gepr?gt. In den Vereinigten Staaten verankern NIST-Richtlinien die Beschaffungs- und Prüferwartungen für Kontrollen des Schlüssellebenszyklus, einschlie?lich des ersten ?ffentlichen Entwurfs zur Aktualisierung von SP 800-57 (Key Management Guidelines) vom Dezember 2025 und der bundesstaatlichen Abh?ngigkeit von FIPS 140-3 zur Validierung kryptografischer Module in regulierten und beh?rdlichen Arbeitslasten. International formalisiert die Kontrolle 8.24 (Verwendung von Kryptografie) in Anhang A von ISO/IEC 27001:2022 dokumentierte Regeln für Schlüsselerzeugung, -speicherung, -rotation und -entsorgung und st?rkt damit die zentrale Governance und beweiskr?ftige Protokollierung in EKM-Plattformen.
In Europa gilt der EU-Data-Act (Verordnung 2023/2854) seit dem 12. September 2025 in allen EU-Mitgliedstaaten. Er erh?ht die Anforderungen an den sicheren Datenzugriff und den Schutz sensibler Informationen im Kontext der Datenweitergabe, was wiederum die Kontrolle darüber versch?rft, wie Verschlüsselungsschlüssel in Cloud- und Drittanbieterumgebungen verwaltet, getrennt und geprüft werden. Dieser regulatorische Druck steht im Einklang mit der Entwicklung hin zu kundengesteuerten Modellen der Schlüsselverwahrung und Single-Tenant-Modellen für Arbeitslasten mit hohem Sicherheitsanspruch, wie IBM mit der Einführung von IBM Cloud Key Protect Dedicated (M?rz 2026) mit dedizierten HSM-Dom?nen für eine strengere Aufgabentrennung und Kontrolle zeigt.
Wertsch?pfungskettenanalyse
Die Wertsch?pfungskette des Enterprise-Schlüsselmanagements beginnt mit Normungsgremien und Sicherungsprogrammen, die akzeptable kryptografische Kontrollen und Validierungsgrundlagen definieren, insbesondere NIST (FIPS 140-3 und Richtlinien zum Schlüsselmanagement wie SP 800-57) und die Kontrolle 8.24 von ISO/IEC 27001:2022, die die kryptografische Nutzung und Lebenszyklusregeln regelt. Vorgelagerte Inputs umfassen validierte kryptografische Module (softwarebasiert und HSM-gestützt), Protokolle und APIs für das Schlüsselmanagement (einschlie?lich OASIS KMIP, sofern zutreffend) sowie Cloud-Plattform-Primitiven, die Richtlinien-, Identit?ts- und Prüfschnittstellen bereitstellen, die zur operativen Umsetzung von Schlüsselverwahrung und -rotation über Festplatten, Datenbanken, Kommunikation und Cloud-Workloads erforderlich sind.
Zu den Teilnehmern im mittleren Bereich der Wertsch?pfungskette z?hlen Hyperscaler (AWS, Microsoft Azure, Google Cloud, Oracle Cloud), die native Schlüsselmanagementdienste und HSM-Optionen anbieten. Auch spezialisierte Anbieter (zum Beispiel Thales, Entrust, HashiCorp, Fortanix, CyberArk/Venafi) spielen eine Rolle durch cloudübergreifende Governance, unternehmensweite Richtlinien-Engines und Integration mit Identit?ts- und DevSecOps-Tools. Die nachgelagerte Bereitstellung erfolgt durch Systemintegratoren und Managed-Security-Service-Provider, die Migration, Compliance-Zuordnung und den kontinuierlichen Betrieb für Kunden implementieren, die mit kryptografischer Zersplitterung und Fachkr?ftemangel zu k?mpfen haben. K?ufer setzen EKM dann operativ über Sicherheitsbetrieb, Anwendungsteams und Prüffunktionen um, die auf zentraler Protokollierung, Aufgabentrennung und nachweisbarer Kontrolle über mandantenspezifisches Schlüsselmaterial beruhen.
Wettbewerbslandschaft
Die Marktkonzentration ist moderat. Amazon Web Services, Microsoft und Google betten Vault-Funktionen direkt in ihre zentralen Cloud-Dienste ein und nutzen dabei Skalenvorteile und reibungslose Integration. Spezialanbieter wie Thales, Entrust und HashiCorp verteidigen ihren Marktanteil durch Multi-Cloud-Portabilit?t, fortschrittliche Richtlinien-Engines und Nischenzertifizierungen. Anbieter von Hardware-Sicherheitsmodulen entwickeln sich in Richtung softwaredefinierter Formfaktoren und API-zentrischer Modelle und suchen nach Relevanz in containerisierten Infrastrukturen.
Die Anreicherung durch künstliche Intelligenz und maschinelles Lernen entwickelt sich zu einem Differenzierungsmerkmal; führende Plattformen instrumentieren Verhaltensanalysen, die anomale Schlüsselnutzungsmuster nahezu in Echtzeit kennzeichnen. Vertrauliches Computing ist ein weiteres Wettbewerbsfeld; Googles vertrauliche VM und Azure Confidential Ledger erh?hen die Erwartungen, dass Schlüssel selbst w?hrend der Verarbeitung geschützt bleiben. Produkt-Roadmaps sind zunehmend auf Post-Quanten-Agilit?t ausgerichtet, was sich in einem Anstieg der Kryptografie-Patentanmeldungen um 67 % im Jahr 2024 widerspiegelt. Das Erreichen der Benchmarks FIPS 140-3 und Common Criteria EAL4+ bleibt für Verteidigungs- und Regierungsausschreibungen entscheidend und errichtet eine Zertifizierungsbarriere, die Neueinsteiger überwinden müssen, um in regulierte Segmente einzudringen.
Marktführer im Enterprise Key Management (EKM) Bereich
Amazon Web Services, Inc.
Venafi, Inc.
Thales Group
Google LLC
International Business Machines Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Enterprise Key Management (EKM) Markt
- Amazon Web Services, Inc.
- Venafi, Inc.
- Thales Group
- Google LLC
- International Business Machines Corporation
- Oracle Corporation
- Hewlett Packard Enterprise Company
- Quantum Corporation
- WinMagic Inc.
- Microsoft Corporation
- Dell Technologies Inc.
- HashiCorp, Inc.
- Micro Focus International plc
- Entrust Corporation
- Fortanix Inc.
- ESCRYPT GmbH
- Keyfactor, Inc.
- nCipher Security, LLC
- HyTrust, Inc.
- CipherCloud, Inc.
Lesen Sie die Analyse der Enterprise Key Management (EKM)-Unternehmen

Marktchancen und Zukunftsaussichten
Eine klare Chance liegt in der unabh?ngigen Schlüsselkontrolle über ?ffentliche Cloud-Dienste und vertrauliche Rechenumgebungen hinweg. In solchen Konstellationen m?chten Unternehmen oft native 颁濒辞耻诲-痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳sfunktionen nutzen und dabei die Schlüsselverwahrung au?erhalb des Cloud-Betreibers behalten. Die Positionierung der CipherTrust-Funktionen von Thales im Google Cloud Marketplace mit Unterstützung für die APIs des Google Cloud External Key Management (EKM) verdeutlicht aktive Investitionen in interoperable, cloud-nahe Kontrollebenen, die Anforderungen an Souver?nit?t und Aufgabentrennung erfüllen. Dies schafft Raum für Plattformen, die Richtlinien, Prüfnachweise und Rotationsabl?ufe über mehrere Anbieter-Schlüsseldienste und externalisierte Schlüsselspeicher hinweg standardisieren, ohne bei Migrationen eine vollst?ndige Neuverschlüsselung zu erzwingen.
Die Bereitschaft für die Post-Quanten-?ra bewegt sich von einer Roadmap-Diskussion hin zu produktisierten Kryptografieoptionen, die in zentrale Unternehmenssysteme eingebettet sind. Das schafft Chancen für EKM-Anbieter, die Algorithmus-Agilit?t, Dual-Stack-?berg?nge sowie die Automatisierung des Zertifikats- und Schlüssellebenszyklus in gro?em Umfang bew?ltigen k?nnen. AWS hat die Unterstützung von ML-KEM in AWS KMS, AWS Certificate Manager und AWS Secrets Manager (April 2025) erg?nzt und ML-DSA-Funktionen in AWS KMS (Juni 2025) hinzugefügt, was zeigt, dass Cloud-Schlüsseldienste zu Bereitstellungsmitteln für neue standardisierte Primitiven werden, die Governance-Ebenen erfordern. Parallel dazu wird die Nachfrage nach hochgesicherten, kundengesteuerten Bereitstellungen durch Angebote wie IBM Cloud Key Protect Dedicated (M?rz 2026) adressiert, das eine Nische für Single-Tenant- und regulierte Branchenarchitekturen st?rkt, die isolierten HSM-Dom?nen, strengeren administrativen Grenzen und prüfbaren Kontrollen im Einklang mit den Erwartungen von FIPS 140-3 Priorit?t geben.
Recent Industry Developments in Enterprise Key Management (EKM) Markt
- M?rz 2026: IBM stellte IBM Cloud Key Protect Dedicated vor, einen Single-Tenant-Schlüsselmanagementdienst, der auf kundengesteuerter Schlüsselverwahrung mit dedizierten HSM-Dom?nen für hochgesicherte Cloud-Workloads basiert. Die Einführung richtet sich an regulierte Anwendungsf?lle, die eine strengere Aufgabentrennung und klarere administrative Grenzen erfordern als Multi-Tenant-Schlüsseldienste. Sie erh?ht auch die Anforderungen an spezialisierte Anbieter und Hyperscaler, die im Wettbewerb um souver?ne Kontrolle und Prüfbarkeit bei Cloud-Bereitstellungen stehen.
- Juni 2025: Amazon Web Services integrierte ML-DSA in den AWS Key Management Service und erm?glicht damit die Erstellung und Nutzung post-quantensicherer digitaler Signaturen in verwalteten Schlüsselworkflows. Dieser Schritt erweiterte AWS KMS von klassischen Schlüsseloperationen hin zu standardisierten Post-Quanten-Primitiven, die Anwendungsteams über APIs übernehmen k?nnen. Der Schritt erh?ht den Bedarf an unternehmensweiter Governance, Tests und Lebenszykluskontrollen, da Organisationen neue Signaturalgorithmen in Produktionspipelines einführen.
- Oktober 2024: CyberArk schloss die ?bernahme von Venafi ab und integrierte Funktionen zur Verwaltung von Maschinenidentit?ten in eine breitere Plattform für Identit?tssicherheit. Die Kombination st?rkt die durchg?ngige Abdeckung vom Lebenszyklus von Zertifikaten und Maschinenidentit?ten bis hin zu privilegierten Zugriffskontrollen und bringt die Governance von Schlüsseln und Zertifikaten n?her an die zentralen Einkaufsstellen der Identit?tssicherheit. Zudem versch?rft dies den Wettbewerbsdruck auf eigenst?ndige Anbieter von Maschinenidentit?ts- und Schlüsselmanagementl?sungen, sich durch Multi-Cloud-Interoperabilit?t und Zertifizierungen für regulierte Branchen zu differenzieren.


Enterprise Key Management (EKM) Markt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Ums?tze aus Enterprise-Software für das Schlüsselmanagement, die zur Erstellung, Speicherung, Rotation und Stilllegung kryptografischer Schlüssel verwendet wird, die Unternehmensdaten sowohl in On-Premise- als auch in Cloud-Umgebungen sichern.
Ausgeschlossener Umfang: Wir schlie?en eigenst?ndige Hardware-Sicherheitsmodule aus, die ohne eingebettete Schlüsselmanagement-Software verkauft werden, sowie breitere Verschlüsselungsgateways, die nicht prim?r Schlüsselmanagementsysteme sind.
?bersicht der Segmentierung
- Nach Bereitstellungstyp
- Cloud
- On-Premises
- Nach Unternehmensgr??e
- Kleine und mittlere Unternehmen
- Gro?unternehmen
- Nach Anwendung
- 贵别蝉迟辫濒补迟迟别苍惫别谤蝉肠丑濒ü蝉蝉别濒耻苍驳
- Datei- und Ordnerverschlüsselung
- 顿补迟别苍产补苍办惫别谤蝉肠丑濒ü蝉蝉别濒耻苍驳
- 碍辞尘尘耻苍颈办补迟颈辞苍蝉惫别谤蝉肠丑濒ü蝉蝉别濒耻苍驳
- 颁濒辞耻诲-痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳
- Nach Endbenutzer-Branche
- BFSI
- Gesundheitswesen
- Regierung und Verteidigung
- IT und Telekommunikation
- Einzelhandel
- Sonstige Endbenutzer-Branchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Europa
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Russland
- ?briges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- 厂ü诲办辞谤别补
- Australien
- ?briger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- ?briger Naher Osten
- Afrika
- 厂ü诲补蹿谤颈办补
- ?gypten
- ?briges Afrika
- Naher Osten
- 厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
- Nordamerika
Datenquellen, Marktgr??enbestimmung und Validierung
Sekund?rforschung
Die Sekund?rforschung wurde genutzt, um die adressierbaren Nachfragesignale abzubilden und realistische Grenzen dafür festzulegen, was als Enterprise-Schlüsselmanagement gilt, da dieser Markt leicht mit Verschlüsselungs-, Identit?ts- und allgemeinen Sicherheitswerkzeugen vermischt werden kann. ?ffentliche Quellen wie NIST-Publikationen, CISA-Empfehlungen, gegebenenfalls Leitlinien zu FCC- und SEC-Einreichungen sowie ISO-Dokumentation halfen, g?ngige Kontrollerwartungen für die Handhabung des Schlüssellebenszyklus zu kl?ren.
Wir haben zudem frei zug?ngliches Material geprüft, darunter Zusammenfassungen der US- und EU-Datenschutzvorschriften, Durchsetzungshinweise, peer-reviewte Fachzeitschriften zu Sicherheitsthemen sowie Best-Practice-Beitr?ge zur Cloud-Sicherheit von Normungsgremien und Verb?nden. Gesch?ftsberichte von Unternehmen, Investorenpr?sentationen, Produktdokumentationen und vertrauenswürdige Wirtschaftspresse wurden genutzt, um die Angebotsgestaltung (Lizenz, Abonnement und Support) zu verstehen und wie Funktionen wie BYOK, HYOK, Rotation und Prüfprotokolle üblicherweise vertrieben werden. Zur ?berprüfung der Anbieterpr?senz und Patentaktivit?t stützten wir uns auf kostenpflichtige Abonnements für Unternehmensfinanzdaten und Marktinformationen, Nachrichten und Finanzdaten sowie Patentdatenbanken. Diese Beispiele sind nicht ersch?pfend, und wir nutzten zus?tzliche Quellen, um Daten zu erheben, Annahmen zu validieren und Lücken w?hrend der Studie zu schlie?en.
Prim?rinterviews und Umfragen
Die Prim?rforschung konzentrierte sich auf Gespr?che mit Verantwortlichen für Verschlüsselung und Sicherheit, Beteiligten von Cloud-Plattformen und IT-Risikoteams, die in der Praxis Richtlinien und Budgets für das Schlüsselmanagement festlegen. Diese Gespr?che nutzten wir, um Adoptionsniveaus nach Bereitstellungsart zu prüfen, die typische Preislogik zu verstehen und zu best?tigen, welcher Anteil eines Sicherheitsprogrammbudgets vernünftigerweise dem Schlüsselmanagement gegenüber angrenzenden Tools zugeordnet wird. Da es sich um einen globalen Markt handelt, wurden die Eingaben über die wichtigsten Beschaffungsregionen hinweg geprüft, um eine ?bergewichtung einer bestimmten Region oder Branche zu vermeiden.
Verteilung der Befragten der prim?ren Feldforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Top-Tier: 32% | CXOs: 17% | APAC: 50% |
| Mid-Tier: 50% | Funktions-/Bereichsleiter: 34% | EMEA: 30% |
| Kleinere Anbieter: 18% | Manager: 49% | Amerika: 20% |
Marktgr??enbestimmung & Prognose
Die Gr??enbestimmung beginnt mit einem Top-down-Aufbau, der den Nachfragepool anhand von Signalen zur Unternehmenssicherheit und Cloud-Adoption rekonstruiert und ihn dann auf den Anteil filtert, der zentrale Kontrolle über den Schlüssellebenszyklus erfordert. In der Praxis nutzten wir Indikatoren wie das Wachstum von Cloud-Workloads, die kundengesteuerte Schlüssel verwenden, Verschlüsselungsrichtlinien-Vorgaben in Verbindung mit regulierten Daten, den Bedarf an Prüfungsbereitschaft und die Verbreitung hybrider Umgebungen, die zu einer Zersplitterung der Schlüssel führen.
Sobald der Nachfragepool eingerahmt ist, wendet das Modell marktspezifische Preis- und Nutzungsannahmen an, einschlie?lich der Mischung aus Abonnement und dauerhafter Lizenz, typischer Preismuster pro Umgebung oder Instanz sowie der Anhangsraten für Implementierung und Support, die mit der Software gebündelt sind. Um die Gesamtsummen fundiert zu halten, werden die Ergebnisse durch selektive Bottom-up-N?herungen abgeglichen, etwa durch stichprobenweise offengelegte Anbieterums?tze, sofern verfügbar, Kanal- und Partnerprüfungen zu Deal-Gr??en sowie einen Plausibilit?tscheck aus durchschnittlichem Verkaufspreis mal gesch?tztem Volumen anhand angenommener Bereitstellungszahlen in gro?en Unternehmen.
Die Prognose erfolgt mittels Szenarioanalyse, unterstützt durch eine leichte multivariate Regression auf stabile Treiber, einschlie?lich der Richtung der Unternehmens-IT-Ausgaben, des Wachstums des ?ffentlichen Cloud-Verbrauchs, der H?ufigkeit von Sicherheits-Compliance-Prüfungen und des berichteten Drucks durch Sicherheitsverletzungen und Ransomware, der tendenziell zu einer Versch?rfung der Verschlüsselung führt. Wenn Bottom-up-Eingaben unvollst?ndig sind, werden Lücken mithilfe konservativer Bandbreiten behandelt, die anschlie?end durch Folgegespr?che und den Vergleich regionaler Adoptionsmuster mit ?hnlichen Sicherheitskontrollkategorien verfeinert werden.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch Abgleich des Modells mit unabh?ngigen Signalen, einschlie?lich der Formulierungen zur Adoption von Cloud-Schlüsselmanagement in Sicherheitsprogrammen, beobachteter Preisbandbreiten im Markt und der erwarteten Aufteilung zwischen gro?en Unternehmen und K?ufern aus dem Mittelstand. Ausrei?er werden Region für Region überprüft, und wenn eine Zahl zu hoch oder zu niedrig erscheint, werden Annahmen erneut ge?ffnet und die sensibelsten Treiber neu berechnet, bevor die Freigabe erfolgt.
Es wird eine mehrstufige Analystenüberprüfung eingesetzt, damit Berechnungslogik, Umfangsregeln und Einheitenkonsistenz separat geprüft werden. Zeigen Prim?rrückmeldungen wesentliche Ver?nderungen bei Angebotsgestaltung, compliancegetriebener Nachfrage oder Bereitstellungspr?ferenzen, werden die Befragten erneut kontaktiert, um zu best?tigen, was sich ge?ndert hat und wann dies begann. Der Bericht wird j?hrlich aktualisiert, mit Zwischenaktualisierungen bei bedeutenden Ereignissen, und eine abschlie?ende Aktualit?tsprüfung wird unmittelbar vor der Auslieferung durchgeführt, damit Kunden eine aktuelle Sichtweise erhalten.
Marktgr??e des Enterprise-Schlüsselmanagements von 黑料不打烊 im Vergleich zu anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktgr??en für Enterprise-Schlüsselmanagement k?nnen weit voneinander abweichen, selbst wenn sie scheinbar denselben Bereich beschreiben. Dies liegt meist daran, dass Teams die Grenze zwischen Schlüsselmanagement, Verschlüsselungsplattformen und Hardware unterschiedlich ziehen und unterschiedliche Basisjahre und Preisannahmen w?hlen.
Indem 黑料不打烊 Lizenz- plus gebündelte Implementierungsums?tze verfolgt und reine HSM-Verk?ufe ausschlie?t, bleibt die Sch?tzung an softwaregeführte Kontrolle über den Schlüssellebenszyklus gebunden statt am breiteren Verschlüsselungsstack, was die Gesamtsummen schnell ver?ndern kann. Unterschiede ergeben sich auch daraus, ob die Nutzung von Cloud-KMS als Teil der allgemeinen Cloud-Ausgaben gez?hlt wird, wie das Timing der W?hrungsumrechnung gehandhabt wird und wie oft Annahmen wie Abonnementsteigerungen und rotationsbedingte Upgrades aktualisiert werden.
Vergleich von Benchmarks
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 3,46 Mrd. USD (2026) | |
| Branchendatenanbieter A | 2,97 Mrd. USD (2025) | Verwendet ein früheres Basisjahr und eine breitere Abgrenzung aus L?sungen plus Dienstleistungen, die angrenzende Verschlüsselungsdienste einschlie?en kann, was den ausgewiesenen Gesamtwert je nach Bündelungsannahmen senken oder erh?hen kann. |
| Globale Unternehmensberatung B | 2,84 Mrd. USD (2023) | Verankert die Zeitreihe an einem anderen Basisjahr und kombiniert m?glicherweise Schlüsselmanagement mit breiteren Kategorien von Sicherheitsausgaben, was die impliziten Adoptionsraten und die Art der Preisentwicklung ver?ndern kann. |
Die Streuung in der Tabelle erkl?rt sich haupts?chlich durch Zeitpunkt und Umfang, nicht durch eine einzige richtige oder falsche Zahl. Wenn die Grenze eng um die Ums?tze aus Software für den Schlüssellebenszyklus im Unternehmen gezogen und die Eingaben mit Adoptions- und Preissignalen abgeglichen werden, wird das Ergebnis leichter nachvollziehbar, wiederholbar und in Planungsdiskussionen vertretbar.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Enterprise Key Management Marktes?
Der Markt wird im Jahr 2026 auf 3,46 Milliarden USD gesch?tzt.
Wie schnell wird das Wachstum des Sektors erwartet?
Es wird eine CAGR von 21,76 % von 2026 bis 2031 prognostiziert.
Welches Bereitstellungsmodell hat den gr??ten Umsatzanteil?
Die Cloud-Bereitstellung führt im Jahr 2025 mit einem Anteil von 62,54 %.
Welche Region w?chst am schnellsten?
Für den asiatisch-pazifischen Raum wird bis 2031 eine CAGR von 22,58 % prognostiziert.
Welcher Anwendungsbereich dominiert derzeit die Ausgaben?
Die 颁濒辞耻诲-痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 generiert den h?chsten Umsatz und h?lt im Jahr 2025 einen Anteil von 33,05 %.
Warum steigern KMU ihre Adoption?
Verschlüsselungsvorgaben in der Lieferkette und Abonnementpreise vereinfachen den Zugang zu unternehmenstauglichen Schlüsseldiensten für KMU.
Seite zuletzt aktualisiert am:



