
Taille et part du marché européen des services de sécurité
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
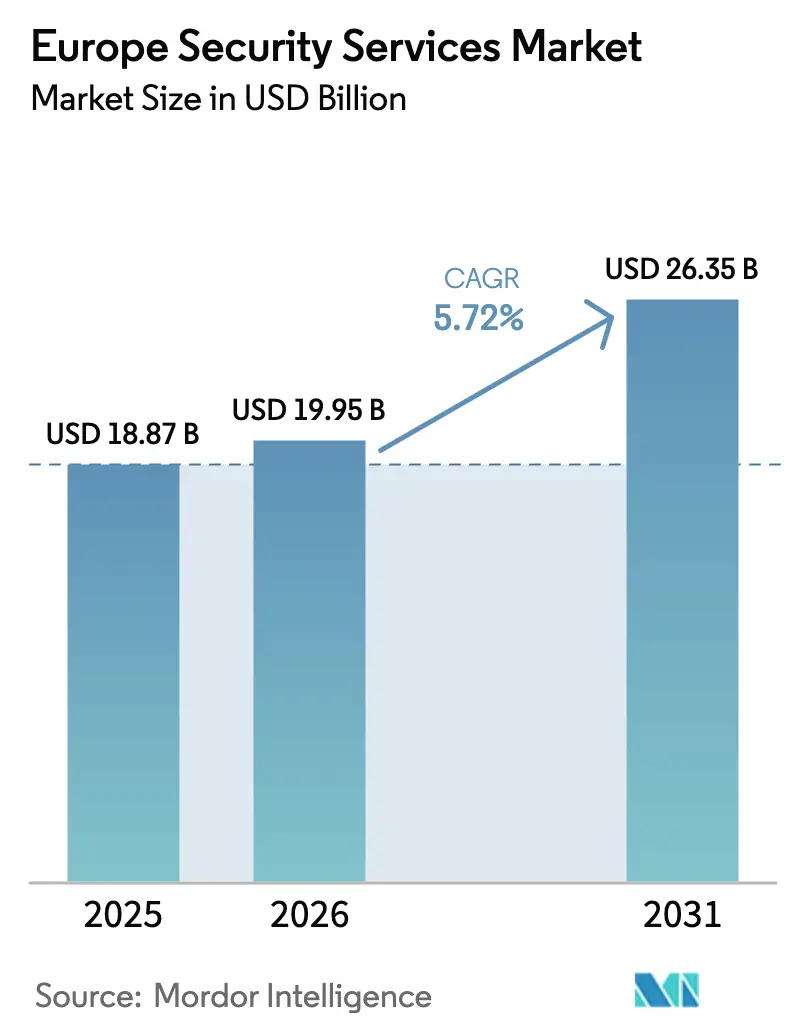
| Taille du marché de l'année de base (2025) | 18.87 Milliards de dollars |
| Taille du Marché (2026) | 19.95 Milliards de dollars |
| Taille du Marché (2031) | 26.35 Milliards de dollars |
| Growth Rate (2026 - 2031) | 5.72 % |
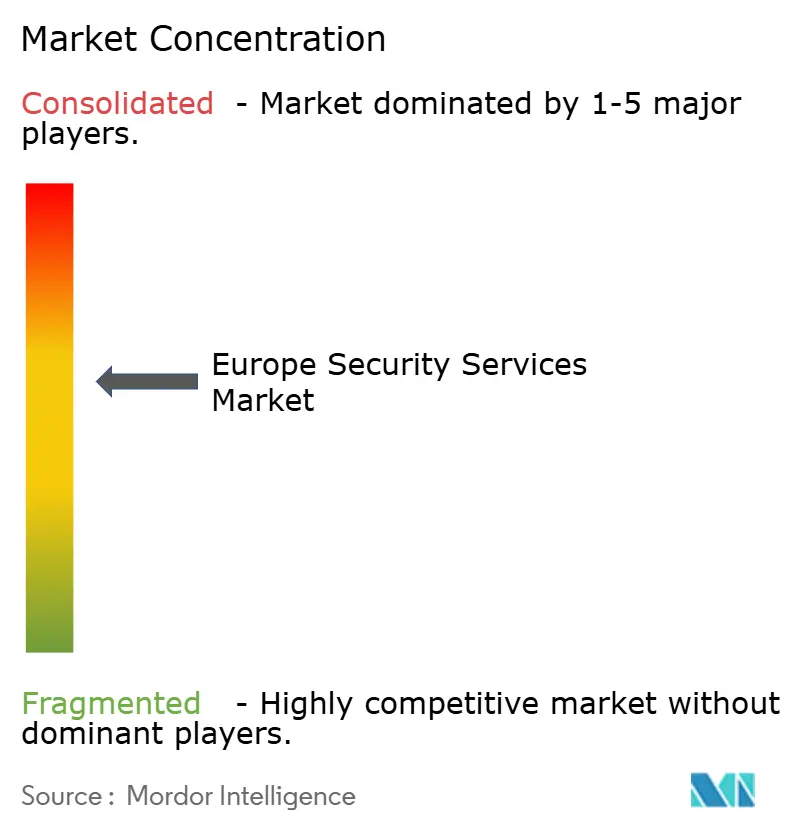
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 黑料不打烊. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché européen des services de sécurité par 黑料不打烊
La taille du marché européen des services de sécurité en 2026 est estimée à 19,95 milliards USD, en progression par rapport à la valeur de 2025 de 18,87 milliards USD, avec des projections pour 2031 indiquant 26,35 milliards USD, soit une croissance à un TCAC de 5,72 % sur la période 2026-2031. La demande s'accélère à mesure que la directive NIS2 élargit les budgets obligatoires de gestion des cyberrisques à 18 secteurs critiques, tandis que l'engagement accru de l'OTAN en matière de dépenses de cyberdéfense garantit un flux de revenus à long terme dans le secteur public. Les organisations considèrent désormais la technologie opérationnelle, la sécurité de la cha?ne d'approvisionnement et la cryptographie post-quantique comme des éléments intégraux de la protection des entreprises, stimulant l'adoption de services de conseil, de renseignement sur les menaces et de détection gérée. La croissance de l'adoption du cloud parmi les PME européennes, combinée à une pénurie persistante de compétences en cybersécurité, fait évoluer les préférences de la possession de technologies vers des contrats de sécurité gérée axés sur les résultats. Parallèlement, la consolidation parmi les prestataires de services — illustrée par l'intégration par Sophos des actifs XDR de Secureworks — témoigne d'une course concurrentielle visant à développer l'échelle, l'analytique basée sur l'IA et l'expertise réglementaire au sein d'une seule plateforme.
Principaux enseignements du rapport
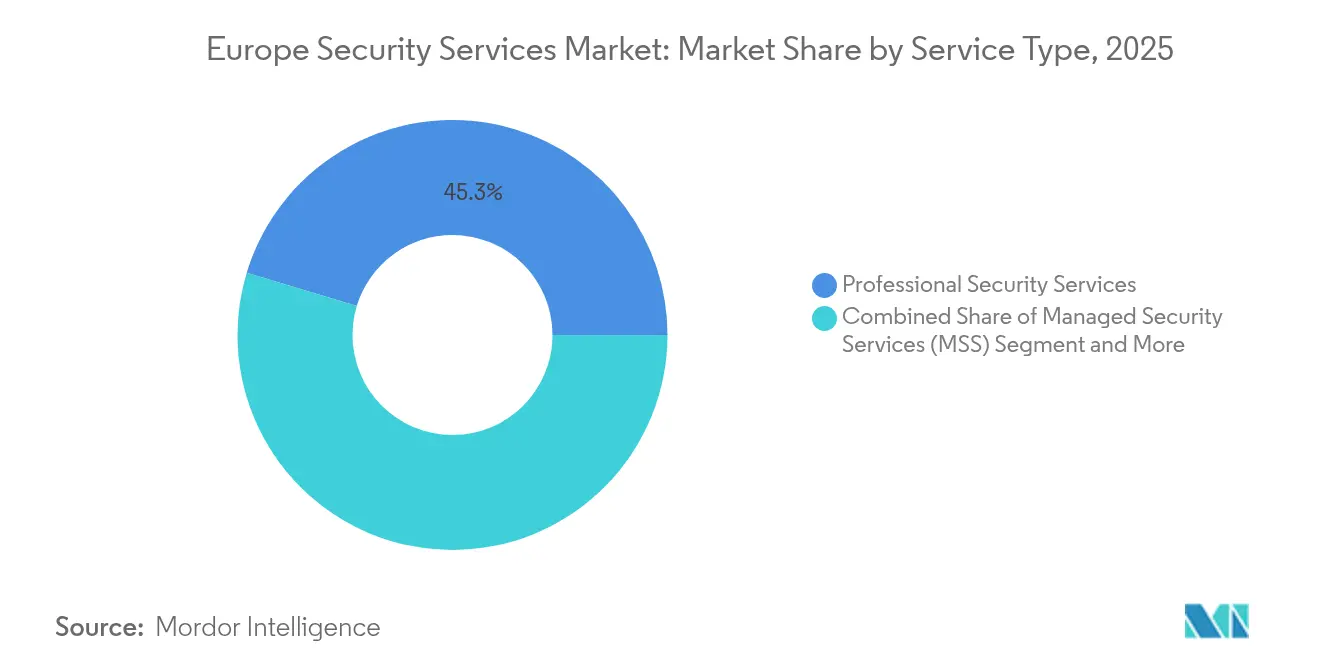
- Par type de service, les services de sécurité professionnels ont dominé avec 45,32 % de la part du marché européen des services de sécurité en 2025, tandis que les services de sécurité gérés devraient se développer à un TCAC de 6,41 % jusqu'en 2031.
- Par domaine de sécurité, les services de cybersécurité représentaient 63,12 % de la taille du marché européen des services de sécurité en 2025 et progressent à un TCAC de 6,32 % jusqu'en 2031.
- Par mode de déploiement, les solutions sur site détenaient 57,25 % de la part des revenus en 2025 ; le déploiement cloud progresse à un TCAC de 6,03 % gr?ce à l'adoption multi-cloud par les PME.
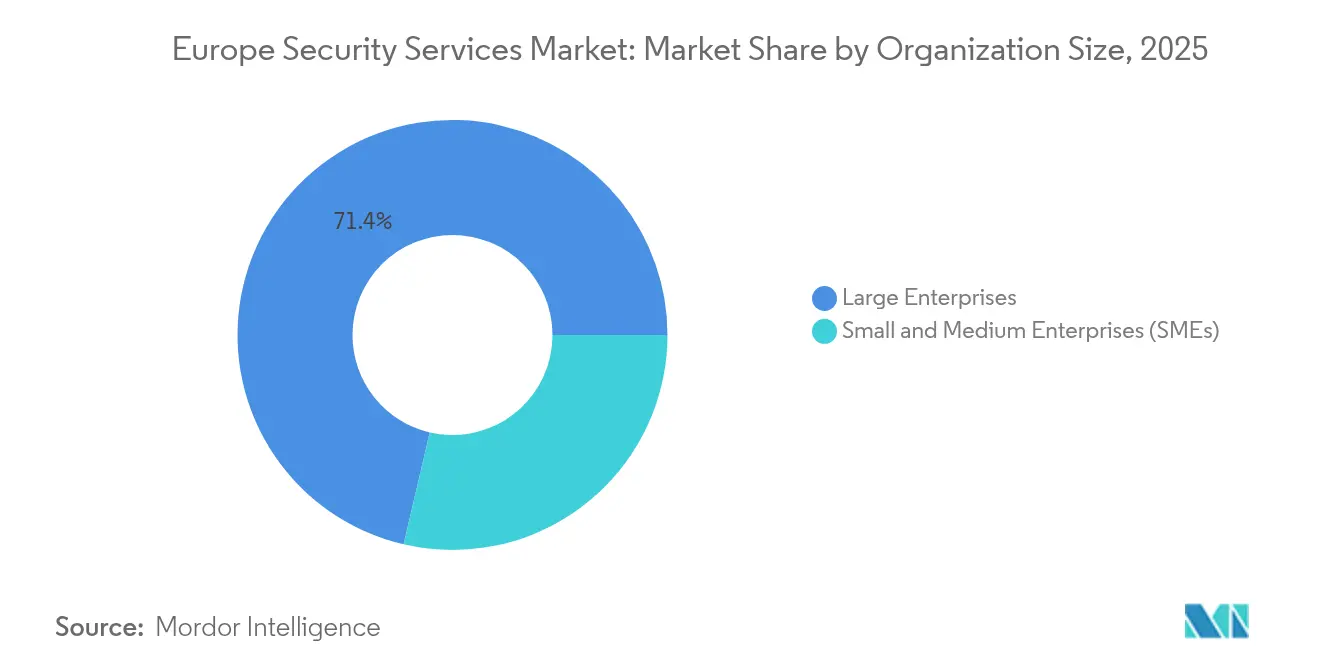
- Par taille d'organisation, les grandes entreprises représentaient 71,35 % de la taille du marché européen des services de sécurité en 2025, tandis que les PME affichent le TCAC le plus élevé à 6,22 % jusqu'en 2031.
- Par secteur d'utilisation final, le secteur BFSI dominait avec 24,12 % de part de marché en 2025 ; le secteur de la santé devrait enregistrer le TCAC le plus rapide à 5,82 % jusqu'en 2031.
- Par pays, le Royaume-Uni a contribué à hauteur de 21,68 % des revenus de 2025 ; la France est en passe d'afficher le TCAC le plus rapide à 6,98 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de 黑料不打烊, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché européen des services de sécurité
Analyse de l'impact des moteurs*
| Moteur | (~) % Impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Directive NIS2 à l'échelle de l'UE imposant des budgets obligatoires de gestion des cyberrisques | +1.2% | ? l'échelle de l'UE, plus forte en Allemagne, en France et aux Pays-Bas | Moyen terme (2-4 ans) |
| Attaques pilotées par l'IA sur les cha?nes d'approvisionnement industrielles européennes faisant monter la demande de centres opérationnels de sécurité | +0.8% | P?les industriels d'Allemagne, d'Italie et de France | Court terme (≤ 2 ans) |
| Violations commanditées par des ?tats ciblant les services publics d'énergie après la guerre en Ukraine | +0.6% | Est de l'UE, région nordique, Royaume-Uni | Long terme (≥ 4 ans) |
| Adoption multi-cloud par les PME européennes pour se conformer au RGPD, renfor?ant l'adoption des services de sécurité gérés | +0.9% | Ouest de l'UE, notamment Royaume-Uni, Allemagne, France | Moyen terme (2-4 ans) |
| Pénurie de compétences en cybersécurité favorisant l'externalisation des centres opérationnels de sécurité 24h/24 et 7j/7 dans toute l'UE | +0.7% | ? l'échelle de l'UE, concentrée dans les pays nordiques et le Benelux | Long terme (≥ 4 ans) |
| API PSD2/Open Banking élargissant la surface d'attaque dans la banque numérique | +0.5% | Centres financiers de l'UE : Londres, Francfort, Paris | Court terme (≤ 2 ans) |
| Source: 黑料不打烊 | |||
Directive NIS2 à l'échelle de l'UE imposant des budgets obligatoires de gestion des cyberrisques
L'entrée en vigueur de NIS2 en octobre 2024 a porté les dépenses moyennes en cybersécurité à 9 % des budgets informatiques et a étendu les obligations aux entreprises de taille intermédiaire, élargissant le marché européen des services de sécurité à des milliers de nouveaux clients soumis à des obligations de conformité.[1]Agence de l'Union européenne pour la cybersécurité, ? Investissements NIS 2024 ?, enisa.europa.eu Des amendes pouvant atteindre 10 millions EUR (10,8 millions USD) incitent les conseils d'administration à adopter la détection gérée, le renseignement sur les menaces et la surveillance des risques liés aux tiers. Les seules entreprises allemandes ont alloué 11,2 milliards EUR (12,1 milliards USD) à la sécurité informatique en 2024, soit une hausse de 13,8 % largement liée à la préparation à NIS2.
Attaques pilotées par l'IA sur les cha?nes d'approvisionnement industrielles européennes faisant monter la demande de centres opérationnels de sécurité
En 2024, 68 incidents liés aux technologies opérationnelles ayant des conséquences physiques ont touché des usines, soit une hausse de 19 % en glissement annuel, incitant les fabricants à commander des centres opérationnels de sécurité 24h/24 et 7j/7 fusionnant la télémétrie informatique et celle des technologies opérationnelles.[2]Waterfall Security Solutions, ? Rapport sur les menaces 2024 ?, waterfall-security.com Orange Cyberdefence note que les hacktivistes représentent 25 % des attaques graves sur les technologies opérationnelles, soulignant la nécessité de services de détection gérée capables de corréler en temps réel les événements cyber et physiques.
Violations commanditées par des ?tats ciblant les services publics d'énergie après la guerre en Ukraine
Les cyberattaques hebdomadaires contre les services publics européens ont doublé depuis début 2024, et 71 % des dirigeants du secteur s'attendent à des budgets de sécurité plus importants en 2025. La suspicion d'attaque d'avril 2025 contre le réseau électrique espagnol et portugais a renforcé la demande de protection des infrastructures critiques, de renseignement sur les menaces et de services de réponse aux incidents sous contrat.
Adoption multi-cloud par les PME européennes pour se conformer au RGPD, renfor?ant l'adoption des services de sécurité gérés
Les PME, qui représentent 99 % des entreprises de l'UE, déploient le multi-cloud pour équilibrer agilité et règles de résidence des données, mais 74 % d'entre elles manquent de programmes internes de sensibilisation à la cybersécurité. Les prestataires proposant une gestion unifiée de la posture cloud et des tableaux de bord de conformité remportent de nouveaux contrats, alimentant une croissance soutenue du marché européen des services de sécurité.
Analyse de l'impact des freins*
| Frein | % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Règles fragmentées de souveraineté des données alourdissant les co?ts de conformité à l'échelle paneuropéenne | -0.8% | ? l'échelle de l'UE, affectant particulièrement les services transfrontaliers | Moyen terme (2-4 ans) |
| Préférence des marchés publics nationaux limitant l'échelle transfrontalière | -0.6% | Gouvernements nationaux, plus forte en France et en Allemagne | Long terme (≥ 4 ans) |
| Gels budgétaires des entreprises de taille intermédiaire dans un contexte de ralentissement de l'UE, retardant les services premium de renseignement sur les menaces | -0.4% | Entreprises de taille intermédiaire dans toute l'UE | Court terme (≤ 2 ans) |
| Scepticisme vis-à-vis des données cloud lié à l'arrêt Schrems II ralentissant l'adoption des services de sécurité en tant que service | -0.5% | ? l'échelle de l'UE, affectant particulièrement les fournisseurs cloud américains | Moyen terme (2-4 ans) |
| Source: 黑料不打烊 | |||
Règles fragmentées de souveraineté des données alourdissant les co?ts de conformité à l'échelle paneuropéenne
Vingt-trois ?tats membres ont manqué le délai de transposition de NIS2, obligeant les prestataires à naviguer dans des cadres divergents et à maintenir plusieurs flux de travail de conformité qui érodent les économies d'échelle.[3]Ropes & Gray, ? La directive NIS2 de l'UE est en vigueur – mais peut-elle être appliquée ? ? ropesgray.com Cette complexité pèse particulièrement sur les centres opérationnels de sécurité transfrontaliers.
Préférence des marchés publics nationaux limitant l'échelle transfrontalière
L'intervention de la France pour protéger Atos illustre une posture axée sur la souveraineté qui fragmente la demande et privilégie les champions locaux par rapport aux offres paneuropéennes. Cette contrainte freine le déploiement uniforme des services pour les grands contrats gouvernementaux.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : la profondeur du conseil soutient la prééminence des services professionnels
Les services professionnels ont généré la plus grande part du marché européen des services de sécurité en 2025, revendiquant 45,32 % des revenus, les entreprises recherchant des audits sur mesure en matière de conformité NIS2 et de préparation post-quantique. Les projets de conseil à forte valeur ajoutée servent fréquemment d'ancrage à des contrats de sécurité gérée pluriannuels, permettant aux fournisseurs d'intégrer du personnel sur site et de vendre des abonnements de renseignement sur les menaces en complément. Les bouleversements réglementaires, les fusions et la prochaine transition vers la cryptographie post-quantique créent ensemble un carnet de commandes régulier d'évaluations des lacunes et de feuilles de route de remédiation.
Les services de sécurité gérés demeurent toutefois le moteur de l'expansion, progressant à un TCAC de 6,41 % jusqu'en 2031. La pénurie de compétences en cybersécurité, conjuguée à un appétit des conseils d'administration pour des résultats mesurables, stimule la demande de solutions de détection et réponse gérées, de détection et réponse étendues et de centres opérationnels de sécurité en tant que service. L'absorption de SecureWorks par Sophos et le chiffre d'affaires de 1,1 milliard EUR (1,2 milliard USD) d'Orange Cyberdefence illustrent comment l'échelle, la télémétrie basée sur l'IA et la couverture 24h/24 et 7j/7 sous-tendent l'avantage concurrentiel. Les fournisseurs qui fusionnent le contenu de conformité, l'analytique avancée et les guides sectoriels spécifiques sont les mieux placés pour monétiser le marché européen des services de sécurité.


Par domaine de sécurité : les services cyber dépassent l'intégration physique
Les services de cybersécurité représentaient 63,12 % des revenus de 2025 et progressent de 6,32 % par an à mesure que les organisations sécurisent leurs parcs informatiques et de technologies opérationnelles hybrides. Les pare-feux natifs cloud, l'accès réseau à confiance zéro et les API de renseignement sur les menaces constituent désormais des offres groupées d'achat standard. La numérisation rapide des h?pitaux, des services publics et de l'industrie manufacturière accro?t la demande de centres de surveillance cyber-physique unifiés.
Les acteurs historiques de la sécurité physique pivotent en intégrant des capteurs IoT, l'analytique vidéo et la télémétrie de contr?le d'accès dans des plateformes d'analytique des cybermenaces plus larges. Securitas, par exemple, a porté son segment d'intégration technologique à 32 % des ventes du groupe, signalant un réalignement structurel vers des offres convergées. Les prestataires capables d'intégrer les journaux de badges, les métadonnées de vidéosurveillance et les signaux de contr?le industriel dans des lacs de données de gestion des informations et des événements de sécurité ouvriront de nouveaux segments adressables au sein du marché européen des services de sécurité.
Par mode de déploiement : l'élan du cloud remet en cause la domination du sur site
Les déploiements sur site représentaient encore 57,25 % des dépenses de 2025, reflétant les préoccupations de souveraineté et les investissements ancrés dans les centres de données, notamment parmi les opérateurs d'infrastructures critiques. Pourtant, les modèles cloud affichent un TCAC de 6,03 %, les PME tirant parti des outils de centres opérationnels de sécurité à la demande et des lacs de renseignement sur les menaces partagés pour éviter les dépenses en capital. Les inquiétudes liées à la conformité à l'arrêt Schrems II orientent les charges de travail vers des clouds basés dans l'UE, bénéficiant aux fournisseurs régionaux d'infrastructure en tant que service et aux centres opérationnels de sécurité qui garantissent une résidence explicite des données.
Les architectures hybrides s'imposent comme la voie pragmatique, permettant de conserver la télémétrie ultra-sensible sur site tout en utilisant l'analytique cloud pour la corrélation à grande échelle et les mises à jour des algorithmes de cryptographie post-quantique. La croissance de 10,8 % des entrées de commandes de Deutsche Telekom chez T-Systems souligne comment les projets de sécurité cloud hybride constituent désormais une part essentielle des feuilles de route de transformation des entreprises.
Par taille d'organisation : la demande des PME devient le principal levier de croissance
Les grandes entreprises ont généré 71,35 % du chiffre d'affaires de 2025, portées par des opérations de sécurité matures et des pressions de conformité sur leurs empreintes mondiales. Néanmoins, les PME constituent la dynamique de croissance, progressant à un TCAC de 6,22 % à mesure que le périmètre de NIS2 s'étend aux entreprises de taille intermédiaire. Le cadre de classification des PME de l'ENISA (Facilitateur numérique, Basé sur le numérique, Dépendant du numérique) favorise des offres segmentées — allant des mandats de directeur de la sécurité des systèmes d'information virtuel aux solutions de détection et réponse gérées clés en main — permettant aux prestataires de capter la demande latente de manière rentable.
La pénurie de compétences en cybersécurité frappe plus durement les petites entreprises : 82 % signalent des pénuries de personnel, les poussant vers des centres opérationnels de sécurité par abonnement, la simulation automatisée de hame?onnage et la détection gérée des points de terminaison. Les fournisseurs adaptant leurs tarifs aux budgets d'exploitation, associés à des tableaux de bord de conformité simplifiant le reporting, sont bien positionnés pour capter une part croissante du marché européen des services de sécurité.
Par secteur d'utilisation final : la santé s'impose comme nouvelle frontière de croissance
Le secteur BFSI a conservé sa position de leader avec 24,12 % de part des revenus en 2025, porté par les interfaces d'open banking PSD2 et des contr?les stricts des risques liés aux services de paiement. Les mandats de confiance zéro, la protection des API et l'analytique de la fraude en temps réel restent les principaux moteurs d'achat.
Le secteur de la santé, cependant, enregistre le TCAC le plus rapide à 5,82 %. Les attaques par ran?ongiciel contre les h?pitaux de l'UE ont bondi de 160 % en 2024, exposant des systèmes vitaux et incitant la Commission européenne à élaborer un plan d'action sectoriel dédié. Les prestataires qui proposent des contrats de réponse aux incidents, des tests de pénétration des dispositifs médicaux et du conseil en matière de confidentialité des données des patients bénéficient de marges premium au sein du marché européen des services de sécurité.
Analyse géographique
Le Royaume-Uni a généré 21,68 % des revenus de 2025, ancré par un écosystème dense de services financiers et le soutien gouvernemental au Centre national de cybersécurité. Son paysage de fournisseurs comprend 960 entreprises de sécurité logicielle, 66 innovateurs en cybersécurité basée sur l'IA et plusieurs sorties de licornes, comme le rachat de Darktrace pour 5,32 milliards USD. Pourtant, le déficit de talents reste aigu, et les régimes de données post-Brexit divergents introduisent une complexité dans la prestation de services transfrontaliers.
L'Allemagne représente la plus grande opportunité nationale de l'UE, les entreprises ayant dépensé 11,2 milliards EUR (12,1 milliards USD) en contr?les cybernétiques en 2024. Les pertes liées aux incidents cybernétiques ont atteint 179 milliards EUR (193,4 milliards USD) cette année-là, galvanisant l'attention des conseils d'administration sur la modernisation des centres opérationnels de sécurité et le renforcement des systèmes de contr?le industriel. Les subventions de recherche de Berlin et un futur ? Cyber D?me ? avec Isra?l renforcent son attrait en matière de recherche et développement.
La France affiche la trajectoire la plus rapide avec un TCAC de 6,98 % jusqu'en 2031, soutenue par l'allocation de 1 milliard EUR (1,08 milliard USD) du plan France 2030 et les exigences de sécurité liées aux Jeux olympiques. La posture proactive de l'ANSSI accélère l'adoption de la détection gérée, des mises à niveau cryptographiques et des centres opérationnels de sécurité en cloud souverain. L'Italie, les pays nordiques et le Benelux affichent chacun une dynamique supérieure à la moyenne en raison des nouvelles lois nationales sur la cybersécurité, des pics d'incidents intersectoriels et des programmes d'investissement étatiques, élargissant collectivement la portée géographique du marché européen des services de sécurité.
Paysage concurrentiel
La structure du marché est modérément concentrée. Les cinq plus grands fournisseurs contr?lent conjointement environ 42 % des revenus de 2024, laissant de la place aux spécialistes régionaux et aux plateformes d'IA disruptives. La consolidation reste une stratégie privilégiée, comme l'illustrent l'acquisition de Secureworks par Sophos pour 859 millions USD, les acquisitions en série d'Orange Cyberdefence et le regroupement de Darktrace par Thoma Bravo. Les prestataires se concurrencent sur trois piliers : une expertise démontrée en conformité NIS2 et RGPD, une analytique pilotée par l'IA réduisant le délai moyen de détection, et la capacité à fusionner la télémétrie cyber et physique pour les clients d'infrastructures critiques.
L'alliance d'IBM avec Telefónica Tech autour du chiffrement à sécurité quantique positionne les deux acteurs pour la transition vers la cryptographie post-quantique imposée par l'UE, tandis que les architectures de référence à confiance zéro de Cisco renforcent la vélocité de déploiement sur le marché intermédiaire. Les géants de la sécurité physique tels que Securitas et G4S poursuivent l'intégration technologique pour passer des contrats de gardiennage aux offres de services cyber-physiques convergés.
Des opportunités de marché inexploitées persistent dans les offres de détection et réponse gérées centrées sur les PME, le renseignement sur les menaces spécifique aux secteurs (santé, services publics d'énergie) et la migration gérée vers la cryptographie post-quantique. Les acteurs qui automatisent le reporting de conformité, exploitent l'IA générative pour le triage des incidents et associent le conseil à des feuilles de route stratégiques sont en passe de gagner une part croissante du marché européen des services de sécurité.
Leaders du secteur européen des services de sécurité
IBM Corporation
Atos SE (Eviden Cybersecurity)
Orange Cyberdefense (Orange S.A.)
Accenture PLC
BT Group plc
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents dans le secteur
- Juin 2025 : les alliés de l'OTAN se sont engagés à consacrer 1,5 % de leur PIB à la résilience cybernétique d'ici 2035, garantissant un flux de revenus durable dans le secteur public et reconfigurant les cycles de planification quinquennaux.
- Juin 2025 : la Commission européenne a publié une feuille de route coordonnée pour la cryptographie post-quantique, exigeant des plans de transition des ?tats membres d'ici décembre 2026 et l'achèvement pour les cas d'usage à haut risque d'ici 2030.
- Avril 2025 : une cyberattaque présumée sur le réseau électrique ibérique a provoqué des pannes à l'échelle nationale, accélérant les budgets de sécurité du secteur énergétique et les engagements de gestion de crise.
- Mars 2025 : les résultats annuels 2024 de Deutsche Telekom ont mis en évidence une hausse de 10,8 % des entrées de commandes de T-Systems, largement alimentée par des projets de sécurité cloud hybride.


Périmètre du rapport sur le marché européen des services de sécurité
Les services de sécurité sont des processus ou des services complets qui améliorent la protection et la sécurité d'une organisation contre les cyberattaques courantes, notamment le hame?onnage, les logiciels malveillants et les ran?ongiciels. Ces services englobent la conception et l'intégration, le déploiement, l'analyse des risques et des menaces, ainsi que la consultation. Les services et solutions de sécurité gérés et hébergés peuvent être complétés par des services cloud, l'intelligence artificielle (IA), la biométrie, l'Internet des objets (IoT) et d'autres services à distance.
Le marché européen des services de sécurité est segmenté par type de service (services de sécurité gérés, services de sécurité professionnels, services de conseil et services de renseignement sur les menaces), mode de déploiement (sur site et cloud), secteur d'utilisation final (informatique et infrastructure, gouvernement, industrie, santé, transport et logistique, banque et autres secteurs d'utilisation final), et par pays (Royaume-Uni, Allemagne, France et reste de l'Europe). Les tailles de marché et les prévisions sont fournies en termes de valeur (USD) pour tous les segments ci-dessus.
| Services de sécurité gérés |
| Services de sécurité professionnels |
| Services de conseil et d'accompagnement |
| Services de renseignement sur les menaces |
| Services de détection et réponse gérées |
| Services de cybersécurité |
| Services de sécurité physique |
| Sur site |
| Cloud |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises (PME) |
| Informatique et infrastructure |
| Gouvernement et secteur public |
| BFSI |
| Industrie et fabrication |
| Santé et sciences de la vie |
| Transport et logistique |
| Commerce de détail et commerce électronique |
| ?nergie et services publics |
| 罢é濒é肠辞尘尘耻苍颈肠补迟颈辞苍蝉 |
| Autres secteurs |
| Royaume-Uni |
| Allemagne |
| France |
| Italie |
| Espagne |
| Benelux |
| Pays nordiques |
| Reste de l'Europe |
| Par type de service | Services de sécurité gérés |
| Services de sécurité professionnels | |
| Services de conseil et d'accompagnement | |
| Services de renseignement sur les menaces | |
| Services de détection et réponse gérées | |
| Par domaine de sécurité | Services de cybersécurité |
| Services de sécurité physique | |
| Par mode de déploiement | Sur site |
| Cloud | |
| Hybride | |
| Par taille d'organisation | Grandes entreprises |
| Petites et moyennes entreprises (PME) | |
| Par secteur d'utilisation final | Informatique et infrastructure |
| Gouvernement et secteur public | |
| BFSI | |
| Industrie et fabrication | |
| Santé et sciences de la vie | |
| Transport et logistique | |
| Commerce de détail et commerce électronique | |
| ?nergie et services publics | |
| 罢é濒é肠辞尘尘耻苍颈肠补迟颈辞苍蝉 | |
| Autres secteurs | |
| Par pays | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Benelux | |
| Pays nordiques | |
| Reste de l'Europe |


Questions clés auxquelles le rapport répond
Quelle est la valeur actuelle du marché européen des services de sécurité ?
La taille du marché européen des services de sécurité s'élevait à 19,95 milliards USD en 2026 et devrait atteindre 26,35 milliards USD d'ici 2031.
Quel segment conna?t la croissance la plus rapide au sein du marché ?
Les services de sécurité gérés devraient afficher un TCAC de 6,41 % jusqu'en 2031, le plus élevé parmi les catégories de services.
Comment NIS2 influence-t-elle les dépenses de sécurité des entreprises ?
NIS2 étend les budgets obligatoires de gestion des cyberrisques à davantage de secteurs et d'entreprises de taille intermédiaire, portant les dépenses moyennes de sécurité à 9 % des budgets informatiques et stimulant la demande de services de détection gérée, de conseil et de conformité.
Pourquoi la santé est-elle un secteur à forte croissance ?
Une hausse de 160 % des attaques par ran?ongiciel et 309 incidents majeurs en 2024 ont conduit à un plan d'action de l'UE, augmentant les budgets cybernétiques dans le secteur de la santé et créant une adoption rapide des solutions de sécurité gérée.
Dernière mise à jour de la page le:



