
Taille et Part du Marché des Plateformes de Protection des Applications Cloud Natives (CNAPP)
VUE D’ENSEMBLE DU MARCH?
| Période d'étude | 2019 - 2030 |
|---|---|
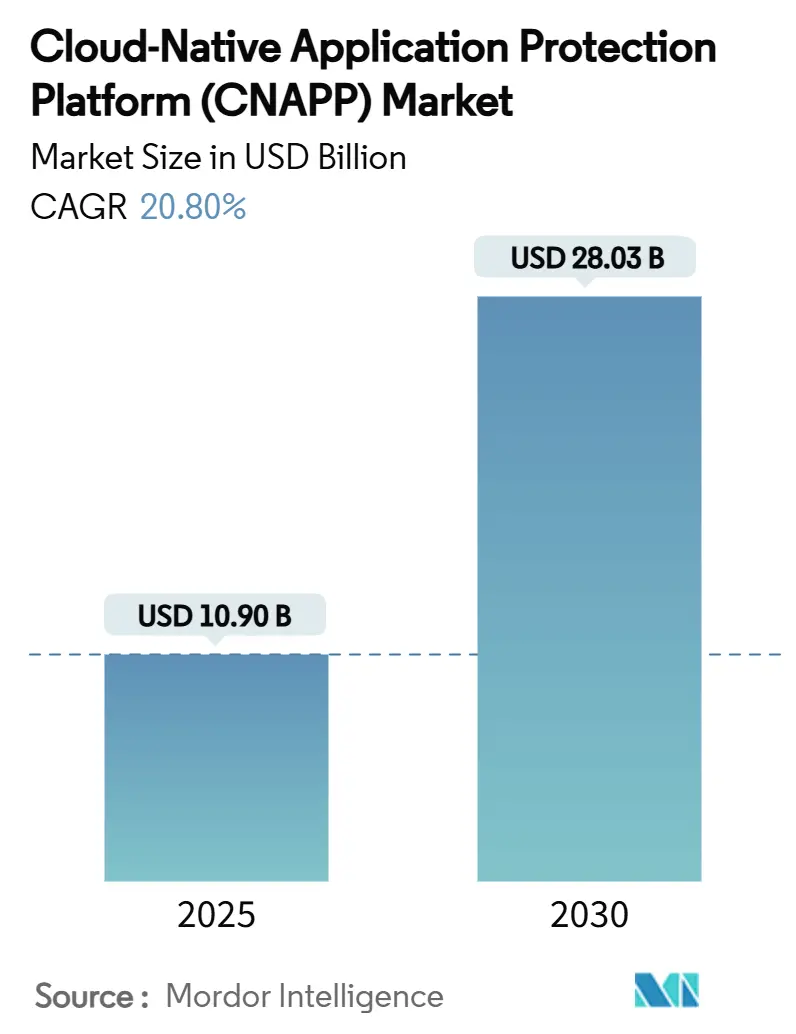
| Taille du Marché (2025) | 10.90 Milliards de dollars |
| Taille du Marché (2030) | 28.03 Milliards de dollars |
| Growth Rate (2025 - 2030) | 20.80 % |
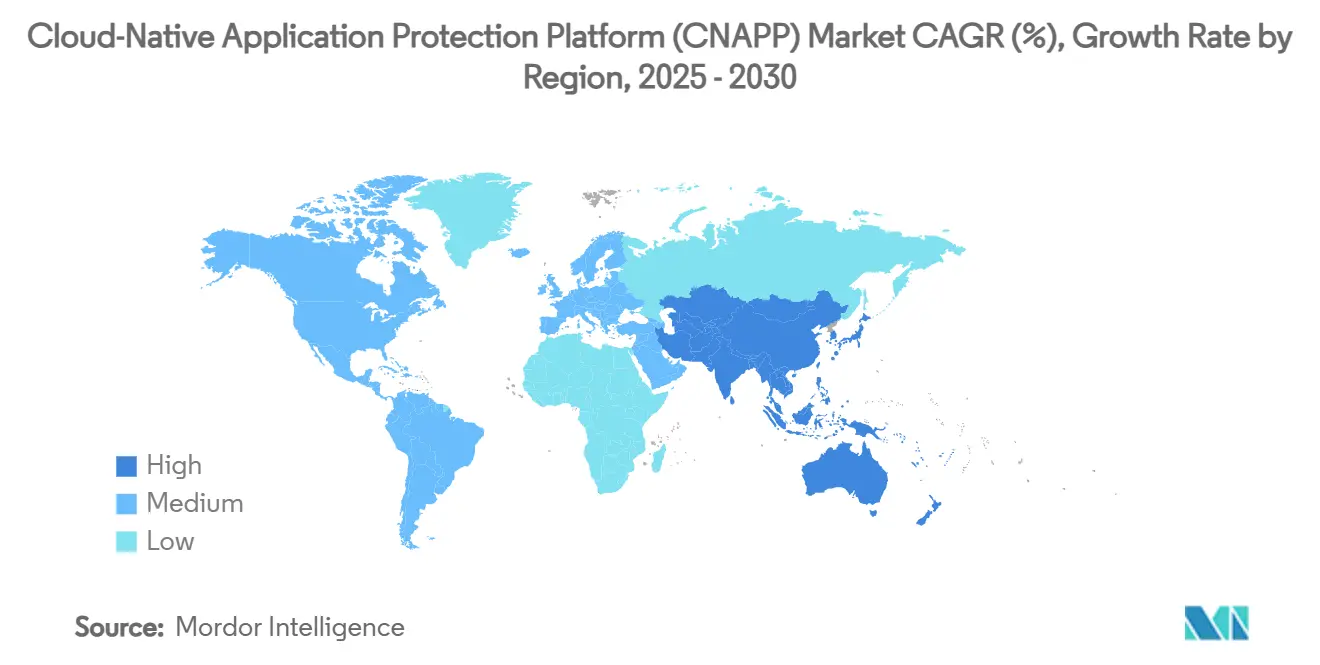
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
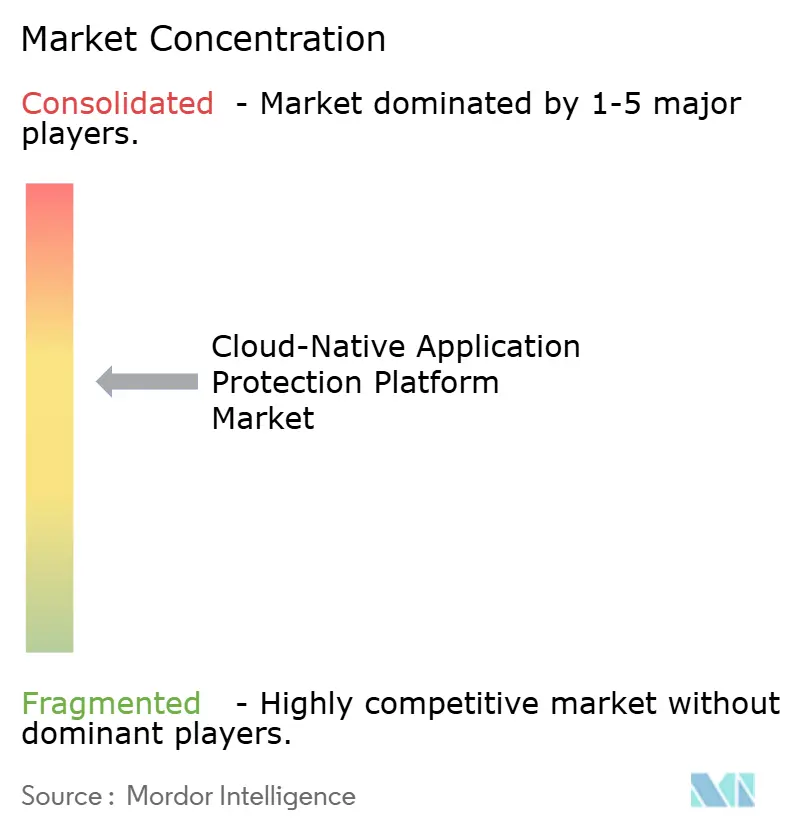
| Concentration du Marché | Moyen |
Acteurs majeurs
*Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image ? 黑料不打烊. La réutilisation nécessite une attribution sous CC BY 4.0. |
|
Analyse du Marché des Plateformes de Protection des Applications Cloud Natives (CNAPP) par 黑料不打烊
La taille du Marché des Plateformes de Protection des Applications Cloud Natives est estimée à 10,90 milliards USD en 2025, et devrait atteindre 28,03 milliards USD d'ici 2030, à un CAGR de 20,80 % durant la période de prévision (2025-2030). Cette croissance découle de la prise de conscience des entreprises que la fragmentation des outils de sécurité cloud limite la visibilité, alourdit les co?ts opérationnels et laisse des failles exploitables aux acteurs malveillants avancés. La consolidation s'accélère : les fournisseurs fusionnent la Gestion de la Posture de Sécurité Cloud, la Protection des Charges de Travail Cloud, la sécurité Kubernetes et la gestion des droits d'accès en des plans de contr?le uniques, tandis que des acquisitions stratégiques — notamment SentinelOne, PingSafe, CrowdStrike, Bionic, et Fortinet, Lacework — soulignent le virage vers l'étendue des plateformes. Les plateformes convergées dominent désormais les cycles d'approvisionnement, renforcées par des exigences réglementaires plus strictes, une migration rapide vers des architectures hybrides et une culture DevSecOps en expansion qui intègre la sécurité plus t?t dans les flux de développement.
Points Clés du Rapport
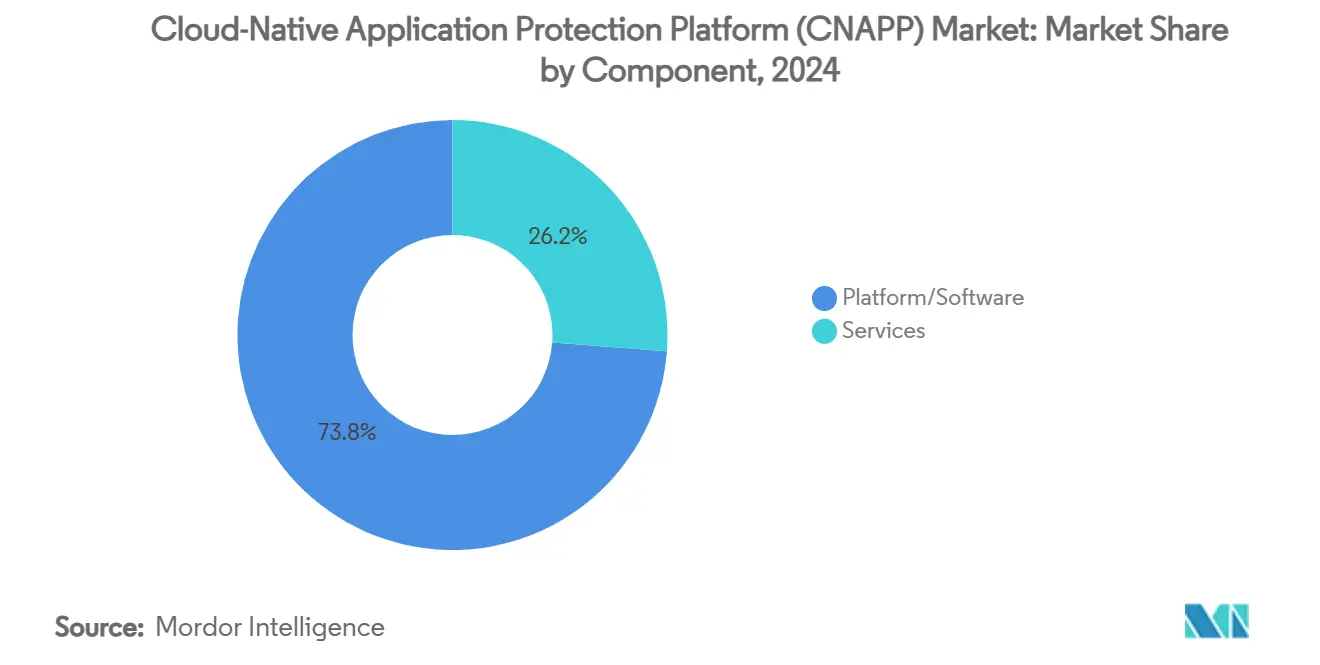
- Par composant, la Plateforme/Logiciel détenait 73,8 % de la part de marché des Plateformes de Protection des Applications Cloud Natives en 2024, tandis que les Services devraient progresser à un CAGR de 24,4 % jusqu'en 2030.
- Par mode de déploiement cloud, les offres SaaS ont capturé 61,7 % de la part de revenus en 2024 ; les solutions intégrées PaaS devraient se développer à un CAGR de 23,5 % jusqu'en 2030.
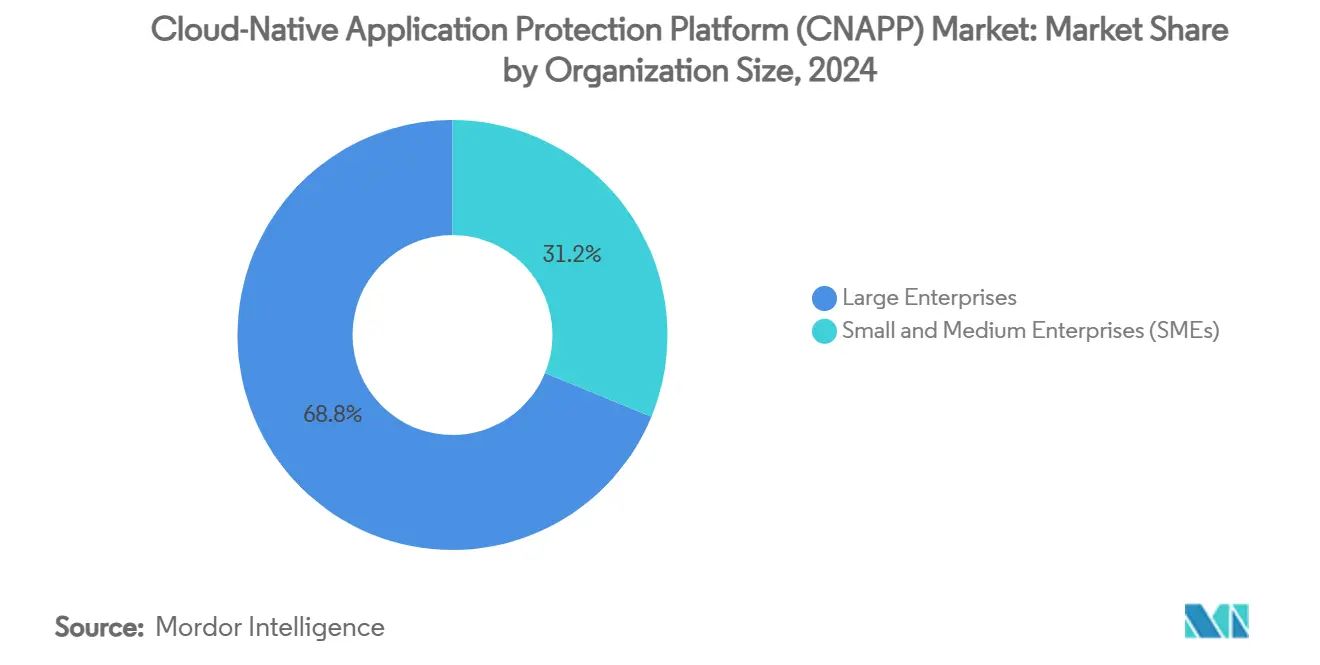
- Par taille d'organisation, les grandes entreprises représentaient 68,8 % du marché des Plateformes de Protection des Applications Cloud Natives en 2024, tandis que les petites et moyennes entreprises constituent le segment à la croissance la plus rapide avec un CAGR de 24,7 %.
- Par secteur vertical, le BFSI était en tête avec 27,8 % de la part de revenus en 2024 ; l'IT et les Télécommunications devraient enregistrer le CAGR le plus élevé de 23,6 % sur la période de prévision.
- Par environnement cloud, les déploiements en cloud public représentaient 57,8 % de la part de revenus en 2024, tandis que les architectures hybrides/multi-cloud devraient progresser à un CAGR de 24,1 % jusqu'en 2030.
- Par géographie, l'Amérique du Nord a contribué à hauteur de 38,3 % de la part de revenus en 2024, tandis que l'Asie-Pacifique devrait enregistrer un CAGR de 23,8 % durant 2025–2030.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de 黑料不打烊, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Adoption rapide des architectures multi-cloud et hybrides | +4.2% | Mondial, avec l'Asie-Pacifique en tête de l'adoption | Moyen terme (2-4 ans) |
| Volume et sophistication croissants des violations cloud-natives | +3.8% | Amérique du Nord et UE en premier plan, Asie-Pacifique émergente | Court terme (≤ 2 ans) |
| ?largissement des mandats réglementaires et de conformité pour les charges de travail cloud | +3.5% | Amérique du Nord et UE au c?ur, extension vers l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Intégration du glissement à gauche DevSecOps dans les pipelines CI/CD | +3.1% | Mondial, avec des gains précoces dans les p?les technologiques | Moyen terme (2-4 ans) |
| Observabilité du noyau basée sur eBPF permettant une défense d'exécution plus approfondie | +2.9% | Mondial, concentré dans les grandes entreprises avancées | Long terme (≥ 4 ans) |
| Standardisation de la politique en tant que code (OPA) pour la gestion des droits d'accès | +2.7% | Mondial, avec les services financiers en tête | Moyen terme (2-4 ans) |
| Source: 黑料不打烊 | |||
Adoption Rapide des Architectures Multi-Cloud et Hybrides
Les stratégies hybrides ont évolué de simples tactiques de redondance vers des modèles délibérés de placement des charges de travail qui optimisent la latence, la souveraineté et les co?ts. Ce pivot architectural multiplie le nombre de plans de contr?le que les équipes de sécurité doivent surveiller, rendant les solutions ponctuelles intenables. Les entreprises exigent de plus en plus une plateforme unique capable d'ingérer la télémétrie des empreintes publiques, privées et périphériques, de corréler les risques et d'appliquer des politiques uniformes. Les feuilles de route des fournisseurs privilégient désormais la découverte sans agent, la classification automatique des actifs sur l'ensemble des clouds et l'analyse fédérée de la posture. ? mesure que la prévalence hybride augmente, les plateformes CNAPP consolidées deviennent essentielles pour maintenir la visibilité au rythme du dynamisme des infrastructures.
Volume et Sophistication Croissants des Violations Cloud Natives
Les attaquants exploitent les registres de conteneurs, les fonctions sans serveur mal configurées et les pipelines de dépendances open source. Les attaques d'exécution contournent les scanners au moment de la construction en injectant du code malveillant dans des maillages de services à longue durée de vie. Des intrusions réussies ont poussé les entreprises à exiger une détection comportementale en temps réel capable de reconna?tre les anomalies de séquence plut?t que les signatures statiques. Les leaders du marché intègrent des graphes riches en contexte, des hooks eBPF au niveau du noyau et un profilage basé sur l'apprentissage automatique pour détecter les menaces en quelques millisecondes. La surveillance accrue au niveau du conseil d'administration à la suite d'exploits de cha?ne d'approvisionnement très médiatisés accélère l'allocation budgétaire vers la défense d'exécution intégrée.
?largissement des Mandats Réglementaires et de Conformité pour les Charges de Travail Cloud
Des cadres tels que la Directive Opérationnelle Contraignante 25-01 de la CISA et le NIST 800-171 r3 placent une responsabilité explicite sur les agences et les contractants pour protéger les informations résidant dans le cloud. [1]CISA, "Directive Opérationnelle Contraignante 25-01," cisa.gov Les institutions financières doivent démontrer une hygiène rigoureuse de contr?le d'accès conformément aux directives évolutives du FFIEC, tandis que les actions d'application du RGPD maintiennent l'accent européen sur les contr?les des données en cours d'utilisation. Les prestataires de soins de santé équilibrent les garanties HIPAA avec la numérisation de l'expérience patient. Ces règles convergent vers la nécessité d'une collecte automatisée de preuves, d'une surveillance continue des contr?les et d'une application de la politique en tant que code — toutes des fonctions natives au sein des suites CNAPP à spectre complet.
Intégration du Glissement à Gauche DevSecOps dans les Pipelines CI/CD
Les développeurs sont désormais responsables des contr?les de sécurité de base, intégrant des vérifications de mauvaise configuration et des règles de conformité dans les manifestes de construction. Les fournisseurs de CNAPP répondent en exposant des API et des plugins qui intègrent la notation des risques dans les boucles de rétroaction des demandes de fusion. Les copilotes d'IA générative recommandent des politiques IAM à moindre privilège et corrigent automatiquement les modèles d'infrastructure en tant que code. La profondeur d'intégration est devenue un critère d'achat essentiel, les équipes d'ingénierie refusant les outils qui perturbent la vélocité de déploiement. Le changement culturel qui en résulte réduit le délai moyen de remédiation des vulnérabilités et renforce la posture cloud globale.
Analyse de l'Impact des Contraintes*
| Contrainte | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Prolifération des outils de sécurité et complexité d'intégration | -2.8% | Mondial, aigu dans les grandes entreprises | Court terme (≤ 2 ans) |
| Pénurie de professionnels qualifiés en sécurité cloud | -2.3% | Mondial, sévère dans les marchés émergents | Long terme (≥ 4 ans) |
| Responsabilité partagée ambigu? dans le conteneur en tant que service | -1.9% | Mondial, concentré dans les secteurs réglementés | Moyen terme (2-4 ans) |
| Préoccupations relatives à la dépendance fournisseur autour des architectures d'agents propriétaires | -1.7% | Mondial, prominent dans les environnements multi-cloud | Moyen terme (2-4 ans) |
| Source: 黑料不打烊 | |||
Prolifération des Outils de Sécurité et Complexité d'Intégration
Les grandes entreprises exploitent des dizaines de produits de sécurité qui dupliquent les alertes et compliquent la réponse aux incidents. L'intégration de tableaux de bord disparates dans un SIEM central augmente la charge et retarde le triage. Bien que la consolidation CNAPP promette un soulagement, la migration nécessite un mappage minutieux des connecteurs et un réglage des pipelines de données. Les responsables budgétaires évaluent le co?t d'intégration à court terme par rapport aux gains d'efficacité à long terme, ralentissant parfois les cycles d'adoption. Les fournisseurs qui répondent avec des API ouvertes, des exportateurs SIEM préconstruits et une tarification basée sur l'utilisation atténuent les difficultés de transition, sans toutefois pouvoir éliminer entièrement les frictions liées à la migration.
Pénurie de Professionnels Qualifiés en Sécurité Cloud
Les études mondiales sur la main-d'?uvre estiment un déficit de compétences cybernétiques de 4 millions de personnes. La sécurité cloud exige une connaissance avancée de l'orchestration de conteneurs, des modèles d'événements sans serveur et de l'infrastructure en tant que code — un profil plus rare que l'expertise traditionnelle en matière de périmètre. Les organisations sans ces spécialistes peinent à personnaliser les politiques CNAPP, laissant par inadvertance les configurations par défaut non vérifiées. Les fournisseurs intègrent des constructeurs de politiques à faible code et des assistants de configuration guidés par l'IA, mais une supervision efficace dépend toujours du jugement humain. La rareté des talents freine donc le rythme auquel certaines régions déploient une protection de bout en bout.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
La Profondeur de la Plateforme Soutient la Montée en Puissance des ServicesLes offres de Plateforme/Logiciel représentaient 73,8 % des revenus du marché des Plateformes de Protection des Applications Cloud Natives en 2024, reflétant la préférence des acheteurs pour des consoles unifiées couvrant la gestion de la posture, la protection des charges de travail, la sécurité des conteneurs et la gouvernance des droits d'accès. Les bases de données graphiques intégrées corrèlent l'identité, la configuration et le contexte d'exécution, permettant une analyse plus rapide des causes profondes et une réduction mesurable des risques. Les grandes entreprises à forte valeur considèrent une couverture complète comme une assurance essentielle contre les tactiques sophistiquées de mouvement latéral. Le composant Services, bien que plus modeste, enregistre un CAGR de 24,4 % alors que les clients recherchent des programmes de conseil, d'intégration et de réponse gérée qui maximisent l'efficacité de la plateforme. Les fournisseurs complètent leurs offres professionnelles avec l'automatisation des manuels d'exploitation, permettant une optimisation continue sans expansion proportionnelle des effectifs.
Les services gérés de deuxième génération séduisent les entreprises du marché intermédiaire qui manquent d'expertise interne en sécurité cloud. Les prestataires assurent une surveillance 24h/24 et 7j/7, la chasse aux menaces et la génération de preuves de conformité, alignant les résultats sur les métriques opérationnelles. ? mesure que la complexité des plateformes augmente — intégrant la télémétrie eBPF, les cha?nes d'outils de politique en tant que code et l'analytique IA — des partenaires de services spécialisés comblent les lacunes de compétences et accélèrent le délai de valorisation. Par conséquent, la relation symbiotique entre des plateformes robustes et des services experts renforce l'expansion du marché.


Par Mode de Déploiement Cloud :
Le Leadership SaaS Face à la Pression de l'Intégration ProfondeLes déploiements SaaS ont sécurisé 61,7 % des revenus de 2024, gr?ce à une intégration rapide, une évolutivité élastique et une maintenance gérée par le fournisseur. Les organisations cherchant une visibilité immédiate privilégient le SaaS pour éliminer la surcharge d'infrastructure et raccourcir les cycles de preuve de concept. Néanmoins, les offres intégrées PaaS progressent plus rapidement avec un CAGR de 23,5 % alors que les entreprises intègrent des contr?les aux c?tés des services cloud natifs. Le couplage étroit permet aux moteurs de politique d'agir sur les événements de création de ressources en quasi temps réel, renfor?ant la posture préventive. Les API et les maillages de services tissent la logique CNAPP directement dans les flux de travail de la plateforme, réduisant les changements de contexte pour les développeurs.
Les modèles hébergés sur IaaS persistent là où les statuts de souveraineté des données ou les investissements existants en cloud privé excluent l'adoption du SaaS. Ces déploiements reposent sur des clusters gérés par le client et accordent donc une personnalisation plus approfondie mais exigent une charge opérationnelle plus lourde. La courbe de maturité indique un cycle de vie dans lequel les organisations pilotent via SaaS, migrent vers des intégrations PaaS pour la granularité et réservent l'hébergement IaaS pour les charges de travail sensibles, élargissant collectivement le marché adressable total des fournisseurs.
Par Taille d'Organisation :
La Démocratisation Libère l'?lan du Marché IntermédiaireLes grandes entreprises ont conservé une part de 68,8 % en 2024 gr?ce à des parcs complexes qui justifient une protection à spectre complet et des budgets correspondants. Elles déploient souvent plusieurs modules CNAPP, s'intègrent avec des plateformes SIEM héritées et personnalisent les politiques pour des régimes de conformité granulaires. Pourtant, les petites et moyennes entreprises (PME) progressent à un CAGR de 24,7 %, signalant la démocratisation des défenses cloud-natives. La tarification basée sur la consommation, la découverte sans agent et les configurations guidées par assistant abaissent les barrières à l'adoption. Les nouvelles entreprises axées sur le numérique intègrent les contr?les CNAPP dès leur création, évitant ainsi des mises à niveau co?teuses ultérieurement.
La prolifération des PME pousse les fournisseurs à simplifier l'expérience utilisateur sans sacrifier la profondeur. Le niveau de fonctionnalités, les alertes contextuelles et les extensions d'automatisation de la place de marché adaptent la complexité à la sophistication du client. Les fournisseurs qui équilibrent les fonctionnalités de niveau entreprise avec l'accessibilité pour les PME sont bien positionnés pour capter des revenus incrémentiels disproportionnés à mesure que l'adoption mondiale du cloud se diffuse.
Par Secteur Vertical :
La Domination du BFSI Rencontre la Vélocité de l'IT-TélécommunicationsLes institutions BFSI contr?laient 27,8 % des revenus sectoriels en 2024, portées par des environnements réglementaires stricts et des données à haute valeur. Les mandats de confiance zéro et l'intégrité des transactions en temps réel stimulent des investissements importants dans la gestion des droits d'accès et la défense d'exécution. Le segment IT et Télécommunications, en expansion à un CAGR de 23,6 %, bénéficie d'une familiarité native avec les plateformes cloud et d'un impératif de sécuriser des écosystèmes de développeurs tentaculaires. Les opérateurs de télécommunications sécurisent également les charges de travail périphériques 5G, élargissant les cas d'usage CNAPP aux environnements opérateurs.
La santé, la fabrication et le commerce de détail augmentent chacun leurs dépenses à mesure que la numérisation s'accélère. Les entités de santé intègrent la collecte automatisée de preuves HIPAA, les fabricants sécurisent les charges de travail OT des usines connectées et les détaillants protègent les API de paiement à volume élevé. Les feuilles de route des fournisseurs qui intègrent des modèles de conformité spécifiques à l'industrie et des architectures de référence facilitent l'adoption, renfor?ant la pénétration verticale.
Par Environnement Cloud :
L'?chelle du Cloud Public ?volue vers la Complexité HybrideLes déploiements en cloud public représentaient 57,8 % des revenus de 2024, reflétant le r?le dominant des hyperscalers dans la transformation numérique. Les API unifiées rationalisent les déploiements de gestion de la posture dans toutes les régions. Cependant, les stratégies hybrides et multi-cloud se développent à un CAGR de 24,1 %, portées par l'arbitrage des co?ts, les plans de résilience et les mandats de souveraineté. Une seule entreprise peut désormais distribuer ses charges de travail sur trois fournisseurs de services cloud, deux clouds privés et plusieurs sites périphériques — tous nécessitant un modèle de risque cohérent.
Les cas d'usage du cloud privé perdurent pour les charges de travail critiques en termes de latence ou classifiées. Pourtant, même les environnements privés exposent de plus en plus des API standardisées, permettant aux moteurs CNAPP de normaliser la télémétrie et d'appliquer des politiques centralisées. L'équilibre émergent positionne le cloud public comme terrain d'innovation, le cloud hybride comme norme opérationnelle et le cloud privé comme enclave spécialisée, chacun renfor?ant le besoin d'une protection convergée.
Analyse Géographique
Marché des Plateformes de Protection des Applications Cloud-Natives (CNAPP) en Amérique du Nord
L'Amérique du Nord a contribué à hauteur de 38,3 % des revenus de 2024, portée par l'adoption précoce du cloud en entreprise, des cadres réglementaires stricts et une concentration d'innovateurs CNAPP. Les directives fédérales, telles que la BOD 25-01 de la CISA, obligent les agences à mettre en ?uvre des architectures cloud sécurisées dès la conception, catalysant les dépenses dans le secteur public. [2]CISA, "Directive Opérationnelle Contraignante 25-01," cisa.gov Les grandes institutions financières et les géants technologiques amplifient cet élan en standardisant les modèles de gouvernance des droits d'accès et la défense à l'exécution basée sur eBPF, renfor?ant ainsi le leadership régional et inspirant les marchés adjacents.
Marché des Plateformes de Protection des Applications Cloud-Natives (CNAPP) en Asie-Pacifique
L'Asie-Pacifique devrait cro?tre à un CAGR de 23,8 % d'ici 2030, soutenue par des lois sur la localisation des données, des programmes de cloud souverain et un secteur de PME numériques en plein essor. Les gouvernements du Japon, de l'Inde et de l'Australie ont introduit des réglementations parallèles au RGPD, rehaussant les niveaux de contr?le obligatoires. Les entreprises naviguant dans de multiples cadres juridictionnels se tournent vers des plateformes capables d'appliquer des politiques communes tout en respectant les contraintes de résidence locale. ? mesure que les hyperscalers déploient des zones de disponibilité spécifiques aux régions, les fournisseurs CNAPP s'associent pour livrer des cha?nes d'outils de conformité intégrées.
Marché des Plateformes de Protection des Applications Cloud-Natives (CNAPP) en EMEA et en Amérique du Sud
L'Europe maintient une expansion régulière alimentée par l'application continue du RGPD et des directives sectorielles telles que DORA pour les services financiers. Les organisations réduisent la résidence des données sensibles dans des régions non contr?lées et adoptent des modèles de preuves automatisés pour minimiser la fatigue liée aux audits. Le Moyen-Orient, l'Afrique et l'Amérique du Sud s'engagent dans des trajectoires d'accélération cloud, bien que des viviers de talents en cybersécurité limités freinent les déploiements complets de suites CNAPP. Les prestataires régionaux de sécurité gérée comblent les lacunes en proposant une surveillance par abonnement superposée aux plateformes des fournisseurs, favorisant progressivement une adoption plus large.

Paysage Concurrentiel
Le marché des Plateformes de Protection des Applications Cloud Natives est modérément consolidé, les principaux fournisseurs poursuivant leur croissance par l'étendue des plateformes et l'expansion inorganique. Wiz, Palo Alto Networks et CrowdStrike dominent les classements de revenus, chacun intégrant la Gestion de la Posture de Sécurité Cloud, la Protection des Charges de Travail Cloud, la Gestion des Identités et des Droits d'Accès Cloud et la sécurité Kubernetes sous des interfaces unifiées. L'acquisition de Bionic par CrowdStrike et le rachat de Lacework par Fortinet soulignent la prime accordée à l'évaluation de la posture sans agent et à l'analytique de graphes d'infrastructure. L'accord PingSafe de SentinelOne illustre davantage l'élan vers des solutions à panneau unique. [3]SentinelOne, "Annonce d'Acquisition de PingSafe," sentinelone.com
La différenciation technologique repose désormais sur la modélisation des risques riche en contexte et le déploiement à faible surcharge. Les schémas basés sur des graphes cartographient les relations entre les identités, les configurations et les comportements d'exécution, permettant une priorisation précise. L'instrumentation eBPF offre une télémétrie sans friction, tandis que les moteurs d'IA générative traduisent la logique de politique complexe en recommandations lisibles par l'homme. Les fournisseurs qui alignent la vélocité des fonctionnalités sur les exigences de conformité gagnent du terrain dans les secteurs réglementés.
Des opportunités d'espaces blancs persistent dans la protection des charges de travail de calcul périphérique et OT, l'application des politiques sans serveur et l'assurance automatisée de la cha?ne d'approvisionnement logicielle. Des spécialistes émergents — tels qu'AccuKnox avec des constructeurs de politiques à IA déterministe — ciblent ces niches et forment des alliances stratégiques avec les places de marché SIEM, SOAR et de plateformes cloud. L'intégration dans l'écosystème est de plus en plus vitale : le partenariat de Wiz avec Exabeam illustre comment l'analytique combinée réduit le délai moyen de détection. [4]Wiz, "Communiqués de Presse," wiz.io ? mesure que les acheteurs consolident leurs fournisseurs, la part de marché devrait se concentrer autour des plateformes offrant une visibilité de bout en bout avec des connecteurs d'écosystème ouverts.
Leaders du Secteur des Plateformes de Protection des Applications Cloud Natives (CNAPP)
-
Wiz, Inc.
-
Orca Security Ltd.
-
Lacework, Inc.
-
Aqua Security Software Ltd.
-
Sysdig, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Plateformes de Protection des Applications Cloud-Natives (CNAPP)
- Wiz, Inc.
- Orca Security Ltd.
- Lacework, Inc.
- Aqua Security Software Ltd.
- Sysdig, Inc.
- Snyk Limited
- Tenable, Inc.
- Check Point Software Technologies Ltd.
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
- Microsoft Corporation
- IBM Corporation
- Sophos Ltd.
- Rapid7, Inc.
- Qualys, Inc.
- Splunk Inc.
- Skyhigh Security
- VMware, Inc.

Recent Industry Developments in Marché des Plateformes de Protection des Applications Cloud-Natives (CNAPP)
- Février 2025 : Wiz a lancé Wiz Defend, ajoutant la détection en temps réel et la réponse automatisée aux incidents à sa plateforme.
- Janvier 2025 : AccuKnox a dévoilé une CNAPP alimentée par l'IA qui intègre des conseils de sécurité génératifs dans les pipelines des développeurs.
- Janvier 2025 : Wiz et Exabeam ont annoncé une alliance technologique pour la détection unifiée des menaces cloud.
- Décembre 2024 : Wiz a acquis Dazz Inc. pour 450 millions USD afin d'approfondir ses capacités de remédiation de la cha?ne d'approvisionnement.
- Décembre 2024 : Tenable a amélioré son portefeuille CNAPP avec des modules de gouvernance automatisée pour les comptes multi-cloud.
- Novembre 2024 : Palo Alto Networks a étendu Prisma Cloud avec une déduplication des alertes pilotée par l'IA, réduisant les faux positifs.


Portée du Rapport Mondial sur le Marché des Plateformes de Protection des Applications Cloud Natives (CNAPP)
| Plateforme/Logiciel | Gestion de la Posture de Sécurité Cloud |
| Protection des Charges de Travail Cloud | |
| Gestion des Identités et des Droits d'Accès Cloud | |
| Sécurité Kubernetes et des Conteneurs | |
| Sécurité Sans Serveur | |
| Services | Services Professionnels |
| Services Gérés |
| CNAPP SaaS |
| CNAPP Intégré PaaS |
| CNAPP Hébergé sur IaaS |
| Petites et Moyennes Entreprises (PME) |
| Grandes Entreprises |
| BFSI |
| Santé et Sciences de la Vie |
| Commerce de Détail et Commerce ?lectronique |
| IT et Télécommunications |
| Gouvernement et Défense |
| Fabrication |
| Autres Secteurs Verticaux |
| Cloud Public |
| Cloud Privé |
| Cloud Hybride/Multi-Cloud |
| Amérique du Nord | ?tats-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | 叠谤é蝉颈濒 | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Malaisie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie Saoudite |
| ?mirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| 狈颈驳é谤颈补 | ||
| Reste de l'Afrique | ||
| Par Composant | Plateforme/Logiciel | Gestion de la Posture de Sécurité Cloud | |
| Protection des Charges de Travail Cloud | |||
| Gestion des Identités et des Droits d'Accès Cloud | |||
| Sécurité Kubernetes et des Conteneurs | |||
| Sécurité Sans Serveur | |||
| Services | Services Professionnels | ||
| Services Gérés | |||
| Par Mode de Déploiement Cloud | CNAPP SaaS | ||
| CNAPP Intégré PaaS | |||
| CNAPP Hébergé sur IaaS | |||
| Par Taille d'Organisation | Petites et Moyennes Entreprises (PME) | ||
| Grandes Entreprises | |||
| Par Secteur Vertical | BFSI | ||
| Santé et Sciences de la Vie | |||
| Commerce de Détail et Commerce ?lectronique | |||
| IT et Télécommunications | |||
| Gouvernement et Défense | |||
| Fabrication | |||
| Autres Secteurs Verticaux | |||
| Par Environnement Cloud | Cloud Public | ||
| Cloud Privé | |||
| Cloud Hybride/Multi-Cloud | |||
| Par Géographie | Amérique du Nord | ?tats-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | 叠谤é蝉颈濒 | ||
| Argentine | |||
| Chili | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Espagne | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Singapour | |||
| Malaisie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie Saoudite | |
| ?mirats Arabes Unis | |||
| Turquie | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| 狈颈驳é谤颈补 | |||
| Reste de l'Afrique | |||


Questions Clés Répondues dans le Rapport
Quelle est la taille actuelle et la croissance projetée du marché des Plateformes de Protection des Applications Cloud Natives ?
Le marché s'établit à 10,90 milliards USD en 2025 et devrait atteindre 28,03 milliards USD d'ici 2030, avec une expansion à un CAGR de 20,8 %.
Pourquoi les entreprises s'éloignent-elles des outils de sécurité cloud ponctuels au profit des plateformes CNAPP ?
La fragmentation des outils crée des lacunes de visibilité et des co?ts opérationnels plus élevés, tandis que les suites CNAPP consolidées offrent une gestion à panneau unique et une défense plus solide contre les attaques cloud-natives sophistiquées.
Quel mode de déploiement domine l'adoption des CNAPP aujourd'hui ?
Les déploiements CNAPP SaaS sont en tête avec 61,7 % de part de marché en 2024, gr?ce à une intégration rapide et une maintenance gérée par le fournisseur.
Quels secteurs verticaux investissent le plus dans les solutions CNAPP ?
La Banque, les Services Financiers et l'Assurance représentent 27,8 % des revenus de 2024, suivis d'une adoption rapide dans l'IT et les Télécommunications qui cro?t à un CAGR de 23,6 %.
Quelle région géographique conna?tra la croissance la plus rapide jusqu'en 2030 ?
L'Asie-Pacifique devrait se développer à un CAGR de 23,8 %, portée par les mandats de cloud souverain et l'accélération de l'adoption du cloud en entreprise.
Comment la pénurie de talents en sécurité cloud influence-t-elle la demande de CNAPP ?
Le déficit mondial de compétences cybernétiques pousse les organisations vers des plateformes CNAPP automatisées et tout-en-un qui réduisent la configuration manuelle et rationalisent les travaux de conformité.
Dernière mise à jour de la page le:



