
Marktgr??e und Marktanteil im Bereich Cybersicherheit in Südamerika
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2025 - 2031 |
| Marktgr??e im Basisjahr (2025) | 18.37 Milliarden US-Dollar |
| Marktgr??e (2026) | 20.33 Milliarden US-Dollar |
| Marktgr??e (2031) | 33.74 Milliarden US-Dollar |
| Growth Rate (2025 - 2030) | 10.66 % |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Analyse des Cybersicherheitsmarkts in Südamerika von 黑料不打烊
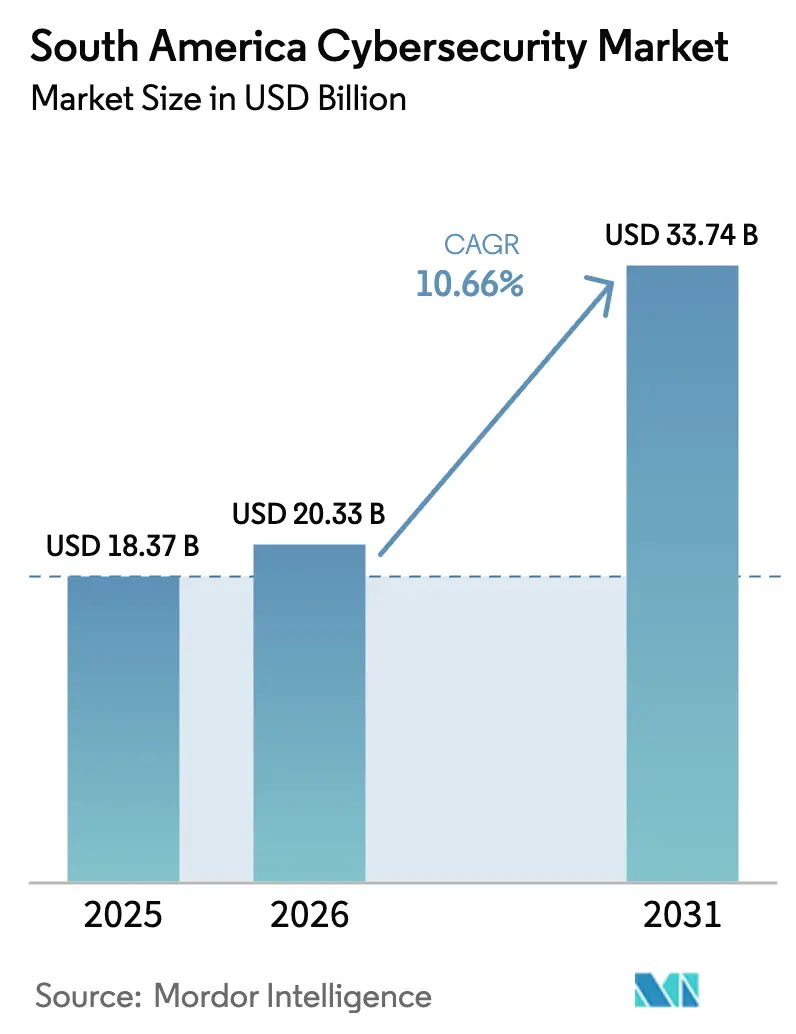
Die Marktgr??e des Cybersicherheitsmarkts in Südamerika wurde im Jahr 2025 auf 18,37 Milliarden USD gesch?tzt und soll von 20,33 Milliarden USD im Jahr 2026 auf 33,74 Milliarden USD bis 2031 wachsen, bei einer CAGR von 10,66 % w?hrend des Prognosezeitraums (2026–2031). Ein Anstieg von Ransomware-als-Dienstleistung-Kits, eine breitere Einführung von Zero-Trust-Konzepten in regulierten Branchen und die Cloud-Migration kleiner und mittlerer Unternehmen (KMU) treiben die Ausgaben über einfache Firewalls hinaus hin zu integrierten Erkennungs- und Reaktionsplattformen. Brasiliens Resolution 538 hat die kontinuierliche ?berwachung von einer bew?hrten Praxis zu einer Lizenzbedingung für Banken gemacht, was zu einem Ansturm auf die Kapazit?ten verwalteter Sicherheitsbetriebszentren (SOC) geführt hat. W?hrungsvolatilit?t, insbesondere in Argentinien, lenkt K?ufer zu Abonnementpreisen in USD, w?hrend Hyperscaler-Investitionen in S?o Paulo und Santiago Latenzbedenken für regulierte Arbeitslasten verringern. Da Industrieunternehmen Betriebstechnologie-Netzwerke (OT) für die Fernwartung ?ffnen, steigt die Nachfrage nach protokollbewussten Bedrohungsanalysen, die herk?mmliche IT-Tools nicht liefern k?nnen.
Wichtigste Erkenntnisse des Berichts
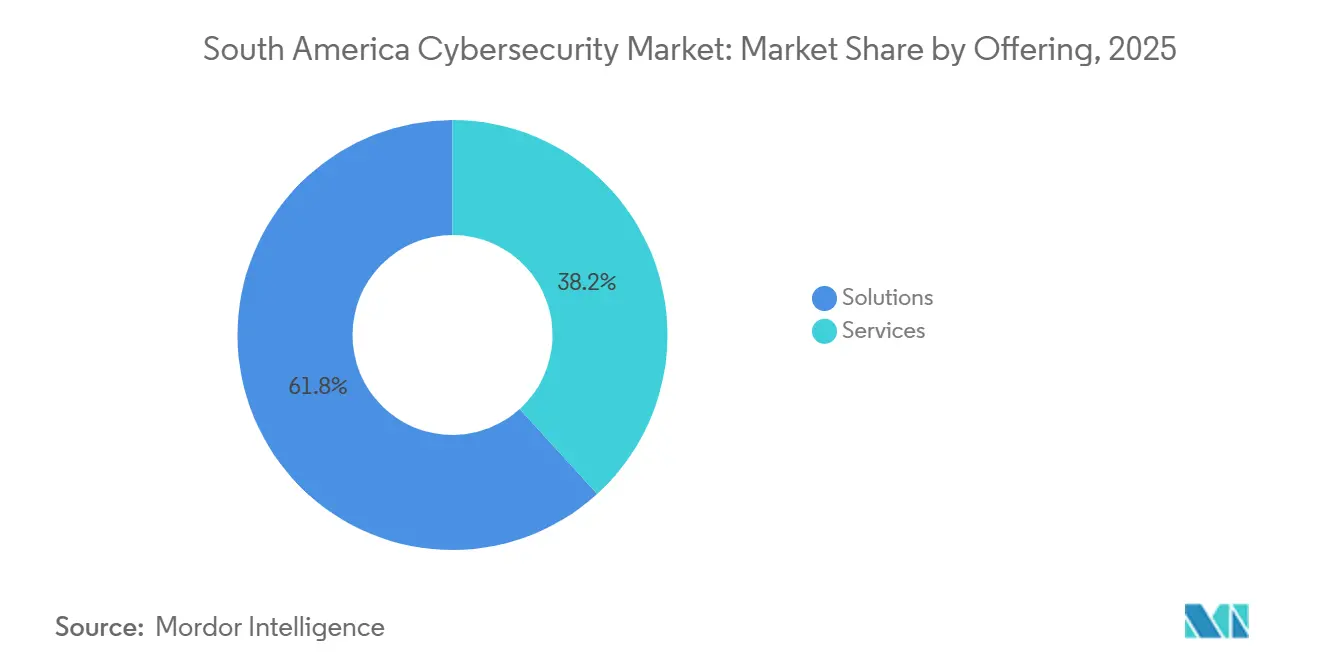
- L?sungen führten mit einem Anteil von 61,76 % am Cybersicherheitsmarkt in Südamerika im Jahr 2025; Dienstleistungen werden voraussichtlich bis 2031 mit einer CAGR von 11,18 % wachsen.
- Vor-Ort-Bereitstellungen machten 53,43 % der Marktgr??e des Cybersicherheitsmarkts in Südamerika im Jahr 2025 aus, w?hrend die Cloud-Bereitstellung voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 11,24 % wachsen wird.
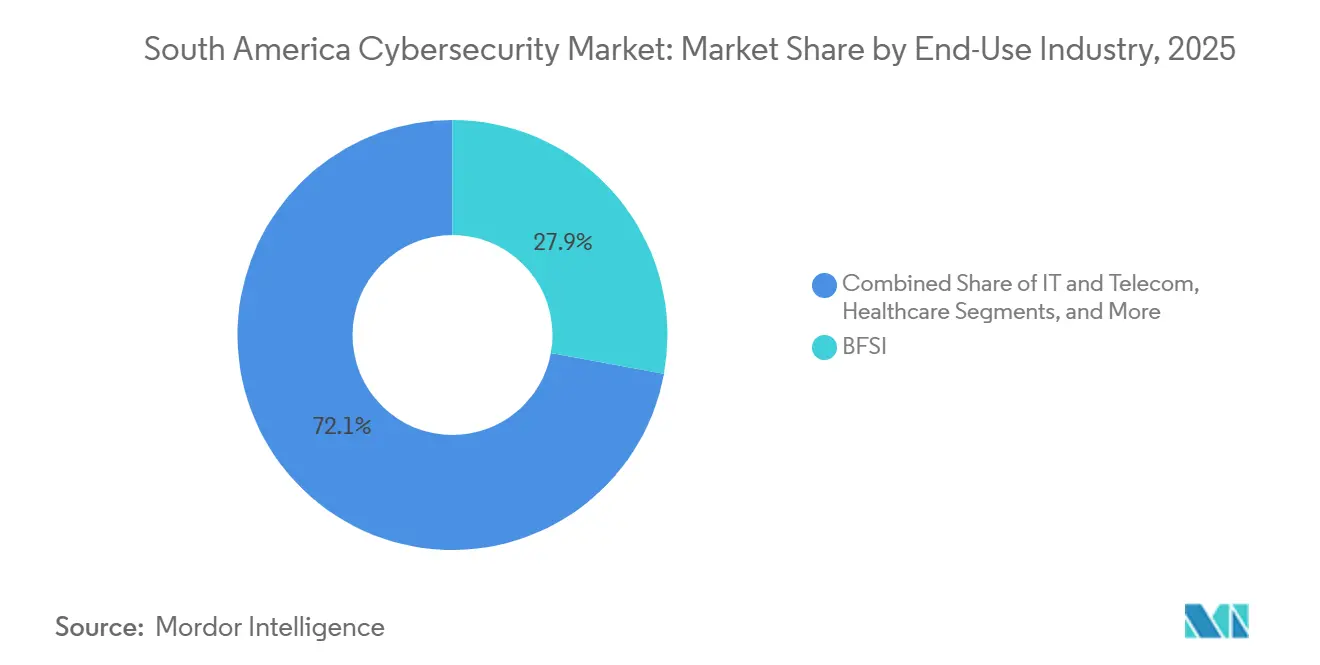
- Das Segment Banken, Finanzdienstleistungen und Versicherungen verzeichnete 2025 einen Umsatzanteil von 27,88 %, w?hrend das Gesundheitswesen die schnellste CAGR von 12,23 % bis 2031 erzielen dürfte.
- Gro?unternehmen hielten 58,61 % der Ausgaben im Jahr 2025, doch KMU verzeichnen eine CAGR von 10,93 % im Zeitraum 2026–2031, da Cloud-Abonnements die Einstiegshürden senken.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Wachsendes ?kosystem von Ransomware als Dienstleistung | +2.1% | Brasilien, Argentinien, Chile; Ausstrahlungseffekte auf Kolumbien und Peru | Kurzfristig (≤ 2 Jahre) |
| Verbreitung der Zero-Trust-Einführung durch regulierte Branchen | +1.8% | Brasilien (BFSI, Gesundheitswesen), Chile (Bergbau, Versorgungsunternehmen) | Mittelfristig (2–4 Jahre) |
| Beschleunigte Cloud-Migration unter südamerikanischen KMU | +1.6% | Regional, mit Schwerpunkt in Brasilien, Chile, Kolumbien | Mittelfristig (2–4 Jahre) |
| Staatliche Programme zum Aufbau von Cybersicherheitskapazit?ten in Brasilien und Chile | +1.3% | Nationale Programme in Brasilien und Chile; regionale Koordination durch OAS/CICTE | Langfristig (≥ 4 Jahre) |
| Von Telekommunikationsunternehmen geführte Sicherheits-APIs zur St?rkung des mobilen Identit?tsschutzes | +1.1% | Brasilien, Argentinien, Chile; Mobile-First-M?rkte | Mittelfristig (2–4 Jahre) |
| Nachfrage nach industrieller OT-Sicherheit durch konvergierende IT-OT-Netzwerke | +1.4% | Brasilien (Fertigung, Energie), Chile (Bergbau), Argentinien (Landwirtschaft) | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Wachsendes ?kosystem von Ransomware als Dienstleistung
Partnerprogramme, die fertige Verschlüsselungs-Payloads verkaufen, haben die Qualifikationsschwelle für Angreifer gesenkt und die Ausgaben des Cybersicherheitsmarkts in Südamerika in Richtung Endpunkterkennung, unver?nderliche Sicherung und Vertr?ge für die Reaktion auf Vorf?lle verschoben. Dragos verzeichnete in den ersten drei Quartalen 2025 147 Ransomware-Vorf?lle gegen regionale industrielle Steuerungssysteme, ein Anstieg von 34 % im Jahresvergleich, wobei Brasilien 62 % der F?lle ausmachte. Gesundheitseinrichtungen, die Windows Server 2012 betreiben, waren am st?rksten betroffen und zwangen Provinzregierungen, Kryptow?hrungszahlungen trotz Budgetbeschr?nkungen zu genehmigen. Doppelte Erpressungstaktiken, bei denen Daten vor der Verschlüsselung gestohlen werden, veranlassten Unternehmen, die Verhinderung von Datenverlust und die Forensik zu priorisieren. Vorst?nde fordern nun Tischübungen, die einen Perimeterkompromiss voraussetzen, was die Nutzung von verwalteten Erkennungs- und Reaktionsdiensten mit Eind?mmungs-Service-Level-Vereinbarungen von einer Stunde f?rdert. Da Auszahlungen steigen, versch?rfen Versicherer die Zeichnungsbedingungen, erh?hen Pr?mien und verst?rken die Renditeargumente für proaktive Sicherheitswerkzeuge.
Verbreitung der Zero-Trust-Einführung durch regulierte Branchen
Zero-Trust-Rahmenwerke entwickelten sich von einem Konzept zu einer Compliance-Verpflichtung, nachdem Brasiliens Resolution 538 im Dezember 2025 kontinuierliche Authentifizierung und Mikrosegmentierung für Banken vorschrieb.[1]Zentralbank von Brasilien, "Resolution 538: Cybersicherheitsanforderungen für Finanzinstitute," BCB.GOV.BR Chiles Kupferproduzenten übernahmen diesen Ansatz, nachdem Ransomware ?berwachungssteuerungs- und Datenerfassungssysteme zum Stillstand gebracht hatte, was Millionen an entgangenem Output kostete. Identit?tsplattformen, die Ger?testatus und Geolokalisierung vor der Zugriffsgew?hrung bewerten, ersetzen statische Anmeldedatenprüfungen. Die Implementierung beginnt mit der Asset-Inventarisierung und endet mit der ?berwachung des Ost-West-Datenverkehrs – ein Weg, den die meisten Unternehmen aufgrund fehlender interner Architekten an verwaltete Sicherheitsanbieter auslagern. Anbieter, die Richtlinienvorlagen anbieten, die auf Brasiliens LGPD und Chiles Rahmengesetz abgestimmt sind, verkürzen Audits und f?rdern den Querverkauf in den Bereich des Schutzes von Cloud-Arbeitslasten.
Beschleunigte Cloud-Migration unter südamerikanischen KMU
Dreiundachtzig Prozent der Organisationen betreiben jetzt hybride oder Multi-Cloud-Umgebungen, doch fast die H?lfte verfügt noch immer nicht über einheitliche Sicherheitsgrundlagen, was falsch konfigurierte Speicher-Buckets für Credential-Stuffing-Bots offen l?sst. Verbrauchspreise in USD erm?glichen es Unternehmen in hyperinflation?ren M?rkten wie Argentinien, die Ausgaben zu gl?tten, wenn lokale W?hrungen fallen. Cloud-Zugriffssicherheits-Broker, Workload-Schutz und Tools zur Statusverwaltung integrieren sich nativ mit Hyperscaler-APIs und automatisieren ISO-27001- und LGPD-Prüfungen. Telekommunikationsunternehmen bündeln Secure Access Service Edge (SASE) mit Konnektivit?t und entlasten KMU von der Wartung von VPN-Appliances. Da Fernarbeit zur Normalit?t wird, ersetzen Single-Sign-On und Zero-Trust-Netzwerkzugang Perimeter-Firewalls und verlagern die adressierbaren Ausgaben von Investitionsausgaben zu Betriebsausgaben.
Staatliche Programme zum Aufbau von Cybersicherheitskapazit?ten in Brasilien und Chile
Brasiliens Gesetzentwurf 4752/2025 würde eine Nationale Cybersicherheitsbeh?rde einrichten, die befugt w?re, Basiskontrollma?nahmen für kritische Infrastrukturen festzulegen und Schulungen zu akkreditieren, um eine gesch?tzte Qualifikationslücke von 750.000 Fachkr?ften zu schlie?en.[2]Regierung Brasiliens, "Gesetzentwurf 4752/2025: Nationale Cybersicherheitsbeh?rde," GOV.BR Chiles Rahmengesetz, das im M?rz 2024 in Kraft trat, schreibt bereits eine 24-stündige Meldepflicht für Vorf?lle bei Versorgungsunternehmen und Telekommunikationsbetreibern vor. Regionale Tischübungen der Organisation Amerikanischer Staaten im Jahr 2025 deckten Lücken beim grenzüberschreitenden Austausch von Beweismitteln auf und veranlassten die Erstellung von Musterrechtsvorlagen. Japan finanzierte OT-Sicherheitsstipendien für 500 chilenische Beamte und übertrug protokollspezifisches Fachwissen. Solche Initiativen f?rdern die Nachfrage nach Governance-, Risiko- und Compliance-Plattformen (GRC), die Kontrollen mit mehreren Gesetzen in Einklang bringen, sowie nach mehrsprachigen Sicherheitsbewusstseinsinhalten für Mitarbeiter an der Front.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentierte Datenschutzvorschriften in verschiedenen L?ndern | -0.9% | Regional, mit Auswirkungen auf multinationale Operationen in Brasilien, Argentinien, Chile, Kolumbien, Peru | Mittelfristig (2–4 Jahre) |
| Akuter Mangel an Cybersicherheitsfachkr?ften in spanisch- und portugiesischsprachigen Talentpools | -1.2% | Regional, am st?rksten in Brasilien, Argentinien, Chile | Langfristig (≥ 4 Jahre) |
| Wirtschaftliche Volatilit?t begrenzt Investitionsbudgets für KMU | -1.1% | Argentinien, Brasilien; sekund?re Auswirkungen in Chile, Kolumbien | Kurzfristig (≤ 2 Jahre) |
| Hohe Kosten für fortschrittliche Bedrohungserkennungsplattformen | -0.8% | Regional, insbesondere KMU und Einrichtungen des ?ffentlichen Sektors betreffend | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Fragmentierte Datenschutzvorschriften in verschiedenen L?ndern
Brasiliens LGPD verpflichtet zur 72-stündigen Meldung von Datenschutzverletzungen und zur Bestellung von Datenschutzbeauftragten, Chiles neues Gesetz spiegelt europ?ische Meldefristen wider, doch Peru erlaubt noch immer 10 Werktage. Multinationale Unternehmen jonglieren mit abweichenden Einwilligungsregeln und grenzüberschreitenden ?bertragungsverboten und sind gezwungen, Datenspeicherungsl?sungen zu entwickeln, die Budgets aufzehren, die für die Bedrohungssuche vorgesehen sind. Ohne ein südamerikanisches ?quivalent des EU-Angemessenheitsregimes setzen Unternehmen l?nderspezifische Verschlüsselungs-Gateways ein, was die Werkzeug- und Prüfungskosten vervielfacht. Das Flickwerk erschwert auch die regionale SOC-Zentralisierung, da Warnmeldungen mit personenbezogenen Daten nicht immer grenzüberschreitend zur Korrelation weitergeleitet werden k?nnen. Diese Ineffizienz benachteiligt lokale Anbieter, die die Compliance-Entwicklungskosten nicht über breitere M?rkte amortisieren k?nnen.
Akuter Mangel an Cybersicherheitsfachkr?ften in spanisch- und portugiesischsprachigen Talentpools
ISG bezifferte den regionalen Fehlbedarf im Jahr 2024 auf 750.000 Fachkr?fte – eine Lücke, die durch nordamerikanische Unternehmen vergr??ert wird, die aus der Ferne zu dollardenominierten Geh?ltern rekrutieren. Universit?ten bieten begrenzte praktische Labore an, und Lehrpl?ne für industrielle Steuerungssysteme fehlen fast vollst?ndig. Organisationen füllen die Lücken mit verwalteten Sicherheitsdiensten, doch Sprachbarrieren beeintr?chtigen die Genauigkeit der Bedrohungstriage, wenn Offshore-Analysten kulturell nuancierte Phishing-K?der falsch klassifizieren. Regierungen schreiben Schulungen vor – Chile zertifiziert jetzt Fachkr?fte für kritische Infrastrukturen –, doch die Ausbildungspipelines werden Jahre brauchen, um zu reifen. Inzwischen gewinnen Anbieter, die Automatisierung und Low-Code-Playbooks einbetten, an Beliebtheit, weil sie dünne Analysten-Teams entlasten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Dienstleistungen gewinnen an WachstumsdynamikDienstleistungen wuchsen zwischen 2026 und 2031 mit einer CAGR von 11,18 % und übertrafen damit die breitere Wachstumsrate des Cybersicherheitsmarkts in Südamerika, da Banken, Krankenh?user und Bergbauunternehmen die 24/7-?berwachung auslagerten, um Personalengp?sse auszugleichen. Obwohl L?sungen im Jahr 2025 einen Anteil von 61,76 % am Cybersicherheitsmarkt in Südamerika kontrollierten, erkannten K?ufer, dass Appliances ohne Fachwissen zur Abstimmung von Warnmeldungen und zur Durchführung von Bedrohungssuchen wirkungslos sind. Regulatorische Ausl?ser wie Resolution 538 zwangen mittelgro?e Banken, eine Echtzeit-Reaktion auf Vorf?lle nachzuweisen, was verwaltete Erkennungs- und Reaktionsvertr?ge zu einem schnelleren Weg zur Compliance machte als der Aufbau interner SOCs. Cloud-Sicherheits- und Identit?ts-Suiten führten die L?sungsausgaben dank hybrider Architekturen an, w?hrend herk?mmliche Netzwerk-Firewalls gegenüber Multifunktionsplattformen an Boden verloren.
Professionelle Dienstleistungen – Bewertung, Integration, Migration – bleiben unverzichtbar, wenn Unternehmen auf Zero Trust umsteigen. Die Nachfrage nach Beratern steigt, die LGPD, Chiles Rahmengesetz und branchenspezifische Vorschriften in einheitliche Kontrollmatrizen überführen. Verwaltete Dienste bündeln jetzt GRC-Dashboards, Bedrohungsinformations-Feeds und automatisierte Eind?mmung und liefern unternehmensgerechte Ergebnisse für KMU auf Benutzerbasis. Integratoren mit portugiesisch- und spanischsprachigen SOC-Analysten, wie Tempest Security Intelligence, differenzieren sich gegenüber globalen Akteuren, die haupts?chlich englischsprachige Zentren betreiben.


Nach Bereitstellungsmodus:
Cloud verringert den AbstandCloud-Bereitstellungen verzeichnen bis 2031 eine CAGR von 11,24 % und verringern stetig die Mehrheit der Vor-Ort-Bereitstellungen, die 2025 bei 53,43 % lag. Der Wendepunkt kam, als Hyperscaler Zonen in S?o Paulo und Santiago er?ffneten, die Datenspeicherungsklauseln erfüllten und die Latenz für Echtzeitzahlungen reduzierten. Verbrauchspreise in USD kommen in inflation?ren Volkswirtschaften gut an, da monatliche Rechnungen den Cashflow erhalten und W?hrungsschwankungen absichern. Die Marktgr??e des Cybersicherheitsmarkts in Südamerika für Cloud-Tools w?chst, da KMU webbasierte Firewalls, Workload-Schutz und Secure-Access-Edge-Komponenten ohne Investitionsausgaben beschaffen.
Vor-Ort-Umgebungen bleiben im Kernbankwesen, bei Gesundheitsakten und in Verteidigungsumgebungen bestehen, wo Souver?nit?t und die Abh?ngigkeit von Legacy-Systemen physische Kontrolle erfordern. Doch selbst hier setzen einheitliche Konsolen wie Microsoft Defender for Cloud gemeinsame Richtlinien für physische und virtuelle Maschinen durch. Telekommunikationsunternehmen positionieren jetzt SASE-Gateways in ihren Stadtnetzen und bieten elastische Bandbreite in Verbindung mit inline-Bedrohungsprüfung. Da Schatten-IT zurückgeht, verlagert sich der Schwerpunkt der Richtliniendurchsetzung von Zweigstellen-Routern zu identit?tszentrierten Overlays.
Nach Endnutzerbranche:
Gesundheitswesen gibt das Tempo vorDer Bankensektor behielt 2025 mit 27,88 % den gr??ten Anteil an der Marktgr??e des Cybersicherheitsmarkts in Südamerika, doch das Gesundheitswesen übertrifft jede andere Branche mit einer CAGR von 12,23 %. Ransomware, die Patientenaufnahmen in S?o Paulo und Buenos Aires einfrierte, best?tigte Ministeriumsstudien, die Wiederherstellungskosten von über 1 Million USD pro Vorfall prognostizierten. Krankenh?user suchen dringend nach unver?nderlicher Sicherung, Identit?t mit geringstem Privileg und Netzwerk-Mikrosegmentierung, da viele noch immer nicht unterstützte Betriebssysteme betreiben. Finanzinstitute, die verpflichtet sind, Pix-Sofortzahlungen zu sichern, die 2024 42 Milliarden Transaktionen erreichten, investieren in Verhaltensanalysen und Echtzeit-Betrugsbewertung.[3] Zentralbank von Brasilien, "Resolution 538," BCB.GOV.BR
Bergbau, Energie und Versorgungsunternehmen investieren frisches Kapital in OT-Sicherheit, da konvergierte IT-OT-Netzwerke speicherprogrammierbare Steuerungen dem Internet-Scanning aussetzen. Einzelh?ndler kombinieren die Einhaltung von Zahlungskartenstandards mit Bot-Abwehr, um Credential-Stuffing einzud?mmen. Telekommunikationsbetreiber sichern Kernnetze gegen Signalisierungsangriffe, die in Teilnehmerdaten eindringen k?nnen. Branchenübergreifend konzentriert sich die Nachfrage auf integrierte Plattformen, die Endpunkt-, Identit?ts- und Cloud-Transparenz in einem einzigen Analyse-Framework zusammenführen.

Nach Unternehmensgr??e der Endnutzer:
KMU-Einführung steigtGro?unternehmen machten 2025 noch immer 58,61 % der Ausgaben aus, was komplexe Umgebungen und obligatorische Audits widerspiegelt, doch KMU verzeichnen den schnellsten Anstieg mit einer CAGR von 10,93 %. Die Verschiebung spiegelt die Dynamik des Cybersicherheitsmarkts in Südamerika wider, wo Cloud-Abonnements Kapitalknappheit umgehen. Argentinische Einzelh?ndler, die 2024 durch eine Inflation von 200 % unter Druck standen, griffen zu monatlichen USD-denominierten Pl?nen für E-Mail- und Endpunktschutz. Schlüsselfertige SASE-Pakete von Telekommunikationsunternehmen erm?glichen es Unternehmen mit zehn Mitarbeitern, Zero-Trust-Netzwerkzugang ohne eigene Hardware zu erhalten.
Unternehmen mit Sicherheitspersonal kaufen Best-of-Breed-L?sungen und integrieren sie über Sicherheitsorchestrierungs-, Automatisierungs- und Reaktionsschichten (SOAR). KMU bevorzugen konvergierte Agenten, die Endpunkt, DNS und Datei-Sandboxing abdecken. Regionale Managed-Service-Provider zielen auf diese Gruppe mit gestaffelten Paketen ab, die die Einhaltung der Meldepflicht bei Datenschutzverletzungen garantieren und Berichte auf CISO-Niveau für Vorstandssitzungen liefern. Da Compliance-Fristen enger werden, werden KMU zum inkrementellen Wachstumstreiber für zweistelliges Wachstum.
Geografische Analyse
Brasilien Cybersicherheitsmarkt
Brasilien dominiert die Cybersicherheitsausgaben in Südamerika durch das Gewicht seiner Wirtschaft, eine proaktive Zentralbank und Kapitalzuflüsse von Hyperscalern. Resolution 538 verpflichtet Banken zur Protokollierung und Benachrichtigung innerhalb von 24 Stunden, was den Kauf von Security-Information-and-Event-Management (SIEM)-Suiten und verwalteten SOC-Vertr?gen ankurbelt. Die massenhafte Einführung von Pix intensiviert Investitionen in Echtzeit-Betrugsanalysen, da Credential-Stuffing-Syndikate Kontowiederherstellungsabl?ufe sondieren. Die geplante Nationale Cybersicherheitsbeh?rde würde Basiskontrollen weiter standardisieren und den Weg für f?derale Beschaffungsrahmen ebnen, die Plattformkonsolidierer bevorzugen. Microsofts Bauprojekte in S?o Paulo und Rio im Wert von 1,3 Milliarden USD sichern die Cloud-Workload-Residenz für Finanz- und Gesundheitskunden.
Chile Cybersicherheitsmarkt
Chile verzeichnet die h?chste Wachstumsdynamik, da seine bergbauabh?ngige Wirtschaft entfernte OT-Standorte absichert und die Regierung ihr Rahmengesetz 2024 umsetzt, das eine Meldepflicht für Sicherheitsvorf?lle innerhalb von 24 Stunden vorschreibt. Der Beitritt zur Counter Ransomware Initiative verschafft Chile privilegierte Bedrohungsdaten und sch?rft die SOC-Analysen. Japanische technische Unterstützung bildet eine neue Generation von OT-Sicherheitsingenieuren aus, die Kupferhütten und Entsalzungsanlagen prüfen k?nnen. Telekommunikationsunternehmen nutzen Glasfaser-Upgrades, um SASE als Zusatzleistung anzubieten, und Cloud-Regionen in der N?he von Santiago helfen SaaS-Anbietern, Reibungsverluste bei grenzüberschreitenden Datenübertragungen zu umgehen.
Südamerika Cybersicherheitsmarkt
Argentinien, Kolumbien und Peru liegen in absoluten Zahlen zurück, weisen jedoch ein erhebliches Aufholpotenzial auf. Argentiniens Inflationsspirale zwingt CFOs dazu, von Vorauszahlungslizenzen auf nutzungsbasierte Cloud-Sicherheit umzuschwenken – eine Dynamik, von der Anbieter profitieren, die eine in USD abgesicherte Peso-Abrechnung anbieten. Kolumbiens strenge Genehmigungspflicht für grenzüberschreitende Daten verlangsamt die Hyperscaler-Einführung, doch inl?ndische SIEM-Anbieter gewinnen Regierungsausschreibungen, indem sie Protokolle im Inland hosten. Peru treibt das Wachstum durch die Expansion des E-Commerce voran, verfügt jedoch über keine Pflicht zur Meldung von Datenschutzverletzungen, was proaktive Investitionen verz?gert. Tabletop-?bungen der Organisation Amerikanischer Staaten haben legislative Engp?sse bei Auslieferung und digitalem Beweisaustausch aufgedeckt und f?rdern die Konvergenz, ohne jedoch die Risikobereitschaft bereits grundlegend zu ver?ndern.[4]Organisation Amerikanischer Staaten, "Regionale Cybersicherheitsübungen," OAS.ORG
Wettbewerbslandschaft
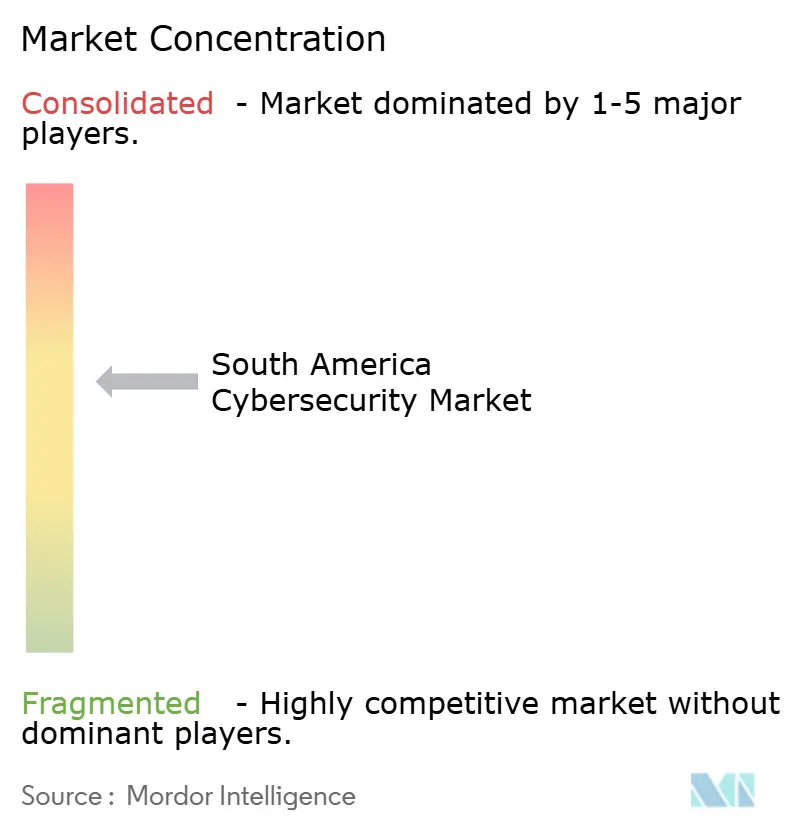
Der Cybersicherheitsmarkt in Südamerika weist eine moderate Konzentration auf. Microsoft, Palo Alto Networks, Fortinet und IBM verankern das obere Segment und nutzen Distributor-?kosysteme sowie portugiesisch-spanische Support-Desks. Microsoft bündelt Azure Sentinel, Defender und Entra ID in Unternehmensvertr?ge, was eigenst?ndige Ersetzungen kostspielig macht, sobald Datenpipelines verankert sind. Palo Alto Networks' Prisma Cloud und Cortex XDR kommen bei hybriden Umgebungen gut an, w?hrend Fortinet seine Kanalreichweite und das Preis-Leistungs-Verh?ltnis von Appliances nutzt, um KMU zu gewinnen.
Regionale Spezialisten füllen Lücken: Tempest Security Intelligence und Modulo Security Solutions kombinieren LGPD-Kenntnisse mit verwalteten SOCs, die von lokal zertifizierten Analysten besetzt sind. Stefanini IT Solutions nutzt sein BPO-Erbe, um Vertr?ge für die Reaktion auf Vorf?lle auf Portugiesisch und Spanisch anzubieten und dabei Sprachbarrieren zu umgehen, mit denen Offshore-Zentren konfrontiert sind. Die Telekommunikationsunternehmen Telefónica und Claro monetarisieren die Netzwerktransparenz, indem sie DNS-Filterung und Zero-Trust-Netzwerkzugang in Konnektivit?tsvertr?ge einbetten. CrowdStrike und Zscaler, die cloud-native Einh?rner umwerben, er?ffneten Hubs in S?o Paulo, um Verkaufszyklen zu verkürzen und Residenzanforderungen zu erfüllen, was zeigt, wie Nischenspiele schnell skalieren k?nnen.
Die Sicherheit industrieller Steuerungssysteme ist weniger umk?mpft. Dragos und Claroty dominieren Pilotprojekte in petrochemischen und Bergbaustandorten, da Legacy-IT-Anbieter kein tiefes Protokoll-Fachwissen besitzen. Da OT-Ransomware-Schlagzeilen zunehmen, haben hardwareagnostische Anomalieerkennungs-Engines Unterstützung auf Vorstandsebene gewonnen. Governance-, Risiko- und Compliance-Plattformen wie Archer und ServiceNow k?mpfen um Marktanteile, da Datenschutzregeln in mehreren Jurisdiktionen die Nachfrage nach Audit-Automatisierung antreiben. Da die fünf gr??ten Anbieter gemeinsam etwa 55 % der regionalen Abrechnungen kontrollieren, bleibt der Wettbewerb für Herausforderer offen, die schnell lokalisieren und aggressiv Partnerschaften eingehen.
Marktführer im Bereich Cybersicherheit in Südamerika
-
IBM Corporation
-
Microsoft Corporation
-
Palo Alto Networks Inc.
-
Fortinet Inc.
-
Check Point Software Technologies Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Südamerika Cybersicherheitsmarkt
- Cisco Systems, Inc.
- International Business Machines Corporation
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- Microsoft Corporation
- Broadcom Inc. (Symantec Enterprise Division)
- CrowdStrike Holdings, Inc.
- Zscaler, Inc.
- Sophos Group plc
- Kaspersky Lab JSC
- McAfee Corp.
- Proofpoint, Inc.
- Dell Technologies Inc.
- Huawei Technologies Co., Ltd.
- BAE Systems plc
- Prosegur Compania de Seguridad, S.A. (Cipher)
- Tempest Security Intelligence S.A.
- VaultOne, Inc.
- Modulo Security LLC

Recent Industry Developments in Südamerika Cybersicherheitsmarkt
- Juli 2025: Resecurity, ein in den USA ans?ssiger globaler Marktführer im Bereich Cybersicherheit und Bedrohungsintelligenz, weitet seine Aktivit?ten in Brasilien aus, da brasilianische Unternehmen, Regierungsinstitutionen und Infrastrukturanbieter bestrebt sind, die Anforderungen des Lei Geral de Prote??o de Dados (LGPD) zu erfüllen.
- April 2025: Stellar Cyber, ein führendes Unternehmen im Bereich Cybersicherheitsl?sungen, hat Silvio Eberardo als ersten Country Manager für Brasilien ernannt. Dieser Schritt unterstreicht die schnelle Expansion des Unternehmens und sein Engagement für den brasilianischen Markt.
- November 2024: Kasperskys Security Bulletin prognostizierte für 2025 widerstandsf?higere Ransomware-Varianten und einen Anstieg von Datenbank-Vergiftungsangriffen, wobei mobile Bedrohungen in Kolumbien um 72 % im Jahresvergleich stiegen.
- September 2024: Brasilien verabschiedete Lei 14.967, das strengere Cybersicherheitsverpflichtungen für private Sicherheitsunternehmen auferlegt und neue Compliance-Anforderungen schafft.


Berichtsumfang des Cybersicherheitsmarkts Südamerika
Der Cybersicherheitsmarkt umfasst die weltweiten Ausgaben für L?sungen, Software und Dienstleistungen zum Schutz digitaler Infrastrukturen, Daten und Betriebsabl?ufe in allen Branchen, einschlie?lich Cloud-, Netzwerk-, Endpunkt- und Anwendungssicherheit; er umfasst Unternehmens-, Regierungs- und KMU-Segmente, schlie?t jedoch physische Sicherheit und reine Beratungsdienstleistungen aus, wobei sich der Markt rasch in Richtung KI-gesteuerter Automatisierung, Plattformkonsolidierung und regulatorisch getriebener Transformation entwickelt.
Der Bericht über den Cybersicherheitsmarkt in Südamerika ist segmentiert nach Angebot (L?sungen [Anwendungssicherheit, Cloud-Sicherheit, Datensicherheit, Identit?ts- und Zugriffsmanagement, Infrastrukturschutz, Integriertes Risikomanagement, Netzwerksicherheit, Endpunktsicherheit], Dienstleistungen [Professionelle Dienstleistungen, Verwaltete Dienste]), Bereitstellungsmodus (Vor Ort, Cloud), Endnutzerbranche (IT und Telekommunikation, BFSI, Gesundheitswesen, Industrielle Fertigung, Einzel- und E-Commerce, Energie und Versorgung, Luft- und Raumfahrt, Milit?r und Verteidigung, Sonstige Endnutzerbranchen) und Unternehmensgr??e der Endnutzer (Gro?unternehmen, Kleine und mittlere Unternehmen). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| L?sungen | Anwendungssicherheit |
| Cloud-Sicherheit | |
| Datensicherheit | |
| Identit?ts- und Zugriffsmanagement | |
| Infrastrukturschutz | |
| Integriertes Risikomanagement | |
| Netzwerksicherheitsger?te | |
| Endpunktsicherheit | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Dienste |
| Vor Ort |
| Cloud |
| BFSI |
| Gesundheitswesen |
| IT und Telekommunikation |
| Industrie und Verteidigung |
| Fertigung |
| Einzel- und E-Commerce |
| Energie und Versorgung |
| Sonstige Endnutzerbranchen |
| Kleine und mittlere Unternehmen (KMU) |
| Gro?unternehmen |
| Brasilien |
| Argentinien |
| Peru |
| Chile |
| Kolumbien |
| Ecuador |
| Venezuela |
| ?briges Südamerika |
| Nach Angebot | L?sungen | Anwendungssicherheit |
| Cloud-Sicherheit | ||
| Datensicherheit | ||
| Identit?ts- und Zugriffsmanagement | ||
| Infrastrukturschutz | ||
| Integriertes Risikomanagement | ||
| Netzwerksicherheitsger?te | ||
| Endpunktsicherheit | ||
| Dienstleistungen | Professionelle Dienstleistungen | |
| Verwaltete Dienste | ||
| Nach Bereitstellungsmodus | Vor Ort | |
| Cloud | ||
| Nach Endnutzerbranche | BFSI | |
| Gesundheitswesen | ||
| IT und Telekommunikation | ||
| Industrie und Verteidigung | ||
| Fertigung | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Unternehmensgr??e | Kleine und mittlere Unternehmen (KMU) | |
| Gro?unternehmen | ||
| Nach Land | Brasilien | |
| Argentinien | ||
| Peru | ||
| Chile | ||
| Kolumbien | ||
| Ecuador | ||
| Venezuela | ||
| ?briges Südamerika | ||


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der Cybersicherheitsmarkt in Südamerika heute?
Er belief sich 2026 auf 20,33 Milliarden USD und ist auf dem Weg, bis 2031 33,74 Milliarden USD zu erreichen, unterstützt durch eine CAGR von 10,66 %.
Welches Kundensegment w?chst am schnellsten?
KMU verzeichnen eine CAGR von 10,93 %, da Cloud-Abonnements Vorabinvestitionen überflüssig machen.
Warum übertrifft das Gesundheitswesen andere Branchen?
Die Digitalisierung elektronischer Gesundheitsakten und h?ufige Ransomware-Angriffe zwingen Krankenh?user zur Verbesserung ihrer Abwehrma?nahmen und treiben eine CAGR von 12,23 % an.
Was ist der prim?re regulatorische Katalysator in Brasilien?
Resolution 538 der Zentralbank, die im Dezember 2025 in Kraft trat, verpflichtet Banken zur kontinuierlichen ?berwachung und schnellen Meldung von Vorf?llen.
Wie beeinflussen W?hrungsschwankungen Kaufentscheidungen?
Inflation und Abwertung, insbesondere in Argentinien, veranlassen Unternehmen, USD-denominierte nutzungsbasierte Cloud-Sicherheit gegenüber mehrj?hrigen Hardware-Lizenzen zu bevorzugen.
Welche Technologien werden bis 2031 die meisten Ausgaben auf sich ziehen?
Cloud-Workload-Schutz, Identit?ts- und Zugriffsmanagement sowie verwaltete Erkennungs- und Reaktionsdienste sind für zweistelliges Wachstum positioniert, da hybride Umgebungen expandieren.
Seite zuletzt aktualisiert am:



