
Marktgr??e und Marktanteil für mobile Ger?te-Benutzerauthentifizierungsdienste
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2021 - 2031 |
|---|---|
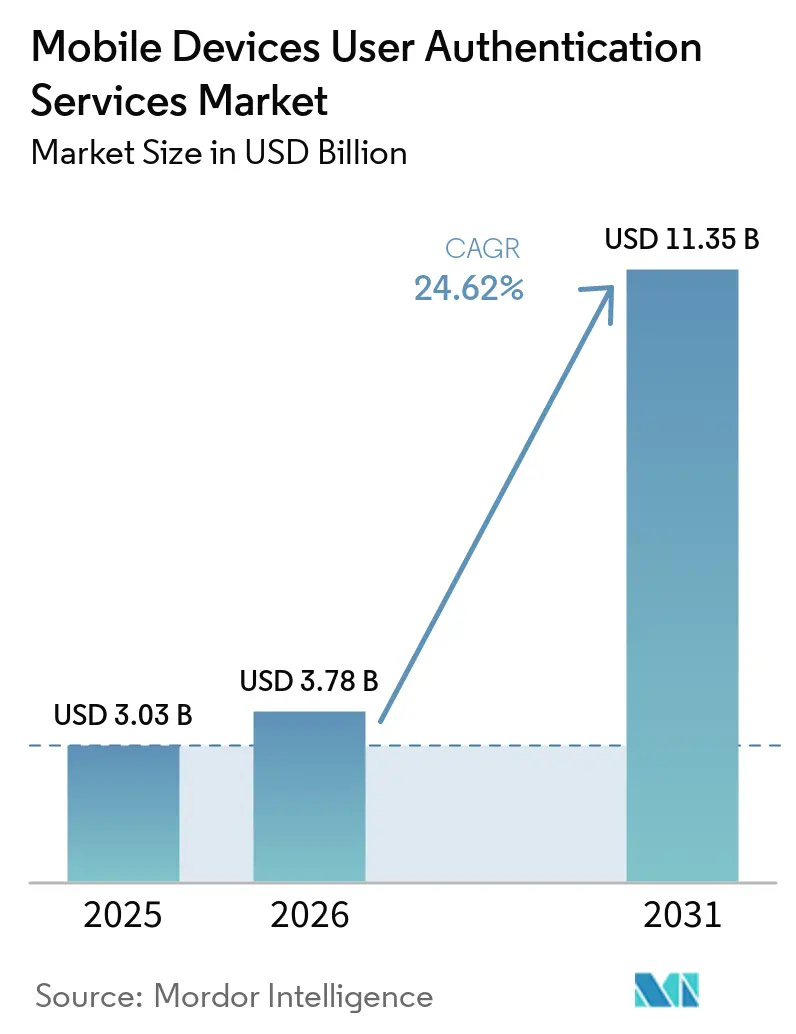
| Marktgr??e (2026) | 3.78 Milliarden US-Dollar |
| Marktgr??e (2031) | 11.35 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 24.62 % |
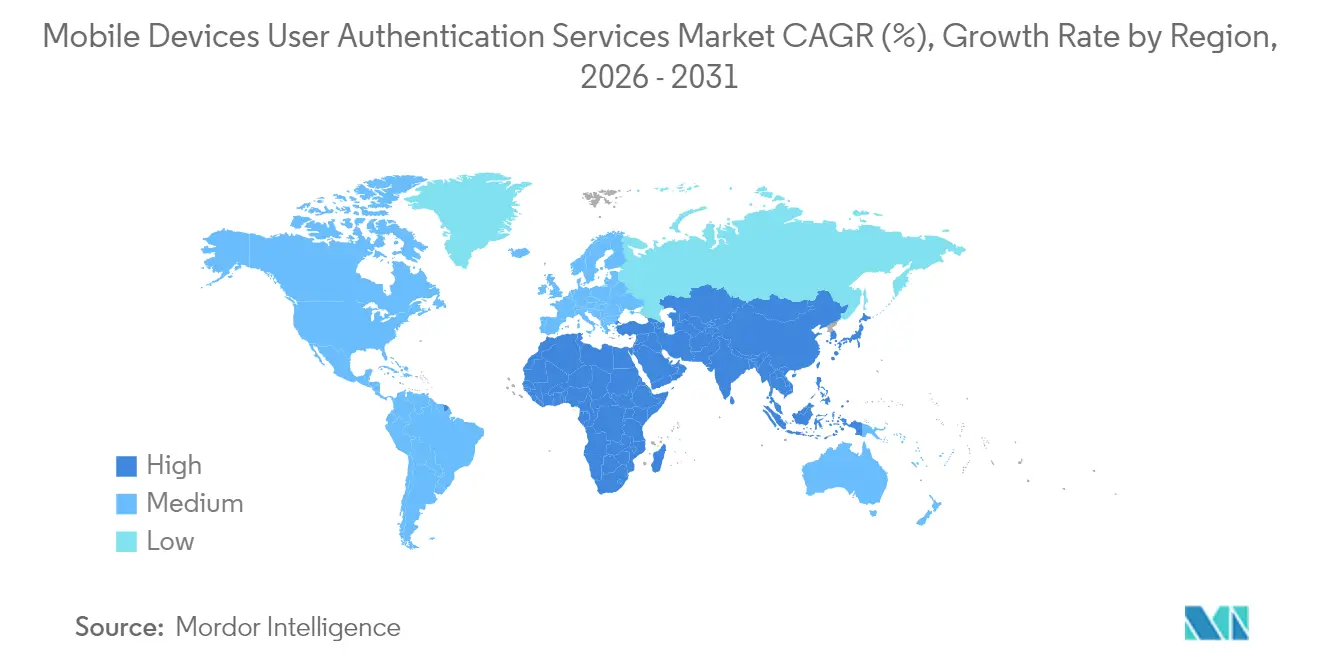
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
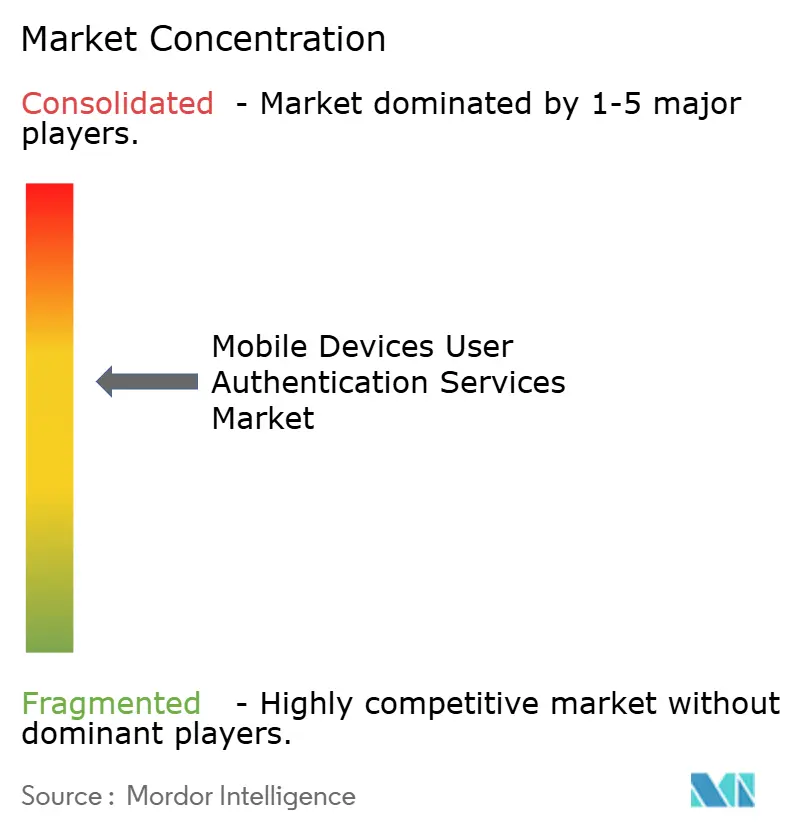
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
Marktanalyse für mobile Ger?te-Benutzerauthentifizierungsdienste von 黑料不打烊
Die Marktgr??e für mobile Ger?te-Benutzerauthentifizierungsdienste wird voraussichtlich von 3,03 Milliarden USD im Jahr 2025 auf 3,78 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 bei einer CAGR von 24,62 % über 2026–2031 11,35 Milliarden USD erreichen. Die strukturelle Nachfrage verlagert sich von Passw?rtern hin zu phishing-resistenter Verifizierung, was sich im 550-prozentigen Anstieg der Passkey-Einführungen im Jahr 2024 und der erwarteten CAGR von 26 % für passwortlose Plattformen zwischen 2025 und 2030 widerspiegelt. Versch?rfte regulatorische Kontrolle – von Europas Regeln zur starken Kundenauthentifizierung (SCA) bis hin zur Zero-Trust-Roadmap des US-Verteidigungsministeriums – katalysiert Multi-Faktor-Bereitstellungen, die regionale Compliance-Anforderungen erfüllen und gleichzeitig die Leistungsanforderungen an Anbieter erh?hen.[1]US-Luftwaffenministerium, "DAF Enterprise Zero Trust Roadmap," dafcio.af.mil Wettbewerbsstrategien konzentrieren sich nun auf die ?kosystemintegration: Plattformführer f?rdern breite Identit?tsgeflechte, w?hrend Spezialisten Wachstumsnischen bei Hardware-Schlüsseln, Verhaltensanalysen und Carrier-APIs erschlie?en. Vor diesem Hintergrund erkennen Unternehmen den wirtschaftlichen Vorteil der passwortlosen Authentifizierung, wobei JumpCloud berichtet, dass ger?teseitige Biometrie sowohl den Verwaltungsaufwand für Anmeldedaten als auch die Kosten von Datenschutzverletzungen gleicherma?en reduziert.
Wichtigste Erkenntnisse des Berichts
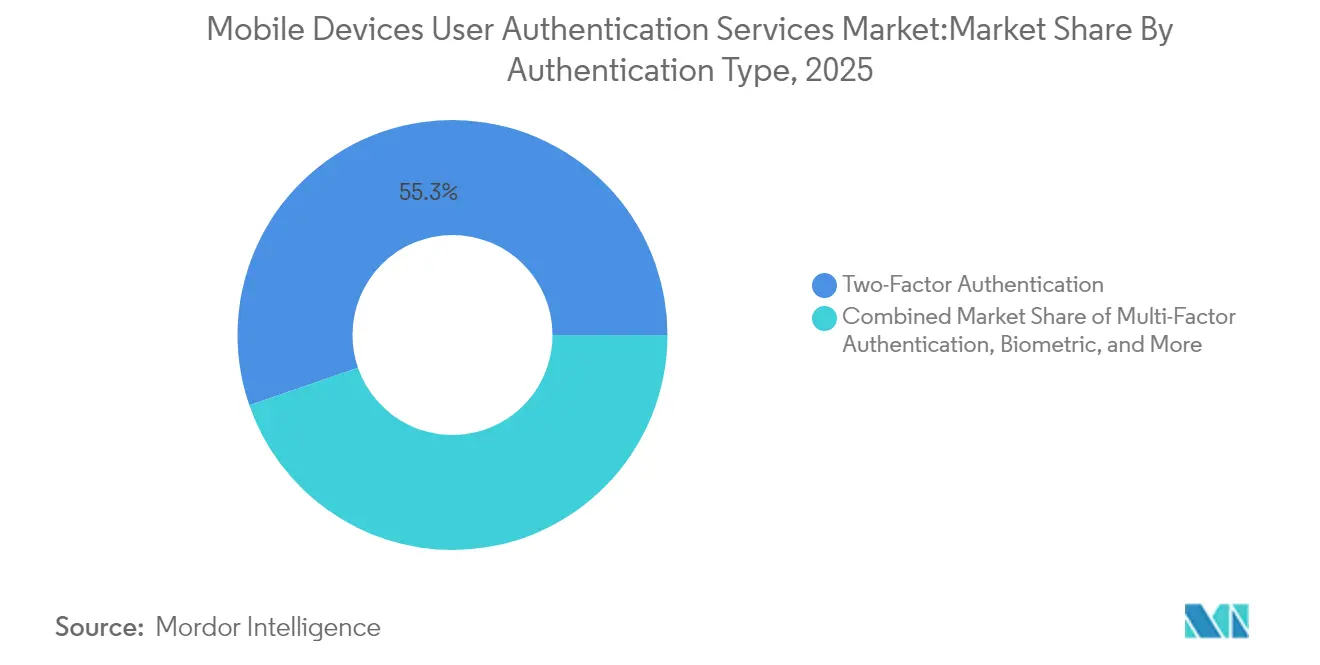
- Nach Authentifizierungstyp hielt die Zwei-Faktor-/Multi-Faktor-Authentifizierung im Jahr 2025 einen Marktanteil von 55,30 % am Markt für mobile Ger?te-Benutzerauthentifizierungsdienste, w?hrend die passwortlose Authentifizierung bis 2031 voraussichtlich mit einer CAGR von 25,20 % wachsen wird.
- Nach Bereitstellungsmodus dominierte die Cloud-basierte Authentifizierung als Dienst im Jahr 2025 mit einem Anteil von 59,10 %; hybride Edge-plus-Cloud-Modelle sollen bis 2031 mit einer CAGR von 22,10 % wachsen.
- Nach Authentifizierungskanal entfielen im Jahr 2025 44,20 % der Marktgr??e für mobile Ger?te-Benutzerauthentifizierungsdienste auf SMS-Einmalpassw?rter, w?hrend die Push-Benachrichtigungsauthentifizierung bis 2031 voraussichtlich mit einer CAGR von 23,20 % steigen wird.
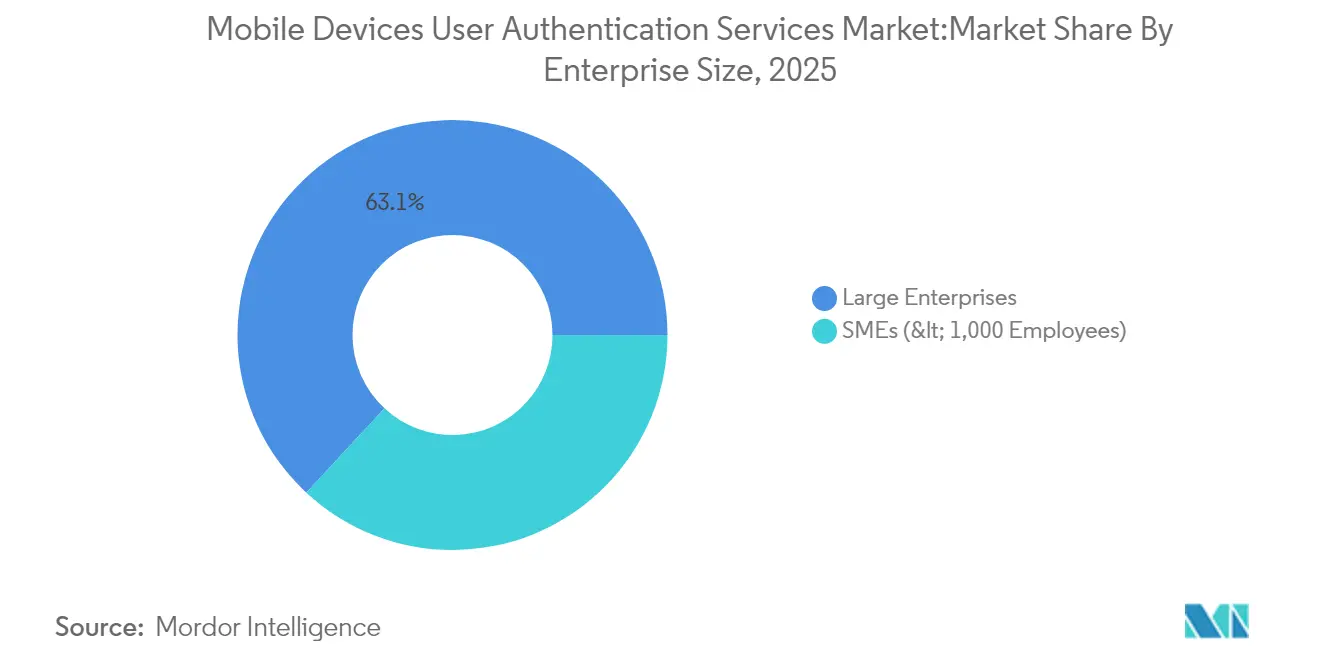
- Nach Unternehmensgr??e trugen Gro?unternehmen im Jahr 2025 einen Umsatzanteil von 63,10 % bei, aber das KMU-Segment soll im Zeitraum 2026–2031 mit einer CAGR von 23,70 % zulegen.
- Nach Endnutzerbranche führte der BFSI-Sektor im Jahr 2025 mit einem Anteil von 33,05 %; das Gesundheitswesen und die Biowissenschaften werden voraussichtlich mit einer CAGR von 24,90 % bis 2031 die schnellste Expansion verzeichnen.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 37,40 %, doch Asien soll bis 2031 mit einer CAGR von 27,90 % wachsen.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Einführung von passwortlosen Standards und WebAuthn-Standards | +5.8% | Global, frühe Einführung in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Anstieg im FinTech- und Mobile-Banking-Bereich (SCA-Compliance) | +4.7% | Europa, Nordamerika, zunehmend in Asien | Kurzfristig (≤ 2 Jahre) |
| Verbreitung biometrischer Hardware in Mittelklasse-Smartphones | +4.2% | Asien (China, Indien, ASEAN-5) | Mittelfristig (2–4 Jahre) |
| Zero-Trust-Sicherheitsarchitektur in Unternehmen | +4.9% | Nordamerika, Europa, fortgeschrittene asiatische Volkswirtschaften | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Einführung von passwortlosen Standards und WebAuthn-Standards in mobilfirstorientierten Unternehmen
Siebzig Prozent der Organisationen planen entweder die Einführung von passwortloser Authentifizierung oder haben diese bereits eingeführt, was verdeutlicht, wie WebAuthn die Sicherheitsbasis verschiebt. Die native Unterstützung durch Plattformanbieter wie Microsoft Entra ID bettet die Passkey-Funktionalit?t direkt in die Ger?tehardware ein, wodurch das Risiko gemeinsam genutzter Geheimnisse beseitigt und gleichzeitig die Benutzerführung vereinfacht wird. Die Vertrautheit der Verbraucher mit Passkeys stieg im Jahr 2025 auf 57 %, gegenüber 39 % drei Jahre zuvor, was die Bereitschaft für einen gro? angelegten ?bergang signalisiert.[2]JumpCloud, "Trends bei der Einführung passwortloser Authentifizierung im Jahr 2025," jumpcloud.comDer Schwung wird sich verst?rken, da Banken, Fluggesellschaften und Reiseportale im Jahr 2025 FIDO-konforme Abl?ufe einführen, was passwortlose Authentifizierung als g?ngige Kontrollma?nahme für hochwertige mobile Transaktionen best?tigt. Anbieter, die plattformübergreifende Credential-Mobilit?t orchestrieren k?nnen, dürften im Markt für Benutzerauthentifizierungsdienste auf Mobilger?ten einen überproportionalen Marktanteil gewinnen.
Anstieg im FinTech- und Mobile-Banking-Bereich (SCA-Compliance) treibt Multi-Faktor-Authentifizierungs-Einführungen voran
Die Leitlinien der Europ?ischen Bankenaufsichtsbeh?rde, die ger?teseitige Biometrie als eigenst?ndige SCA ausschlie?en, beschleunigen die Multi-Faktor-Einführung und zwingen Emittenten, eine mehrschichtige Verifizierung aufzubauen, die Biometrie, Besitzfaktoren und dynamische Risikoprüfungen kombiniert. Der erwartete PSD3-Vorschlag wird mobile Einzell?sungen weiter verbieten und Banken dazu veranlassen, Out-of-Band-Authentifikatoren einzubetten. Der ?bertragungseffekt auf angrenzende digitale Handelsplattformen ist erheblich; E-Commerce-, Fahrdienst- und Gig-Work-Plattformen übernehmen bankentaugliche Kontrollen, um das Vertrauen der Verbraucher und die regulatorische Parit?t zu erfüllen. Diese konvergierenden Anforderungen unterstützen ein zweistelliges Wachstum im Markt für mobile Ger?te-Benutzerauthentifizierungsdienste in finanziellen und quasi-finanziellen ?kosystemen.
Verbreitung biometrischer Hardware in Mittelklasse-Smartphones in Asien
Sinkende Komponentenkosten erm?glichen es, Fingerabdrucksensoren und 3D-Gesichtskameras in Mittelklasse-Ger?te zu integrieren und softwarebasierte FIDO-Authentifikatoren für Hunderte von Millionen Nutzern zu erschlie?en. Chinesische Originalhersteller bündeln nun multimodale Wahrnehmungschips und steigern den KI-Digitalisierungssystemumsatz bei Akteuren wie Beijing Yunji Technology mit einer CAGR von 64,6 % seit 2020.[3]Beijing Yunji Technology, "Prospectus," hkexnews.hkIndiens mit Aadhaar verknüpfte digitale Identit?tsreise und der rasch wachsende UPI-Zahlungsverkehr verst?rken die Nachfrage nach reibungsloser Authentifizierung in gro?em Ma?stab. Mit zunehmender biometrischer Abdeckung k?nnen Dienstanbieter SMS-Einmalpasswort-Fallbacks abschalten, was die Kosten senkt und gleichzeitig die Abschlussraten verbessert. Das Ergebnis ist ein struktureller Rückenwind, der Asien bis 2030 als den einzigen gr??ten inkrementellen Umsatzpool für den Markt für mobile Ger?te-Benutzerauthentifizierungsdienste positioniert.
Zero-Trust-Sicherheitsarchitektur in Unternehmen beschleunigt die Einführung mobiler Authentifikatoren
Mehr als 60 % der Unternehmen ersetzen Perimeter-VPNs durch Zero-Trust-Netzwerkzugang, eine Verschiebung, die die kontinuierliche Identit?tsverifizierung als erste Verteidigungslinie aufwertet. Dennoch stellt Enterprise Management Associates fest, dass nur 43 % explizit auf laterale Bewegungen eingehen, was Lücken schafft, die Angreifer ausnutzen. Mobile Authentifikatoren schlie?en diese Lücke, indem sie die Sitzungsintegrit?t jedes Mal validieren, wenn ein Benutzer auf mikrosegmentierte Ressourcen zugreift. Die FY27-Frist des US-Verteidigungsministeriums für phishing-resistente Authentifizierung setzt eine Vorlage, die kommerzielle Unternehmen bereits nachahmen, und zementiert die Marktbeschleunigung in Nordamerika mit Ausstrahlungseffekten auf Partner weltweit.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| SMS-Einmalpasswort-Latenz und -Ausfall in Regionen mit fragmentierter Carrier-Landschaft | ?2.3% | 厂ü诲补尘别谤颈办补, Afrika, Südostasien | Kurzfristig (≤ 2 Jahre) |
| Datenschutzbedenken bei biometrischen Daten gem?? DSGVO | ?1.8% | Europa mit globalen Ausstrahlungseffekten | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
SMS-Einmalpasswort-Latenz und -Ausfall in Regionen mit fragmentierter Carrier-Landschaft
Die weltweiten Ausgaben für SMS-Einmalpassw?rter übersteigen 1,6 Milliarden USD, obwohl die Zustellraten in M?rkten mit mehreren Betreibern unter die Unternehmensschwellenwerte fallen, was zu Warenkorbabbrüchen und fehlgeschlagenen Anmeldungen führt. Regulierungsbeh?rden in Singapur, Indien und den Vereinigten Staaten streben an, SMS-Einmalpassw?rter bis 2025 abzuschaffen, was die Dringlichkeit für Alternativen erh?ht. Das NIST r?t nun von SMS als sicherem Faktor ab, w?hrend führende B?rsen wie Coinbase best?tigen, dass 95 % der Kontoübernahmen SIM-Swap-Angriffe nutzten. ?bergangskosten k?nnen kleine Unternehmen vorübergehend bremsen, aber sinkende Kosten für Push-Benachrichtigungen und Passkeys neutralisieren die Barriere im Laufe der Zeit.
Datenschutzbedenken bei biometrischen Daten gem?? DSGVO
Die DSGVO klassifiziert biometrische Identifikatoren als sensible personenbezogene Daten und erfordert ausdrückliche Einwilligung sowie robuste Schutzma?nahmen. Abweichende Definitionen in ASEAN-Rechtsordnungen erschweren grenzüberschreitende Implementierungen und erh?hen den Compliance-Aufwand. Kleinere Anbieter sind mit unverh?ltnism??ig hohen Rechtskosten konfrontiert, was die Innovation verlangsamt. Marktführer wirken dem entgegen, indem sie ger?teseitige biometrische Abgleiche einsetzen, die eine serverseitige Speicherung verhindern und so das Datenschutzrisiko und die regulatorische Exposition verringern. Harmonisierte Rahmenbedingungen k?nnten, wenn sie übernommen werden, latente Nachfrage freisetzen und die Entwicklung des Marktes für mobile Ger?te-Benutzerauthentifizierungsdienste f?rdern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Authentifizierungstyp:
Passwortlose Authentifizierung verdr?ngt veraltete MethodenMFA dominierte die Ums?tze mit einem Anteil von 55,30 % im Jahr 2025 und spiegelt die frühen Abwehrma?nahmen gegen den Diebstahl von Anmeldedaten wider. Passwortlose Verfahren geben nun das Wachstumstempo mit einer CAGR von 25,20 % vor, angetrieben durch FIDO-Unterstützung auf Plattformebene und wachsende Vertrautheit mit Passkeys. Die Marktgr??e für Benutzerauthentifizierungsdienste auf Mobilger?ten für passwortlose Abl?ufe wird bis 2031 voraussichtlich 4,62 Milliarden USD erreichen und damit ihre Basis von 2025 nahezu verdoppeln. Hardware-Sicherheitsschlüssel adressieren zwar eine Nische, decken jedoch hochsicherheitsrelevante Anforderungen in der Telekommunikation und im Verteidigungsbereich ab und expandieren mit zweistelligen Wachstumsraten, da sich die Stückkosten verbessern. Verhaltensbasierte und passive Authentifizierung erg?nzen die kontinuierliche Verifizierung, reduzieren Benutzeraufforderungen und entsprechen den Anforderungen von Zero-Trust-Mandaten. Anbieter, die Hardware-Schlüssel mit unsichtbaren verhaltensbasierten Schichten kombinieren, sind gut positioniert, um Upselling-Budgets im Unternehmensbereich zu erschlie?en.
Fingerabdrücke, Gesichtserkennung und Stimmabgleich machen den Gro?teil der biometrischen Nutzung aus, doch verhaltensbasierte Modelle wachsen schneller, indem sie in bestehende mobile SDKs eingebettet werden und die Expansion des Markts für passive Authentifizierung unterstützen. Nummernabgleich und Ger?tereputation-Analysen reduzieren MFA-Ermüdung und schlie?en einen Angriffspfad, den Angreifer ausnutzen. Die Kombination dieser Trends positioniert den Markt für Benutzerauthentifizierungsdienste auf Mobilger?ten als Enabler einer nahtlosen digitalen Erfahrung statt als Kontrollpunkt und st?rkt die Grundlage für Investitionen auf Vorstandsebene.


Nach Bereitstellungsmodus:
Hybridmodelle gewinnen strategische RelevanzCloud-basierte Authentifizierung als Dienst lieferte im Jahr 2025 59,10 % des Umsatzes, angetrieben durch schnelle SaaS-Einführungen und elastische Skalierungsvorteile. Die hybride Edge-plus-Cloud-Option w?chst mit einer CAGR von 22,10 %, da regulierte Branchen den Datenstandort schützen und gleichzeitig Cloud-Identit?tsinnovationen nutzen. Organisationen, die Microsofts hybrides Kerberos-Vertrauensmodell einsetzen, demonstrieren Latenzreduzierungen und Richtlinienkoh?renz bei der Authentifizierung lokaler Windows-Hello-Anmeldedaten über sowohl lokale Verzeichnisse als auch Cloud-Endpunkte. Der Marktanteil für mobile Ger?te-Benutzerauthentifizierungsdienste für lokale Architekturen wird bis 2031 unter 14,75 % sinken, bleibt jedoch dort bestehen, wo strenge Anforderungen an die Datensouver?nit?t gelten.
Die Hybrid-Einführung folgt Migrationswellen: Unternehmen verlagern zun?chst einfache Web-Workloads, schichten dann Cloud-native FIDO-Broker auf und lassen veraltete Mainframe-Authentifizierungen vor Ort, bis sie abgel?st werden. Dieser schrittweise ?bergang sichert mehrj?hrige Serviceums?tze für Integratoren und verl?ngert die durchschnittliche Vertragsdauer. Anbieter, die richtliniengesteuerte Orchestrierung über Vertrauensebenen hinweg anbieten, erzielen dauerhaftere Kundenbeziehungen und minimieren gleichzeitig das Risiko eines vollst?ndigen Systemaustauschs für Kunden.
Nach Authentifizierungskanal:
Push-Benachrichtigungen verdr?ngen SMS-Einmalpassw?rterSMS-Einmalpassw?rter lieferten aufgrund ihrer Allgegenw?rtigkeit im Jahr 2025 noch 44,20 % der Transaktionen, stehen jedoch vor einem steilen Rückgang, da Unternehmen ihr Risiko durch SIM-Swap-Betrug reduzieren. Push-Authentifizierung expandiert mit einer CAGR von 23,20 % dank verschlüsselter In-App-Aufforderungen, die Ger?tebesitz und informierte Zustimmung erfordern. Unternehmen integrieren Nummernabgleich, Geodaten und Transaktionskontext, um Angriffe durch Multi-Faktor-Authentifizierungs-Ermüdung abzuwehren. In-App-Biometrie-APIs, einst Premium-Banking-Apps vorbehalten, verbreiten sich nun in Einzelhandel, Gaming und Telemedizin.
SIM-basierte stille Netzwerkauthentifizierung gewinnt in Afrika und Lateinamerika an Dynamik und nutzt Carrier-APIs, um die Ger?telegitimit?t ohne Benutzereingabe zu verifizieren. Kostenvorteile gegenüber SMS erreichen laut Authsignal-Fallstudien 90 % und setzen Budget frei, um in hochsicherere Faktoren zu investieren. E-Mail-Einmalpassw?rter und Magic Links bleiben Notfalloptionen für die Kontowiederherstellung statt prim?re Kan?le, sodass der gesamte Datenverkehrsmix bis 2031 stark in Richtung App-zentrierter Methoden tendiert.
Nach Unternehmensgr??e:
KMU schlie?en die SicherheitslückeGro?unternehmen erzielten im Jahr 2025 63,10 % des Umsatzes aufgrund von Compliance-Budgets und komplexen Benutzerbest?nden. Dennoch liefern KMU eine CAGR von 23,70 % und profitieren von Abonnementpreisen und schlüsselfertiger Bereitstellung. JumpCloud stellt fest, dass 68 % der KMU-Ger?te noch keine biometrische F?higkeit besitzen, was auf Wachstumspotenzial für Anbieter hinweist, sobald Mittelklasse-Hardware Sensoren standardisiert. Die Branche der mobilen Ger?te-Benutzerauthentifizierungsdienste hat mit nutzungsabh?ngigen Preismodellen und Low-Code-Integrationskits reagiert.
Die BYOD-Verbreitung – 90 % der Mitarbeiter mischen pers?nliche und berufliche Ger?te – dr?ngt KMU dazu, Identit?tsschichten zu st?rken oder das Risiko von Datenlecks einzugehen. Cloud-native Multi-Faktor-Authentifizierungs-Tools reduzieren den Betriebsaufwand und Passwort-Reset-Tickets und führen zu einem greifbaren ROI, den Vorst?nde quantifizieren k?nnen. Folglich steilt sich die Einführungskurve in kleineren Unternehmen auf und verringert die historische Sicherheitsf?higkeitslücke zwischen Unternehmensebenen.
Nach Endnutzerbranche:
Gesundheitswesen überholt traditionelle MarktführerBFSI behielt im Jahr 2025 33,05 % des Umsatzes, unterstützt durch PSD2, PCI-DSS und FedNow-Druck zur St?rkung der Zahlungsverifizierung. Das Gesundheitswesen und die Biowissenschaften übertreffen nun alle anderen Sektoren mit einer CAGR von 24,90 %, da digitalisierte Gesundheitsakten und Telemedizin die Risikooberfl?chen erweitern. Die vorgeschlagene Aktualisierung der HIPAA-Sicherheitsregel vom Juni 2024 schreibt die Multi-Faktor-Authentifizierung für elektronisch geschützte Gesundheitsinformationen vor und verst?rkt die technologische Dringlichkeit der Branche.
Regierungsbeh?rden betten FIDO2 in Bürgerportale ein, w?hrend die Fertigung die ger?teseitige Authentifizierung für industrielles IoT skaliert. Hochschulen zeigen strategische Verschiebungen, wie Harvards bevorstehender Wechsel von Duo zu Okta zur Modernisierung von Identit?ts-Workflows zeigt. Die einzigartigen Compliance-Ausl?ser jeder Branche f?rdern spezialisierte Angebote, vertiefen die Segmentierung und geben mittelgro?en Anbietern Spielraum zur Differenzierung.
Geografische Analyse
Markt für Benutzerauthentifizierungsdienste auf Mobilger?ten in Nordamerika
Nordamerika erwirtschaftete 37,40 % des sektoralen Umsatzes im Jahr 2025, gestützt durch regulatorische Impulse wie das Zero-Trust-Reifegradmodell der Cybersecurity and Infrastructure Security Agency, das kontinuierliche Verifizierung f?rdert. Die H?lfte der US-amerikanischen Unternehmen hat bereits eine Form der passwortlosen Authentifizierung eingeführt und damit eine Referenzbasis geschaffen, die die ?bernahme durch Nachzügler beschleunigt. Die Anbieterpr?senz ist dicht, wobei Microsoft, Okta und Yubico Standards pr?gen, w?hrend Nischenanbieter Verhaltensanalysen vorantreiben. Auftr?ge des ?ffentlichen Sektors, insbesondere das FY27-Mandat des Verteidigungsministeriums, bieten langfristige Volumenstransparenz und treiben Folgek?ufe in benachbarten zivilen Beh?rden an. Der Markt für Benutzerauthentifizierungsdienste auf Mobilger?ten bleibt daher hochgradig wettbewerbsintensiv, aber ausbauf?hig, da Zero-Trust-Programme skalieren.
Markt für Benutzerauthentifizierungsdienste auf Mobilger?ten im asiatisch-pazifischen Raum
Asien ist das am schnellsten wachsende Marktsegment mit einer CAGR von 27,90 % bis 2031, angetrieben durch die allgegenw?rtige Verbreitung von Smartphones und staatliche Systeme zur digitalen Identit?t. Die Integration fortschrittlicher biometrischer Sensoren durch chinesische OEMs in Kombination mit dem Aadhaar-verknüpften Zahlungs?kosystem Indiens erzeugt einen massiven Authentifizierungsdurchsatz. Die ASEAN-5-M?rkte liefern zus?tzlichen Schwung durch die Einführung von E-Government und digitalem Banking, auch wenn die Datenschutzgesetzgebung noch reift und damit sowohl Wachstum als auch Komplexit?t erzeugt. Netzbetreibergestützte SIM-Authentifizierungs-APIs schlie?en Infrastrukturlücken in Regionen mit geringer Bandbreite, vergr??ern die adressierbare Nachfrage für den Markt für Benutzerauthentifizierungsdienste auf Mobilger?ten und binden Telekommunikationsgruppen tiefer in die Wertsch?pfungskette ein.
Markt für Benutzerauthentifizierungsdienste auf Mobilger?ten in Europa
Europa balanciert die strikte DSGVO-Konformit?t mit der raschen Einführung der starken Kundenauthentifizierung. Die Klarstellung der Europ?ischen Bankenaufsichtsbeh?rde zu digitalen Geldb?rsen erh?ht die Mehrfaktor-Anforderungen im gesamten Handel und schafft ein Regelwerk, das andere Branchen übernehmen k?nnen. Die erwarteten PSD3-Regeln werden rein mobile Abl?ufe untersagen und Anbieter mit Orchestrierungs-Engines begünstigen, die dynamische Faktor-Eskalationen erm?glichen. Nordeuropa weist aufgrund früher digitaler Identit?tssysteme die h?chste Durchdringung auf, w?hrend das Vereinigte K?nigreich, Deutschland und Frankreich robustes Wachstum verzeichnen, da Open-Banking- und eID-Rahmenwerke reifen. Die grenzüberschreitende Harmonisierung im Rahmen der bevorstehenden EU-Brieftasche für digitale Identit?t wird neue Anwendungsf?lle erschlie?en und Europa als lukratives, aber compliance-intensives Segment des Marktes für Benutzerauthentifizierungsdienste auf Mobilger?ten erhalten.

Regulatorisches Umfeld
Vorschriften und Standards werden im Bereich phishing-resistenter, datenschutzfreundlicher Authentifizierung strenger, was die Abkehr von SMS-OTP und eigenst?ndiger Biometrie für risikobehaftete mobile Transaktionen beschleunigt. In den Vereinigten Staaten erweiterte NIST SP 800-157 Rev. 1 (November 2024) die Leitlinien für Derived PIV Credentials über verschiedene Formfaktoren, die von Bundesmitarbeitern und Auftragnehmern genutzt werden, und NIST SP 800-63B-4 (August 2025) formalisierte aktualisierte Anforderungen an das Authentifikatoren-Management, einschlie?lich der Unterstützung synchronisierbarer Authentifikatoren und klarerer Erwartungen über die Sicherheitsstufen hinweg, die sich auf die Beschaffung im Bundes- und regulierten Sektor auswirken.
In Europa und Asien verringern politische Ma?nahmen und Auslegungen die Unklarheit bei Passkeys und ger?teinterner Biometrie, w?hrend sie zugleich die Compliance-Anforderungen für Zahlungs- und Identit?tsprozesse erh?hen. Die FIDO Alliance nahm im April 2025 Kontakt mit der GD FISMA der Europ?ischen Kommission auf, um die Vorschriften zur starken Kundenauthentifizierung gem?? PSD2/PSR mit passkey-basierten Ans?tzen in Einklang zu bringen, und 厂ü诲办辞谤别补s Datenschutzbeh?rde (KPIPC) ver?ffentlichte im November 2025 eine Auslegung, wonach die FIDO-Authentifizierung mittels ger?teinterner Biometrie keine gesonderte Einwilligung erfordert, sofern die biometrischen Daten auf dem Ger?t verbleiben, was die Reibung bei regulierten mobilen Anmeldeverfahren verringert. Die britische Regierung pr?gt weiterhin die unternehmensweiten mobilen Kontrollen durch ihre Cybersicherheits-Leitlinien zum Mobile Device Management (April 2024), die Governance-Anforderungen bekr?ftigen, die in mobile Identit?ts- und Zugriffsimplementierungen einflie?en.
Wertsch?pfungskettenanalyse
Die Wertsch?pfungskette reicht von ger?tebasierter Sicherheit bis zu Cloud-Richtlinien und ?berwachung. Vorgelagert unterstützen Silizium- und Ger?te-OEM-F?higkeiten wie Secure Enclaves, Trusted Execution sowie Kamera- und Fingerabdruckmodule die hardwaregestützte Schlüsselspeicherung, die Passkeys und Ger?te-Bindung zugrunde liegt, w?hrend OS-Plattformen (Android und iOS) biometrische und Schlüsselverwaltungs-APIs bereitstellen, die von Authentifikator-Apps und eingebetteten SDKs genutzt werden.
In der mittleren Wertsch?pfungsstufe liefern Anbieter von Authentifizierungsdiensten Authentication-as-a-Service, Risiko-Engines und Orchestrierung über MFA, Push, Passkeys (WebAuthn/FIDO2) und Wiederherstellungsabl?ufe. Entwickler biometrischer und verhaltensbasierter SDKs liefern Komponenten zur Signalerfassung und -abgleichung, die in mobile Anwendungen integriert werden. Standards und Telekommunikationsinfrastruktur spielen ebenfalls eine direkte Rolle für Interoperabilit?t und Leistungsf?higkeit der Bereitstellung. Die FIDO Alliance st?rkte das Zertifizierungs- und Interoperabilit?tsgerüst mit den Authenticator Metadata Requirements v1.6 (M?rz 2025) und entwickelte serverseitige Anforderungen weiter, die an WebAuthn Level 3 und CTAP 2.3 (Februar 2026) angeglichen sind, was plattformübergreifende Implementierungen unterstützt und das Risiko der Anbieterbindung für Unternehmen verringert. Nachgelagert bieten Mobilfunknetzbetreiber und Aggregatoren SMS sowie neu entstehende Funktionen zur stillen Authentifizierung und Teilnehmervalidierung, tragen dabei aber auch zunehmende Sicherheitspflichten. ITU-T X.1456 (April 2025) fügt Sicherheitsleitlinien für digitale Finanzdienstleistungen hinzu, einschlie?lich IMSI-Validierungs-Gateways, und Telekommunikations-Cybersicherheitsvorschriften in M?rkten wie Indien erh?hen die Meldepflichten und Anforderungen an die Netzwerksicherheit, was Netzbetreiber als Knotenpunkte der Betrugsbek?mpfung st?rkt und zugleich Engp?sse bei der Signalisierungssicherheit und regionalen Compliance-Unterschieden aufzeigt.
Wettbewerbslandschaft
Der Markt für mobile Ger?te-Benutzerauthentifizierungsdienste ist m??ig konzentriert: Die fünf gr??ten Anbieter kontrollieren 45–50 % des Umsatzes, was kleineren Innovatoren erm?glicht, profitable Nischen zu erschlie?en. Plattformführer wie Microsoft und Okta verfolgen horizontale Skalierung durch ?kosystempartnerschaften und betten Identit?t in Produktivit?tssuiten und Cloud-Plattformen ein. Thales differenziert sich mit einem Full-Stack-Ansatz, der Zahlungskartensicherheit und mobiles SIM-OTA-Management neben passwortlosen 360°-Einführungen bündelt, die verantwortungsvolle Biometrie betonen.
Yubico exemplifiziert hochgradige Spezialisierung mit einer CAGR von 40 % seit 2020 durch den Fokus auf Hardware-Schlüssel, die phishing-resistente Mandate erfüllen; eine Bereitstellung von 200.000 Einheiten bei T-Mobile validiert die Skalierbarkeit. Fingerprint Cards AB kooperiert mit Egis Technology, um Sensoren in Massenmarktger?te zu integrieren und die Relevanz in der Lieferkette zu sichern. Carrier wie Millicom zielen auf Lateinamerika durch eine Fusion und ?bernahme im Wert von 440 Millionen USD ab, die darauf ausgelegt ist, Authentifizierungs-APIs in bandbreitenbeschr?nkten Umgebungen zu kontrollieren.
Wei?er Raum verbleibt in verhaltensbasierter Biometrie, risikobasierter Orchestrierung und Compliance-as-Code. Anbieter, die in KI-Modelle investieren, die den Benutzerkontext kontinuierlich erlernen, k?nnen Falschpositive reduzieren, die Benutzererfahrung erhalten und gleichzeitig die Sicherheit versch?rfen. Die Hardware-Software-Konvergenz beschleunigt sich ebenfalls; Swissbit's kombinierter FIDO- und physischer Zugriffsschlüssel veranschaulicht die produktgesteuerte Expansion in OT-Umgebungen. Mit zunehmender Skalierung der passwortlosen Einführung werden L?sungsintegrierbarkeit und Entwicklererfahrung die Marktanteilsmigration zwischen etablierten Akteuren und Herausforderern bestimmen.
Marktführer für mobile Ger?te-Benutzerauthentifizierungsdienste
-
Symantec Corporation
-
Broadcom Inc. (CA Technologies)
-
Cisco Systems Inc. (Duo Security)
-
Microsoft Corporation
-
Okta Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Benutzerauthentifizierungsdienste auf Mobilger?ten
- Symantec Corporation
- Broadcom Inc. (CA Technologies)
- Cisco Systems Inc. (Duo Security)
- Microsoft Corporation
- Okta Inc.
- Thales Group (Gemalto)
- RSA Security LLC (Dell Technologies)
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- IDEMIA
- NEC Corporation
- Ping Identity Holding Corp.
- ForgeRock Inc.
- Authy (Twilio Inc.)
- Yubico AB
- Trustwave Holdings Inc.
- Micro Focus International plc
- Google LLC
- IBM Corporation
- Nexus Group
- SecurEnvoy Ltd.
- Aware Inc.
- Fujitsu Limited
Lesen Sie die Analyse der benutzerauthentifizierungsdienste auf mobilger?ten-Unternehmen

Marktchancen und Zukunftsaussichten
Die von Regulierungsbeh?rden vorangetriebene Abschaffung schwacher Sicherheitsfaktoren schafft kurzfristigen Freiraum für Alternativen, die hohe Sicherheit bei geringerer Reibung in der mobilen Authentifizierung gew?hrleisten. Die Zentralbank der VAE legte im Rahmen ihrer Richtlinie 3057 eine Frist bis M?rz 2026 fest, um SMS- und E-Mail-OTP für Finanztransaktionen auslaufen zu lassen, und lenkt Banken hin zu Biometrie, kryptografischen FIDO2-Passkeys und sicheren In-App-Freigaben. Dies erweitert die Nachfrage nach push-basierten Freigaben, ger?tegebundenen kryptografischen Authentifikatoren und Step-up-Orchestrierung, die in Audits nachweisbar ist.
Eine parallele Chance ist die europaweite Ausweitung von Wallet-Identit?tsprozessen. Die Europ?ische Kommission verabschiedete die Durchführungsverordnung (EU) 2026/798 (April 2026), die Standards für das Remote-Onboarding zu European Digital Identity Wallets auf substanziellem und hohem Sicherheitsniveau festlegt, was die Integrationsnachfrage nach mobilen Authentifizierungsdiensten unterstützt, die die Wallet-Registrierung, Re-Authentifizierung und Transaktionssignierung unter Einhaltung von Datenschutz- und Sicherheitsanforderungen absichern k?nnen. ?ber den regulatorischen Ersatz hinaus ist die Infrastrukturmodernisierung ebenfalls ein wichtiger Hebel für die Skalierung von Passkeys im Unternehmensumfeld. NIST SP 800-63B-4 (August 2025) bietet einen klareren Bezugspunkt für phishing-resistente MFA in an die US-Regierung angelehnten ?kosystemen, w?hrend die technischen FIDO-Arbeiten im Jahr 2026 (Serveranforderungen im Einklang mit WebAuthn Level 3 und CTAP 2.3) interoperable Implementierungen über Apps, Browser sowie verwaltete und nicht verwaltete Ger?te hinweg unterstützen. Anbieter, die mobile Ger?te-Bindung (hardwaregestützte Schlüsselpaare in Secure Enclave oder Android Keystore), Faktor-Orchestrierung über Push, Passkeys und Wiederherstellung sowie Compliance-Nachweise für Prüfer bündeln, k?nnen Ausgaben erschlie?en, da Unternehmen SMS-OTP-Abl?ufe ersetzen und passwortlose Abdeckung über frühe Anwenderkreise hinaus auf Kundenauthentifizierung und regulierte Transaktionsanwendungsf?lle ausweiten.
Recent Industry Developments in Markt für Benutzerauthentifizierungsdienste auf Mobilger?ten
- Juli 2026: Microsoft gab bekannt, dass Passkeys zur Standard-Anmeldemethode in Microsoft Entra ID wurden. Dies dr?ngt gro?e Unternehmensmandanten zu phishing-resistenter Authentifizierung auf Ebene des Identit?tsanbieters und erh?ht die Nachfrage nach Passkey-Bereitschaft in mobilen Apps, Helpdesk-Prozessen und Kontowiederherstellungsabl?ufen.
- Mai 2026: Cisco (Duo) führte mobile Inline-Authentifizierung für mobile Zugriffsger?te ein, um Verified Duo Push zu ersetzen. Diese ?nderung konzentriert einen gr??eren Teil des Authentifizierungsprozesses innerhalb des mobilen Ablaufs, unterstützt reibungs?rmere Freigaben und versch?rft zugleich die Kontrolle über ger?tegebundene Kontextsignale, die für Risikoentscheidungen genutzt werden.
- November 2024: NIST ver?ffentlichte SP 800-157 Revision 1 und erweiterte die Leitlinien für Derived PIV Credentials über zus?tzliche Formfaktoren für Bundesmitarbeiter und Auftragnehmer. Diese Aktualisierung bekr?ftigt die f?derale Ausrichtung auf st?rkere, portable Anmeldeinformationen und unterstützt die nachgelagerte Einführung h?her gesicherter mobiler Authentifizierungsimplementierungen in staatsnahen Lieferketten.


Markt für Benutzerauthentifizierungsdienste auf Mobilger?ten Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Ums?tze aus Diensten und Software, die die Identit?t eines Nutzers auf mobilen Endger?ten – haupts?chlich Smartphones, Tablets und Wearables – durch Methoden wie Passw?rter, Einmalpasscodes, ger?tebasierte Prüfungen, Biometrie und verhaltensbasierte Signale best?tigen.
Ausschlüsse aus dem Umfang: Ausgeschlossen sind reine Hardware-Token, eigenst?ndige Tools zur Verwaltung mobiler Ger?te sowie umfassende Identit?tsprüfungsplattformen, die nicht auf die mobile Benutzerauthentifizierung ausgerichtet sind.
厂别驳尘别苍迟颈别谤耻苍驳蝉ü产别谤蝉颈肠丑迟
-
Nach Authentifizierungstyp
- Passw?rter und PINs
- Zwei-Faktor-Authentifizierung
- Multi-Faktor-Authentifizierung
- Biometrische Authentifizierung
- Verhaltensbasierte und passive Authentifizierung
- Risikobasierte und kontextuelle Authentifizierung
- Soft-Token und Authentifizierungs-Apps
- Hardware-Sicherheitsschlüssel und FIDO-Token
-
Nach Bereitstellungsmodus
- Cloud-basierte Authentifizierung als Dienst
- Vor Ort
- Hybrid (Edge und Cloud)
-
Nach Authentifizierungskanal
- SMS-Einmalpasswort
- Push-Benachrichtigung
- In-App-Biometrie-API
- SIM- und stille mobile Netzwerkauthentifizierung
- E-Mail-Einmalpasswort und Magic Link
-
Nach Unternehmensgr??e
- KMU (< 1.000 Mitarbeiter)
- Gro?unternehmen
-
Nach Endnutzerbranche
- BFSI
- Unterhaltungselektronik und E-Commerce
- Regierung und ?ffentlicher Sektor
- Telekommunikation und IT-Dienste
- Gesundheitswesen und Biowissenschaften
- Fertigung und industrielles IoT
- Bildung und E-Learning
- Reise und Gastgewerbe
-
Nach Geografie
-
Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
-
厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
-
Europa
-
Nordics
- Schweden
- Norwegen
- Finnland
- Deutschland
- Vereinigtes K?nigreich
- Frankreich
- Italien
- Spanien
- ?briges Europa
-
Nordics
-
Asien-Pazifik
- China
- Indien
- Japan
- 厂ü诲办辞谤别补
- ASEAN-5
- Australien
- Neuseeland
- ?briger Asien-Pazifik
-
Naher Osten
-
Golfkooperationsrat
- Saudi-Arabien
- Vereinigte Arabische Emirate
- 罢ü谤办别颈
- Israel
- ?briger Naher Osten
-
Golfkooperationsrat
-
Afrika
- 厂ü诲补蹿谤颈办补
- Nigeria
- Kenia
- ?briges Afrika
-
Nordamerika
Datenquellen, Marktgr??enbestimmung und Validierung
Desk-Research
Desk-Research wurde eingesetzt, um die Marktgrenzen festzulegen, messbare Nachfragesignale auszuw?hlen und realistische Preis- und Adoptionsannahmen zu formulieren, bevor wir mit Branchenteilnehmern gesprochen haben. Wir haben ?ffentliche Quellen herangezogen, darunter NIST-Leitlinien zur digitalen Identit?t, ENISA-Ver?ffentlichungen, Ressourcen der Federal Trade Commission zum Identit?tsdiebstahl sowie authentifizierungsbezogene Standards und regulatorische Hinweise, die das Adoptionsverhalten beeinflussen.
Wir haben au?erdem unterstützende Belege aus Quellen wie SEC-Einreichungen und Jahresberichten, Investorenpr?sentationen, Patentdatenbanken und seri?ser Presseberichterstattung zu Passkeys, MFA-Einführungen und mobilen Sicherheitsprogrammen ausgewertet. Bei Bedarf wurden kostenpflichtige Abonnements für strukturierte Unternehmensfinanzdaten und Nachrichtenverfolgung sowie Patentrecherchen genutzt, was dazu beitr?gt, die Anbieterabdeckung über Regionen hinweg konsistent zu halten. Diese Quellen sind illustrativ und nicht abschlie?end, da viele weitere ?ffentliche Dokumente zur Datenerhebung, Validierung und Kl?rung herangezogen wurden.
Prim?rinterviews und Umfragen
Prim?rinterviews und Umfragen wurden mit einer Mischung aus Anbietern von Authentifizierungsdiensten, Teams für mobile Sicherheitsl?sungen, Kanalpartnern und Unternehmensk?ufern durchgeführt, die mobile Authentifizierung für Mitarbeiter- und Kundenanmeldungen einsetzen. Wir nutzten diese Gespr?che, um zu best?tigen, was als Umsatz aus mobiler Authentifizierung gez?hlt wird, um das Preisverhalten (Abonnement-, Lizenz- und API-Nutzungsgebühren) zu verfeinern und um regionale Adoptionsmuster in APAC, EMEA und Amerika zu überprüfen.
Verteilung der Befragten in der prim?ren Forschungsfeldarbeit
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 25 % | CXOs: 15 % | APAC: 42 % |
| Mittlere Ebene: 57 % | Funktions-/Bereichsleiter: 28 % | EMEA: 34 % |
| Kleinere Marktteilnehmer: 18 % | Manager: 57 % | Amerika: 24 % |
Marktgr??enbestimmung und Prognose
Für die Gr??enbestimmung wurde ein Top-down-Ansatz verwendet, bei dem Trends bei der installierten Basis mobiler Ger?te und die Aktivit?t digitaler Konten in einen adressierbaren Authentifizierungsnachfragepool übersetzt werden, der dann durch Adoptionsraten für MFA und passwortlose Abl?ufe gefiltert wird. Die Berechnung bleibt praktisch, indem sie an Variablen geknüpft wird, die j?hrlich verfolgt werden k?nnen, und das Ergebnis wird anschlie?end durch selektive Bottom-up-Prüfungen anhand von Stichproben der Anbieterumsatzaufteilungen, Kanal-Feedback und Stichprobenpreisen pro Nutzer oder pro Authentifizierungsereignis, angewendet auf plausible Volumina, best?tigt.
Zu den wichtigsten Eingaben im Modell geh?ren die Durchdringung von Smartphones und Wearables, der Anteil aktiver Nutzer und Mitarbeiter, die geschützte Apps verwenden, Multi-Faktor-Einschreibungsraten, die Verlagerung hin zu Phishing-resistenten Methoden wie Passkeys sowie die durchschnittliche Preisentwicklung für abonnement- und API-basierte Abrechnung. Wo Bottom-up-Ansichten in kleineren Regionen oder Nischenbranchen unvollst?ndig waren, wurden Lücken durch die Anwendung validierter Proxy-Verh?ltnisse geschlossen, wie etwa dem Mobile-First-Anteil an den gesamten Authentifizierungsbereitstellungen, gefolgt von Konsistenzprüfungen anhand beobachteter Unternehmenseinführungsmuster.
Die Prognose wurde mittels Szenarioanalyse durchgeführt, unterstützt durch Trendindikatoren und Expertenkonsens. Die Adoption kann sich nach politischen ?nderungen, gr??eren Sicherheitsvorf?llen oder plattformseitigen Aktualisierungen der Authentifizierungsstandards schnell ver?ndern, daher wurden die Wachstumspfade nach Region angepasst, unter Berücksichtigung von Unterschieden im Compliance-Druck, der Nutzung von digitalem Banking und dem Zeitpunkt der Cloud-Migration im Unternehmensbereich.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse werden anhand unabh?ngiger Signale gegengeprüft, wie etwa der Richtung der regionalen Unternehmens-Sicherheitsausgaben, Wachstumsmustern beim mobilen Anmeldevolumen und gemeldeten Verschiebungen hin zu MFA- und passwortlosen Bereitstellungen. Ausrei?er werden durch Varianzprüfungen bei Adoption, Preisgestaltung und implizitem Umsatz pro Nutzer untersucht und dann in einem mehrstufigen Analyseprozess vor der endgültigen Freigabe überprüft.
Die Studie wird j?hrlich aktualisiert, und Zwischenaktualisierungen werden ausgel?st, wenn wesentliche ?nderungen eintreten, wie etwa bedeutende regulatorische Schritte, gr??ere Verschiebungen bei Authentifizierungsstandards oder nennenswerte ?nderungen im Authentifizierungsverhalten mobiler Plattformen. Vor der Auslieferung wird ein abschlie?ender ?berprüfungsdurchgang durchgeführt, damit die Zahlen die neuesten verfügbaren ?ffentlichen Aktualisierungen und Feldrückmeldungen widerspiegeln.
Vergleich der Marktgr??e für Benutzerauthentifizierungsdienste auf Mobilger?ten von 黑料不打烊 mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktgr??en für mobile Authentifizierung sehen oft weit auseinander, weil die Abgrenzungen nicht identisch sind, selbst wenn die Formulierungen ?hnlich klingen. Unterschiede entstehen in der Regel dadurch, was als Dienst gez?hlt wird, ob der Umfang nur mobile Ger?te oder ein breiteres IAM-Spektrum umfasst und wie Preisgestaltung und Adoption von Jahr zu Jahr projiziert werden.
Die Tabelle zeigt eine gro?e Bandbreite, haupts?chlich weil einige Sch?tzungen angrenzende Sicherheitskategorien oder hardwaregebundene Authentifizierungsverk?ufe einbeziehen, w?hrend andere einen langsameren Preisrückgang oder eine andere Mischung aus abonnement- und nutzungsbasierten Gebühren annehmen. Auch der Zeitpunkt der W?hrungsumrechnung, das gew?hlte Basisjahr und die H?ufigkeit der Aktualisierung von Annahmen k?nnen die Zahl nach oben oder unten verschieben, selbst wenn die zugrunde liegende Adoptionsgeschichte konsistent ist.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 3,03 Milliarden USD (2025) | |
| Branchenforschungsanbieter A | 18,70 Milliarden USD (2025) | Diese Zahl scheint einen weiteren Rahmen zu verwenden, der wahrscheinlich breitere Ausgaben für Identit?ts- und Zugriffsmanagement über mobile Endpunkte hinaus einschlie?t und m?glicherweise auch angrenzende Ger?tesicherheits- oder Identit?tsplattformen bündelt, was den erfassten Umsatzpool erweitert. |
| Forschungsplattform B | 3,84 Milliarden USD (2025) | Diese Sch?tzung liegt n?her, gibt jedoch keine klaren Ausschlüsse an und kann in einigen Teilen der Definition zus?tzliche Identit?tsprüfungs- oder Nicht-Mobil-Authentifizierungsdienste einschlie?en, was die Basisjahrgesamtsumme erh?hen kann. |
Die Tabelle weist auf den Umfang als Haupttreiber der Lücken hin. Im Modell von 黑料不打烊 wird Umsatz nur dann erfasst, wenn er mit der Benutzerauthentifizierung auf mobilen Endger?ten verknüpft und als Abonnement, Lizenz oder API-Nutzung bepreist ist, wobei reine Hardware-Token und eigenst?ndige MDM-L?sungen ausgeschlossen bleiben. Wenn derselbe Markt auf breitere Identit?tsstacks oder angrenzende Sicherheitskategorien ausgeweitet wird, steigt die Zahl für 2025 naturgem?? an, selbst wenn die Wachstumserwartungen ?hnlich sind.


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der aktuelle Markt für mobile Ger?te-Benutzerauthentifizierungsdienste?
Der Markt wird im Jahr 2026 auf 3,78 Milliarden USD gesch?tzt und soll bis 2031 11,35 Milliarden USD erreichen.
Wie schnell wird der Markt voraussichtlich wachsen?
Der Sektor soll im Zeitraum 2026–2031 mit einer CAGR von 24,62 % wachsen, angetrieben durch die Einführung passwortloser Authentifizierung, Zero-Trust-Programme und strengere Vorschriften.
Welche Authentifizierungsmethode zeigt die st?rkste Wachstumsdynamik?
Die passwortlose Authentifizierung w?chst mit einer CAGR von 25,20 % und wird durch wachsende Passkey-Vertrautheit und native WebAuthn-Unterstützung in wichtigen Betriebssystemen gestützt.
Welche Region wird bis 2031 die h?chste Wachstumsrate verzeichnen?
Asien führt mit einer CAGR von 27,90 %, angetrieben durch biometrische Hardware in Mittelklasse-Smartphones und staatlich gef?rderte digitale Identit?tsinitiativen.
Warum stellen Unternehmen SMS-Einmalpassw?rter schrittweise ein?
SIM-Swap-Betrug und niedrige Zustellraten veranlassen Organisationen, auf Push-Benachrichtigungen, Passkeys und Carrier-APIs umzusteigen und die Authentifizierungskosten um bis zu 90 % zu senken.
Welches Bereitstellungsmodell übernehmen regulierte Branchen am schnellsten?
Hybride Edge-plus-Cloud-Architekturen wachsen mit einer CAGR von 22,10 %, da sie Anforderungen an die Datensouver?nit?t mit Cloud-Agilit?t und reduzierter Latenz in Einklang bringen.
Seite zuletzt aktualisiert am:



