
Marktgr??e und Marktanteil im Bereich milit?rische Cybersicherheit
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 20.61 Milliarden US-Dollar |
| Marktgr??e (2031) | 36.85 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 12.32 % |
| Schnellstwachsender Markt | Nordamerika |
| Gr??ter Markt | Nordamerika |
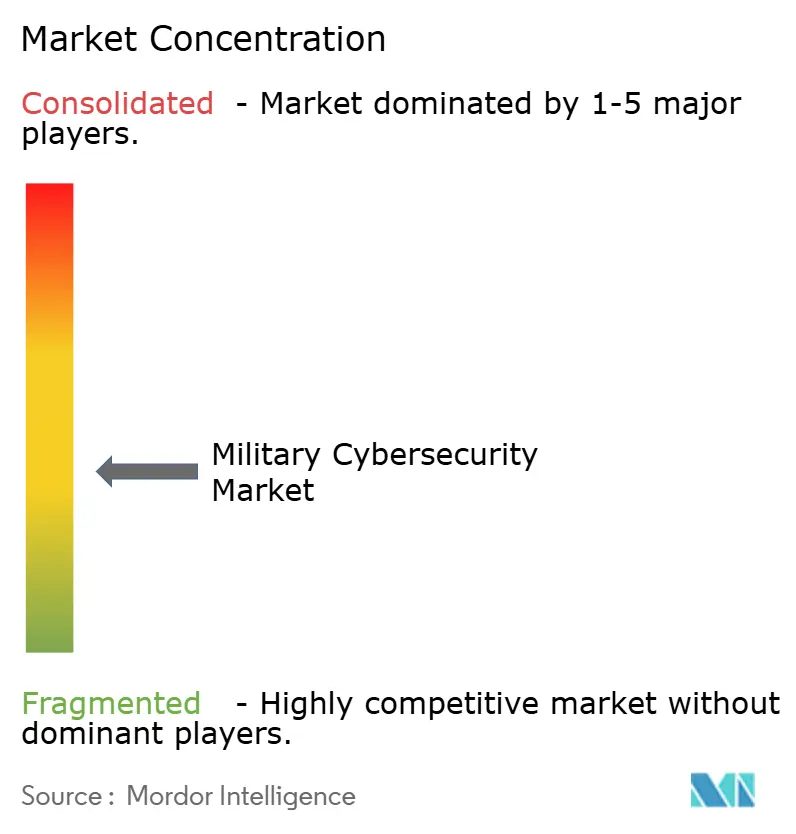
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Analyse des Marktes für milit?rische Cybersicherheit von 黑料不打烊
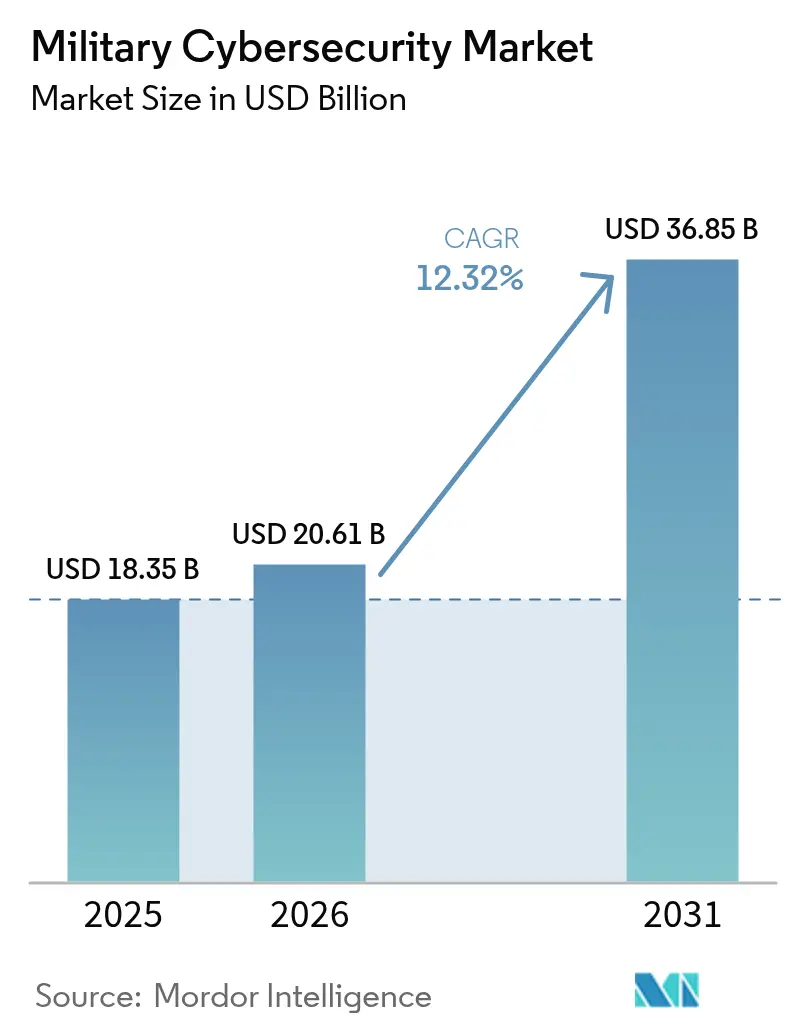
Die Marktgr??e für milit?rische Cybersicherheit wurde im Jahr 2025 auf 18,35 Milliarden USD gesch?tzt und soll von 20,61 Milliarden USD im Jahr 2026 auf 36,85 Milliarden USD bis 2031 wachsen, bei einer CAGR von 12,32 % w?hrend des Prognosezeitraums (2026–2031). Das Wachstum resultiert aus staatlich gef?rderten Eindringversuchen, Zero-Trust-Vorgaben und dom?nenübergreifenden Modernisierungsprogrammen, die Verteidigungsbeh?rden dazu zwingen, die digitale Infrastruktur zu st?rken. Das Pentagon gab den Ton an, indem es für das Haushaltsjahr 2025 14,5 Milliarden USD für Cyberspace-Aktivit?ten bereitstellte – ein Anstieg von 64 Millionen USD gegenüber dem Vorjahr.[1]Quelle: US-Verteidigungsministerium, ?Haushaltsantrag für das Haushaltsjahr 2025”, comptroller.defense.gov Die NATO richtete im Juli 2024 ein Integriertes Cyber-Verteidigungszentrum ein, um die Reaktionen des Bündnisses zu koordinieren. Die Regierungen im Asien-Pazifik-Raum zogen nach: Japan verabschiedete für 2025 einen historischen Verteidigungshaushalt von 734 Milliarden USD, der erhebliche Cyber-Mittel enth?lt. Die Beschaffungsmuster verlagerten sich hin zu softwaredefinierten Verteidigungsl?sungen, was durch das Software-Stücklisten-Mandat (SBOM) der US-Armee belegt wird, das im Februar 2025 in Kraft trat. Die Nachfrage nach Bedrohungsintelligenz-Plattformen stieg stark an, die Angriffe staatlichen Akteuren zuordnen, w?hrend verwaltete Sicherheitsdienste angesichts eines akuten Mangels an sicherheitsüberprüftem Cyber-Fachpersonal an Bedeutung gewannen.
Wichtigste Erkenntnisse des Berichts
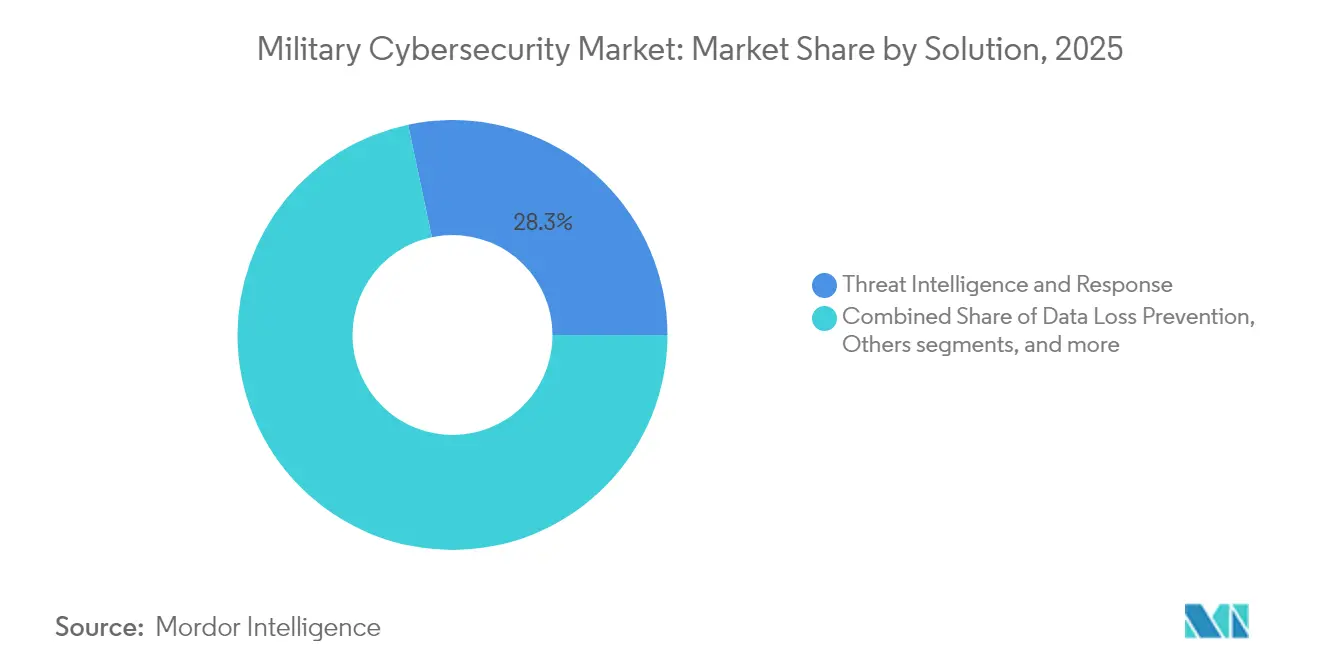
- Nach L?sung hielt das Segment Bedrohungsintelligenz und -reaktion im Jahr 2025 einen Anteil von 28,31 % am Markt für milit?rische Cybersicherheit; das Segment verwaltete Sicherheitsdienste wird voraussichtlich bis 2031 mit einer CAGR von 14,28 % wachsen.
- Nach Sicherheitsebene führte Netzwerksicherheit mit einem Umsatzanteil von 38,12 % im Jahr 2025; Cloud-Sicherheit w?chst bis 2031 mit einer CAGR von 16,18 %.
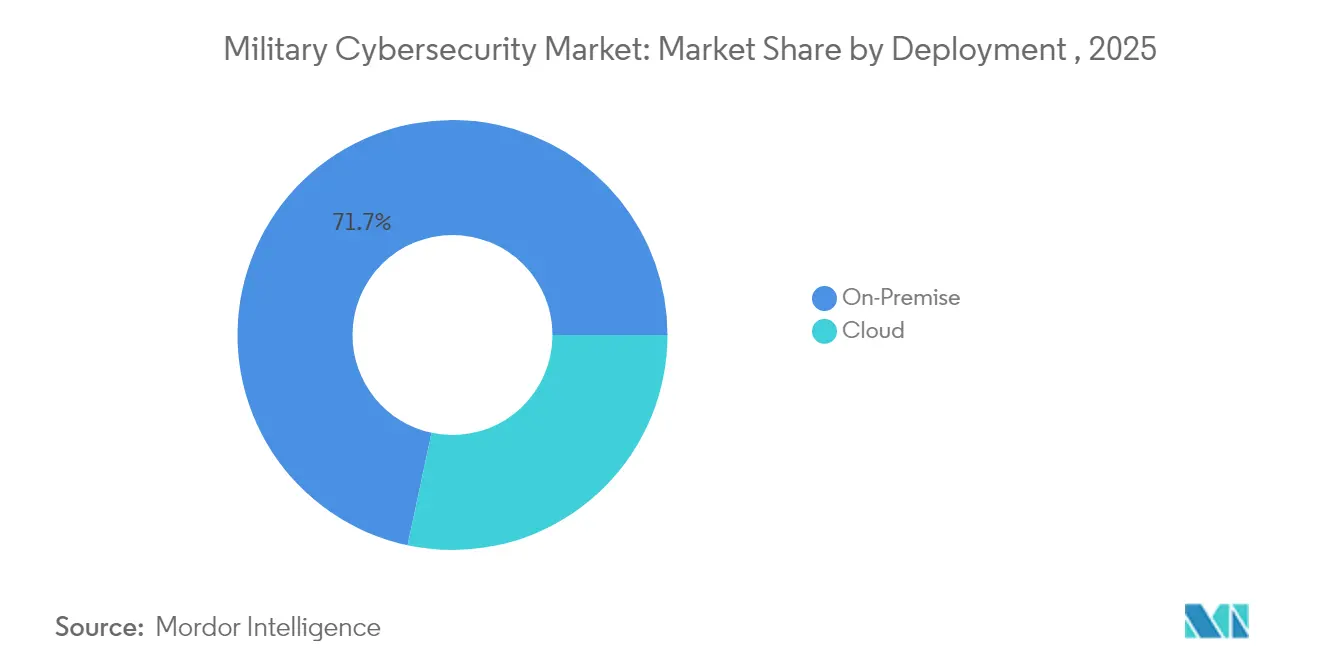
- Nach Bereitstellung entfielen im Jahr 2025 71,65 % der Marktgr??e für milit?rische Cybersicherheit auf On-Premise-L?sungen, w?hrend Cloud-Bereitstellungen mit einer CAGR von 16,55 % zunahmen.
- Nach Operationsdom?ne hielten Landstreitkr?fte im Jahr 2025 einen Anteil von 42,11 % an der Marktgr??e für milit?rische Cybersicherheit; Luftstreitkr?fte verzeichneten die h?chste CAGR von 15,22 % bis 2031.
- Nach Komponente entfielen im Jahr 2025 60,02 % der Marktgr??e für milit?rische Cybersicherheit auf Software und Dienstleistungen, w?hrend Hardware mit einer CAGR von 12,92 % wuchs.
- Nach Geografie dominierte Nordamerika im Jahr 2025 mit einem Umsatzanteil von 45,35 %, w?hrend der Asien-Pazifik-Raum die schnellste CAGR von 13,22 % bis 2031 verzeichnete.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für milit?rische Cybersicherheit
Analyse der Auswirkungen von Wachstumstreibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende staatlich gef?rderte Cyber-Eindringversuche | 3.2% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Modernisierungsprogramme (JADC2, DIANA usw.) | 2.8% | Nordamerika und NATO-Verbündete | Mittelfristig (2–4 Jahre) |
| Cloud- und Zero-Trust-Einführung im gesamten Verteidigungsministerium | 2.1% | Nordamerika, Ausweitung auf den Asien-Pazifik-Raum | Mittelfristig (2–4 Jahre) |
| Private-5G/Open-RAN-Einführungen treiben die Sicherheit auf der Hochfrequenzebene voran | 1.9% | Global, angeführt von Nordamerika und dem Asien-Pazifik-Raum | Langfristig (≥ 4 Jahre) |
| SBOM-Vorgaben für Waffensystem-Software | 1.4% | Nordamerika, Ausbreitung auf verbündete Nationen | Kurzfristig (≤ 2 Jahre) |
| Dringlichkeit der Post-Quanten-Kryptografie | 1.1% | Global, priorisiert in fortgeschrittenen Volkswirtschaften | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende staatlich gef?rderte Cyber-Eindringversuche
Ausgefeilte Kampagnen von Nationalstaaten haben die Verteidigungspriorit?ten neu gestaltet und die milit?rische Beschaffung von Perimeter-Verteidigungen hin zu Architekturen verlagert, die von einem bereits erfolgten Einbruch ausgehen. Der chinesische Hackerangriff auf das US-Finanzministerium im Dezember 2024 und der Datenschutzversto? bei der Lohnbuchhaltung des britischen Verteidigungsministeriums verdeutlichten die anhaltende Aktivit?t von Advanced-Persistent-Threat-Akteuren.[2]Quelle: Julian E. Barnes, ?China hackte das Finanzministerium in einem ?schwerwiegenden' Einbruch, sagen die USA”, The New York Times, nytimes.com Als Reaktion darauf stufte das US-Gesetz zur nationalen Verteidigungsgenehmigung 2025 Ransomware-Gruppen als feindliche Akteure ein, was die Nachfrage nach Plattformen steigerte, die Angriffe im gro?en Ma?stab zuordnen k?nnen. Das Büro des Direktors des Nationalen Geheimdienstes startete Sentinel Horizon unter Verwendung von Recorded-Future-Informationen und demonstrierte damit die Abh?ngigkeit von kommerziellen Methoden.
Modernisierungsprogramme treiben integrierte Cyber-Architekturen voran
Das dom?nenübergreifende Befehls- und Kontrollsystem (JADC2) erfordert Verteidigungsma?nahmen, die den Datenverkehr über Land-, See-, Luft-, Weltraum- und Cyber-Dom?nen hinweg absichern, und zwingt Anbieter dazu, interoperable, klassifizierungsbewusste L?sungen bereitzustellen. Der Verteidigungsinnovationsbeschleuniger der NATO f?rderte 2025 70 Unternehmen mit doppeltem Verwendungszweck, die jeweils 100.000 EUR (~116.000 USD) erhielten, um Technologien für sichere Kommunikation zur Marktreife zu bringen. Der EU-Cyber-Solidarit?tsakt stellte 1,11 Milliarden EUR (~1,28 Milliarden USD) für grenzüberschreitende Sicherheitsoperationszentren bereit und schuf damit eine Nachfrage nach koalitionsf?higen Plattformen.[3]Quelle: Europ?ische Kommission, ?Der EU-Cyber-Solidarit?tsakt”, digital-strategy.ec.europa.eu Anbieter, die standardkonforme L?sungen entwickelten, nutzten Chancen bei alliierten Streitkr?ften.
Cloud- und Zero-Trust-Einführung beschleunigt die digitale Transformation des Milit?rs
Das Verteidigungsministerium strebte eine vollst?ndige Zero-Trust-Implementierung bis 2027 an, was durch den Thunderdome-Pilotversuch der Verteidigungsinformationssystemsbeh?rde (DISA) und den Flank-Speed-Dienst der Marine demonstriert wurde. Identit?tszentrierte Sicherheitsmodelle schufen M?glichkeiten für Anbieter, die kontinuierliche Ger?tevalidierung und Mikrosegmentierung anbieten. Die Luftwaffe ver?ffentlichte einen datenzentrierten Zero-Trust-Entwurf, der die automatisierte Inhaltskennzeichnung gegenüber Netzwerkgrenzen priorisiert. Mit der Migration klassifizierter Arbeitslasten in akkreditierte Clouds stieg die Nachfrage nach Verschlüsselung auf Enklavenebene und richtlinienbasierter Zugangskontrolle.
Private-5G- und Open-RAN-Bereitstellungen erweitern die Angriffsfl?chen
Das Pentagon budgetierte 2024 179 Millionen USD für die 5G-Forschung und skizzierte Bereitstellungen auf rund 800 Stützpunkten, was Hochfrequenzebenen-Verteidigungsma?nahmen und sicheres Netzwerk-Slicing erfordert. Spanien, Jordanien und andere Verbündete vergaben Vertr?ge für privates 5G, was die globalen Verteidigungsausgaben für Mobilfunknetze für 2024–2027 auf 1,5 Milliarden USD trieb. Open-RAN-Architekturen führten neue Risiken in der Lieferkette ein und erh?hten die Nachfrage nach Integrit?tsprüfungswerkzeugen, die disaggregierte Komponenten validieren. Anbieter, die auf Telekommunikationssicherheit spezialisiert sind, positionierten ihre Angebote rund um Hochfrequenz-Angriffserkennung und Ende-zu-Ende-Verschlüsselung für taktische Kommunikation.
Analyse der Auswirkungen von Wachstumshemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an sicherheitsüberprüftem Cyber-Fachpersonal | -2.1% | Nordamerika, Ausweitung auf verbündete Nationen | Mittelfristig (2–4 Jahre) |
| Budgetbeschr?nkungen / Kostenüberschreitungen | -1.8% | Global, besonders ausgepr?gt bei kleineren Verteidigungsbudgets | Kurzfristig (≤ 2 Jahre) |
| Fragmentierung von Legacy-OT/ICS | -1.3% | Global, schwerwiegend auf etablierten Milit?rstützpunkten | Langfristig (≥ 4 Jahre) |
| Datensouver?nit?ts- und Exportkontrollbarrieren | -0.9% | Global, konzentriert in Koalitionsoperationen | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Mangel an sicherheitsüberprüftem Cyber-Fachpersonal bremst die Umsetzungsgeschwindigkeit
Verteidigungsbeh?rden k?mpften mit rund 225.000 unbesetzten Cyber-Stellen in den USA, wobei Sicherheitsüberprüfungen die Lücken versch?rften. Die Cyber-Personalstrategie vom M?rz 2023 schwenkte auf kompetenzbasierte Einstellungen um, doch die Zeitr?ume für Sicherheitsüberprüfungen verlangsamten die Projektdurchführung weiterhin. Das Büro des Nationalen Cyber-Direktors strich die Voraussetzung eines vierj?hrigen Hochschulabschlusses, aber die Arbeitskosten stiegen weiter, da Beh?rden um knappes Fachpersonal konkurrierten.
Fragmentierung von Legacy-OT/ICS schafft Integrationsherausforderungen
Viele Waffenprogramme hinken bei der Einbettung von Cybersicherheit w?hrend der Entwicklung hinterher und hinterlassen Tausende von veralteten industriellen Steuerungssystemen, die anf?llig sind. Das Pentagon bereitete Zero-Trust-Leitlinien für OT-Umgebungen vor, die für September 2025 geplant waren, und erkannte damit komplexe luftgespaltene Netzwerke an, die eine spezialisierte Segmentierung erfordern. Teams für das Obsoleszenzmanagement hatten Schwierigkeiten, veraltete Komponenten angesichts kurzer kommerzieller Lebenszyklen zu ersetzen, was die Einführung einheitlicher Architekturen verlangsamte.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach L?sung: Bedrohungsintelligenz und -reaktion dominieren, verwaltete Sicherheitsdienste wachsen stark
Bedrohungsintelligenz und -reaktion hielten im Jahr 2025 einen Anteil von 28,31 % am Markt für milit?rische Cybersicherheit, was den Bedarf der Kommandeure nach Zuordnung auf Kampagnenebene und pr?diktiver Analytik widerspiegelt. Anbieter integrierten KI-Modelle, um Indikatoren über mehrere Klassifizierungsebenen hinweg zu korrelieren und die Latenz zwischen Erkennung und operativer Ma?nahme zu reduzieren. Verwaltete Sicherheitsdienste verzeichneten eine CAGR von 14,28 %, da Organisationen die 24/7-?berwachung auslagerten, um dem Personalmangel entgegenzuwirken. Identit?ts- und Zugangsverwaltungstools wuchsen auf der Grundlage von Zero-Trust-Direktiven, die eine kontinuierliche ?berprüfung vorschreiben. Plattformen für Sicherheitsinformationen und Ereignisverwaltung entwickelten sich zu cloudnativen Verhaltensanalyse-Engines, die subtile Anomalien erkennen, anstatt sich ausschlie?lich auf regelbasierte Warnmeldungen zu verlassen.
Verteidigungsbeh?rden kombinierten Bedrohungsintelligenz-Feeds zunehmend mit kinetischen Planungssystemen, sodass Kommandeure Cyber-Effekte neben physischen Operationen modellieren konnten. Die Marktgr??e für milit?rische Cybersicherheit im Bereich Bedrohungsintelligenz wird bis 2031 voraussichtlich 10,29 Milliarden USD erreichen und j?hrlich um 12,08 % wachsen. SBOM-Compliance-Tools wurden zu einem integralen Bestandteil von Portfolios verwalteter Dienste und gew?hrleisteten die Transparenz der Software-Lieferkette für neue und nachgerüstete Programme.


Nach Sicherheitsebene: Netzwerksicherheit bleibt Eckpfeiler, Cloud w?chst stark
Netzwerksicherheit erzielte 2025 einen Umsatzanteil von 38,12 %, gestützt durch Verschlüsselung, Segmentierung und dom?nenübergreifende Schutzma?nahmen, die klassifizierte Verbindungen sichern. Private-5G-Bereitstellungen erweiterten den Einsatzbereich für adaptive Firewalls, die softwaredefinierte Funkwege absichern. Cloud-Sicherheit verzeichnete eine CAGR von 16,18 %, da akkreditierte Hyperscale-Zonen sensible, nicht klassifizierte Arbeitslasten übernahmen. Mandantenübergreifende Grenzkontrollen, Schlüssel auf Enklavenebene und kontinuierliche Compliance-Prüfungen dominierten die Beschaffungsanforderungen.
Endpunkt- und Anwendungssicherheit werden in die Zero-Trust-Orchestrierung integriert, bei der Ger?tezustand, Benutzerverhalten und Datenkennzeichnungen Zugriffsentscheidungen unabh?ngig vom Netzwerkstandort steuern. Die Marktgr??e für milit?rische Cybersicherheit im Bereich Cloud-Sicherheit wird bis 2031 voraussichtlich 7,05 Milliarden USD übersteigen. Gleichzeitig unterstützten hardwarebasierte Verschlüsselungsmodule Post-Quanten-Roadmaps und gew?hrleisteten den Datenverkehrsschutz über 2035 hinaus.
Nach Bereitstellung: On-Premise bleibt bestehen, Hybrid w?chst
On-Premise hielt im Jahr 2025 einen Marktanteil von 71,65 %, da Kommandeure eine deterministische Kontrolle unter kommunikationsgesperrten Bedingungen ben?tigten. Luftgespaltene Rechenzentren, vorw?rts stationierte Server und robuste taktische Clouds dominierten die Feldbeschaffungen. Cloud-Bereitstellungen stiegen mit einer CAGR von 16,55 %, da das Verteidigungsministerium nicht klassifizierte Arbeitslasten in kommerzielle Regionen verlagerte, die FedRAMP High und Impact Level 5 Baselines bestanden.
Hybridmodelle kombinierten Edge-Verarbeitung mit intermittierender Synchronisierung zu zentralen Clouds und unterstützten Missionen, bei denen Latenz und Ausfallsicherheit Bandbreitenbeschr?nkungen übertrafen. Das Pentagon erprobte Offshore-Cloud-Regionen, um Koalitionsoperationen zu erm?glichen, ohne Daten zurückzuführen – ein Ansatz, der die Enklavenabschirmung gegenüber dem physischen Standort betonte. Cloudnative DevSecOps-Pipelines verkürzten Aktualisierungszyklen und beschleunigten das Schlie?en von Sicherheitslücken von Monaten auf Stunden.
Nach Operationsdom?ne: Landstreitkr?fte verankern die Ausgaben, Luftstreitkr?fte beschleunigen
Aufgrund ihrer verteilten Installationen und Legacy-Systeme entfielen im Jahr 2025 42,11 % des Marktes für milit?rische Cybersicherheit auf Landstreitkr?fte. Brigade-Kampfteams modernisierten ihre taktische Serverinfrastruktur und integrierten softwaredefinierte Funkger?te mit Cyber-Schutzma?nahmen. Der Marktanteil von Landstreitkr?ften im Bereich milit?rische Cybersicherheit wird voraussichtlich leicht sinken, da sich die Ausgaben auf andere Dom?nen verteilen. Luftstreitkr?fte verzeichneten die schnellste CAGR von 15,22 % aufgrund von unbemannten Luftfahrzeugen, Satellitenverbindungen und fortschrittlicher Avionik, die sichere Over-the-Air-Updates erfordern.
Marineplattformen h?rteten Steuerungsnetzwerke, die U-Boote, Flugzeugtr?ger und Küstengew?sser umspannen, und setzten autonome Cyber-Agenten ein, die ohne Satellitenverbindung operieren. Das US-Weltraumkommando investierte in widerstandsf?hige Bodenstationen und Verschlüsselungsger?te, die St?rungen und T?uschungsman?ver standhalten. Dom?nenübergreifende L?sungen stellten sicher, dass Missionsdaten zwischen Teilstreitkr?ften ausgetauscht werden konnten, w?hrend Klassifizierungsgrenzen gewahrt blieben.
Nach Komponente: Software und Dienstleistungen dominieren den digitalen Wandel
Software und Dienstleistungen machten 2025 60,02 % des Umsatzes aus, da Verteidigungsbeh?rden agile Patches, Analytik und ausgelagerte ?berwachung priorisierten. Die Rahmenwerke für ?Kontinuierliche Betriebsgenehmigung” verkürzten Akkreditierungszyklen und f?rderten schnelle Funktionsver?ffentlichungen. Das Hardware-Segment wuchs bis 2031 mit einer CAGR von 12,92 %, angetrieben durch vertrauenswürdige Plattformmodule, Verschlüsselungsbeschleuniger und KI-Inferenzchips zur Malware-Erkennung. Das INGOTS-Programm der DARPA im Wert von 42,8 Millionen USD finanzierte die automatisierte Schwachstellenerkennung, die auf Edge-Prozessoren l?uft und die Konvergenz von Hardware und Software beweist. Zukünftige Beschaffungen werden sicheres Booten, gemessene Attestierung und containerisierte Mikrodienste kombinieren, um mehrschichtige Verteidigungsma?nahmen vom Silizium bis zur Anwendung bereitzustellen.
Geografische Analyse
Nordamerika behielt im Jahr 2025 einen Marktanteil von 45,35 % und wurde durch die Cyber-Mittelzuweisung der Vereinigten Staaten in H?he von 30 Milliarden USD und ein ausgereiftes Beschaffungs?kosystem gestützt. Regionale Programme wie Thunderdome der Verteidigungsinformationssystemsbeh?rde (DISA), das SBOM-Mandat der Armee und Private-5G-Einführungen pr?gten die globalen Anforderungen. Kanada nutzte den Verteidigungsinnovationsbeschleuniger der NATO zur Mitfinanzierung von Dual-Use-Startups, w?hrend Mexiko die milit?rische Cloud-Akkreditierung vorantrieb, um Grenzoperationen zu sichern. Die Marktgr??e für milit?rische Cybersicherheit in Nordamerika wird bis 2031 voraussichtlich 16,58 Milliarden USD erreichen.
Der Asien-Pazifik-Raum verzeichnete die h?chste CAGR von 13,22 %, da Japan eine aktive Cyber-Verteidigungshaltung einnahm und pr?ventive Operationen gegen Gegner genehmigte. QUAD-Initiativen standardisierten Software-Sicherheitsaudits in Australien, Indien, Japan und den Vereinigten Staaten und erleichterten so den Markteintritt für Anbieter. ASEAN-Streitkr?fte bildeten dedizierte Cyber-Kommandos; der Digitale Nachrichtendienst Singapurs operationalisierte integrierte Bedrohungsjagd über maritime und Landressourcen hinweg. Chinas Volt-Typhoon-Kampagne gegen die Infrastruktur Guams beschleunigte Investitionen in inselbasierte Frühwarnsysteme.
Europa profitierte vom Cyber-Solidarit?tsakt in H?he von 1,11 Milliarden EUR (~1,28 Milliarden USD) und dem Integrierten Cyber-Verteidigungszentrum der NATO. Finnland beherbergte Technologiezentren, die an sicherer 6G-Kommunikation arbeiten und nordeurop?ische Startups anzogen. Fragmentierte Beschaffung und unterschiedliche kryptografische Standards verlangsamten jedoch die grenzüberschreitende Skalierung. Der Nahe Osten und Afrika weiteten ihre Cyber-Budgets aus, um kritische Infrastrukturen inmitten regionaler Konflikte zu schützen, obwohl das Wachstum aufgrund fiskalischer Einschr?nkungen ungleichm??ig blieb.


Wettbewerbslandschaft
Der Markt wies eine moderate Konzentration auf. Lockheed Martin Corporation, BAE Systems plc, Northrop Grumman Corporation und RTX Corporation bauten ihre traditionelle St?rke aus, indem sie KI-gestützte Analytik in Befehls- und Kontrollsysteme integrierten. Kommerzielle Spezialisten wie Palo Alto Networks, Fortinet, Cisco und CrowdStrike sicherten sich gro?e Vertr?ge für verwaltete Dienste und Software-Abonnements; der Rahmenvertrag von Palo Alto mit der Verteidigungsinformationssystemsbeh?rde (DISA) im Wert von 996 Millionen USD signalisierte die Akzeptanz kommerzieller Tools für klassifizierte Arbeitslasten. Partnerschaften nahmen zu: Lockheed Martin integrierte KI-Sensoren von CrowdStrike in F-35-Missionssysteme; BAE Systems arbeitete mit Splunk an Echtzeit-Protokollanalysen für maritime Kampfnetzwerke zusammen.
Zu den strategischen Schritten geh?rten der Sole-Source-Vertrag von Palantir mit der Marine im Wert von 919,78 Millionen USD für granulare Klassifizierungskontrollen und der Auftragsauftrag von HII an die Luftwaffe im Wert von 70 Millionen USD mit Schwerpunkt auf Schwachstellenminderung. Anbieter differenzierten sich durch die Bereitstellung standardkonformer SBOM-Generatoren, Post-Quanten-Verschlüsselungssuiten und Hochfrequenzebenen-Angriffserkennung für privates 5G. Nischenanbieter zielten auf die Sicherheit von Betriebstechnologie ab; der Luftwaffenvertrag von General Dynamics im Wert von 185 Millionen USD befasste sich mit der H?rtung industrieller Steuerungssysteme.
Da die führenden Anbieter gemeinsam rund 55 % des globalen Umsatzes kontrollierten, zeigte der Markt einen gesunden Wettbewerb bei klarer Führungsposition. Integrierte Architekturangebote, die Zero-Trust, Bedrohungsintelligenz und Lieferkettensicherung kombinieren, entschieden über Vertragsgewinne, w?hrend Einzelprodukte das Risiko der Kommoditisierung trugen.
Marktführer im Bereich milit?rische Cybersicherheit
Lockheed Martin Corporation
Northrop Grumman Corporation
BAE Systems plc
RTX Corporation
Thales Group
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- Februar 2025: HII gab bekannt, dass seine Abteilung Mission Technologies einen Auftragsauftrag im Wert von 70 Millionen USD erhalten hat, um die Sicherheit der Systeme und Software der US-Luftwaffe zu verbessern. ?ber fünf Jahre wird HII Schwachstellen identifizieren und mindern, die Einhaltung staatlich vorgeschriebener Informationssicherheitsanforderungen sicherstellen und vor unbefugtem Zugriff oder gegnerischen Bedrohungen schützen.
- Juni 2024: Leidos erhielt einen Folgevertrag im Wert von 738 Millionen USD zur Bereitstellung von Unternehmens-IT, Telekommunikation und Cybersicherheitsunterstützung für das Luftwaffenministerium in der Nationalen Hauptstadtregion. Der Einzelvergabevertrag umfasst einen einj?hrigen Basiszeitraum, vier einj?hrige Optionen und eine sechsmonatige Option.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinitionen und wesentliche Abdeckung
Unsere Studie klassifiziert den Markt für milit?rische Cybersicherheit als alle dedizierten Hardware-, Software- und Managed Services, die von nationalen Verteidigungsministerien und uniformierten Streitkr?ften erworben werden, um missionskritische Netzwerke, Waffenplattformen und klassifizierte Daten vor b?swilliger Cyberaktivit?t zu schützen.
Die L?sungen umfassen Bedrohungsintelligenz, Identit?ts- und Zugriffskontrollen, Netzwerk-, Cloud- und Endpunktsicherheitsebenen sowie zugeh?rige professionelle Dienstleistungen.
Ausschlüsse aus dem Geltungsbereich: Ausgaben ziviler Beh?rden, IoT-Sensoren zur Grenzkontrolle und generische kommerzielle Antivirenprogramme sind nicht Gegenstand dieser Bewertung.
厂别驳尘别苍迟颈别谤耻苍驳蝉ü产别谤蝉颈肠丑迟
- Nach L?sung
- Bedrohungsintelligenz und -reaktion
- Identit?ts- und Zugangsverwaltung
- Datenverlustpr?vention
- Sicherheitsinformationen und Ereignisverwaltung
- Einheitliches Bedrohungsmanagement
- Risiko- und Compliance-Management
- Verwaltete Sicherheitsdienste
- Sonstige
- Nach Sicherheitsebene
- Endpunktsicherheit
- Netzwerksicherheit
- Cloud-Sicherheit
- Anwendungssicherheit
- Nach Bereitstellung
- On-Premise
- Cloud
- Nach Operationsdom?ne
- Landstreitkr?fte
- Luftstreitkr?fte
- Seestreitkr?fte
- Nach Komponente
- Hardware-Appliances
- Software und Dienstleistungen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Europa
- Vereinigtes K?nigreich
- Deutschland
- Frankreich
- Russland
- ?briges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- 厂ü诲办辞谤别补
- ?briger Asien-Pazifik-Raum
- 厂ü诲补尘别谤颈办补
- Brasilien
- Mexiko
- ?briges 厂ü诲补尘别谤颈办补
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Israel
- ?briger Naher Osten
- Afrika
- 厂ü诲补蹿谤颈办补
- ?briges Afrika
- Naher Osten
- Nordamerika
Detaillierte Forschungsmethodik und Datenvalidierung
Prim?rforschung
Interviews mit Programmmanagern, pensionierten Cyberoffizieren und Anbietern von Sicherheits-Appliances in Nordamerika, Europa, Asien-Pazifik und dem Nahen Osten erm?glichten es uns, Durchdringungsraten, durchschnittliche Verkaufspreise und Einführungszeitpl?ne zu validieren, die durch reine Schreibtischarbeit nicht h?tten ermittelt werden k?nnen.
Umfrage-Feedback von Systemintegratoren verfeinerte zus?tzlich die Annahmen zur Cloud-Migrationsgeschwindigkeit und zu Zero-Trust-Compliance-Meilensteinen.
Desk Research
Mordor-Analysten legten das Fundament mithilfe frei verfügbarer Tier-1-Quellen wie US-DoD-Budgetbegründungen, Ver?ffentlichungen des NATO Cooperative Cyber Defence Centre, SIPRI-Tabellen zu Milit?rausgaben, Warnmeldungen der EU Agency for Cybersecurity sowie Beschaffungsbekanntmachungen des japanischen MoD, die Plattformzahlen und Sicherheits-Upgrade-Zyklen verdeutlichen.
Unternehmens-10-Ks, Programmbriefings und angesehene Verteidigungsmedien halfen dabei, typische Vertragswerte zu benchmarken.
Kostenpflichtige Datenbanken, darunter D&B Hoovers für Integratorums?tze und Dow Jones Factiva für Auftragsmeldungen, lieferten zus?tzliche Kontrollpunkte.
Diese Liste ist illustrativ; viele weitere Dokumente flossen in die Datenerhebung und Querprüfungen ein.
Marktgr??e & Prognose
Eine Top-down-Rekonstruktion beginnt mit den thematisch klassifizierten IT-Ausgaben der Verteidigung, die anschlie?end anhand historischer Cyber-Ausgabenquoten angepasst und durch Stichproben von Vertragswerten (Bottom-up-Aggregationen der wichtigsten Anbieter) best?tigt werden.
Zu den Schlüsselvariablen z?hlen die j?hrliche Anzahl von Cyber-Vorf?llen im Verteidigungsbereich, der Anteil der in sichere Clouds verlagerten Workloads, der Rhythmus von Multi-Domain-Führungs- und Kontrollprogrammen (z. B. JADC2), durchschnittliche Hardware-Erneuerungszyklen sowie die Gehaltsinflation bei sicherheitsüberprüften Fachkr?ften.
Eine multivariate Regression erfasst, wie jeder Treiber den Wert bis 2030 beeinflusst.
Wo Anbieter-Aggregationen unzureichend sind, werden Lücken durch regionsspezifische Preis-pro-Arbeitsplatz-Benchmarks gefüllt, die w?hrend der Interviews vereinbart wurden.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse durchlaufen dreistufige Varianzprüfungen, Peer-Review und die Genehmigung durch leitende Analysten vor der Ver?ffentlichung.
Die Modelle werden alle zw?lf Monate aktualisiert, wobei Zwischenrevisionen durch gr??ere Auftragsvergaben oder regulatorische ?nderungen ausgel?st werden, um sicherzustellen, dass Kunden stets die aktuellste kalibrierte Einsch?tzung erhalten.
Warum Mordors Baseline für milit?rische Cybersicherheit Verl?sslichkeit genie?t
Ver?ffentlichte Zahlen weichen h?ufig voneinander ab, weil Herausgeber unterschiedliche Geltungsbereiche, Preisreferenzen und Aktualisierungsrhythmen w?hlen.
Wesentliche Ursachen für Abweichungen sind die Einbeziehung alliierter Luft- und Raumfahrt-IT-Budgets durch einige Beobachter, die Nichtberücksichtigung von Cloud-basierten Managed Security Services durch andere oder Einzel-Jahres-W?hrungsumrechnungen, die Gesamtwerte gegenüber den von Mordor gew?hlten mehrj?hrigen Durchschnittswerten verzerren.
Benchmark-Vergleich
| Marktgr??e | Anonymisierte Quelle | Prim?rer Abweichungstreiber |
|---|---|---|
| USD 18,35 Mrd. (2025) | 黑料不打烊 | - |
| USD 33,25 Mrd. (2025) | Global Consultancy A | Bündelt umfangreichere Luft- und Raumfahrt-IT-Assets und eine partielle Bottom-up-Bestandsaufnahme von Subunternehmern, was die Ausgangsbasis aufbl?ht |
| USD 15,05 Mrd. (2025) | Trade Journal B | Schlie?t cloudbasierte Managed Services aus und stützt sich auf konservative Pauschalpreise für Abonnement-Tools |
Der Vergleich zeigt, wie eine disziplinierte Geltungsbereichsauswahl, eine ausgewogene Kombination aus Top-down- und stichprobenbasierten Bottom-up-Prüfungen sowie j?hrliche Aktualisierungen es Mordor erm?glichen, einen transparenten, verl?sslichen Benchmark zu liefern, den Entscheidungstr?ger auf klare Variablen und wiederholbare Schritte zurückführen k?nnen.


Im Bericht beantwortete Schlüsselfragen
Wie gro? ist der aktuelle Markt für milit?rische Cybersicherheit?
Der Markt für milit?rische Cybersicherheit hatte im Jahr 2026 einen Wert von 20,61 Milliarden USD und wird bis 2031 voraussichtlich 36,85 Milliarden USD erreichen, was einer robusten CAGR von 12,32 % entspricht.
Wer sind die wichtigsten Akteure im Markt für milit?rische Cybersicherheit?
Thales Group, Lockheed Martin Corporation, General Dynamics Corporation, Northrop Grumman Corporation und BAE Systems plc sind die wichtigsten Unternehmen, die im Markt für milit?rische Cybersicherheit t?tig sind.
Welche Region w?chst im Markt für milit?rische Cybersicherheit am schnellsten?
Der Asien-Pazifik-Raum verzeichnete die h?chste CAGR von 13,22 %, da Japan eine aktive Cyber-Verteidigungshaltung einnahm und pr?ventive Operationen gegen Gegner genehmigte.
Welche Region hat den gr??ten Anteil am Markt für milit?rische Cybersicherheit?
Nordamerika behielt im Jahr 2025 einen Marktanteil von 45,35 % und wurde durch die Cyber-Mittelzuweisung der Vereinigten Staaten in H?he von 30 Milliarden USD und ein ausgereiftes Beschaffungs?kosystem gestützt.
Seite zuletzt aktualisiert am:



