
Marktgr??e und Marktanteil der Mikrosegmentierung
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
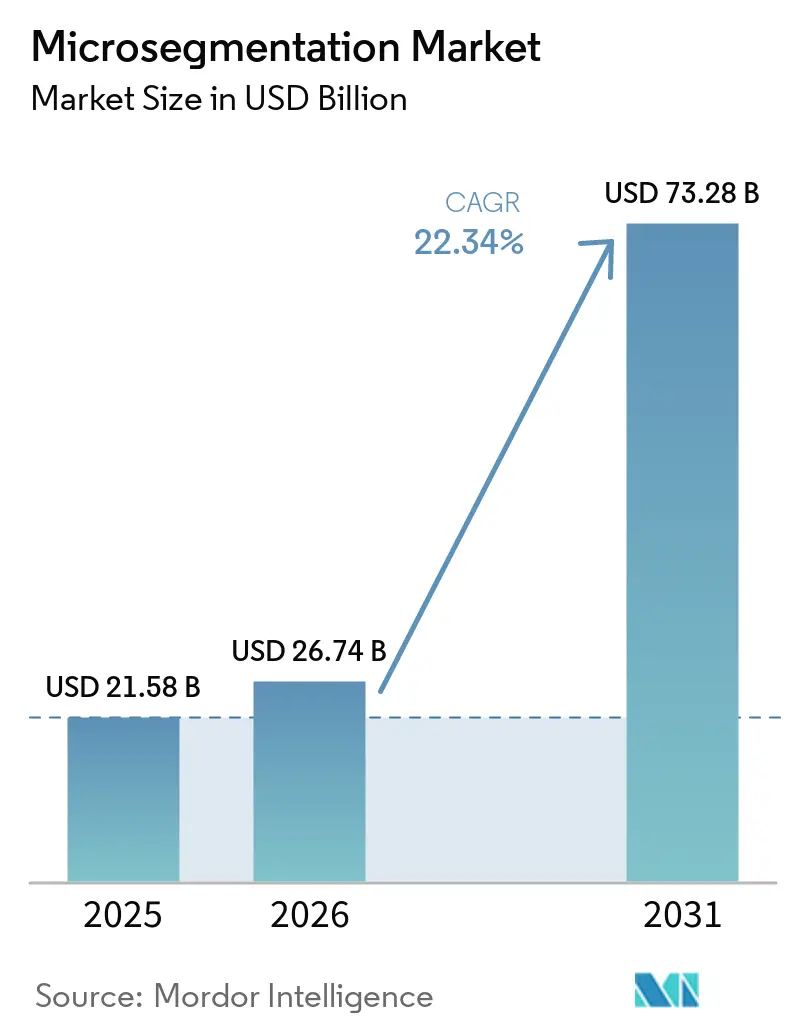
| Marktgr??e (2026) | 26.74 Milliarden US-Dollar |
| Marktgr??e (2031) | 73.28 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 22.34 % |
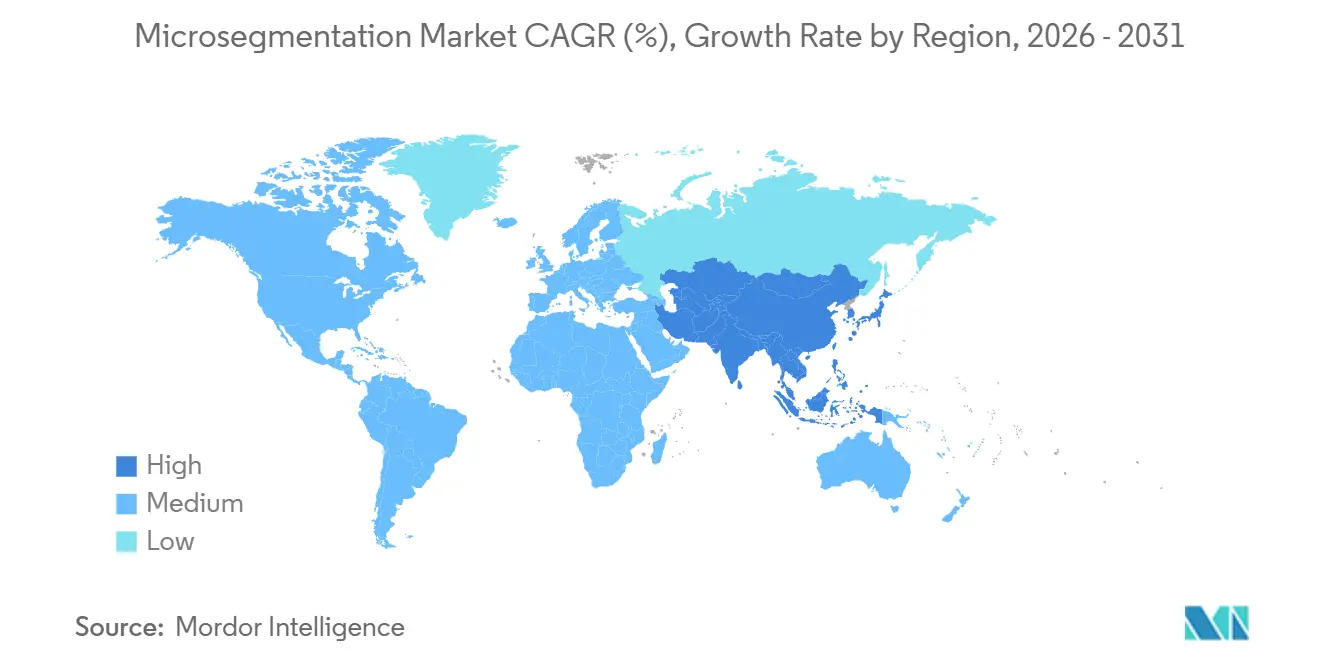
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
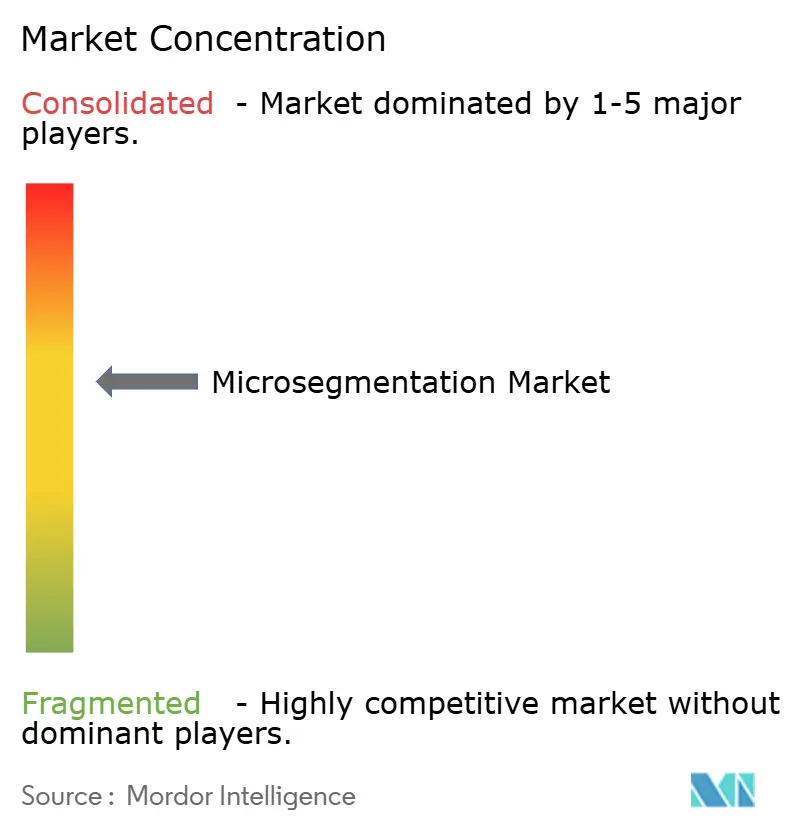
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse der Mikrosegmentierung von 黑料不打烊
Die Marktgr??e für Mikrosegmentierung wird auf 21,58 Milliarden USD im Jahr 2025, 26,74 Milliarden USD im Jahr 2026 gesch?tzt und soll bis 2031 73,28 Milliarden USD erreichen, mit einer CAGR von 22,34 % von 2026 bis 2031. Steigende Ransomware-Verluste, Zero-Trust-Vorgaben und das Wachstum cloudnativer Anwendungen beschleunigen gemeinsam die Akzeptanz und verlagern die Segmentierung von einer Spezialkontrolle zu einer Mainstream-Architektur. Anbieter-Roadmaps stellen workloadzentrierte Richtlinien-Engines nun in den Mittelpunkt von Secure-by-Design-Initiativen, w?hrend Rabatte bei Cyberversicherungen Sicherheitsausgaben in Bilanzeinsparungen umwandeln. Die Aufmerksamkeit auf Vorstandsebene für den Ost-West-Datenverkehr, verst?rkt durch versch?rfte Vorschriften, verkürzt Beschaffungszyklen und sichert ein zweistelliges Wachstum, selbst wenn die allgemeinen IT-Ausgaben nachlassen. Die Plattformkonvergenz ver?ndert auch die Wettbewerbsdynamik, da Netzwerk- und Identit?tsanbieter die Segmentierung in dauerhaft aktualisierte Abonnementpakete integrieren und damit wiederkehrende Einnahmequellen festigen.
Wichtigste Erkenntnisse des Berichts
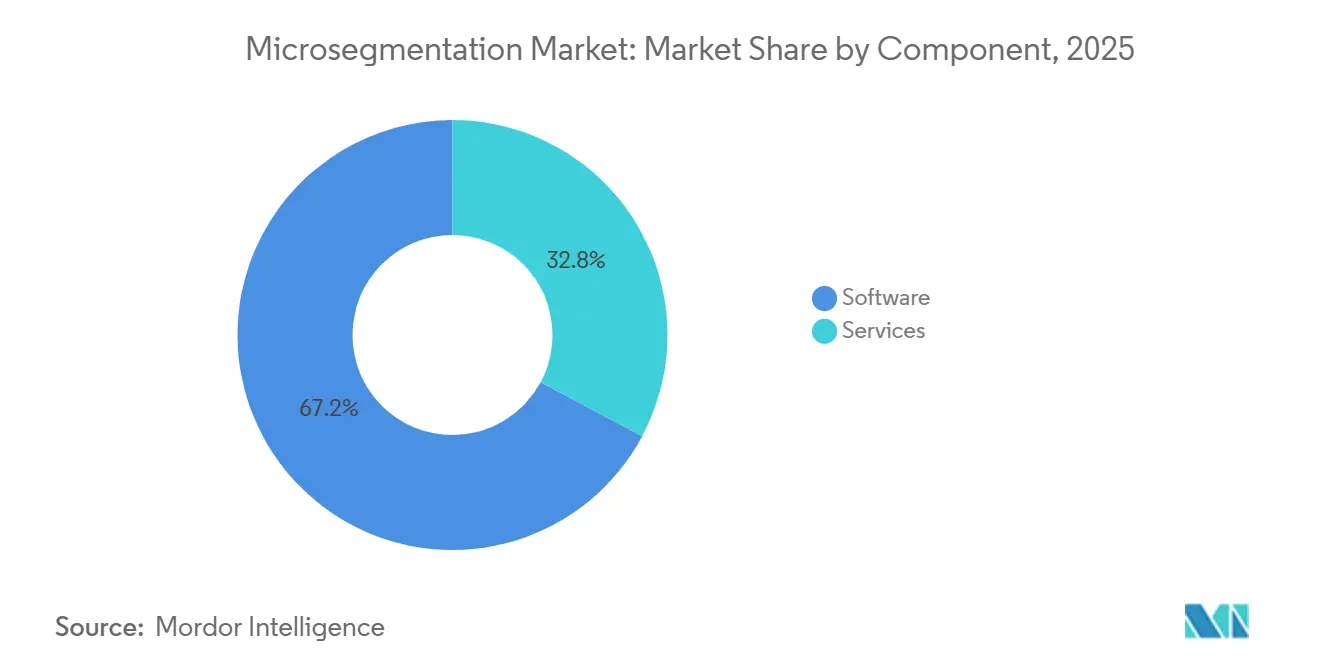
- Nach Komponente führte Software im Jahr 2025 mit einem Umsatzanteil von 67,19 %, w?hrend Dienstleistungen bis 2031 mit einer CAGR von 4,99 % wachsen.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Anteil von 58,43 % des Marktanteils für Mikrosegmentierung auf die Cloud, die bis 2031 mit einer CAGR von 4,93 % w?chst.
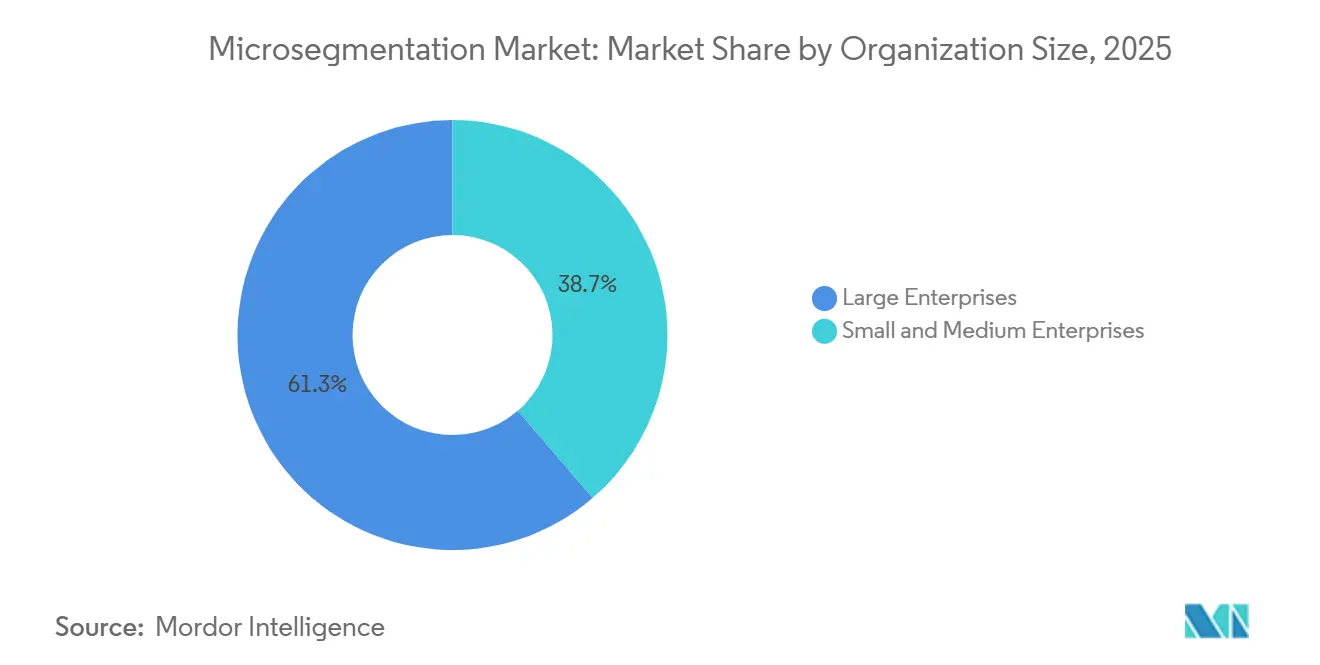
- Nach Unternehmensgr??e entfielen 61,32 % der Ausgaben im Jahr 2025 auf Gro?unternehmen, w?hrend für kleine und mittlere Unternehmen eine Beschleunigung mit einer CAGR von 5,18 % bis 2031 prognostiziert wird.
- Nach Endnutzerbranche hielten Banken, Finanzdienstleistungen und Versicherungen im Jahr 2025 einen Anteil von 28,76 % an der Marktgr??e für Mikrosegmentierung, w?hrend Gesundheitswesen und Biowissenschaften im Zeitraum 2026–2031 mit einer CAGR von 5,06 % wachsen.
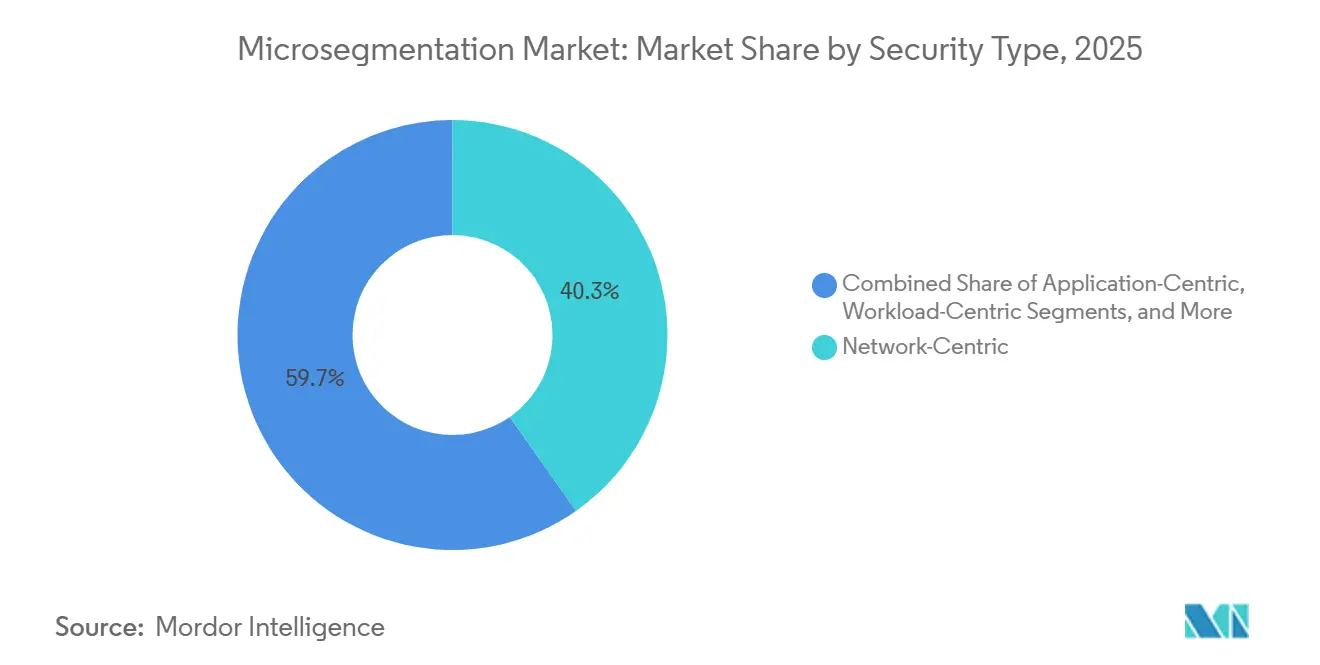
- Nach Sicherheitstyp führten netzwerkzentrierte Architekturen im Jahr 2025 mit 40,27 % der Implementierungen, wobei workloadzentrierte Ans?tze mit einer CAGR von 5,22 % bis 2031 vorauseilen.
- Nach Geografie dominierte Nordamerika mit 38,51 % des Umsatzes im Jahr 2025, w?hrend der asiatisch-pazifische Raum mit einer CAGR von 5,31 % im Zeitraum 2026–2031 die h?chste regionale Wachstumsrate verzeichnet.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für Mikrosegmentierung
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Einführung von Zero-Trust-Sicherheitsarchitekturen | +6.2% | Global; frühe Dynamik in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Anstieg von Ransomware- und Lateral-Movement-Cyberangriffen | +5.8% | Global; besonders ausgepr?gt in gro?en Finanzzentren | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Vorgaben zur Kontrolle des Ost-West-Datenverkehrs | +4.7% | Europa und Nordamerika; Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Verbreitung cloudnativer Workloads und Microservices | +3.9% | Global; konzentriert in Technologie- und E-Commerce-Sektoren | Langfristig (≥ 4 Jahre) |
| Konvergenz mit Secure Access Service Edge (SASE)-Plattformen | +2.6% | Nordamerika und Europa; aufkommend im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Anforderungen zur Vorqualifizierung für Cyberversicherungen | +1.8% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Quelle: 黑料不打烊 | |||
Zunehmende Einführung von Zero-Trust-Sicherheitsarchitekturen
Zero-Trust-Programme ersetzen implizites Vertrauen durch kontinuierliche ?berprüfung und zwingen Unternehmen dazu, jeden Workload, jedes Ger?t und jede Sitzung zu isolieren. Das U.S. Office of Management and Budget verpflichtet Bundesbeh?rden, bis zum Haushaltsjahr 2027 die Zero-Trust-Reifestufe 3 zu erreichen, was ausdrücklich Mikrosegmentierung in allen Netzwerken vorschreibt und ?hnliche Ma?nahmen in stark regulierten privaten Sektoren vorantreibt.[1]Office of Management and Budget, ??berführung der US-Regierung zu Zero-Trust-Cybersicherheitsprinzipien”, whitehouse.gov Finanzinstitute berichten, dass die Verweildauer nach der Segmentierung von 21 Tagen auf unter 48 Stunden gesunken ist, was die direkte Auswirkung dieser Kontrolle auf die Wirtschaftlichkeit von Sicherheitsverletzungen best?tigt. Anbieter richten ihre Roadmaps entsprechend aus und integrieren Identit?ts-, Netzwerk- und Workload-Richtlinien in eine einheitliche Engine, die im Einklang mit Zero-Trust-Prinzipien arbeitet.
Anstieg von Ransomware- und Lateral-Movement-Angriffen
Die durchschnittlichen L?segeldforderungen von Unternehmen stiegen im Jahr 2025 auf 5,3 Millionen USD, ein Anstieg von 74 % gegenüber dem Vorjahr, da Angreifer mehr Zeit damit verbrachten, interne Topologien vor der Ausl?sung zu kartieren.[2]Federal Bureau of Investigation, ?Internet Crime Report 2025”, fbi.gov Fast 68 % der erfolgreichen Vorf?lle beinhalteten segmentübergreifende Traversierung, ein Muster, das die Mikrosegmentierung durch das Versiegeln ungenutzter Pfade unterbricht. Organisationen mit bereits bestehender Segmentierung berichteten von 89 % niedrigeren Wiederherstellungskosten als Mitbewerber, wodurch Cybersicherheit zu einer versicherungsmathematischen Absicherung statt zu einem versunkenen Kostenfaktor wird.
Regulatorische Vorgaben zur Kontrolle des Ost-West-Datenverkehrs
Die NIS2-Richtlinie der Europ?ischen Union, die seit Oktober 2024 durchgesetzt wird, verpflichtet 18 kritische Sektoren zur Aufrechterhaltung dokumentierter Segmentierungsrichtlinien, mit Bu?geldern von bis zu 10 Millionen EUR (10,8 Millionen USD) bei Nichteinhaltung. PCI DSS v4.0 und das U.S. Cybersecurity Maturity Model Certification stellen ?hnliche Anforderungen, synchronisieren globale Compliance-Kalender und verkürzen Implementierungszeitr?ume.[3]PCI Security Standards Council, ?Payment Card Industry Data Security Standard Version 4.0”, pcisecuritystandards.org
Verbreitung cloudnativer Workloads und Microservices
Mehr als 78 % der Produktions-Workloads werden nun in Containern oder serverlosen Frameworks ausgeführt, wodurch statische IP-basierte Kontrollen obsolet werden. Die Kubernetes-Akzeptanz wuchs im Jahr 2025 um 43 % im Jahresvergleich, was Richtlinien-Engines dazu zwingt, ephemere Pods über Workload-Identit?ten statt über Netzwerkstandorte zu verfolgen. Cloud-basierte Segmentierung passt zu Infrastructure-as-Code-Pipelines und erm?glicht es DevSecOps-Teams, Richtlinien parallel zu Anwendungs-Builds bereitzustellen, wodurch der Betriebsaufwand für Multi-Cloud-Umgebungen um 60 % reduziert wird.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Implementierungskomplexit?t und -kosten | ?3.2% | Global; st?rker ausgepr?gt bei mittelst?ndischen Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Kompatibilit?tsprobleme mit Legacy-Infrastruktur | ?2.1% | Nordamerika und Europa; Regionen mit veralteter IT- und OT-Infrastruktur | Mittelfristig (2–4 Jahre) |
| Mangel an zertifizierten Mikrosegmentierungsarchitekten | ?1.4% | Global; besonders ausgepr?gt im asiatisch-pazifischen Raum und in Schwellenm?rkten | Langfristig (≥ 4 Jahre) |
| Latenzaufwand in Netzwerken der Betriebstechnologie (OT) | ?0.9% | Global; konzentriert in Fertigungs- und Energiesektoren | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Hohe Implementierungskomplexit?t und -kosten
Segmentierungseinführungen erfordern in der Regel sechs bis achtzehn Monate, bedingt durch die aufw?ndige Ermittlung von Anwendungsabh?ngigkeiten und umfangreiche Pilottests. Mittelst?ndische Unternehmen investieren zwischen 500.000 USD und 5 Millionen USD für eine erste Phase, die nur unternehmenskritische Ressourcen abdeckt, und leiten damit knappes Kapital von anderen Modernisierungsprogrammen ab. Das Risiko von Nacharbeiten ist erheblich, da eine falsch definierte Richtlinie Produktionsabl?ufe unterbrechen, das Vertrauen der Stakeholder untergraben und weitere Phasen verz?gern kann.
Kompatibilit?tsprobleme mit Legacy-Infrastruktur
Mainframes, speicherprogrammierbare Steuerungen und propriet?re Protokolle verfügen h?ufig nicht über Schnittstellen zur identit?tsbasierten Richtliniendurchsetzung, sodass die Segmentierung an Aggregationspunkten statt an jedem einzelnen Ger?t erfolgen muss. Diese grobe Kontrolle hinterl?sst Restlücken, die Angreifer ausnutzen k?nnen, w?hrend benutzerdefinierte Integrationsschichten die Projektbudgets erh?hen und die Wartungslebenszyklen verl?ngern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Professionelle Dienstleistungen treiben komplexe Implementierungen voran
Das Wachstum der Dienstleistungen übertrifft den Gesamtmarkt für Mikrosegmentierung, was auf einen akuten Bedarf an Architekten hinweist, die abstrakte Sicherheitsabsichten in durchsetzbare Regeln übersetzen. Im Jahr 2025 erwirtschaftete Software noch den gr??ten Teil des Umsatzes, doch Organisationen stellten fest, dass Lizenzen allein keine Netzwerke absichern. Professionelle Teams verbringen Monate damit, Datenverkehrsflüsse zu kartieren, Zulassungslisten zu erstellen und die Auswirkungen von Richtlinien auf Legacy-Workloads zu validieren. Mit zunehmender Reife dieser Projekte gewinnen ergebnisbasierte Vertr?ge an Bedeutung, die Anbieterzahlungen an messbare Reduzierungen der Angriffsfl?che oder Prüfungsergebnisse knüpfen. Managed Service Provider bündeln Mikrosegmentierung in umfassendere Angebote, die kontinuierliche Richtlinienanpassung, ?nderungsmanagement und Incident Response umfassen – entscheidend für Organisationen, die kein Vollzeit-Segmentierungspersonal besch?ftigen k?nnen.
Eine sekund?re Dynamik ist das Aufkommen von Low-Code-Richtliniengeneratoren, die Best-Practice-Vorlagen für g?ngige Unternehmensanwendungen einbetten. Diese Tools heben den Wert von Dienstleistungen von repetitivem Regelschreiben hin zu margenstarken Beratungsrollen. Die Konvergenz h?lt die durchschnittlichen Projektumf?nge hoch und sichert robuste Beratungspipelines, selbst wenn die Softwarepreise pro Einheit zur Ware werden.


Nach Bereitstellungsmodus: Cloud-Dominanz spiegelt den Infrastrukturwandel wider
Cloud-Implementierungen hielten im Jahr 2025 einen Umsatzanteil von 58,43 %, da Greenfield-Projekte SaaS-Steuerungsebenen bevorzugten, die elastisch skalieren und Richtlinien in Minuten validieren. Die Cloud-Bereitstellung beseitigt den Bedarf an Rack-Platz, Verkabelung und Hardware-Erneuerungszyklen und reduziert die Zeit bis zur Wertsch?pfung für verteilte Unternehmen. Für Multi-Cloud-Nutzer verhindert eine einheitliche SaaS-Konsole die Abweichung der Richtliniensyntax in Amazon Web Services-, Microsoft Azure- und Google Cloud-Umgebungen.
On-Premises-Implementierungen bleiben jedoch in Sektoren mit Datensouver?nit?tsregeln oder luftgespaltenen Betriebstechnologienetzwerken ein fester Bestandteil. In diesen Kontexten bieten Appliances oder selbst gehostete virtuelle Maschinen weiterhin deterministische Leistung und Offline-Betrieb. Hybride Muster sind verbreitet, wobei Organisationen cloud-basierte Richtlinien-Engines betreiben, die Regeln an On-Premises-Durchsetzer übertragen und so eine einheitliche Verwaltungsoberfl?che ohne Verlagerung sensibler Daten erm?glichen.
Nach Unternehmensgr??e: KMU-Akzeptanz beschleunigt sich durch Managed Services
Gro?unternehmen bleiben die prim?ren K?ufer aufgrund weitl?ufiger Netzwerke und Prüfungsanforderungen, doch der Markt für Mikrosegmentierung verzeichnet sein st?rkstes Wachstum nun im KMU-Segment. Managed Security Service Provider amortisieren F?higkeiten und Werkzeuge und erm?glichen es kleineren Unternehmen, Segmentierung als monatliche Betriebsausgabe statt als disruptives Investitionsprogramm zu beschaffen. Einfachere Netzwerktopologien verkürzen die Projektzyklen und erm?glichen es KMU, in weniger als sechs Monaten eine messbare Risikoreduktion zu erzielen.
Anbieterpreisstrategien erkennen die Elastizit?t dieses Segments. Einstiegstarife decken einige hundert Workloads ab und stützen sich auf geführte Onboarding-Assistenten, um den Preisschock von Unternehmens-Feature-Paketen zu vermeiden. Da sich Ransomware-Trends unterschiedslos über alle Unternehmensgr??en ausbreiten, wird die Nachfrage ressourcenbeschr?nkter Organisationen voraussichtlich auch dann stabil bleiben, wenn makro?konomischer Druck die diskretion?ren IT-Budgets einschr?nkt.
Nach Endnutzerbranche: Gesundheitswesen beschleunigt sich nach Ransomware-Anstieg
Die Dringlichkeit im Gesundheitswesen nach Angriffen hebt die Segmentierung von einem angestrebten Projekt zu einem operativen Gebot. Krankenh?user, die mit veralteten klinischen Systemen umgehen müssen, müssen Ger?te schützen, die nicht gepatcht werden k?nnen, ohne die Patientensicherheit zu gef?hrden. Mikrosegmentierung begrenzt potenzielle Kompromittierungen auf diskrete Zonen und stellt gleichzeitig sicher, dass lebenskritischer Datenverkehr, wie z. B. Bildübertragungen, ungehindert bleibt. Cyberversicherer betrachten die Segmentierung zunehmend als Voraussetzung für die ?bernahme klinischer Risiken, was den Upgrade-Zyklus verst?rkt.
Banken, Finanzdienstleistungen und Versicherungen behalten die Gesamtvolumenführerschaft aufgrund langj?hriger regulatorischer Anforderungen und tiefer Budgets. Treasury-Systeme, Handelsabwicklungs-Engines und Zahlungsabwickler profitieren alle von der Workload-Isolierung, was die Segmentierung zu einer natürlichen Erweiterung von Initiativen zur Verhinderung von Datenverlust macht. Unterdessen wenden Regierungsbeh?rden die Segmentierung als Eckpfeiler von Zero-Trust-Roadmaps an, insbesondere dort, wo klassifizierte und nicht klassifizierte Datenflüsse eine gemeinsame Infrastruktur nutzen.
Nach Sicherheitstyp: Workloadzentrierte Ans?tze profitieren von der Containerisierung
Netzwerkzentrierte Kontrollen dominierten, als Datenverkehrsmuster statisch waren, doch dynamische Container-Orchestrierung machte IP-Bereiche flüchtig. Workloadzentrierte Engines verknüpfen Richtlinien nun mit kryptografischen Identit?ten, die auch dann bestehen bleiben, wenn Compute-Instanzen hoch- oder heruntergefahren werden. Diese Flexibilit?t ist entscheidend für Blue-Green-Deployments und Auto-Scaling-Cluster, bei denen alle paar Sekunden neue Pods erscheinen. Sicherheitsteams müssen keine Subnetz?nderungen mehr verfolgen und k?nnen sich auf die Regellogik statt auf Implementierungsdetails konzentrieren.
Anwendungszentrierte Strategien hingegen setzen Richtliniengrenzen um ganze Gesch?ftsdienste wie Zahlungsgateways oder elektronische Patientenaktenplattformen. Obwohl diese Methode nicht jeden Endpunkt abdecken kann, passt sie gut zu risikobasierten Modellen, die Kronjuwel-Assets priorisieren. Endpunktzentrierte Profile runden das Portfolio für Remote-Belegschaften ab und verknüpfen den Host-Status mit Echtzeit-Zugriffsberechtigungen unabh?ngig vom Netzwerkstandort.

Geografische Analyse
Die hohe Wachstumsdynamik des asiatisch-pazifischen Raums wird durch milliardenschwere Fabrikmodernisierungsprogramme, die Verbreitung von Fintech und nationale Cybersicherheitsstrategien angetrieben. China schreibt den lokalisierten Schutz kritischer Informationsinfrastrukturen vor und ermutigt Sektoren wie Energie, Finanzen und Telekommunikation zur Einführung granularer Kontrollen. In Japan setzen Industrie-4.0-Nachrüstungen speicherprogrammierbare Steuerungen breiteren Netzwerken aus, was eine Workload-Isolierung erfordert, die Prozessunterbrechungen vermeidet.
Nordamerika beh?lt die Nachfrageführerschaft aufgrund reifer Cyberbudgets und fortgeschrittener Bedrohungsaktivit?ten. Meilensteine des US-amerikanischen Bundes-Zero-Trust und staatliche Datenschutzgesetze schaffen ein Mosaik von Vorgaben, das die Segmentierung fest in Unternehmens-Roadmaps verankert. Kanadas Schwerpunkt auf der Widerstandsf?higkeit kritischer Infrastrukturen tr?gt inkrementelles Volumen bei, w?hrend mexikanische Nearshoring-Initiativen neue Nachfrage in Fertigungskorridoren erzeugen.
Europa erlebt eine synchronisierte Akzeptanz in kritischen Sektoren, da Strafen für die Nichteinhaltung der NIS2-Richtlinie zu einem Anliegen auf Vorstandsebene werden. Der Nahe Osten lenkt ?leinnahmen in die Technologiediversifizierung, wobei gro? angelegte Smart-City- und Energieprojekte die Segmentierung bereits in der Entwurfsphase einbetten. Die Akzeptanz in 厂ü诲补尘别谤颈办补 konzentriert sich auf Brasilien und Argentinien, wo Finanzregulatoren die Meldepflichten für Datenschutzverletzungen versch?rfen, w?hrend Afrika noch im Entstehen begriffen ist, begrenzt durch den Mangel an Sicherheitsarchitekten, aber gestützt durch die Modernisierung der Telekommunikation.

Wettbewerbslandschaft
Die fünf gr??ten Anbieter vereinen etwa 45 % des Umsatzes auf sich, eine Zahl, die auf eine moderate Konzentration hinweist. Etablierte Netzwerkanbieter betten die Segmentierung in bestehende Fabric-Management-Konsolen ein und ermutigen Kunden, bereits über Unternehmensvertr?ge lizenzierte Funktionen zu aktivieren. Reine Spezialisten reagieren darauf, indem sie ihre Spezifit?t verdoppeln und Richtlinien-Engines für Betriebstechnologie oder Edge-Anwendungsf?lle ma?schneidern, bei denen deterministische Latenz und minimaler Agent-Footprint im Vordergrund stehen.
Akquisitionsaktivit?ten deuten auf zunehmenden Konsolidierungsdruck hin. Sechs hochkar?tige Transaktionen seit 2024 zeigen, dass Plattformanbieter Richtlinienautomatisierungs- oder Machine-Learning-Talente kaufen, um F?higkeitslücken zu schlie?en. Post-Merger-Roadmaps priorisieren h?ufig die Integration in Secure Access Service Edge-Suiten und verwandeln Mikrosegmentierung von einem Add-on in eine Grundvoraussetzung innerhalb umfassenderer sicherer Servicepakete.
Dennoch bleibt Raum für Innovationen rund um No-Code-Richtlinienorchestrierung, KI-gestützte Abh?ngigkeitskartierung und agentenlose Durchsetzung. Risikokapitalinvestitionen in Start-ups, die Erkennungsscans in unter einer Stunde und Ein-Klick-Richtliniensynthese versprechen, spiegeln anhaltende Schmerzpunkte rund um Komplexit?t und Talentmangel wider. Mit zunehmender Technologiekonvergenz verlagern sich Preismodelle von der Lizenzierung pro Workload hin zu gestaffelten Abonnements, die an den Wert geschützter Assets oder die nachgewiesene Risikoreduktion geknüpft sind, und richten damit die Anreize der Anbieter an den Ergebnissen der Kunden aus.
Marktführer der Mikrosegmentierungsbranche
Illumio, Inc.
VMware, Inc.
Cisco Systems, Inc.
Akamai Technologies, Inc.
Palo Alto Networks, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- M?rz 2026: ColorTokens erhielt die FedRAMP High-Autorisierung für seine Xshield-Plattform und erweiterte damit die Berechtigung auf US-Bundesbeh?rden.
- Februar 2026: Cisco integrierte Secure Workload in seinen Security Service Edge-Stack und bietet damit eine einheitliche Richtliniendurchsetzung für hybride Umgebungen.
- Februar 2026: Check Point führte Quantum Spark 1900-Appliances ein, die auf KMU mit integrierter Mikrosegmentierung zu einem Preis unter 10.000 USD abzielen.
- Januar 2026: Palo Alto Networks startete Prisma Cloud 3.0 mit automatisierter workloadzentrierter Segmentierung für Kubernetes-Cluster.


Umfang des globalen Berichts zum Markt für Mikrosegmentierung
Der Markt für Mikrosegmentierung bezieht sich auf die Branche, die sich auf fortschrittliche Netzwerksicherheitsl?sungen konzentriert, die Rechenzentren und Cloud-Umgebungen in kleinere, isolierte Segmente unterteilen, um Workloads und Anwendungen vor Cyberbedrohungen zu schützen. Mikrosegmentierung erm?glicht es Organisationen, granulare Sicherheitsrichtlinien zu implementieren, den Ost-West-Datenverkehr zu kontrollieren und die laterale Bewegung von Angreifern innerhalb von IT-Infrastrukturen zu begrenzen.
Der Bericht zum Markt für Mikrosegmentierung ist segmentiert nach Komponente (Software, Dienstleistungen), Bereitstellungsmodus (On-Premises, Cloud), Unternehmensgr??e (Kleine und mittlere Unternehmen, Gro?unternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, IT und Telekommunikation, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen, Sonstige Endnutzerbranchen), Sicherheitstyp (netzwerkzentriert, anwendungszentriert, workloadzentriert, endpunktzentriert) und Geografie (Nordamerika, Europa, asiatisch-pazifischer Raum, Naher Osten, Afrika, 厂ü诲补尘别谤颈办补). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| On-Premises |
| Cloud |
| Kleine und mittlere Unternehmen |
| Gro?unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| IT und Telekommunikation |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Netzwerkzentriert |
| Anwendungszentriert |
| Workloadzentriert |
| Endpunktzentriert |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Europa | Deutschland |
| Vereinigtes K?nigreich | |
| Frankreich | |
| Russland | |
| ?briges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| 厂ü诲办辞谤别补 | |
| Australien | |
| ?briger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| ?briger Naher Osten | |
| Afrika | 厂ü诲补蹿谤颈办补 |
| ?gypten | |
| ?briges Afrika | |
| 厂ü诲补尘别谤颈办补 | Brasilien |
| Argentinien | |
| ?briges 厂ü诲补尘别谤颈办补 |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Unternehmensgr??e | Kleine und mittlere Unternehmen | |
| Gro?unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und Verteidigung | ||
| IT und Telekommunikation | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Sicherheitstyp | Netzwerkzentriert | |
| Anwendungszentriert | ||
| Workloadzentriert | ||
| Endpunktzentriert | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Europa | Deutschland | |
| Vereinigtes K?nigreich | ||
| Frankreich | ||
| Russland | ||
| ?briges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| 厂ü诲办辞谤别补 | ||
| Australien | ||
| ?briger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| ?briger Naher Osten | ||
| Afrika | 厂ü诲补蹿谤颈办补 | |
| ?gypten | ||
| ?briges Afrika | ||
| 厂ü诲补尘别谤颈办补 | Brasilien | |
| Argentinien | ||
| ?briges 厂ü诲补尘别谤颈办补 | ||


Im Bericht beantwortete Schlüsselfragen
Wie schnell kann ein mittelst?ndisches Unternehmen Mikrosegmentierungskontrollen implementieren?
Typische Implementierungen werden innerhalb von 6–12 Monaten abgeschlossen, wenn sie von Managed Security Service Providern (MSSPs) unterstützt werden, die Richtlinienermittlungs- und Validierungszyklen beschleunigen.
Was treibt die steigende Nachfrage nach Segmentierung im Gesundheitswesen an?
Ein Anstieg von Ransomware-Angriffen, die die Patientenversorgung in den Jahren 2024–2025 st?rten, zwang Krankenh?user zur Isolierung klinischer Systeme und machte das Gesundheitswesen zum am schnellsten wachsenden Endnutzersegment nach CAGR.
Warum verdr?ngt workloadzentrierte Segmentierung netzwerkzentrierte Ans?tze?
Container-Orchestrierung und serverlose Umgebungen schaffen ephemere Workloads, wodurch identit?ts- und workloadbasierte Richtlinien effektiver sind als statische, netzwerkdefinierte Regeln.
Wie beeinflussen Vorschriften die Beschaffungszeitr?ume?
Vorschriften wie die EU-NIS2-Richtlinie verh?ngen erhebliche finanzielle Strafen bei Nichteinhaltung, was die Beschaffungszyklen verkürzt, da Vorst?nde Segmentierungsinvestitionen zur Minderung regulatorischer Risiken genehmigen.
Welche Auswirkungen hat die Segmentierung auf Cyberversicherungspr?mien?
Versicherer bieten nun Pr?mienrabatte von 15 %–25 % für Organisationen mit validierten Segmentierungskontrollen an, was es vielen K?ufern erm?glicht, die Projektkosten innerhalb von zwei Jahren nach der Implementierung zu amortisieren.
Welche Region wird bis 2031 den gr??ten inkrementellen Umsatz beitragen?
Der asiatisch-pazifische Raum wird voraussichtlich das gr??te absolute Umsatzwachstum erzielen, gestützt durch eine prognostizierte CAGR von 5,31 % und gro? angelegte Initiativen zur digitalen Transformation in der Fertigungs- und Finanzdienstleistungsbranche.
Seite zuletzt aktualisiert am:



