
ERP-Sicherheit und Compliance Marktgr??e und Marktanteil
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgr??e (2026) | 30.92 Milliarden US-Dollar |
| Marktgr??e (2031) | 54.51 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 12.01 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Gr??ter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. |
|
ERP-Sicherheit und Compliance Marktanalyse von 黑料不打烊
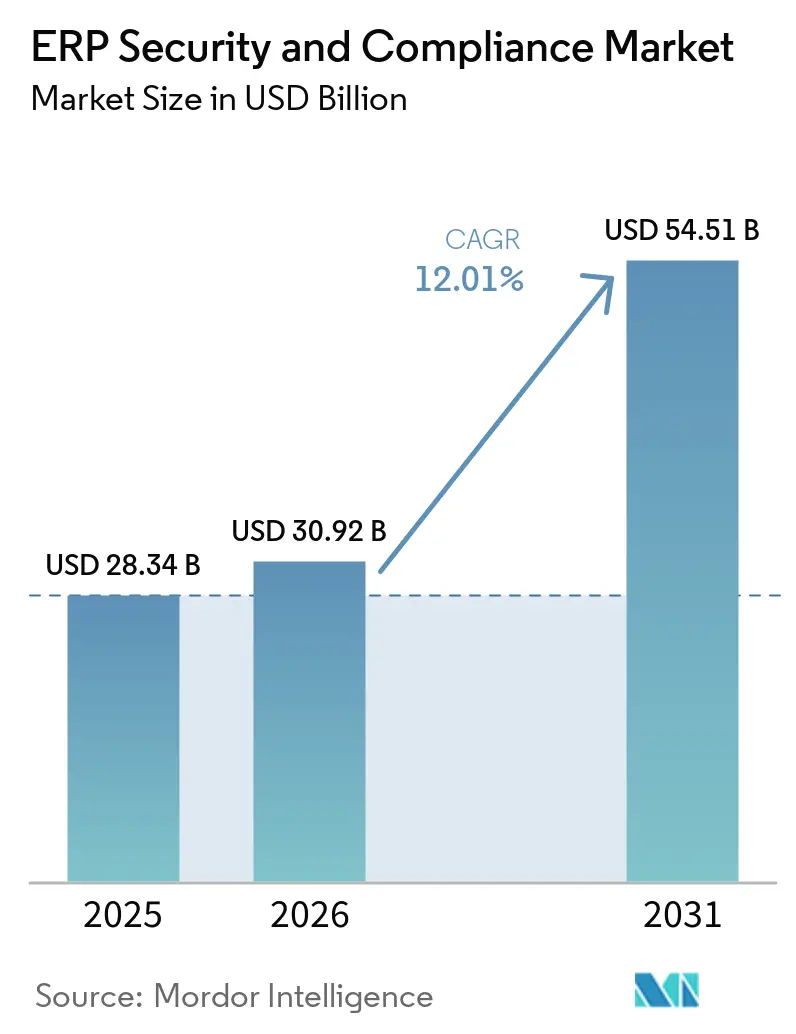
Die Marktgr??e für ERP-Sicherheit und Compliance wird voraussichtlich von USD 28,34 Milliarden im Jahr 2025 und USD 30,92 Milliarden im Jahr 2026 auf USD 54,51 Milliarden bis 2031 anwachsen, was einer CAGR von 12,01 % zwischen 2026 und 2031 entspricht. Verst?rkte Kontrolle von Cyberrisiken auf Vorstandsebene, ein Anstieg identit?tsbasierter Angriffe um 32 % im Jahr 2025 sowie die rasche Verlagerung zentraler ERP-Workloads in Software-als-Dienst-Umgebungen ver?ndern die Investitionspriorit?ten grundlegend. Unternehmen wechseln von periodischen Stichprobenprüfungen zu einer kontinuierlichen ?berwachung von Kontrollen, die Verhaltensanalysen, Aufgabentrennung (SoD) und automatisierte Behebungsma?nahmen miteinander verbindet. Wettbewerbsvorteile h?ngen nun davon ab, Erkennungsmechanismen auf Basis künstlicher Intelligenz in laufende Finanzprozesse zu integrieren, ohne kostspielige Neuimplementierungen von SAP-, Oracle- oder Microsoft-Instanzen auszul?sen. Dienstleistungsbasierte Wertsch?pfung nimmt parallel dazu zu, da überlastete Sicherheitsteams Konfiguration, Regelabstimmung und 24/7-?berwachung an Managed-Security-Anbieter auslagern. Der ERP-Sicherheit und Compliance Markt entwickelt sich weiter, da Regulierungsbeh?rden die Fristen für Meldepflichten bei Datenschutzverletzungen versch?rfen, Prüfer Echtzeitnachweise fordern und Bedrohungsakteure hybride Multi-Cloud-Umgebungen ins Visier nehmen, die traditionelle Perimetergrenzen verwischen.
Wichtigste Erkenntnisse des Berichts
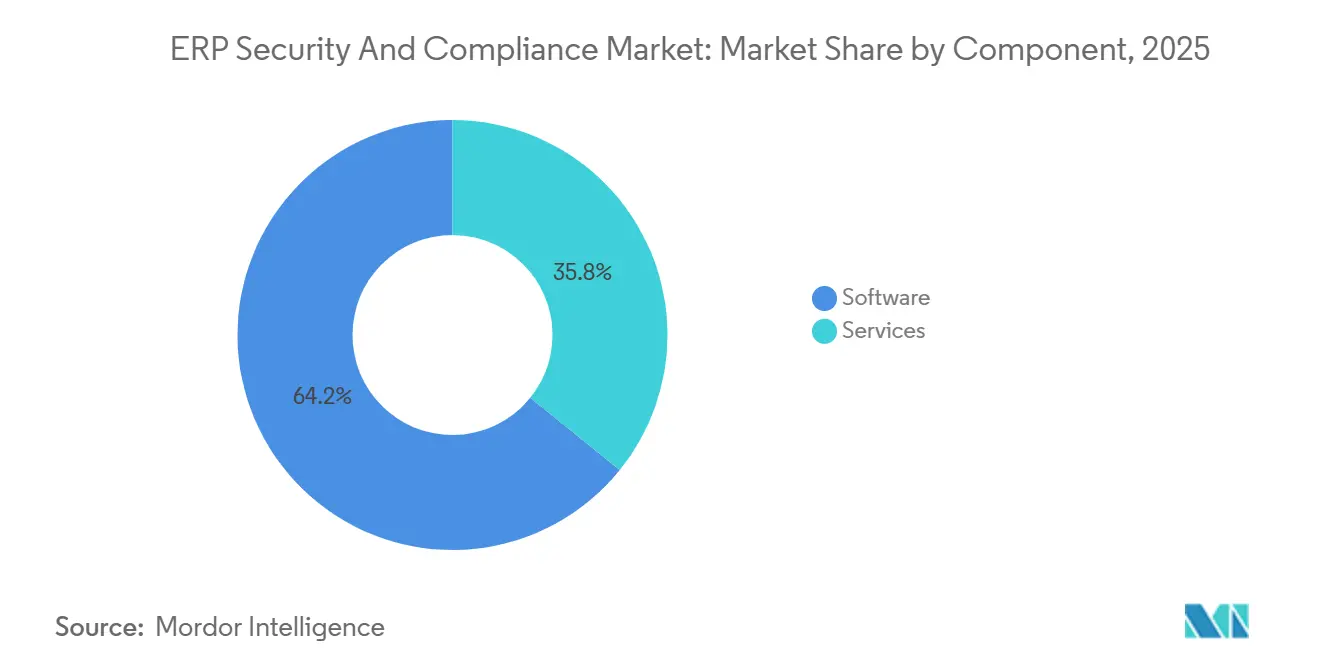
- Nach Komponente führte Software im Jahr 2025 mit einem Umsatzanteil von 64,20 %, w?hrend Dienstleistungen bis 2031 mit einer CAGR von 16,80 % wachsen.
- Nach Bereitstellungsmodus erfasste Cloud im Jahr 2025 einen Anteil von 58,50 % am ERP-Sicherheit und Compliance Markt und expandiert bis 2031 mit einer CAGR von 18,30 %.
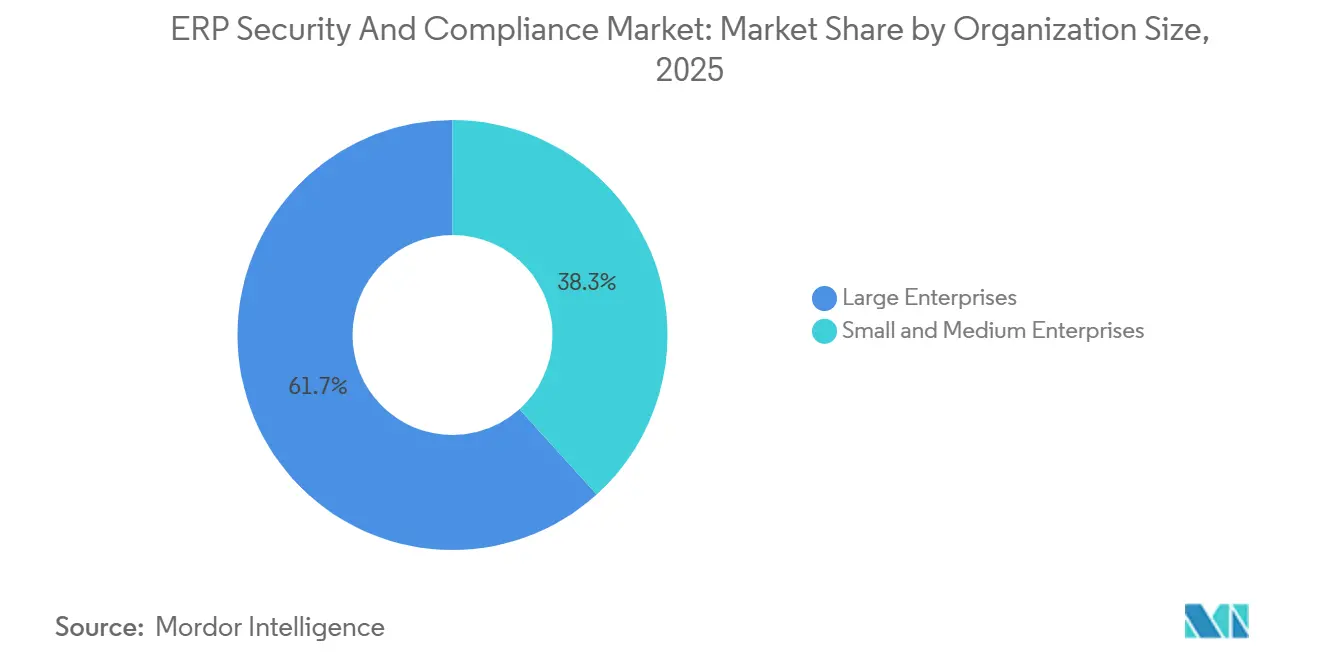
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Anteil von 61,70 % am ERP-Sicherheit und Compliance Markt, w?hrend kleine und mittlere Unternehmen bis 2031 mit einer CAGR von 17,90 % wachsen.
- Nach Endverbrauchsbranche entfiel auf die Fertigung im Jahr 2025 ein Umsatzanteil von 22,40 %, w?hrend das Gesundheitswesen bis 2031 voraussichtlich mit einer CAGR von 19,40 % wachsen wird.
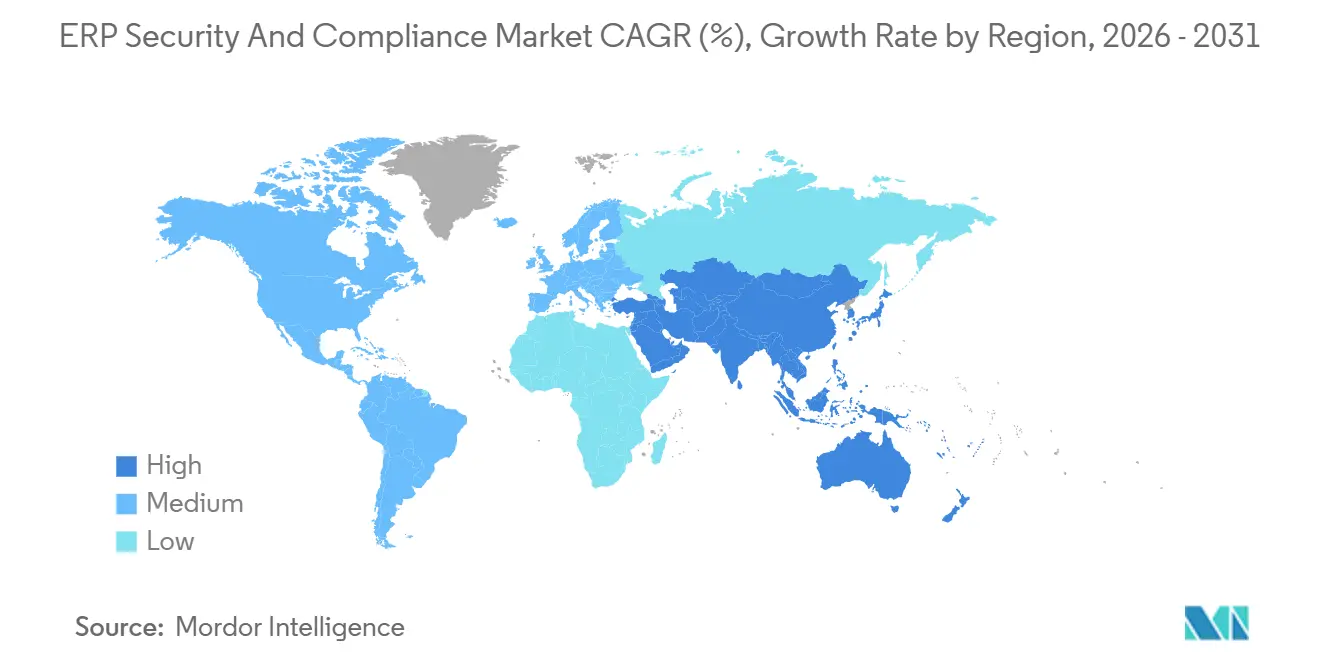
- Nach Geografie behielt Nordamerika im Jahr 2025 einen Anteil von 34,10 %; der asiatisch-pazifische Raum ist auf dem Weg, bis 2031 die schnellste CAGR von 17,20 % zu verzeichnen.
Hinweis: Die Marktgr??e und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzungsrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Verbreitung cloudbasierter ERP-Bereitstellungen | +3.2% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zunehmende regulatorische Compliance-Anforderungen in verschiedenen Branchen | +2.8% | Global, hoch in Nordamerika, Europa, asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Zunehmende Insider-Bedrohungen und Datenschutzverletzungen in ERP-Umgebungen | +2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Wachsender Bedarf an zentralisiertem SoD-Management in Multi-ERP-Landschaften | +2.0% | Nordamerika, Europa, Ausweitung in den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Integration KI-gesteuerter Verhaltensanalysen für Echtzeit-Risikobewertung | +1.5% | Nordamerika und Europa, frühe Akzeptanz im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Nachfrage nach kontinuierlicher Kontrollüberwachung im Zusammenhang mit ESG-Sicherung | +1.2% | Europa und Nordamerika, aufkommend im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Verbreitung cloudbasierter ERP-Bereitstellungen
Drei von vier Unternehmen betrieben im Jahr 2025 mindestens eine Cloud-ERP-Instanz, doch das Modell der geteilten Verantwortung verwischt die Zust?ndigkeiten zwischen Anbieter und Kunde im Bereich der Zugriffsverwaltung. Mandantenf?hige Architekturen legen Programmierschnittstellen offen, die Angreifer ausnutzen, w?hrend Voice-Phishing im Jahr 2025 für 23 % der Cloud-Kompromittierungen verantwortlich war.[1]Mandiant, "M-Trends 2026," MANDIANT.COM Die US-amerikanische B?rsenaufsichtsbeh?rde verpflichtet b?rsennotierte Unternehmen nun dazu, wesentliche Cybervorf?lle innerhalb von vier Werktagen offenzulegen, was Vorst?nde dazu zwingt, das ERP-Rollendesign und die SoD-Hygiene zu überprüfen. Kontinuierliche ?berwachung, die Telemetriedaten zum Nutzerverhalten aufnimmt und Privilegienerweiterungen in Echtzeit kennzeichnet, entwickelt sich zu einer Anforderung auf Vorstandsebene. Anbieter, die die Zuordnung von Rollen zu Gesch?ftsprozessrisikoszenarien automatisieren, erhalten Kaufvorrang, da sie die Prüfungsvorbereitung von Wochen auf Stunden reduzieren.
Zunehmende regulatorische Compliance-Anforderungen in verschiedenen Branchen
PCI DSS v4.0 wurde im M?rz 2025 verbindlich und fügte 64 neue Anforderungen hinzu, die die Authentifizierung st?rken und viertelj?hrliche Penetrationstests in ERP-verknüpften Karteninhaberumgebungen vorschreiben.[2]PCI Security Standards Council, "PCI DSS Version 4.0," PCISECURITYSTANDARDS.ORG Die europ?ische Richtlinie zur Nachhaltigkeitsberichterstattung von Unternehmen weitet die Aufsicht auf nichtfinanzielle Daten aus und verpflichtet Finanzteams, ESG-Kennzahlen mit Hauptbucheintr?gen abzugleichen. Banken sehen sich mit Basel-III-Nachweisen zur operativen Resilienz konfrontiert, die kritische Gesch?ftsdienste ERP-Modulen zuordnen, was eine stetige Nachfrage nach automatisierter Nachweiserstellung schafft. Prüfer in Nordamerika lehnen manuelle SoD-Best?tigungen zunehmend ab und gehen zu kontinuierlicher digitaler Substantiierung über. Zusammen sorgen die vielschichtigen Vorschriften für anhaltenden Kaufimpuls im ERP-Sicherheit und Compliance Markt, da Unternehmen bestrebt sind, Kontrollen über Finanz- und Nachhaltigkeitsberichte hinweg zu vereinheitlichen.
Zunehmende Insider-Bedrohungen und Datenschutzverletzungen
Die durchschnittlichen Kosten durch Insider-Bedrohungen erreichten im Jahr 2025 USD 17,4 Millionen pro Vorfall.[3]Ponemon Institute, "Cost of Insider Threats Report 2025," PONEMON.ORG Die Cl0p-Ransomware-Gruppe nutzte die Oracle E-Business Suite Zero-Day-Schwachstelle CVE-2025-61882 aus, um Beschaffungsdaten vor der Verschlüsselung abzusch?pfen. Die mittlere Verweildauer betrug 14 Tage, was Angreifern erm?glichte, Protokolle zu deaktivieren und Finanzdaten zu manipulieren. Nur 52 % der Einbrüche wurden intern entdeckt, was Erkennungslücken unterstreicht und die Nachfrage nach KI-gestützter Nutzerverhaltenanalyse steigert. Fertigungsunternehmen, die ERP-Systeme zur Steuerung von Produktionspl?nen und Lieferantenzahlungen nutzen, verzeichneten einen Anstieg gezielter Angriffe um 40 % im Jahresvergleich, was den Gesch?ftsfall für proaktive Risikobewertung in der ERP-Transaktionsschicht untermauert.
Wachsender Bedarf an zentralisiertem SoD-Management
Aggregierte Berechtigungen versto?en h?ufig gegen SoD-Richtlinien, selbst wenn jede Plattform isoliert betrachtet konform erscheint. Oracle Access Governance wendet maschinelles Lernen an, um Rollen mit minimalen Rechten zu empfehlen und toxische Rollenkombinationen zu kennzeichnen, was den Markt in Richtung Richtlinienorchestrierung auf heterogenen ERP-Stacks dr?ngt.[4]Oracle, "Access Governance," ORACLE.COM Unternehmen, die die SoD-Aufsicht konsolidieren, berichten von 30 % weniger Prüfungsbefunden und 25 % schnelleren Finanzabschlusszyklen, was den greifbaren Return on Investment für ein einheitliches Berechtigungsmanagement unterstreicht.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe anf?ngliche Integrations- und Implementierungskosten | -2.1% | Global, stark bei KMU | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifizierten ERP-Sicherheitsfachleuten | -1.8% | Global, akut im asiatisch-pazifischen Raum und in Schwellenm?rkten | Mittelfristig (2–4 Jahre) |
| ?berschneidende IGA- und PAM-Toolsets, die Kaufentscheidungsl?hmung verursachen | -1.0% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Anbieterkonsolidierung schr?nkt Best-of-Breed-Optionen für spezifische Compliance-Anforderungen ein | -0.8% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Integration KI-gesteuerter Verhaltensanalysen
KI-basierte Anomalie-Engines analysieren nun Millionen von ERP-Transaktionen pro Stunde und korrelieren ungew?hnliche Buchungszeiten, Standortanomalien und Abweichungen von Peer-Gruppen, um Echtzeit-Risikobewertungen zu erstellen. Frühe Anwender in Nordamerika und Europa berichten von einer 60-prozentigen Reduzierung von Fehlalarmen im Vergleich zu regelbasierten Systemen, was Analysten freisetzt, um hochwertige Bedrohungen zu untersuchen. Onapsis' Agentic Gateway demonstriert die Zusammenfassung durch gro?e Sprachmodelle, die forensische Signale in verst?ndliche Vorfallsberichte umwandelt und es Finanz- und Prüfungsmitarbeitern erm?glicht, Warnmeldungen ohne Cybersicherheitsjargon zu validieren. Die Erkl?rbarkeit von KI rückt auch auf der regulatorischen Agenda nach oben, da europ?ische Aufsichtsbeh?rden Leitlinien prüfen, die klare Prüfpfade für maschinell generierte Zugriffsentscheidungen vorschreiben, was die Investitionen in transparente Verhaltens-Engines weiter ankurbelt.
Nachfrage nach kontinuierlicher Kontrollüberwachung im Zusammenhang mit ESG-Sicherung
Investoren und Regulierungsbeh?rden erwarten gleicherma?en überprüfbare ESG-Aussagen, die in Finanzberichte einflie?en. Kontinuierliche Kontrollüberwachung gleicht Nachhaltigkeitsdaten wie Scope-3-Emissionen oder Lieferantendiversit?tskennzahlen mit zentralen ERP-Hauptbüchern ab. Europa führt in der Reife nach der Richtlinie zur Nachhaltigkeitsberichterstattung von Unternehmen, doch nordamerikanische Unternehmen folgen schnell, da die B?rsenaufsichtsbeh?rde Klimaoffenlegungspflichten abw?gt. Die automatisierte Abstimmung von Umwelt-, Sozial- und Governance-Datenstr?men mit Finanzabschlüssen reduziert den manuellen Tabellenkalkulationseinsatz und beschleunigt die Quartalsberichterstattung, was die kontinuierliche ?berwachung als dualen Compliance- und Effizienz-Hebel positioniert.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen übertreffen Software im WachstumstempoSoftware dominierte den ERP-Sicherheit und Compliance Markt im Jahr 2025, doch die Entwicklung verschiebt sich. Unternehmen haben bereits zentrale SoD-Engines und Dashboards zur kontinuierlichen Kontrollüberwachung erworben; nun suchen sie nach dem Fachwissen, um diese zu operationalisieren. Der Dienstleistungsumsatz – Beratung, Implementierung und verwaltete Erkennung – w?chst mit einer CAGR von 16,80 % und spiegelt diesen Wandel wider. Beratungsauftr?ge umfassen zunehmend die Neugestaltung von Gesch?ftsprozessen, um sicherzustellen, dass die SoD-Durchsetzung mit den risikobasierten Grunds?tzen von ISO 27001:2022 übereinstimmt, w?hrend Managed-Service-Abonnements 24/7-Alarmtriage und viertelj?hrliche Zugriffsbest?tigungen bündeln.
Softwareanbieter wiederum wetteifern darum, die Gesamtbetriebskosten durch Low-Code-API-Orchestrierung zu senken. Pathlocks Zusammenarbeit mit Microsoft Sentinel im August 2025 zeigt, wie ERP-zentrische Anomalien direkt in bestehende Sicherheitsbetriebsabl?ufe einflie?en k?nnen, ohne separate SIEM-Dashboards zu ben?tigen. Im Prognosezeitraum werden Plattformanbieter KI-gestützte Konfigurationen einbetten, die Kunden durch kontextbewusste Rollendefinitionen führen, was die Qualifikationslücke weiter schlie?t und den Softwareverl?ngerungsimpuls im ERP-Sicherheit und Compliance Markt aufrechterh?lt.


Nach Bereitstellungsmodus:
Cloud dominiert Anteil und WachstumsdynamikCloud-Bereitstellungen machten im Jahr 2025 58,50 % des Umsatzes aus und übertreffen weiterhin Alternativen, da Finanzmanagement-, Lieferketten- und Personalmanagement-Suiten zu Oracle Fusion Cloud, SAP S/4HANA Cloud und Microsoft Dynamics 365 migrieren. Die Marktgr??e des ERP-Sicherheit und Compliance Marktes, die mit Cloud-Instanzen verbunden ist, wird bis 2031 voraussichtlich mit einer CAGR von 18,30 % wachsen, da Software-als-Dienst-ERP zur Standardwahl für Neuinstallationen wird. FedRAMPs moderates Basisniveau mit 325 Kontrollen dient als Ma?stab weit über US-amerikanische Bundesbeh?rden hinaus und veranlasst private Unternehmen, auf gleichwertige Abdeckung zu bestehen. Kontinuierliche API-Protokollaufnahme, serverlose Agenten und In-Memory-Analysen erm?glichen eine minutengenaue Anomalieerkennung und reduzieren die mittlere Erkennungszeit von Tagen auf Minuten.
On-Premises-Umgebungen bestehen im Verteidigungs- und kritischen Infrastruktursektor fort, wo Datensouver?nit?tsregeln und luftgespaltene Netzwerke lokales Hosting erfordern. Wartungskosten steigen, da Anbieter Forschung und Entwicklung auf cloudnative Funktionen konzentrieren. Hybride Bereitstellungen, die lokale Finanzmodule mit cloudbasierten Personalsystemen verbinden, führen zu bereichsübergreifenden Identit?tskomplexit?ten, die Sicherheitsteams zwingen, Berechtigungen über mindestens zwei Verzeichnisse hinweg zu verwalten. Einheitliche Dashboards, die Risikopositionen über alle Modi hinweg konsolidieren, sind nun ein Standardkriterium bei der Bewertung von Ausschreibungen.
Nach Unternehmensgr??e:
KMU beschleunigen die Einführung trotz Ressourcenbeschr?nkungenGro?unternehmen machten im Jahr 2025 61,70 % der Ausgaben aus, da ihre Multi-Instanz-Landschaften und globale Prüfungsexposition fortschrittliche Kontrollen erfordern. Das Segment der kleinen und mittleren Unternehmen ist jedoch das am schnellsten wachsende Segment des ERP-Sicherheit und Compliance Marktes, mit einer bis 2031 prognostizierten CAGR von 17,90 %. Cloud-Preisstufen reduzieren anf?ngliche Hardwarekosten und richten Ausgaben an Nutzerzahlen aus, doch Abonnementmüdigkeit droht, wenn Identity-Governance-, Privileged-Access-Management- und ERP-Sicherheitsmodule jeweils separate Vertr?ge erfordern.
Anbieter reagieren, indem sie Kern- und erweiterte Funktionen bündeln, geführte Einrichtungsassistenten einführen und Managed-Service-Overlays anbieten, die die 24/7-?berwachung auslagern. KMU erhalten so unternehmensgerechten Schutz, ohne ein Sicherheitsbetriebszentrum besetzen zu müssen, was die Expansion in mittelst?ndische Marktnischen vorantreibt.
Nach Endverbrauchsbranche:
Gesundheitswesen w?chst durch regulatorischen RückenwindDie Fertigung machte im Jahr 2025 22,40 % des Umsatzes aus, da Produktionspl?ne, Lieferantenzahlungen und Qualit?tsnachweise in ERP-Systemen gespeichert sind, die Angreifer ins Visier nehmen, um Betriebsunterbrechungen zu verursachen. Industrielle Ransomware-Angriffe stiegen stark an, mit hohen L?segeldforderungen. Als Reaktion darauf investieren Hersteller in Echtzeit-Anomalieerkennung, die verd?chtige ?nderungen an der Stückliste oder den Produktionsparametern kennzeichnet, bevor Sch?den eskalieren.
Das Gesundheitswesen ist zwar heute noch kleiner, aber das am schnellsten wachsende Segment mit einer CAGR von 19,40 %. Die HIPAA-Regelaktualisierung vom Januar 2025 schreibt Multi-Faktor-Authentifizierung für jeden Zugriff auf elektronisch geschützte Gesundheitsinformationen vor, verkürzt die Fristen für Meldepflichten bei Datenschutzverletzungen auf 72 Stunden und treibt eine sofortige Budgetumschichtung hin zu kontinuierlicher ?berwachung an. Krankenh?user und Versicherer integrieren nun SoD-Durchsetzung in elektronische Patientenakten-Workflows und stellen sicher, dass Kliniker nicht gleichzeitig Hochrisiko-Medikamente anordnen und selbst genehmigen k?nnen. Einzelh?ndler k?mpfen mit den 64 neuen Anforderungen von PCI DSS v4.0, Finanzinstitute jonglieren mit Basel III und dem Sarbanes-Oxley Act, und ?ffentliche Beh?rden beschaffen nur FedRAMP-autorisierte L?sungen; jedes Mandat schafft spezialisierte Funktionsnachfrage im ERP-Sicherheit und Compliance Markt.
Geografische Analyse
Nordamerika ERP-Sicherheit und Compliance-Markt
Nordamerika bleibt mit einem Anteil von 34,10 % im Jahr 2025 das gr??te regionale Segment, gestützt durch Sarbanes-Oxley-Prüfungen, ein breites Angebot an Cybersicherheitsanbietern und eine aggressive Cloud-ERP-Einführung unter Fortune-500-Unternehmen. Anomalie-Erkennungssysteme auf Basis künstlicher Intelligenz gewinnen in dieser Region zuerst an Bedeutung und erzeugen Leuchtturm-Implementierungen, die globale Tochtergesellschaften sp?ter replizieren. Fusionen und ?bernahmen unter mittelgro?en Marktteilnehmern l?sen neue ERP-Instanzen und Konsolidierungsma?nahmen aus, die beide eine erneute ?berprüfung der Funktionstrennung erfordern.
APAC ERP-Sicherheit und Compliance-Markt
Asien-Pazifik verzeichnet mit 17,20 % die h?chste CAGR, angetrieben durch den Anstieg von Credential-Stuffing-Vorf?llen in Japan, Indiens Datenschutzgesetz sowie Singapurs ge?ndertem Gesetz zum Schutz personenbezogener Daten, das Bu?gelder von 1 Million SGD (750.000 USD) für versp?tete Meldungen von Datenschutzverletzungen vorsieht. Chinesische Datenlokalisierungsvorschriften verpflichten multinationale Unternehmen, ERP-Systeme im Inland zu betreiben, wobei lokale Cloud-Dienstleister mit internationalen Sicherheitsanbietern kooperieren, um doppelte Compliance-Anforderungen zu erfüllen. Aufgrund des akuten Fachkr?ftemangels schlie?en Managed-Service-Anbieter die Lücken und beschleunigen die Einführung von SaaS-Sicherheitsl?sungen.
EMEA und 厂ü诲补尘别谤颈办补 ERP-Sicherheit und Compliance-Markt
Europa w?chst stetig, da die DSGVO-Bu?gelder eskalieren und im Jahr 2025 die Marke von 2,1 Milliarden EUR (2,3 Milliarden USD) überschreiten. Die NIS2-Richtlinie erweitert die Definition kritischer Infrastrukturen auf digitale Dienstleister und nimmt Transport und Logistik in den Compliance-Katalog auf. Die Entwicklung in 厂ü诲补尘别谤颈办补 spiegelt den Einfluss von Brasiliens Lei Geral de Prote??o de Dados sowie Argentiniens einwilligungszentriertem Datenschutzgesetz wider. Der Nahe Osten und Afrika liegen bei den Ausgaben zurück, verzeichnen jedoch zweistelliges Wachstum, da Sovereign-Cloud-Initiativen und am Rahmenwerk des National Institute of Standards and Technology orientierte Ans?tze ERP-seitige Kontrollen erfordern, die mit nationalen Cyberabwehrstrategien verknüpft werden.

Wettbewerbslandschaft
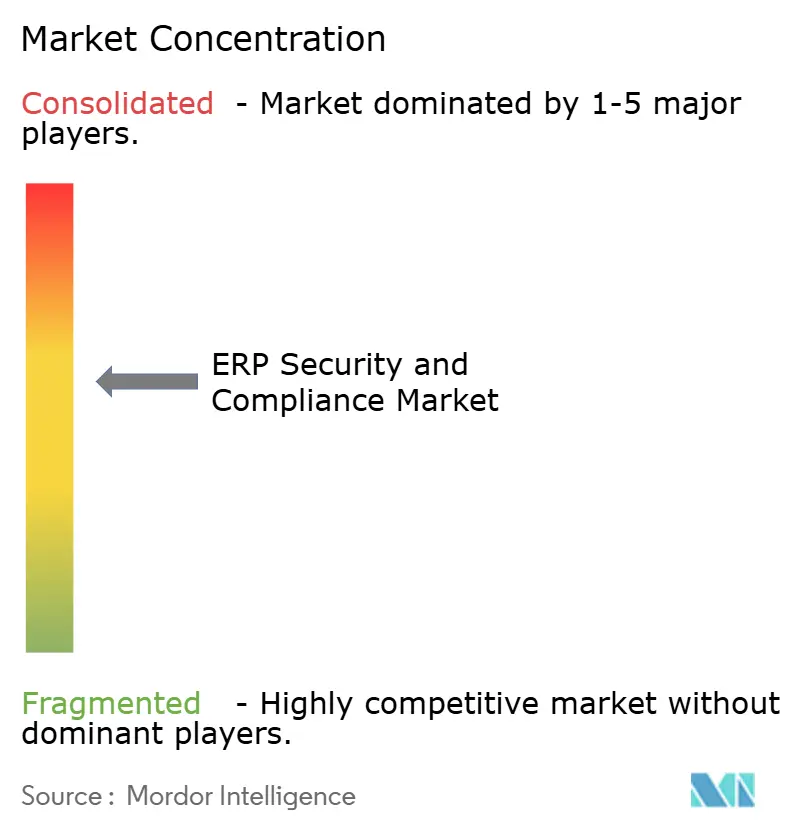
Der ERP-Sicherheit und Compliance Markt weist ein moderates Ma? an Fragmentierung auf. Unternehmen wie Pathlock, Appsian, SafePaaS und Onapsis konzentrieren sich auf die Bereitstellung ERP-zentrierter Risikoanalysel?sungen. Andererseits erweitern Unternehmen wie SailPoint, Saviynt und Delinea ihre zentralen Identity-Governance-Systeme durch die Integration von ERP-Modulen. Der Markt erlebte in den Jahren 2025–2026 eine Beschleunigung der Konsolidierung, gekennzeichnet durch Pathlocks ?bernahme von Appsian und Delineas Kauf von StrongDM. Diese strategischen Schritte zielten darauf ab, die Zero-Trust-Sicherheitsabdeckung über Datenbanken und Middleware hinweg zu erweitern.
Darüber hinaus stellte Onapsis das Agentic Gateway vor, eine fortschrittliche KI-gesteuerte L?sung, die die Bedrohungserkennung verbessert und gleichzeitig Erkl?rungen in natürlicher Sprache bereitstellt, um Sicherheitsbetriebsteams bei der Entscheidungsfindung zu unterstützen. In der aktuellen Landschaft h?ngt die technologische Differenzierung zunehmend von f?derativen Identit?ts-Gateways ab, die eine entscheidende Rolle bei der Durchsetzung der Aufgabentrennung (SoD) in komplexen hybriden IT-Umgebungen spielen. Anbieter, die Zertifizierungen wie FedRAMP, ISO 27001:2022 und SOC 2 Typ II erwerben, erlangen einen erheblichen Vorteil in Beschaffungsprozessen, insbesondere wenn sie ?ffentliche Einrichtungen und Fortune-500-Unternehmen ansprechen.
Kleine und mittlere Unternehmen (KMU) stellen derweil ein weitgehend unerschlossenes Marktsegment dar. Plattformen, die mit vorkonfigurierten Regelwerken ausgeliefert werden und abonnementbasierte ?berwachungsdienste anbieten, sind besonders attraktiv für Finanzteams mit begrenzten Ressourcen, da sie kosteneffiziente und effektive Compliance-L?sungen bieten.
ERP-Sicherheit und Compliance Branchenführer
-
Pathlock Inc.
-
Appsian Security Inc.
-
Onapsis Inc.
-
Delinea Inc. (Fastpath)
-
SafePaaS Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
ERP-Sicherheit und Compliance-Markt
- Pathlock Inc.
- Appsian Security Inc.
- SafePaaS Inc.
- Onapsis Inc.
- Delinea Inc.
- Fastpath Solutions LLC
- Soterion Ltd.
- MTC Skopos AG
- Access Informer Pty Ltd
- Dynaflow Compliance Solutions Inc.
- ERP Armor LLC
- Saviynt Inc.
- Security Weaver LLC
- CSI Tools NV
- SmartERP Solutions Inc.
- ERP Maestro Inc.
- SailPoint Technologies Holdings Inc.
- Netwrix Corporation
- Kainos Group plc
- IBS Schreiber GmbH

Recent Industry Developments in ERP-Sicherheit und Compliance-Markt
- M?rz 2026: Delinea übernahm StrongDM und vereinte das Privileged-Access-Management über ERP und Infrastruktur hinweg.
- M?rz 2026: Onapsis lancierte das Agentic Gateway, eine autonome Bedrohungserkennungs-Suite für SAP- und Oracle-Landschaften.
- Januar 2026: Onapsis ernannte regionale Vizepr?sidenten für Europa, den Nahen Osten und den asiatisch-pazifischen Raum, um die Marktexpansion zu beschleunigen.
- Oktober 2025: Netwrix erweiterte seine 1Secure-Plattform um KI-basierte Module zur Verhinderung von Datenverlust, die mit den Active Directory Certificate Services verknüpft sind.


Globaler ERP-Sicherheit und Compliance Markt – Berichtsumfang
Der ERP-Sicherheit und Compliance Markt umfasst Softwarel?sungen und zugeh?rige Dienstleistungen, die Enterprise-Resource-Planning-Systeme (ERP) schützen, die Datenintegrit?t gew?hrleisten und die Einhaltung regulatorischer, branchenspezifischer und organisatorischer Anforderungen erm?glichen.
Der ERP-Sicherheit und Compliance Marktbericht ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (On-Premise, Cloud und Hybrid), Unternehmensgr??e (Gro?unternehmen sowie kleine und mittlere Unternehmen), Endverbrauchsbranche (Fertigung, Bank-, Finanzdienstleistungs- und Versicherungswesen, Gesundheitswesen, Einzel- und E-Commerce, Regierung und ?ffentlicher Sektor, IT und Telekommunikation sowie weitere Endverbrauchsbranchen) und Geografie (Nordamerika, 厂ü诲补尘别谤颈办补, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| On-Premise |
| Cloud |
| Hybrid |
| Gro?unternehmen |
| Kleine und mittlere Unternehmen |
| Fertigung |
| Bank-, Finanzdienstleistungs- und Versicherungswesen |
| Gesundheitswesen |
| Einzel- und E-Commerce |
| Regierung und ?ffentlicher Sektor |
| IT und Telekommunikation |
| Weitere Endverbrauchsbranchen |
| Nordamerika |
| 厂ü诲补尘别谤颈办补 |
| Europa |
| Asiatisch-pazifischer Raum |
| Naher Osten |
| Afrika |
| Nach Komponente | Software |
| Dienstleistungen | |
| Nach Bereitstellungsmodus | On-Premise |
| Cloud | |
| Hybrid | |
| Nach Unternehmensgr??e | Gro?unternehmen |
| Kleine und mittlere Unternehmen | |
| Nach Endverbrauchsbranche | Fertigung |
| Bank-, Finanzdienstleistungs- und Versicherungswesen | |
| Gesundheitswesen | |
| Einzel- und E-Commerce | |
| Regierung und ?ffentlicher Sektor | |
| IT und Telekommunikation | |
| Weitere Endverbrauchsbranchen | |
| Nach Geografie | Nordamerika |
| 厂ü诲补尘别谤颈办补 | |
| Europa | |
| Asiatisch-pazifischer Raum | |
| Naher Osten | |
| Afrika |


Im Bericht beantwortete Schlüsselfragen
Wie schnell wird der ERP-Sicherheit und Compliance Markt bis 2031 voraussichtlich wachsen?
Es wird prognostiziert, dass er von 2026 bis 2031 mit einer CAGR von 12,01 % w?chst und einen Wert von USD 54,51 Milliarden erreicht.
Welcher Bereitstellungsmodus gewinnt am st?rksten an Bedeutung?
Cloud-Bereitstellungen führen mit einem Anteil von 58,50 % im Jahr 2025 und expandieren mit einer CAGR von 18,30 %, da Unternehmen zentrale Workloads auf Software-als-Dienst-ERP verlagern.
Warum ist das Gesundheitswesen das am schnellsten wachsende Endverbrauchssegment?
HIPAAs Vorschrift von 2025 zur Multi-Faktor-Authentifizierung und 72-stündigen Meldepflicht bei Datenschutzverletzungen treibt ein CAGR-Wachstum von 19,40 % bei den Ausgaben des Gesundheitswesens für ERP-Sicherheit an.
Welcher prim?re Faktor hemmt die Einführung bei KMU?
Hohe anf?ngliche Integrationskosten, die manchmal das j?hrliche IT-Sicherheitsbudget übersteigen, schrecken kleine und mittlere Unternehmen trotz der Preiselastizit?t von Cloud-Angeboten ab.
Welche Region wird voraussichtlich die h?chste Wachstumsrate verzeichnen?
Der asiatisch-pazifische Raum wird voraussichtlich eine CAGR von 17,20 % erreichen, angetrieben durch zunehmende Cyberkriminalit?tsexposition und strengere Datenschutzgesetze in Japan, Indien und Singapur.
Seite zuletzt aktualisiert am:



