
Marktgr??e und Marktanteil für Zahlungssicherheit
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
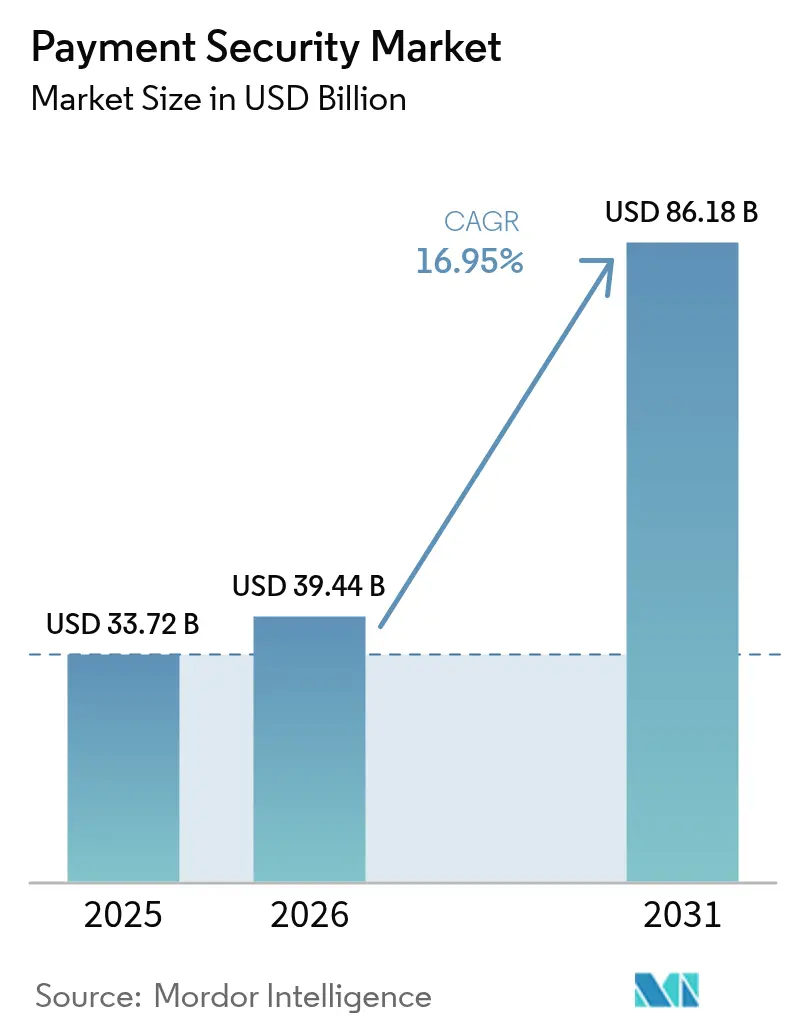
| Marktgr??e (2026) | 39.44 Milliarden US-Dollar |
| Marktgr??e (2031) | 86.18 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 16.95 % |
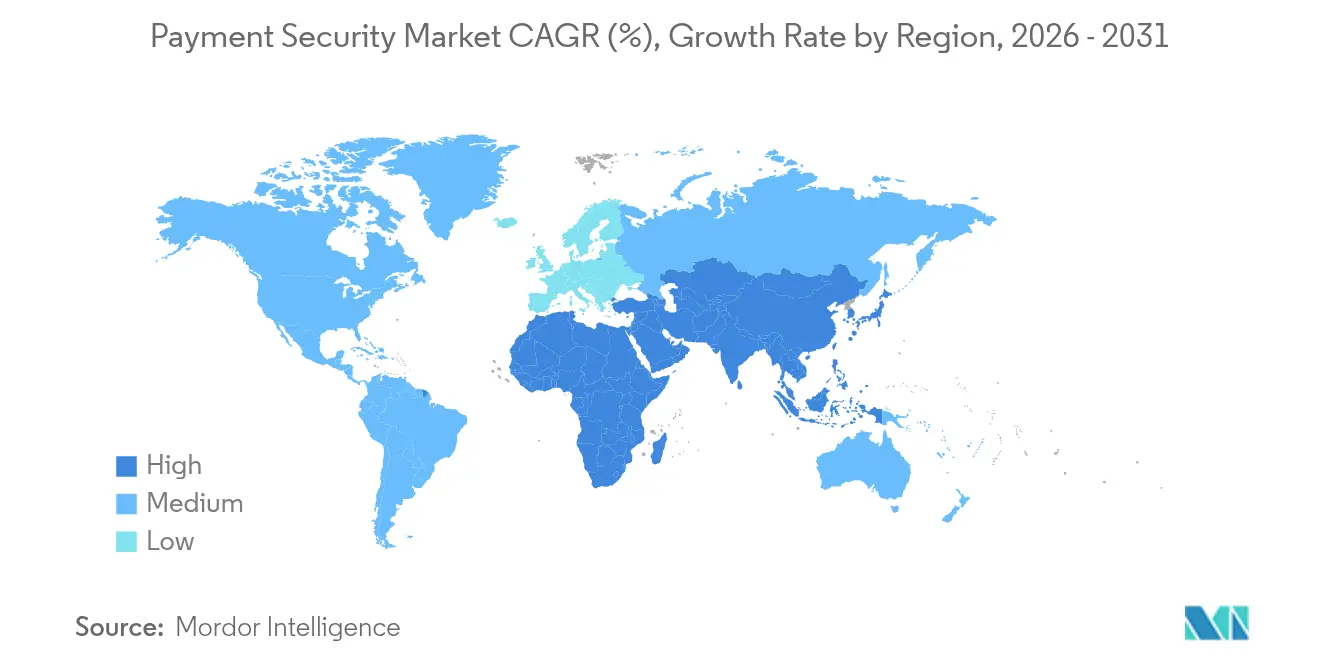
| Schnellstwachsender Markt | Naher Osten |
| Gr??ter Markt | Nordamerika |
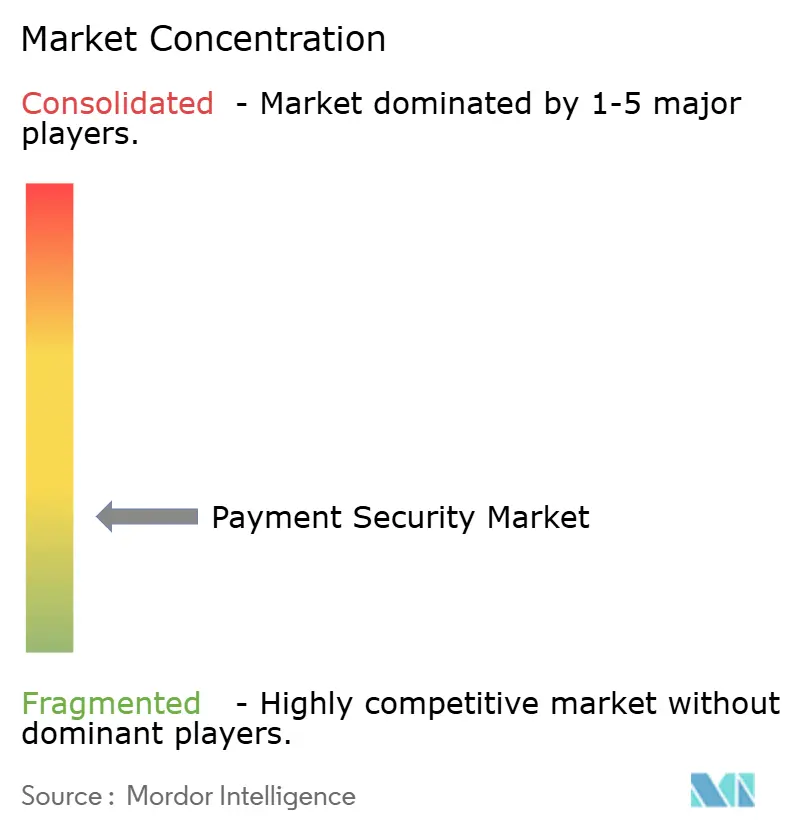
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse für Zahlungssicherheit von 黑料不打烊
Die Marktgr??e für Zahlungssicherheit wurde im Jahr 2025 auf 33,72 Milliarden USD gesch?tzt und soll von 39,44 Milliarden USD im Jahr 2026 auf 86,18 Milliarden USD bis 2031 wachsen, bei einer CAGR von 16,95 % w?hrend des Prognosezeitraums (2026–2031). Diese solide Entwicklung steht im Einklang mit versch?rften regulatorischen Anforderungen, steigenden Transaktionsvolumina über digitale Kan?le und kontinuierlicher Innovation bei Erkennungstechnologien. Kontinuierliche Compliance-Investitionen im Zusammenhang mit der endgültigen PCI-DSS-4.0-Frist, der weitreichende Einsatz von künstlicher Intelligenz in der Betrugsanalyse sowie die Verbreitung von Mobile-First-Wallets pr?gen die Ausgabenpriorit?ten von Unternehmen. Tokenisierung und 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 bleiben grundlegend, doch Echtzeit-Verhaltensanalysen und Multi-Faktor-Authentifizierung beanspruchen einen gr??eren Budgetanteil, da Emittenten und H?ndler mit synthetischen Identit?tsangriffen konfrontiert werden. Parallel zu technologischen Upgrades beschleunigt sich die Wettbewerbskonsolidierung unter Netzwerken und Prozessoren, da Unternehmen Bedrohungsintelligenz-Plattformen integrieren und globale H?ndlerbasen ausbauen, um ihren Anteil am Markt für Zahlungssicherheit zu verteidigen.
Wichtigste Erkenntnisse des Berichts
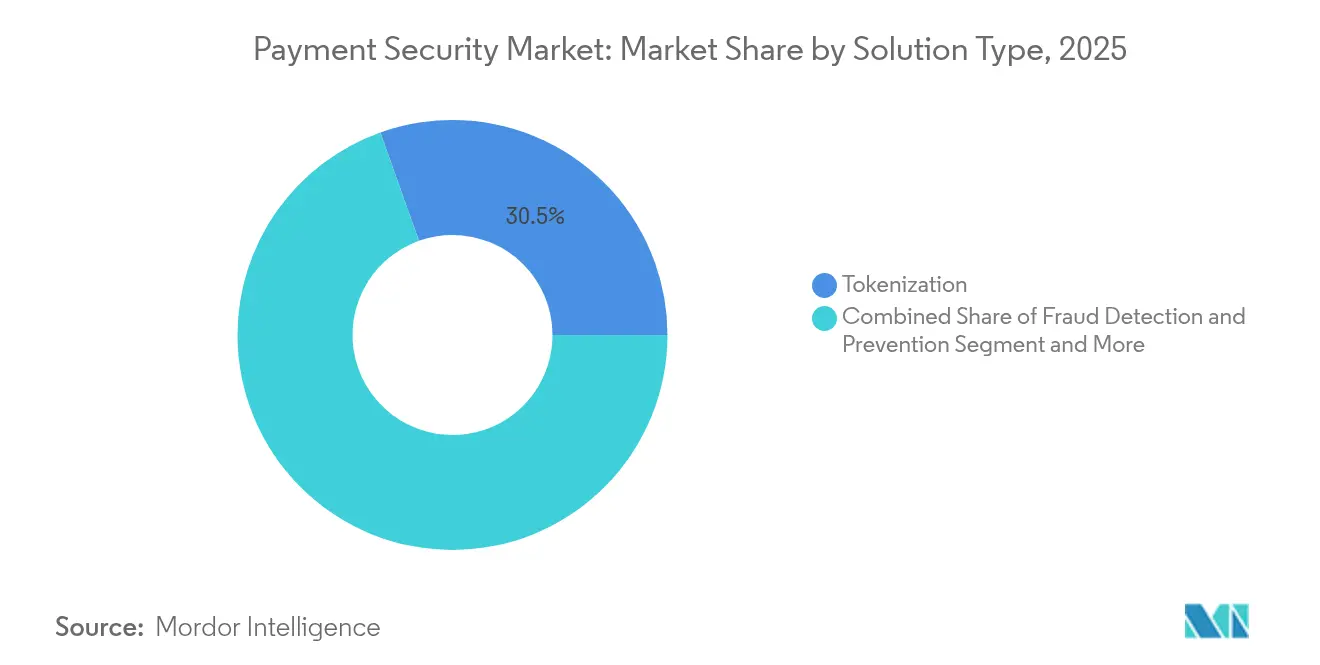
- Nach L?sungstyp erfasste die Tokenisierung im Jahr 2025 einen Marktanteil von 30,45 % am Markt für Zahlungssicherheit, w?hrend KI-gestützte Betrugserkennungsl?sungen voraussichtlich mit einer CAGR von 20,4 % von 2026 bis 2031 wachsen werden.
- Nach Plattform führten webbasierte Bereitstellungen im Jahr 2025 mit einem Umsatzanteil von 46,20 %; mobile Plattformen werden bis 2031 voraussichtlich eine CAGR von 22,3 % verzeichnen.
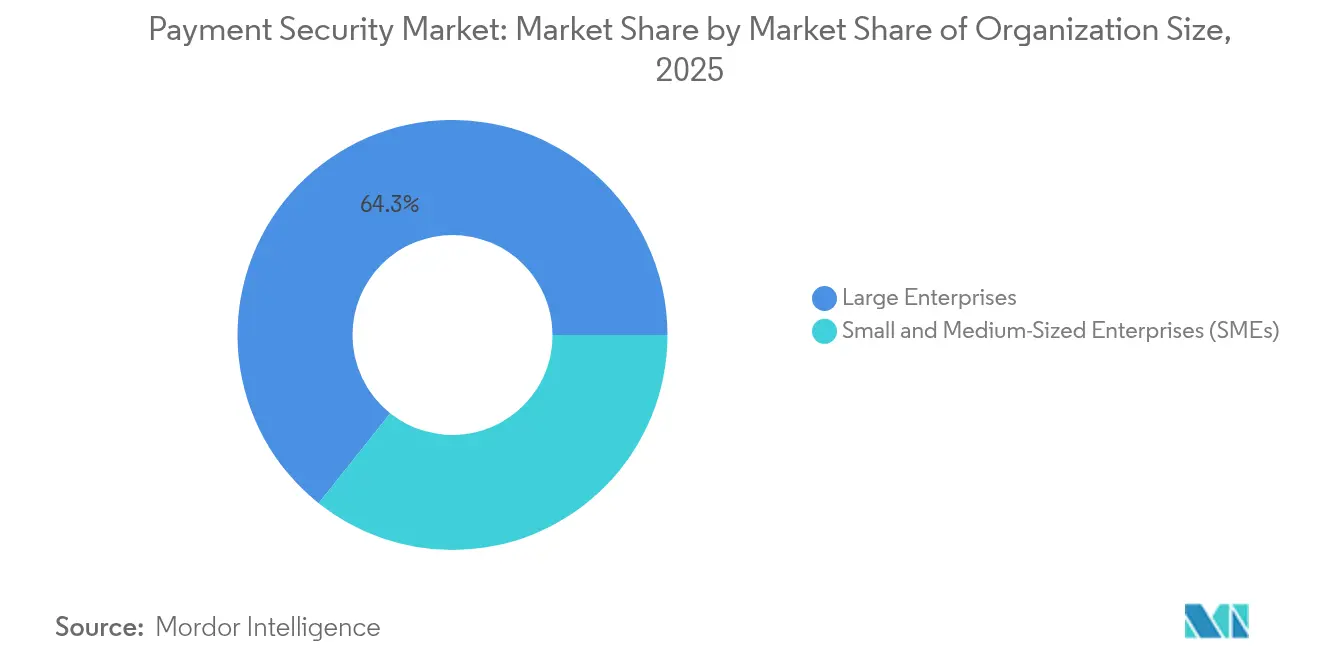
- Nach Unternehmensgr??e entfielen im Jahr 2025 64,30 % der Marktgr??e für Zahlungssicherheit auf Gro?unternehmen, w?hrend das KMU-Segment bis 2031 eine CAGR von 21,9 % aufweist.
- Nach Endnutzerbranche hielten Einzel- und E-Commerce im Jahr 2025 einen Anteil von 36,40 % an der Marktgr??e für Zahlungssicherheit, w?hrend das Gesundheitswesen mit einer CAGR von 18,7 % bis 2031 w?chst.
- Nach Geografie trug Nordamerika im Jahr 2025 29,60 % zum globalen Markt für Zahlungssicherheit bei, w?hrend die Region Naher Osten und Afrika bis 2031 mit einer CAGR von 19,8 % w?chst.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Regulatorischer Druck zur Einhaltung von PCI-DSS 4.0 in Nordamerika | +4.2% | Nordamerika, Ausstrahlungseffekt auf die EU | Kurzfristig (≤ 2 Jahre) |
| Anstieg KI-basierter Betrugsanalysen bei Cloud-Zahlungsabwicklern | +3.8% | Global, konzentriert in APAC und Nordamerika | Mittelfristig (2–4 Jahre) |
| Ausweitung von Kauf-jetzt-zahle-sp?ter (BNPL) mit Bedarf an sicheren Token-Tresoren | +2.9% | Nordamerika, EU, aufstrebende APAC-M?rkte | Mittelfristig (2–4 Jahre) |
| Schnelles Wachstum IoT-f?higer POS-Terminals in Europa | +2.1% | Europa, Nordamerika folgt | Mittelfristig (2–4 Jahre) |
| Boom mobiler Erstnutzer-Wallets in aufstrebenden asiatischen M?rkten | +3.4% | APAC-Kern, Ausstrahlungseffekt auf MEA | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Regulatorischer Druck zur Einhaltung von PCI DSS 4.0
Die verbindliche Einhaltung von PCI DSS 4.0 ab M?rz 2025 ver?ndert die Sicherheitsbudgets in ganz Nordamerika. Unternehmen sehen sich mit j?hrlichen Ausgaben konfrontiert, die auf Stufe 1 bis zu 250.000 USD erreichen, was die 64 neuen Anforderungen des Standards widerspiegelt, die kontinuierliche Protokollanalyse und die Integrit?t von Zahlungsseiten-Skripten abdecken. Bu?gelder bei Nichteinhaltung von bis zu 500.000 USD pro Monat sch?rfen den Fokus auf sofortige Abhilfema?nahmen und f?rdern die rasche Einführung von Tokenisierungs- und automatisierten 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳sdiensten. Europ?ische Acquirer kartieren bereits PSD3-Bestimmungen auf PCI-Kontrollen, was einen Ausstrahlungseffekt erzeugt, der die Investitionsmomentum bis 2027 aufrechth?lt.
Anstieg KI-basierter Betrugsanalysen
Finanzinstitute wechseln zunehmend von regelbasierten Systemen zu adaptiven Modellen des maschinellen Lernens, die in Echtzeit mehr als 100 kontextuelle Signale auswerten. Visa berichtet, dass KI-Anwendungen im Jahr 2024 betrügerische Transaktionen im Wert von 40 Milliarden USD blockiert haben, wobei falsch-positive Ergebnisse um 85 % reduziert und die Autorisierungsraten verbessert wurden. Cloud-Prozessoren betten diese Modelle als Mikrodienste ein, sodass H?ndler Risikoschwellenwerte ohne langwierige Integrationen feinjustieren k?nnen. Schwellenm?rkte profitieren von der Cloud-Skalierung, da sie den Bedarf an veralteter lokaler Infrastruktur beseitigt – eine Dynamik, die eine einheitliche globale Bereitstellung von Betrugsanalysen der n?chsten Generation unterstützt.
Ausweitung von BNPL mit Bedarf an sicheren Token-Tresoren
Die zunehmende Nutzung von Kauf-jetzt-zahle-sp?ter in Bereichen wie Lebensmittel und Wohnen führt zu l?ngeren Expositionsfenstern für synthetischen Identit?tsbetrug. Anbieter setzen nun mehrschichtige Abwehrma?nahmen ein, die Ger?te-Fingerprinting mit Echtzeit-Biometrie-Prüfungen und gesicherten Token-Tresoren kombinieren, um den PCI-Geltungsbereich zu reduzieren. Erh?hte regulatorische Aufmerksamkeit in Europa veranlasst Anbieter, Tresor-Designs zu zertifizieren, die Ratenzahlungsaufteilungen unterstützen, ohne Rohdaten von Karten zu speichern. In Nordamerika gleicht die rasche Verbraucherakzeptanz Zeichnungsrisiken aus und schafft Anreize für spezialisierte Anbieter, BNPL-spezifische Analyse-Engines anzubieten, die Anomalien in wiederkehrenden Ratenzahlungsstr?men erkennen.
Schnelles Wachstum IoT-f?higer POS-Terminals
Europ?ische Einzelh?ndler setzen weiterhin mobilfunkf?hige POS-Terminals ein, die sich selbstst?ndig zwischen Mobilfunknetzen umschalten, um eine ununterbrochene Verarbeitung zu gew?hrleisten und WLAN-Ausf?lle zu vermeiden, die in veralteten Architekturen h?ufig auftreten. PCI-MPoC-Regeln, die 192 Bedingungen für handelsübliche Ger?te abdecken, verlangen von Entwicklern die Einbettung kryptografischer Isolationszonen und manipulationssicherer Hardware. Integrierte Fernverwaltungs-Dashboards erm?glichen es Acquirern, Over-the-Air-Patches einzuspielen, Serviceausfallzeiten zu reduzieren und engere Schlüsselrotationszyklen zu unterstützen. Nordamerikanische Bereitstellungen folgen, da die Preise sinken und H?ndler auf einheitliche Omnichannel-Erlebnisse abzielen.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR- Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Vorabintegrationskosten für kleine und mittelgro?e H?ndler | -2.8% | Global, akut in Schwellenm?rkten | Kurzfristig (≤ 2 Jahre) |
| Transaktionslatenz- Probleme bei der Einführung von 3-D Secure 2.2 | -1.9% | Nordamerika, ausgew?hlte EU-M?rkte | Mittelfristig (2–4 Jahre) |
| Fragmentierte und überlappende Datenschutzgesetze in Schwellenl?ndern | -1.6% | Schwellenm?rkte, Schwerpunkt APAC und MEA | Mittelfristig (2–4 Jahre) |
| Datenschutzbedenken der Verbraucher gegenüber Verhaltensbiometrie | -1.3% | Global, verst?rkt in der EU und Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Hohe Vorabintegrationskosten für KMU
Die typischen j?hrlichen Sicherheitsausgaben eines kleinen H?ndlers k?nnen zwischen 5.000 und 50.000 USD liegen – ein Betrag, der die Liquidit?t in Schwellenl?ndern belastet, wo die gesamten IT-Budgets bescheiden sind. Komplexe Scoping-?bungen dr?ngen viele KMU zu gebündelten Cloud-Abonnements, doch Bedenken hinsichtlich Datenresidenz und Anbieterabh?ngigkeit verlangsamen die Konvertierungen. Infolgedessen dominieren kostengünstige Plug-in-L?sungen bei Webshops mit geringerem Volumen und hinterlassen Lücken in der erweiterten Risikoanalyse. Sicherheitsanbieter, die Dienste nach Volumenschwellenwerten staffeln k?nnen, werden voraussichtlich latente KMU-Nachfrage erschlie?en, sobald die Kostenkurven sinken.
Transaktionslatenzprobleme bei der Einführung von 3-D Secure 2.2
Die Anforderung, reichhaltigere Datenfelder w?hrend 3DS 2.2 auszutauschen, stellt Acquirer vor Herausforderungen, die Checkout-Zeiten unter kritischen Abbruchschwellen zu halten. Tests in Nordamerika zeigen, dass zus?tzliche Netzwerkhops die durchschnittliche Autorisierungszeit um 200 Millisekunden erh?hen, was zu messbaren Umsatzverlusten bei H?ndlern mit hohem Datenverkehr führt. Das Verhalten der Emittenten erschwert die Einführungen zus?tzlich, da eine inkonsistente 3DS-Interpretation die Genehmigungsquoten senken kann. Optimierungsbemühungen konzentrieren sich nun auf risikobasierte Step-up-Modelle, die Herausforderungen für vertrauenswürdige Ger?te reduzieren, w?hrend Sitzungen mit h?herem Risiko durch biometrische Abl?ufe geleitet werden, die von Kartennetzwerken unterstützt werden.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach L?sungstyp:
Führungsposition der Tokenisierung kombiniert mit Beschleunigung der AnalytikDie Tokenisierung machte im Jahr 2025 30,45 % des Marktanteils für Zahlungssicherheit aus und unterstreicht damit ihre Rolle bei der Entfernung prim?rer Kontonummern aus H?ndlersystemen und der Reduzierung des Prüfungsumfangs. Visa verarbeitete im Jahr 2024 10 Milliarden tokenisierte Transaktionen, ein Anstieg von 45 % gegenüber dem Vorjahr, was die Skalierbarkeit sowohl im station?ren als auch im E-Commerce-Bereich belegt. 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 bleibt für Daten w?hrend der ?bertragung obligatorisch, insbesondere im Bank- und Gesundheitswesen, wo Regeln zur Offenlegung von Datenschutzverletzungen hohe Strafen vorsehen. Betrugserkennungsplattformen, die Pipelines des maschinellen Lernens einbetten, werden voraussichtlich mit einer CAGR von 20,4 % wachsen, was die Nachfrage nach adaptiven Kontrollen widerspiegelt, die sich selbst aus sich entwickelnden Angriffsvektoren erlernen. Andere aufkommende L?sungen, darunter quantensichere Kryptografie und Distributed-Ledger-Verifizierung, erfassen derzeit Nischenanwendungsf?lle, haben aber langfristiges Potenzial, wenn sich Standards weiterentwickeln. Anbieter, die Token-Dienste mit KI-gestützter Analytik verknüpfen k?nnen, schaffen kombinierte Angebote, die manuelle ?berprüfungskosten minimieren und gleichzeitig falsch-positive Ergebnisse in Schach halten. Diese F?higkeit unterstützt Upsell-Zyklen und positioniert integrierte Plattformen für einen überproportionalen Beitrag zum Gesamtumsatz des Marktes für Zahlungssicherheit.
Das Wachstum über alle L?sungstypen hinweg wird die Marktgr??enprognosen für Zahlungssicherheit beeinflussen, insbesondere indem Ausgaben von grundlegenden Compliance-Tools auf intelligente Orchestrierungs-Engines verlagert werden. Anbieter, die auf Breite statt auf Einzelfunktionalit?t setzen, sichern sich tendenziell l?ngerfristige Vertr?ge, insbesondere bei Unternehmen, die konsolidierte Dashboards für die Prüfungsberichterstattung bevorzugen. Da die Token-Tresor-Dichte in Acquirer-Umgebungen zunimmt, k?nnten Lieferkettenengp?sse bei Chips die Hardware-HSM-Erneuerungspl?ne beeintr?chtigen und damit das Interesse an virtualisierten Schlüsselverwaltungsmodulen beschleunigen.


Nach Plattform:
Mobile Dynamik definiert Omnichannel-Erwartungen neuWebbasierte Bereitstellungen führten den Markt für Zahlungssicherheit im Jahr 2025 mit einem Anteil von 46,20 % an, getrieben durch etablierte Desktop-Shopping-Muster und ausgereifte Gateway-Integrationen. Mobile Plattformen sind jedoch mit einer CAGR von 22,3 % bis 2031 der klare Wachstumsmotor. China verzeichnet bereits, dass 82 % der Online-Warenk?rbe über mobile Wallets abgeschlossen werden, w?hrend Indiens UPI-System sekundenbruchteillange Peer-to-Merchant-?berweisungen erm?glicht, die die Kartennutzung mittlerweile übertreffen. Diese Trends erh?hen die Anforderungen an biometrische Authentifizierung, Netzwerk-Token-Bereitstellung und Ger?tebescheinigung direkt in der App-Schicht. Infolgedessen konzentrieren sich Sicherheits-Roadmaps auf die Entwicklung von SDKs, die es H?ndlern erm?glichen, gemeinsame Richtlinien über native mobile, Browser- und Progressive-Web-App-Abl?ufe hinweg zu orchestrieren.
Omnichannel-Strategien verringern die historische Lücke zwischen Sicherheitsstandards für kartengebundene und nicht kartengebundene Transaktionen. Station?re Tap-to-Phone-Initiativen, die durch NFC- und MPoC-Richtlinien erm?glicht werden, führen dieselben Echtzeit-Risikoerkenntnisse ein, die im E-Commerce vorhanden sind. Die konvergierende Kanalarchitektur wird voraussichtlich die Marktgr??e für Zahlungssicherheit bei einheitlichen Gateway-L?sungen bis 2031 auf XX Milliarden USD treiben, unter der Annahme aktueller Durchdringungsverl?ufe. Der Aufstieg des mobilen Kanals wirkt auch als treibende Kraft für Web-Plattformen, moderne Sitzungsintegrit?tskontrollen einzuführen und sicherzustellen, dass das Kundenerlebnis über den gesamten Engagement-Zyklus eines Einzelh?ndlers hinweg konsistent bleibt.
Nach Unternehmensgr??e:
Tiefe bei Gro?unternehmen versus Dynamik bei KMUGro?unternehmen hielten im Jahr 2025 64,30 % des Marktes für Zahlungssicherheit aufgrund tieferer Budgets und der Komplexit?t der Compliance in mehreren Regionen. Unternehmen bevorzugen in der Regel integrierte Plattformen, die Tokenisierung, Risikobewertung und Orchestrierung in einer einzigen Konsole bündeln und so die Richtlinieneinführung über Hunderte von H?ndlerkennungen hinweg vereinfachen. Kriterien für die Anbieterauswahl betonen globale Acquirer-Konnektivit?t, anpassbare Dashboards und Erweiterbarkeit auf API-Ebene. Im Gegensatz dazu treiben KMU die Gesamtmarktdynamik voran und wachsen bis 2031 mit einer CAGR von 21,9 %, da abonnementbasierte Modelle die Einführungsschwellen senken. Nutzungsabh?ngige Preisraster sprechen H?ndler an, die vorhersehbare monatliche Kosten suchen und Kapitalausgaben vermeiden m?chten.
Unterschiedliche Kaufausl?ser pr?gen Produkt-Roadmaps. Gro?unternehmen fordern granulare Schlüsselrotationspl?ne, dedizierte Hardware-Sicherheitsmodul-Cluster und native SIEM-Integrationen. KMU suchen nach Ein-Klick-Plug-ins, vorab geprüften Compliance-Vorlagen und vereinfachten PCI-Frageb?gen. Anbieter, die ihren Katalog entsprechend segmentieren, sind gut positioniert, um Wachstum in beiden Kohorten zu erschlie?en und eine nachhaltige Umsatzdiversifizierung innerhalb des Marktes für Zahlungssicherheit zu unterstützen.
Nach Endnutzerbranche:
Einzelhandel bleibt zentral; Gesundheitswesen beschleunigt sichEinzel- und E-Commerce hielten im Jahr 2025 36,40 % der Marktgr??e für Zahlungssicherheit, haupts?chlich weil Betrug bei nicht kartengebundenen Transaktionen weiterhin das Wachstum des Online-Volumens begleitet. Investitionen konzentrieren sich auf die ?berwachung von Checkout-Seiten-Skripten, den Rollout von Netzwerk-Tokens und Echtzeit-Risikoengines, die die Genehmigungslatenz unter zwei Sekunden halten. Dynamisches Routing gewinnt an Bedeutung, da H?ndler abgelehnte Autorisierungen durch die Weiterleitung von Transaktionen über mehrere Acquirer zurückgewinnen m?chten.
Das Gesundheitswesen ist der am schnellsten wachsende Bereich mit einer CAGR von 18,7 %, da Anbieter Abrechnungskan?le digitalisieren und PCI-Verpflichtungen mit HIPAA-Anforderungen in Einklang bringen. Tokenisierte Patientenzahlungsprofile schützen gespeicherte Zugangsdaten und erleichtern gleichzeitig die wiederkehrende Zuzahlungsabrechnung. Akteure aus dem Bank-, Finanzdienstleistungs- und Versicherungsbereich bleiben bei den Ausgaben aggressiv aufgrund direkter regulatorischer Aufsicht und zunehmender Kontoübernahme-Versuche. Regierungsbeh?rden folgen ?hnlichen Wegen, da Finanzministerien Bürgerserviceportale modernisieren und diese unter PCI- und lokale Datenschutzregelungen stellen. Die spezifischen Schmerzpunkte jeder Branche erweitern die adressierbaren Umsatzpools für Nischenanbieter, die sich auf kontextbezogene Vorschriften spezialisieren, und verbreitern damit die Wettbewerbsintensit?t innerhalb der gesamten Zahlungssicherheitsbranche.
Geografische Analyse
Markt für Zahlungssicherheit in Nordamerika
Nordamerika trug im Jahr 2025 29,60 % der Ums?tze im Markt für Zahlungssicherheit bei, begünstigt durch frühzeitige PCI-DSS-4.0-Migrationen und fortlaufende Upgrades bei gro?en Omnichannel-H?ndlern. Unternehmensbudgets priorisieren KI-gestützte Risikomodule, w?hrend Kartennetzwerke wertsch?pfende Sicherheitsdienste in Verarbeitungstarife bündeln. Implementierungsherausforderungen im Zusammenhang mit der 3DS-2.2-Latenz beeinflussen nach wie vor die Genehmigungsquoten, doch die regulatorische Planungssicherheit durch klar definierte Durchsetzungsfristen stützt stabile Beschaffungspipelines. Strategische Akquisitionen – wie der Kauf von Recorded Future durch Mastercard für 2,65 Milliarden USD im Jahr 2024 – verdeutlichen das anhaltende Bestreben, native Bedrohungsintelligenz-Feeds in Netzwerk-Stacks zu integrieren.
Markt für Zahlungssicherheit im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum bleibt der Wachstumskern. Mobile Wallets treiben mittlerweile 70 % des gesamten E-Commerce-Volumens an, unterstützt durch staatlich gef?rderte Echtzeit-Zahlungsinfrastrukturen und eine aggressive Politik zur finanziellen Inklusion. Das ?berspringen veralteter Infrastrukturen erm?glicht es H?ndlern, auf Magnetstreifensysteme zu verzichten und von Beginn an cloud-native Gateways einzusetzen. Grenzüberschreitende QR-Allianzen, wie die Verknüpfung zwischen Singapurs PayNow und Thailands PromptPay, erh?hen die Transaktionsvolumina, die durchg?ngig gesichert werden müssen. Infolgedessen richtet sich die regionale Nachfrage verst?rkt auf schlanke SDKs, die Ger?tebindung und verhaltensbasierte Biometrie integrieren, ohne zus?tzliche Reibung beim Bezahlvorgang zu erzeugen.
Markt für Zahlungssicherheit in EMEA
Europa verbindet starke Verbraucherschutznormen mit schnellen Erneuerungszyklen bei POS-Technologien. PCI MPoC und PSD3 schaffen einen harmonisierten Compliance-Rahmen in 27 Mitgliedstaaten und veranlassen die Automobil-, Gastronomie- und Transportbranche zur Einführung kontaktloser und IoT-f?higer Terminals. Der Nahe Osten und Afrika verzeichnen mit 19,8 % bis 2031 die h?chste CAGR, angetrieben durch Mobile-Money-Plattformen, die bislang nicht bankm??ig versorgte Bev?lkerungsgruppen bedienen. Regionale Regulierungsbeh?rden beschleunigen die Einführung digitaler Identit?tsrahmen und unterstützen Cloud-Token-Vaults, die in lokal konformen Rechenzentren betrieben werden. Diese Initiativen vergr??ern insgesamt die regionale Marktgr??e für Zahlungssicherheit, wenngleich Erschwinglichkeitshürden für KMU weiterhin bestehen.

Regulatorisches Umfeld
Vorschriften und Standards pr?gen weiterhin die grundlegenden Kontrollen in der Zahlungssicherheit. PCI DSS 3.2.1 wurde am 31. M?rz 2024 eingestellt, und die Anforderungen von PCI DSS v4.x traten ab dem 31. M?rz 2025 in Kraft. Die ?nderung verschiebt die Compliance von punktuellen Kontrollen zu fortlaufenden Sicherheitsoperationen, einschlie?lich kontinuierlicher Protokollanalyse und Integrit?tsprüfung von Skripten auf Zahlungsseiten, und treibt die Ausgaben von H?ndlern und Dienstleistern in Richtung Tokenisierung, 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 und ?berwachung.
In den wichtigsten Regionen versch?rfen Regulierungsbeh?rden ihre Erwartungen an die Sicherheit digitaler Zahlungen über die Anforderungen der Kartensysteme hinaus. In Indien hat die Reserve Bank of India ihre Richtlinien von 2025 zu Authentifizierungsmechanismen für digitale Zahlungstransaktionen ver?ffentlicht, die am 1. April 2026 in Kraft treten, und zudem einen Entwurf der Richtlinien 2026 zu digitalen Zahlungssicherheitskontrollen für Gesch?ftsbanken und Nichtbanken-Finanzunternehmen vorgelegt. In der Europ?ischen Union durchlief das Paket zu Zahlungsdiensten (PSD3 und die Zahlungsdiensteverordnung, PSR) nach einer vorl?ufigen politischen Einigung im November 2025 wichtige Etappen der Fertigstellung, wobei Kompromisstexte bis Mai 2026 best?tigt wurden, was die harmonisierten Anforderungen für Zahlungsdienstleister sowie umfassendere Pflichten zum Austausch von IKT- und betrugsbezogenen Daten verst?rkt.
Wertsch?pfungskettenanalyse
Die Wertsch?pfungskette der Zahlungssicherheit umfasst Standard- und Regelsetzer (PCI SSC, EMVCo), Identit?ts- und Authentifizierungs?kosysteme (3-D Secure, Passkeys, Ger?teattestierung) sowie Kryptografie- und Schlüsselverwaltungsinfrastruktur (HSMs, Token-Tresore, Zertifizierungsstellen). Erm?glichende Softwareschichten, einschlie?lich Betrugserkennungs-Engines, Risikobewertung, Orchestrierung und ?berwachung, setzen auf dieser Infrastruktur auf und werden über Gateways, Acquirer, Processor und Kartennetzwerke bereitgestellt, bevor sie über direkte Unternehmensintegrationen, SaaS-Plattformen und Vertriebspartner wie POS-Terminal-OEMs und ISVs für vertikale Software (Gastgewerbe, Gesundheitswesen, Einzelhandel) an H?ndler gelangen. Anbieter von Threat-Intelligence- und Verhaltensanalysedaten verbinden sich zudem mit Tools für Rückbuchungen und Streitf?lle, um den Kreislauf von Pr?vention bis Wiedererlangung zu vervollst?ndigen.
Jüngste Entwicklungen zeigen eine Wertsch?pfungsverschiebung hin zu netzwerkbasierten Betrugssignalen, modularen Integrationen und widerstandsf?higen Autorisierungsprozessen. Im Jahr 2026 ging Visa eine Partnerschaft mit Switch Al Maghrib ein, um Visa Advanced Authorization in den nationalen Switch Marokkos zu integrieren und damit KI-gestützte Betrugserkennung n?her an die Routing-Ebene zu bringen. Visa arbeitete auch mit OpenAI zusammen und führte in Europa Live-Transaktionen im Rahmen des agentenbasierten Handels durch, unter Verwendung tokenisierter Anmeldedaten und Payment Passkeys im Einklang mit der starken Kundenauthentifizierung. Parallel dazu deuten ?kosystem-Initiativen wie die von der Linux Foundation unterstützte x402 Foundation auf entstehende Standards für Maschine-zu-Maschine-Zahlungen hin, was die Bedeutung sicherer APIs, verifizierter Agentenidentit?t und Abh?ngigkeitsmanagement, einschlie?lich SBOM-Praktiken und Circuit-Breaker-Mustern, entlang der Lieferkette von Processoren und Gateways erh?ht.
Wettbewerbslandschaft
Der Wettbewerb im Markt für Zahlungssicherheit ist durch eine Mischung aus etablierten Kartennetzwerken, globalen Prozessoren und spezialisierten Fintech-Start-ups gekennzeichnet. Marktführer verfolgen erg?nzende Akquisitionen, um den Ausbau von F?higkeiten zu beschleunigen. Visa plant, die ?bernahme des KI-Spezialisten Featurespace bis September 2025 abzuschlie?en und adaptive Verhaltensmodelle in seinen internen Risikostack zu integrieren.[2]Visa, "Visa übernimmt Featurespace," usa.visa.com Worldpay übernahm Ravelin im Februar 2025, um die E-Commerce-Autorisierungsraten zu verbessern, und stimmte dann im April 2025 einer Fusion mit Global Payments zu, um die kombinierte Abdeckung auf 94 Milliarden Transaktionen j?hrlich auszuweiten.[3]Worldpay, "Worldpay übernimmt Ravelin," worldpay.com Diese Schritte unterstreichen die strategische Bedeutung eingebetteter Betrugsanalysen und globaler H?ndlerreichweite.
Die technologische Differenzierung h?ngt von der Tiefe des maschinellen Lernens, dem Latenzmanagement und der Token-Lebenszyklus-Governance ab. Die Patentaktivit?t bleibt stark, wie Microsofts Ledger-unabh?ngiges Token-Patent zeigt, das eine netzwerkübergreifende Portabilit?t erm?glicht – eine Funktion, die H?ndler anspricht, die Multi-Acquirer-Routing betreiben. Nischeninnovatoren konzentrieren sich auf quantenresistenten Schlüsselaustausch, biometrische kontinuierliche Authentifizierung und blockchain-verankerte Prüfpfade. Viele zielen auf Schmerzpunkte in wachstumsstarken Segmenten wie BNPL-Betrug oder grenzüberschreitendem Kleinbetragshandel ab.
Das Wettbewerbsfeld zeigt auch horizontale Allianzen. Ger?tehersteller arbeiten mit Gateway-Anbietern zusammen, um sichere Elemente vorzuladen und eine Ende-zu-Ende-痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 vom Tastenfeld bis zum Acquirer sicherzustellen. Prozessoren kooperieren mit Cloud-Plattformen, um vorab zertifizierte Sandbox-Umgebungen bereitzustellen, die die Markteinführungszeit für neue H?ndler verkürzen. Obwohl eine Konsolidierung im Gange ist, k?nnen spezialisierte Anbieter, die in einem einzelnen Schmerzpunkt hervorragend sind, weiterhin profitable Teilsegmente erschlie?en und die Gesamtfragmentierung auf einem moderaten Niveau halten.
Marktführer in der Zahlungssicherheitsbranche
CyberSource Corporation (Visa Inc.)
Bluefin Payment Systems LLC
Elavon Inc.
SecurionPay
PayPal Holdings Inc. (Braintree)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Zahlungssicherheit
- Visa Inc. (CyberSource Corporation)
- Bluefin Payment Systems LLC
- PayPal Holdings Inc. (Braintree)
- Elavon Inc.
- SecurionPay
- Global Payments Inc.
- Worldline SA
- Broadcom Inc. (Symantec)
- Stripe Inc.
- Fiserv Inc. (First Data)
- Signifyd Inc.
- Adyen N.V.
- Shift4 Payments Inc.
- TokenEx Inc.
- Forter Ltd.
- ACI Worldwide Inc.
- RSA Security LLC
- F5 Inc. (Shape Security)
- Thales Group (Gemalto)
- Transaction Network Services (TNS)

Marktchancen und Zukunftsaussichten
Eine zentrale Chance liegt in der Modernisierung der Sicherheit von Checkout und Autorisierung durch netzwerkbasierte Intelligenz und angereicherten Transaktionskontext, was Raum für Anbieter schafft, die Betrug reduzieren, ohne Latenz hinzuzufügen. Visa stellte im April 2026 seine Checkout Intelligence Layer kommerziell zur Verfügung, und ?kosystem-Plugins wie das WooCommerce-Stripe-Update, das angereicherte Datenfelder erm?glicht, zeigen, wie sich H?ndlerplattformen anpassen, um qualitativ hochwertigere Signale in Risikoentscheidungen einzubringen. Dies wiederum erh?ht die Nachfrage nach interoperabler Orchestrierung über Gateways, Betrugserkennungs-Engines und Netzwerk-Token-Dienste hinweg, insbesondere bei gro?en H?ndlern mit Multi-Acquirer-Routing, die konsistente Kontrollen über Web-, Mobil- und Ladenkan?le hinweg anstreben.
Ein zweiter Wei?raumbereich ist die Absicherung nicht-menschlichen Handels und automatisierter Transaktionen, bei denen Authentifizierung, Absichtsprüfung und Lebenszyklusmanagement von Anmeldedaten über traditionelle Kartenhalterprozesse hinausgehen. Im Juli 2026 berichtete Visa über Live-Transaktionen im agentenbasierten Handel in Europa unter Verwendung des Trusted Agent Protocol und von Payment Passkeys für SCA-konforme Authentifizierung, und die Linux Foundation startete offiziell die x402 Foundation zur Standardisierung internetnativer Zahlungen zwischen Softwareagenten mit Unterstützung von Visa, Mastercard, Ripple und Stripe. Zugleich treibt die regulatorische Versch?rfung weiterhin die Nachfrage nach anpassungsf?higen Authentifizierungs- und ?berwachungsl?sungen an, darunter die Authentifizierungsrichtlinien der RBI, die am 1. April 2026 in Kraft treten, und die laufende Fertigstellung von PSD3/PSR in der EU bis Mai 2026, was Anbieter dazu ermutigt, konfigurierbare Kontrollen für Banken, PSPs und H?ndler zu bündeln, die in verschiedenen Rechtsordnungen t?tig sind.
Recent Industry Developments in Markt für Zahlungssicherheit
- Juli 2026: Elavon und Wix gaben eine Integration von Elavon Business Solutions mit den einheitlichen Handelsfunktionen von Wix bekannt, um kleinen Unternehmen zu helfen, Zahlungen und den Betrieb ihrer Storefronts über eine Plattform zu verwalten. Der Schritt erweitert Elavons Reichweite über einen volumenstarken Kanal zur H?ndlergewinnung und verankert Sicherheit und Zahlungsakzeptanz tiefer in den Arbeitsabl?ufen kleiner und mittlerer Unternehmen.
- April 2026: MoneyHash gab eine mehrj?hrige Partnerschaft mit Visa bekannt, um die Cybersource-Integration innerhalb der Zahlungsorchestrierungsschicht von MoneyHash in der MENA-Region auszubauen. Dies erweitert die Pr?senz von Cybersource in Schwellenm?rkten, indem orchestrierungsgesteuertes Routing mit netzwerkbasierten Sicherheitswerkzeugen kombiniert wird, was die Implementierungsreibung für regionale H?ndler verringert.
- Dezember 2024: Mastercard schloss die ?bernahme von Recorded Future ab und integrierte damit Threat-Intelligence-Feeds in den Sicherheitsstack von Mastercard. Die Kombination st?rkt die Erkennung kompromittierter Karten und Betrugsinfrastruktur und unterstützt schnellere Reaktionszyklen für Emittenten und H?ndler, die mit den Diensten von Mastercard verbunden sind.


Markt für Zahlungssicherheit Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie umfasst der Markt für Zahlungssicherheit Software, Dienstleistungen und Sicherheitsfunktionen, die zum Schutz von Zahlungstransaktionen und zugeh?rigen Daten über Online-, Mobil- und Ladenkan?le hinweg eingesetzt werden, von der Autorisierung bis zur Abwicklung. Dies umfasst Kontrollen, die darauf ausgelegt sind, das Betrugsrisiko zu verringern und die Anforderungen an die Zahlungssicherheit zu unterstützen.
Ausschlüsse des Geltungsbereichs: Reine Zahlungsabwicklungsgebühren, allgemeine Cybersicherheitsprodukte, die nicht für Zahlungen entwickelt wurden, und unverwaltete reine Hardwareverk?ufe sind ausgeschlossen, sofern sie nicht als Teil einer Zahlungssicherheitsl?sung oder -dienstleistung verkauft werden.
?bersicht der Segmentierung
- Nach L?sungstyp
- 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳
- Tokenisierung
- Betrugserkennung und -pr?vention
- Weitere L?sungen
- Nach Plattform
- Mobilbasiert
- Webbasiert
- Station?r / POS
- Nach Unternehmensgr??e
- Kleine und mittlere Unternehmen (KMU)
- Gro?unternehmen
- Nach Endnutzerbranche
- Einzelhandel und E-Commerce
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Reisen und Gastgewerbe
- Regierung
- Weitere Branchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Europa
- Vereinigtes K?nigreich
- Deutschland
- Frankreich
- Italien
- Spanien
- ?briges Europa
- Asien-Pazifik
- China
- Indien
- Japan
- 厂ü诲办辞谤别补
- ?briges Asien-Pazifik
- 厂ü诲补尘别谤颈办补
- Brasilien
- Argentinien
- ?briges 厂ü诲补尘别谤颈办补
- Naher Osten
- Vereinigte Arabische Emirate
- Saudi-Arabien
- ?briger Naher Osten
- Afrika
- 厂ü诲补蹿谤颈办补
- Nigeria
- ?briges Afrika
- Nordamerika
Datenquellen, Marktgr??enbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischrecherche wurde genutzt, um die Faktenbasis festzulegen und Annahmen an messbare Signale zu binden, die sich mit Zahlungsvolumina und Betrugsdruck ver?ndern. Wir stützten uns auf ?ffentliche Referenzen wie Zahlungsstatistiken von Zentralbanken, makro?konomische Indikatoren von BIZ und IWF, Aktualisierungen des PCI Security Standards Council und Sicherheitsleitlinien des NIST, sowie offene Publikationen von Beh?rden wie der FTC und der ENISA zu Betrugs- und Cybertrends.
Um diese Signale in Markteingaben zu übersetzen, überprüften wir zudem Unternehmensmeldungen, Investorenpr?sentationen, geprüfte Jahresberichte und Produktdokumentationen sowie glaubwürdige Presseberichterstattung und Websites von Verb?nden im Bereich digitaler Handel und Karten. Kostenpflichtige Abonnements für Unternehmensfinanzdaten und Nachrichtenanalysen, Patentdatenbanken sowie eine Datenbank auf Sendungsebene für Import-Export wurden selektiv genutzt, um die Marktexposition von Anbietern, die Funktionsrichtung und regionale Aktivit?ten zu best?tigen. Diese Beispiele sind nicht ersch?pfend, und zus?tzliche Quellen wurden geprüft, um die Daten zu erfassen, zu validieren und zu kl?ren.
Prim?rinterviews und Umfragen
Die Prim?rforschung wurde durch Experteninterviews und strukturierte Umfragen mit Anbietern von Zahlungssicherheitsl?sungen, Zahlungsdienstpartnern, H?ndlern und Finanzinstituten durchgeführt, damit das Modell an tats?chliche Kauf- und Einführungsmuster angepasst werden konnte. Für die globale Abdeckung wurden Eingaben über APAC, EMEA und Amerika hinweg validiert, wobei Nachfassaktionen genutzt wurden, wenn die Schreibtischrecherche Lücken bei Preislogik, Einführungszeitpunkt und Kanalmix hinterlie?.
Verteilung der Befragten der Prim?rforschung im Feld
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Top-Tier: 26 % | CXOs: 13 % | APAC: 43 % |
| Mid-Tier: 53 % | Funktions-/Bereichsleiter: 35 % | EMEA: 31 % |
| Kleinere Anbieter: 21 % | Manager: 52 % | Amerika: 26 % |
Marktgr??enbestimmung & Prognose
Die Gr??enbestimmung beginnt mit einem Top-down-Ansatz, bei dem Transaktionswachstum, Kanalverschiebung (Card Present versus Card Not Present) und dokumentierter Betrugsdruck genutzt werden, um den Nachfragepool für Ausgaben im Bereich Zahlungssicherheit nach Regionen zu rekonstruieren. Nachdem dieser Pool gebildet wurde, wenden wir Annahmen zu Adoptionsgrad und Ausgabenintensit?t an, die mit Interview-Feedback überprüft wurden. Anschlie?end vergleichen wir das Ergebnis mit selektiven Bottom-up-N?herungen, wie beispielsweise stichprobenartigen Preisspannen multipliziert mit wahrscheinlichen Einführungsvolumina für zentrale L?sungskategorien.
Zu den im Modell verwendeten Eingaben z?hlen Wert- und Volumentrends digitaler Zahlungstransaktionen, Indikatoren zur Nutzung von E-Commerce und mobilen Wallets, gemeldete Betrugsverluste und Rückbuchungsrichtungen, PCI-DSS- und verwandte Compliance-Zeitpl?ne sowie Cloud-Adoptionsmuster, die beeinflussen, wie L?sungen bereitgestellt und preislich gestaltet werden. Wo eine Bottom-up-Prüfung kleinere Anbieter oder private Umsatzaufteilungen nicht abdecken kann, werden Lücken durch konservative Anteilsannahmen behandelt und anschlie?end gegen regionales Zahlungswachstum und Anbieteraktivit?tssignale erneut getestet.
Für Prognosen wird eine Szenarioanalyse in Bezug auf Betrugsintensit?t, Tempo der regulatorischen Durchsetzung und Migration von H?ndlern zu modernen Zahlungsschienen verwendet. Dies wird durch kurzzyklische Trendanpassung anhand historischen Wachstums unterstützt, um die Empfindlichkeit gegenüber einj?hrigen Spitzen zu verringern. Der endgültige Prognosepfad wird überprüft, um konsistent mit der erwarteten Entwicklung der Zahlungsvolumina und der beobachteten Geschwindigkeit der Einführung von Sicherheitsfunktionen zu bleiben.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch ?berprüfung, ob sich die Ergebnisse logisch mit unabh?ngigen Indikatoren wie der Ausweitung von Zahlungstransaktionen, der Richtung von Betrug und Rückbuchungen sowie Meilensteinen der Sicherheitskonformit?t entwickeln, wobei gr??ere Abweichungen untersucht werden. Wenn ein Ergebnis unstimmig erscheint, überprüfen wir Konversionsraten, Preisspannen und regionale Aufteilungen erneut und kontaktieren relevante Befragte erneut, wenn die Annahme sensibel ist.
Vor der Freigabe durchlaufen Modell und Bericht mehrstufige Analystenprüfungen, einschlie?lich Konsistenzprüfungen über Jahre hinweg, Prüfungen des Zeitpunkts der W?hrungsumrechnung und Plausibilit?tstests gegenüber verwandten Ausgabenmustern für Sicherheit und Zahlungen. Berichte werden j?hrlich aktualisiert, und Zwischenaktualisierungen erfolgen, wenn wesentliche Ereignisse eintreten, gefolgt von einer abschlie?enden Prüfung vor der Auslieferung, damit Kunden die aktuellste Sicht erhalten.
Marktgr??e für Zahlungssicherheit von 黑料不打烊 im Vergleich zu anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Marktgr??en für Zahlungssicherheit unterscheiden sich oft, weil jeder Herausgeber die Marktgrenze anders zieht und dann seine eigenen Annahmen zu Preisgestaltung und Adoption anwendet. Abweichungen entstehen auch durch ?ltere Basisjahre, unterschiedliche Zeitpunkte der W?hrungsumrechnung und Prognosepfade, die eine schnellere regulatorische Durchsetzung annehmen.
Einige Sch?tzungen beziehen breitere Umsatzpools der Zahlungsindustrie in die Gesamtsumme ein, wie etwa verarbeitungsbezogene Gebühren und angrenzende Ausgaben für Banktechnologie. Bei 黑料不打烊 werden nur Zahlungssicherheitsl?sungen und -dienstleistungen berücksichtigt, die dem Schutz von Zahlungstransaktionen über Web-, Mobil- und Ladenkan?le hinweg dienen, w?hrend allgemeine Cybersicherheit und reine Verarbeitungsgebühren ausgeschlossen bleiben, sofern sie nicht als Teil eines Zahlungssicherheitsauftrags verkauft werden.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 39,44 Mrd. USD (2026) | |
| Globale Beratungsgesellschaft A | 24,61 Mrd. USD (2024) | Verwendet ein Bewertungsfenster von 2024 und eine breitere Auffassung von Sicherheitspraktiken, was Gesamtsummen verschieben kann, wenn Dienstleistungen und branchenübergreifende Sicherheitsausgaben ohne konsistente kanalspezifische Filter unter Zahlungssicherheit zusammengefasst werden. |
| Branchenverlag B | 17,33 Mrd. USD (2024) | Wendet einen l?ngeren Ausblick von 2025 bis 2035 mit einer niedrigeren CAGR und einem anderen Ausgangspool an, was eine engere Einbeziehung fortgeschrittener Authentifizierungs- und Bereitstellungstypen sowie konservativere Annahmen zur Adoptionsrate widerspiegeln kann. |
Die Streuung zwischen den Quellen ergibt sich haupts?chlich daraus, wie weit angrenzende Ausgaben in den Markt einbezogen werden dürfen und welches Jahr als Ausgangspunkt für Preisgestaltung und Adoption behandelt wird. Indem wir den Nachfragepool an Anwendungsf?lle des Schutzes von Zahlungstransaktionen binden und Annahmen gegen das Wachstum des Zahlungsvolumens und die Betrugsrichtung prüfen, kommen wir zu einer Gesamtsumme, die auf klare Einflussfaktoren zurückgeführt werden kann und bei Ver?ffentlichung neuer Daten reproduzierbar ist.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Marktes für Zahlungssicherheit?
Der Markt wird im Jahr 2026 auf 39,44 Milliarden USD gesch?tzt, mit einer Prognose, bis 2031 auf 86,18 Milliarden USD bei einer CAGR von 16,95 % zu wachsen.
Welcher L?sungstyp führt nach Umsatz?
Die Tokenisierung führt und hielt im Jahr 2025 einen Marktanteil von 30,45 % am Markt für Zahlungssicherheit, getrieben durch ihre F?higkeit, sensible Daten aus H?ndlersystemen zu entfernen.
Welche Plattform zeigt das schnellste Wachstum?
Mobilbasierte Bereitstellungen wachsen bis 2031 mit einer CAGR von 22,3 %, unterstützt durch eine starke Akzeptanz digitaler Wallets in der Region Asien-Pazifik.
Warum ist das Gesundheitswesen die am schnellsten wachsende Endnutzerbranche?
Das Gesundheitswesen w?chst mit einer CAGR von 18,7 %, da Organisationen Abrechnungskan?le digitalisieren und PCI-Kontrollen mit strengen HIPAA-Datenschutzregeln in Einklang bringen.
Welche Auswirkungen hat PCI DSS 4.0 auf H?ndler?
H?ndler müssen bis M?rz 2025 64 neue Kontrollen einhalten, wobei Bu?gelder bei Nichteinhaltung bis zu 500.000 USD pro Monat betragen, was erhebliche Investitionen in Tokenisierung und kontinuierliche ?berwachungsl?sungen ausl?st.
Wie fragmentiert ist die Wettbewerbslandschaft?
Da die fünf gr??ten Anbieter etwa 35 % des Umsatzes kontrollieren, ist der Markt m??ig fragmentiert, was spezialisierten Anbietern erm?glicht, Nischen wie BNPL-Betrug und quantensichere 痴别谤蝉肠丑濒ü蝉蝉别濒耻苍驳 anzusprechen.
Seite zuletzt aktualisiert am:



