
Marktgr??e und -anteil: Cybersicherheit in Indonesien
惭补谤办迟ü产别谤蝉颈肠丑迟
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
| Marktgr??e im Basisjahr (2025) | 1.35 Milliarden US-Dollar |
| Marktgr??e (2026) | 1.62 Milliarden US-Dollar |
| Marktgr??e (2031) | 4.06 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 20.12 % |
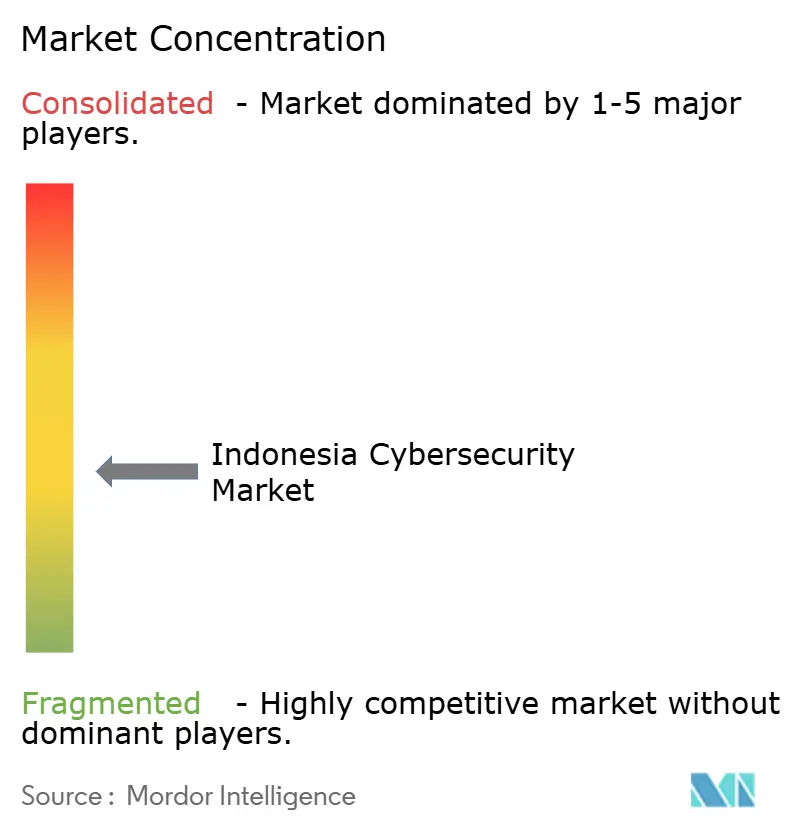
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild ? 黑料不打烊. Wiederverwendung erfordert Namensnennung gem?? CC BY 4.0. | |
Marktanalyse Cybersicherheit Indonesien von 黑料不打烊
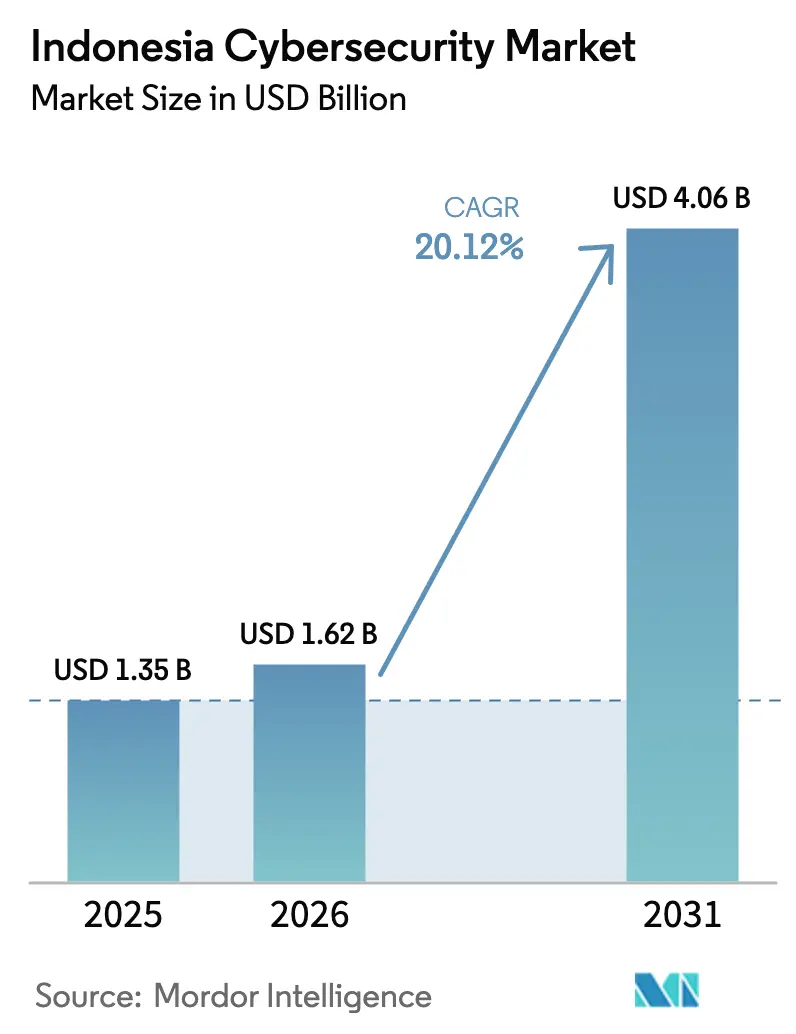
Der Markt für Cybersicherheit in Indonesien hatte im Jahr 2025 ein Marktvolumen von 1,35 Milliarden USD und wird voraussichtlich von 1,62 Milliarden USD im Jahr 2026 auf 4,06 Milliarden USD bis 2031 anwachsen, mit einem CAGR von 20,12 % w?hrend des Prognosezeitraums (2026–2031). Das Wachstum spiegelt Indonesiens Position als die am st?rksten angegriffene digitale Volkswirtschaft Südostasiens wider, die w?chentlich 3.300 Angriffsversuche registriert und dennoch lediglich 0,02 % des BIP für Sicherheitsausgaben bereitstellt. Die Einführung von BI-FAST-Echtzeitzahlungen, QRIS-H?ndlercodes und dem EUR 164 Millionen teuren Nationalen Rechenzentrum-Programm hat die Angriffsfl?che vergr??ert und eine rasche ?bernahme von L?sungen angetrieben. Zunehmende Ransomware-Kampagnen – wie die USD 8 Millionen Forderung von Brain Cipher gegen das tempor?re Nationale Rechenzentrum – haben staatseigene Unternehmen und regulierte Branchen dazu veranlasst, die Ausgaben zu beschleunigen[1]Redaktion, ?Brain Cipher fordert 8 Millionen USD L?segeld”, The Jakarta Post, thejakartapost.com. Gleichzeitig signalisieren Microsofts Zusage von 1,7 Milliarden USD für KI-Infrastruktur und Telkoms Batam-Rechenzentrum-Projekt im Wert von Rp 1,5 Billionen umfangreiche Kapazit?tserweiterungen, die die Wettbewerbsdynamik neu gestalten werden. Allerdings d?mpfen Engp?sse bei zertifizierten Fachkr?ften sowie eine fragmentierte Aufsicht zwischen BSSN, Kominfo und OJK das kurzfristige Wachstumspotenzial.
Wichtigste Erkenntnisse des Berichts
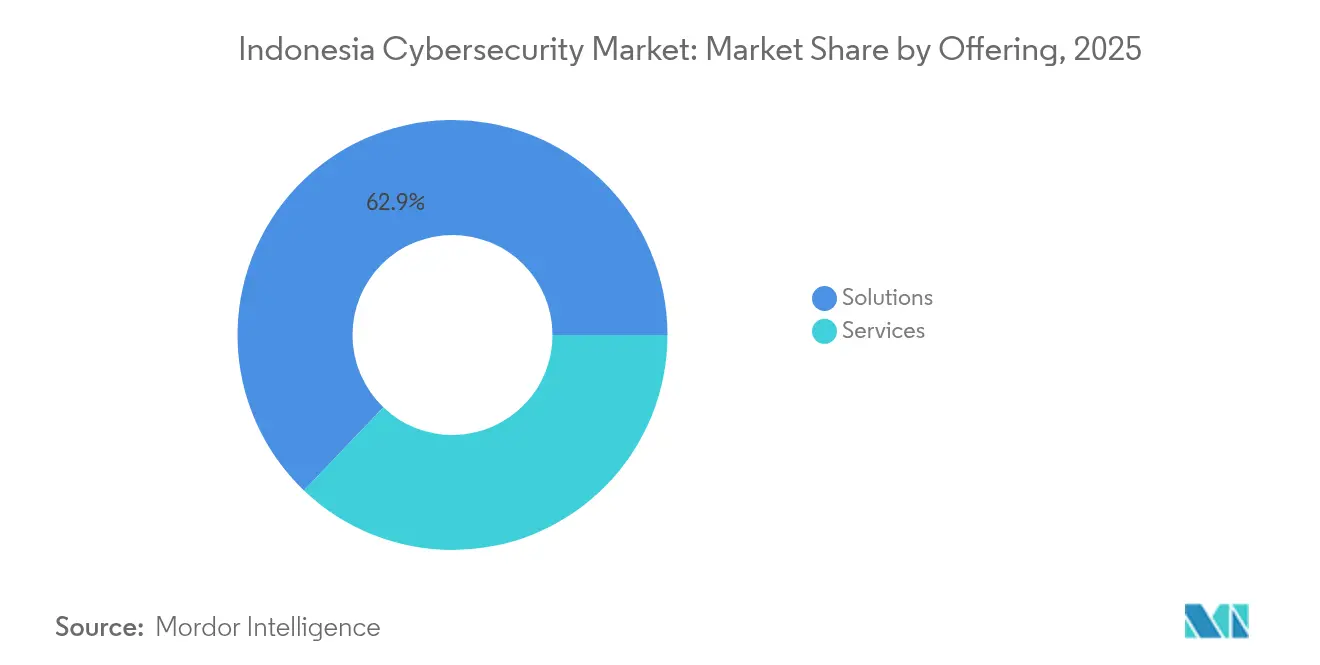
- Nach Angebot führten L?sungen mit einem Marktanteil von 62,86 % am Markt für Cybersicherheit in Indonesien im Jahr 2025; Verwaltete Dienste verzeichnen den schnellsten CAGR von 17,14 % bis 2031.
- Nach Bereitstellungsmodus hielt On-Premise im Jahr 2025 einen Anteil von 53,33 % am Marktvolumen für Cybersicherheit in Indonesien, w?hrend Cloud-basierter Schutz voraussichtlich mit einem CAGR von 19,92 % bis 2031 wachsen wird.
- Nach Unternehmensgr??e hielten Gro?unternehmen im Jahr 2025 einen Marktanteil von 70,15 % am Markt für Cybersicherheit in Indonesien; das KMU-Segment wird voraussichtlich mit einem CAGR von 17,93 % bis 2031 wachsen.
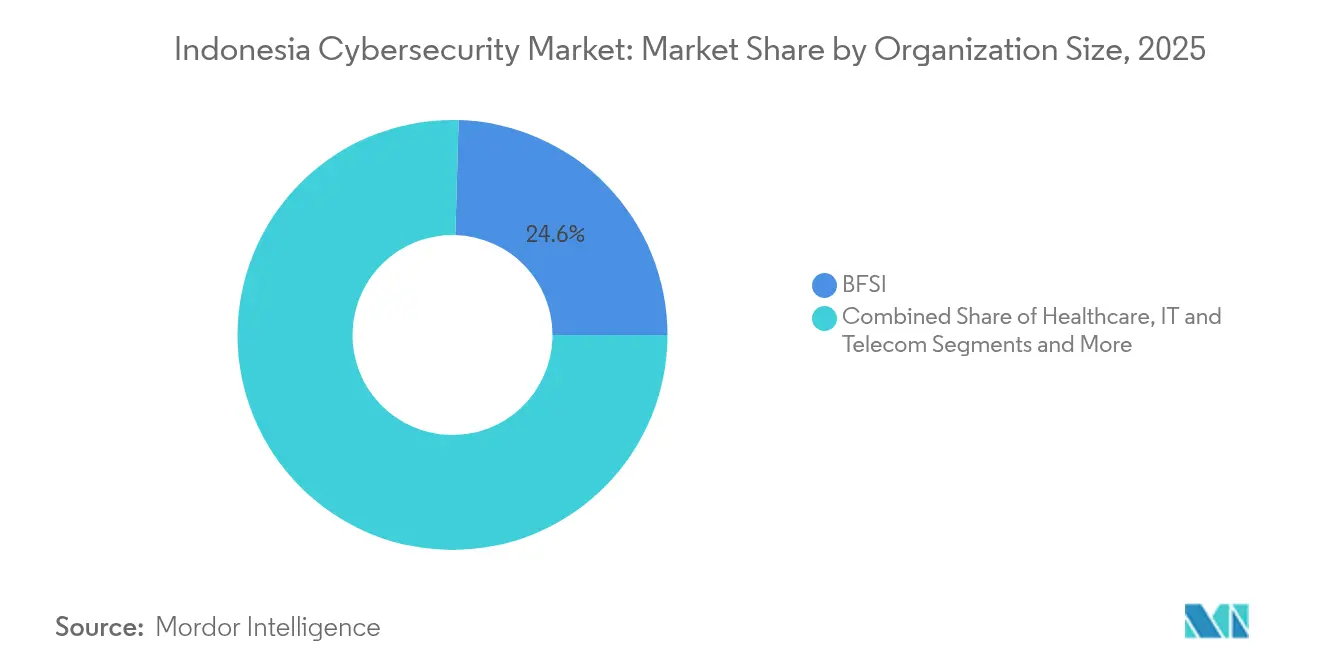
- Nach Endnutzer-Vertikale kontrollierte der BFSI-Sektor im Jahr 2025 einen Anteil von 24,55 % am Marktvolumen für Cybersicherheit in Indonesien, w?hrend das Gesundheitswesen den schnellsten CAGR von 18,58 % bis 2031 erreichen soll.
Hinweis: Die Marktgr??en- und Prognosezahlen in diesem Bericht werden mithilfe des propriet?ren Sch?tzrahmens von 黑料不打烊 erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Erkenntnisse: Cybersicherheit in Indonesien
Analyse der Auswirkungen der Wachstumstreiber*
| Wachstumstreiber | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Anstieg der digitalen Zahlungstransaktionen über BI-FAST und QRIS | +4.2% | National, konzentriert in urbanen Zentren Javas | Mittelfristig (2–4 Jahre) |
| Nationales Rechenzentrum-Programm (PDN) der Regierung | +3.8% | National, Schlüsselstandorte in Cikarang, Batam, Nusantara | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Ransomware- Vorf?lle bei staatseigenen Unternehmen | +3.1% | National, h?here Intensit?t in Jakarta und Industriezonen | Kurzfristig (≤ 2 Jahre) |
| 5G- und Industrie 4.0- Einführung in Bekasi-Karawang | +2.9% | Fertigungskorridor West-Java | Mittelfristig (2–4 Jahre) |
| Durchsetzung des Gesetzes zum Schutz personenbezogener Daten (UU PDP) | +2.7% | National, am strengsten in BFSI und Gesundheitswesen | Mittelfristig (2–4 Jahre) |
| Ausbau des islamischen digitalen Bankwesens | +1.8% | National, am st?rksten in muslimisch gepr?gten Regionen | Langfristig (≥ 4 Jahre) |
| Quelle: 黑料不打烊 | |||
Anstieg digitaler Zahlungstransaktionen durch BI-FAST- und QRIS-Vorgaben
Die QRIS-Volumina stiegen im April 2024 um 194,06 % und im August 2024 um 217,33 % und verbreiterten die Angriffsfl?che auf 14,78 Millionen KMU, die nun Echtzeit-Codes akzeptieren[2]Bank Indonesia, ?QRIS-H?ndlerausbau-Update”, perbanas.org. Die Transaktionswerte werden für 2025 auf 115,34 Milliarden USD prognostiziert, was Emittenten und Acquirer dazu zwingt, fortschrittliche Betrugsanalytik einzusetzen. Bank Neo Commerce hat bereits KI-gestützte Deepfake-Betrügereien gemeldet, was die Dringlichkeit biometrischer und verhaltensbezogener Kontrollen über alle Zahlungsinfrastrukturen hinweg unterstreicht. Der Nationale Zahlungssystem-Masterplan von BI f?rdert den Wechsel von der Stapelverarbeitung zur Echtzeit-Abwicklung und erh?ht damit die Anforderungen an die Erkennungsgeschwindigkeit weiter. Infolgedessen entwickeln sich netzwerkbasierte Intrusion-Prevention- und API-Sicherheits-Tools im Bereich der Zahlungs?kosysteme des Einzelhandels von optionalen zu obligatorischen Bestandteilen.
PDN-Programm (Nationales Rechenzentrum) der Regierung beschleunigt Ausgaben für Cybersicherheit
Der Standort Cikarang allein beherbergt 25.000 Kerne, 200 TB Arbeitsspeicher und 40 PB Speicherkapazit?t und konsolidiert 629 veraltete staatliche Datenspeicher. Ein Ransomware-Ausfall im Juni 2024, der 282 Beh?rden beeintr?chtigte, best?tigte Sicherheitsbedenken und führte zu Notbeschaffungen von Zero-Trust-Gateways und Backup-Orchestrierungssystemen. Parallele Aufbauprojekte in Batam und Nusantara werden Strategien für souver?ne Clouds unterstützen, die mikrosegmentierte Netzwerke, unver?nderliche Backups und automatisierte Incident-Response erfordern. Anbieter, die schlüsselfertige Rechenzentren, KI-SOC-Plattformen und Compliance-Dashboards anbieten, sind für diesen mehrj?hrigen Ausgabezyklus im ?ffentlichen Sektor gut positioniert.
Zunehmende Ransomware-Vorf?lle bei indonesischen staatseigenen Unternehmen
Die bei der USD 8 Millionen Brain Cipher-Erpressung eingesetzten LockBit 3.0-Taktiken haben Lücken bei der Endpunkt-Isolierung und beim Privileged-Access-Management aufgedeckt und staatseigene Unternehmen dazu veranlasst, ihre Cyber-Hygiene-Grundlagen zu überprüfen. Der 1,5-TB-Datenschutzverletzungsvorfall bei Bank Syariah Indonesia und die Offenlegung durch Bank Rakyat Indonesia im Dezember 2024 l?sten branchenweite Tabletop-?bungen und Backup-Tests aus. BSSN dokumentierte im Jahr 2024 130 einzigartige Ransomware-Ereignisse, was seine Verordnung Nr. 1/2024 über die obligatorische Meldepflicht bei Vorf?llen ausl?ste. Das Muster hat die Beschaffungspr?ferenzen in Richtung Managed Detection and Response (MDR) und unver?nderliche Speicher-Add-ons verschoben, wobei Versicherer die Zeichnungsbedingungen für Unternehmen ohne EDR-Abdeckung versch?rfen.
5G- und Industrie 4.0-Einführungen im Fertigungsgürtel Bekasi-Karawang
Pegatrons Megafabrik in Batam zeigt 5G-gestützte Roboterzellen und KI-basierte Edge-Qualit?tsprüfung, die auf Echtzeit-Verbindungen mit geringer Latenz angewiesen sind. Da West-Java nun 40 % der jüngsten Industriefl?chenverk?ufe beherbergt, integrieren Hersteller OT- und IT-Schichten und setzen speicherprogrammierbare Steuerungen sowie SCADA-Knoten Fernzugriffsangriffen aus. Lokale KMU weisen einen Technologiebereitschaftsindex-Wert von 3,65 auf, ben?tigen jedoch Unterstützung bei der Einrichtung von Zonenfirewalls und der auf Betriebstechnologie-Datenverkehr abgestimmten Anomalieerkennung. Anbieter, die Asset-Erkennung und industrielle Protokollüberwachung anbieten, gewinnen an Bedeutung, w?hrend Fabriken auf pr?diktive Wartungsdatenschleifen umstellen.
Analyse der Auswirkungen von Wachstumshemmnissen*
| Wachstumshemmnis | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an zertifizierten Bahasa-sprechenden Cybersicherheitsfachkr?ften | -2.8% | Landesweit, akut in St?dten der Stufe 2 | Langfristig (≥ 4 Jahre) |
| Veraltete On-Premise- Infrastruktur in Unternehmen der Stufe 2 | -2.1% | Sekund?re urbane Zentren | Mittelfristig (2–4 Jahre) |
| Fragmentierte Aufsicht zwischen BSSN, Kominfo, OJK | -1.9% | Landesweit, alle regulierten Sektoren | Kurzfristig (≤ 2 Jahre) |
| Geringe Durchdringung von Cyber-Versicherungen | -1.4% | National, am schw?chsten bei KMU | Mittelfristig (2–4 Jahre) |
| Quelle: 黑料不打烊 | |||
Mangel an zertifizierten Bahasa-sprechenden Cybersicherheitsfachkr?ften
Indonesien ben?tigt bis 2025 100.000 Sicherheitsspezialisten, produziert jedoch nur einen Bruchteil dieser Zahl, obwohl das Programm Digitales Talentestipendium von 2018 bis 2024 500.000 Personen ausgebildet hat. Gehaltspr?mien lenken Fachkr?fte zu Fintechs und Telekommunikationsunternehmen um, sodass Teams für kritische Infrastrukturen unterbesetzt bleiben. Einstiegsgeh?lter von durchschnittlich IDR 120–180 Millionen pro Jahr schrecken KMU davon ab, eigene Analysten einzustellen. Infolgedessen w?chst die Nachfrage nach MSSP-Vertr?gen und automatisierten SOC-Tools, jedoch verz?gern lange Onboarding-Zeiten die Bereitschaft zur Incident-Response nach wie vor.
Fragmentierte Aufsicht erzeugt Compliance-Unklarheit
Unternehmen jonglieren mit parallelen Vorgaben – den Incident-Normen von BSSN, der PDP-Durchsetzung durch Kominfo, den Fintech-Regeln von OJK und der SysSec-Verordnung 2/2024 von Bank Indonesia – was Prüfungsmüdigkeit und doppelte Berichterstattung erzeugt. W?hrend des Nationalen Rechenzentrum-Ausfalls verlangsamten überlappende Befehlsstrukturen die Ursachenanalyse und verdeutlichten das Fehlen einer einheitlichen Cyber-Doktrin. Multinationale Unternehmen weisen daher unverh?ltnism??ig hohe Budgets für die juristische Auslegung und zus?tzliche Governance-Ebenen zu, was kurzfristige Investitionen in proaktive Verteidigungswerkzeuge d?mpft – insbesondere bei ressourcenbeschr?nkten Neueinsteigern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschr?nkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Gemischte L?sungsdominanz und Dienstleistungsaufschwung
L?sungen erwirtschafteten im Jahr 2025 einen Umsatzanteil von 62,86 %, angeführt von Netzwerk-Firewalls, sicheren Web-Gateways und Endpunkt-Agenten, die auf Indonesiens Ransomware-Anstieg reagieren. Das Marktvolumen für Cybersicherheitsl?sungen in Indonesien belief sich im Jahr 2025 auf 0,85 Milliarden USD und entwickelt sich auf einem zweistelligen Wachstumspfad, da PDN-Aufbauten und die BI-FAST-Compliance ganzheitliche Plattform-Upgrades vorantreiben. Datenverlust-Pr?ventions- und Identit?ts-Governance-Bereiche profitieren von den Strafen des Gesetzes zum Schutz personenbezogener Daten von bis zu 2 % des Umsatzes, was Vorst?nde dazu veranlasst, in Verschlüsselung und Tresore für privilegierten Zugriff zu investieren. Gleichzeitig steigt die Nachfrage nach Container-Workload-Schutz bei digital-nativen Banken, die Microservices einsetzen.
Verwaltete Dienste werden voraussichtlich einen CAGR von 17,14 % verzeichnen und damit Produkte übertreffen, da überlastete CISOs zu ergebnisbasierter Vergabe übergehen. MDR-, SOC-als-Dienstleistung- und Schwachstellenmanagement-Abonnements erweisen sich für KMU attraktiv, denen es an Rund-um-die-Uhr-Analysten mangelt. Beratungsabteilungen bündeln Zero-Trust-Referenzdesigns und regulatorische Lückenanalysen, um das Onboarding zu vereinfachen. Der Markt für Cybersicherheit in Indonesien setzt weiterhin auf hybride Bereitstellung, wobei Anbieter Hardware-Erneuerung, Software-Lizenzierung und Managed Detection in einem einheitlichen Preis pro Nutzer bündeln, um Investitionshürden zu senken.


Nach Bereitstellungsmodus: Tradition trifft auf Cloud-Beschleunigung
On-Premise-Umgebungen vereinten im Jahr 2025 53,33 % der Ausgaben auf sich, da Bank Indonesia, OJK und BSSN die Datenhaltung im Inland weiterhin priorisieren. Finanzinstitute fordern lokales Schlüsselmanagement, und staatseigene Unternehmen betreiben weiterhin Mainframes, die sich schlecht mit Public-Cloud-Kontrollmechanismen integrieren lassen. Infolgedessen blieb der Marktanteil für On-Premise-Hardware-Sicherheitsmodule, Netzwerksegmentierungs-Appliances und SIEM-Boxen in Indonesien trotz ihrer langen Erneuerungszyklen hoch.
Cloud-basierte Sicherheit expandiert jedoch mit einem CAGR von 19,92 %, da Microsoft Azure Indonesia Regions, AWS Jakarta und Telkoms Hyperscale-Standorte in Batam in Betrieb gehen. Als SaaS bereitgestellte SWG-, CASB- und SASE-Angebote finden bei digital-nativen Banken und Einzelhandels-Apps Anklang, die Transaktionsspitzen skalieren müssen. Das Marktvolumen für Cloud-Sicherheit in Indonesien wird bis 2031 voraussichtlich 1,85 Milliarden USD übersteigen, angetrieben durch ?Modell-zu-Daten”-Architekturen, die im Rahmen der Ein-Daten-Politik vorgeschrieben sind. Hybride Mesh-Ans?tze – lokale Datenebene, Cloud-Kontrollebene – etablieren sich als bevorzugtes Design, um sowohl Compliance- als auch Flexibilit?tsanforderungen zu erfüllen.
Nach Unternehmensgr??e: Unternehmensbudgets versus KMU-Dynamik
Gro?unternehmen machten im Jahr 2025 70,15 % des Umsatzes aus, was auf weitreichende SOC-Infrastrukturen, Multi-Vektor-Abwehrma?nahmen und Compliance-Ausgaben in den Bereichen Bankwesen, Telekommunikation und Produktion zurückzuführen ist. Vorst?nde genehmigen siebenstellige Ausgaben für KI-gestütztes XDR, Deception-Farmen und Red-Team-Aufbewahrungsvertr?ge nach ?ffentlichkeitswirksamen Datenschutzverletzungen. Viele haben begonnen, Tool-Proliferation zu konsolidieren und wechseln zu Plattformanbietern, die dom?nenübergreifende Analytik und Lizenzrationalisierung versprechen.
Umgekehrt verzeichnen KMU einen CAGR von 17,93 % und holen auf, da QRIS-Vorgaben und PDP-Durchsetzung selbst Kleinstunternehmer dazu zwingen, PCI-DSP und grundlegenden Endpunktschutz zu implementieren. Cloud-native Bundles, die pro H?ndler berechnet werden, sind beliebt, und staatliche E-Beschaffungsportale fordern zunehmend den Nachweis der ?bereinstimmung mit ISO 27001. Branchenverb?nde für Cybersicherheit in Indonesien pilotieren Sammelkaufprogramme, damit Genossenschaften Zugang zu SOC-Warnmeldungen zu anteiligen Kosten erhalten und so die latente KMU-Nachfrage weiter erschlossen wird.
Nach Endnutzer-Vertikale: BFSI-Dominanz, Aufschwung im Gesundheitswesen
BFSI erwirtschaftete im Jahr 2025 einen Wertanteil von 24,55 %, da traditionelle Banken, digitale Herausforderer und islamische Institute alle ihre API-Gateways und Tokenisierungsschranken verst?rkt haben. Das Marktvolumen für Bankenl?sungen für Cybersicherheit in Indonesien wird bis 2031 voraussichtlich 1,28 Milliarden USD übersteigen, geleitet von BIs Vorsto? für Echtzeitzahlungen und den Basel-III-Richtlinien für Cyber-Risiken. Betrugsmanagement-Suiten mit Payload-Analyse durch maschinelles Lernen sind für die zehn gr??ten Kreditgeber nun unverzichtbar.
Das Gesundheitswesen, das mit einem CAGR von 18,58 % voranschreitet, holt rasch auf, da die Einführung elektronischer Patientenakten und die Ausweitung der Telemedizin sensible personenbezogene Daten in die Online-Welt bringen. Provinzielle IKT-Audits, die eine Bereitschaftslücke von 2,74 auf einer 5-Punkte-Skala aufdeckten, haben neue Haushaltslinien für die Absicherung von Krankenhausinformationssystemen ausgel?st. Die erste Welle von Sicherheitsinvestitionen konzentriert sich auf die Verschlüsselung von Patientendaten, sicheres PACS und Zwei-Faktor-Zugangskontrolle für Kliniker. Anbieter, die eine HIPAA-?hnliche Compliance-Zuordnung zu Indonesiens PDP anbieten, genie?en einen First-Mover-Vorteil, da Krankenhausgruppen die Beschaffung über Provinzen hinweg konsolidieren.
Geografische Analyse
Jakarta, Depok, Tangerang und Bekasi bilden das Epizentrum des Marktes für Cybersicherheit in Indonesien und tragen zusammen dank dichter Finanzzentren und Regierungsministerien mehr als die H?lfte der j?hrlichen Ausgaben bei. Rechenzentrumscluster in Cikarang unterstützen souver?ne Cloud-Einführungen, w?hrend die Metropolregion Jakarta den Gro?teil der SOC-Einrichtungen beherbergt. Der Fertigungsgürtel Bekasi-Karawang in West-Java folgt unmittelbar dahinter und erzeugt eine steigende Nachfrage nach OT-Firewalls und industriellen IDS zum Schutz 5G-vernetzter Produktionslinien.
Batam Island in Sumatra entwickelt sich zu einem regionalen Knotenpunkt, nachdem Microsoft, Telkom und Pegatron Hyperscale- und 5G-Fabriken unterstützt haben. Das Marktvolumen für Cybersicherheit in Batam, Indonesien, wird im Jahr 2026 auf 92,4 Millionen USD gesch?tzt und liegt auf Kurs für einen CAGR von 23,2 %, da die grenzüberschreitende Konnektivit?t zu Singapur Fintech- und Datenanalyse-Workloads beschleunigt. Ostindonesien, einschlie?lich Sulawesi und Papua, bleibt im Anfangsstadium, profitiert jedoch vom Palapa-Ring-Glasfaserprojekt von Kominfo, das die Latenz reduziert und eine sichere E-Government-Einführung f?rdert.
Regionale Ungleichgewichte bestehen fort: St?dte der Stufe 2 wie Semarang, Makassar und Balikpapan sind h?ufig auf veraltete Perimeter-Tools angewiesen und sehen sich einem akuten Humankapitalmangel gegenüber. Staatliche F?rderprogramme, die an die PDP-Compliance geknüpft sind, zielen darauf ab, dieses Gef?lle durch Subventionierung Cloud-basierter SWG- und E-Mail-Sicherheitsl?sungen in Kommunalbeh?rden zu verringern. Die bevorstehende Hauptstadt Nusantara bietet die Chance, eine cyber-resiliente Infrastruktur auf der grünen Wiese zu entwerfen, was m?glicherweise neue Ma?st?be für sichere Smart-City-Projekte in Südostasien setzen wird.
Regulatorisches Umfeld
Indonesiens Cybersicherheits-Governance stützt sich auf die Badan Siber dan Sandi Negara (BSSN), die gem?? der Pr?sidialverordnung Nr. 28 von 2021 als nationaler Koordinator benannt ist. Eine neuere Regelungsebene, die Pr?sidialverordnung Nr. 47 von 2023 (in Kraft seit 20. Juli 2023), formalisiert eine nationale Cybersicherheitsstrategie und eine Struktur für das Krisenmanagement im Cyberbereich, was die Erwartungen an beh?rdenübergreifende Vorbereitung und klarere Rollen bei gr??eren Vorf?llen erh?ht.
Die operative Compliance wird durch BSSN-Vorschriften und sektorale Regeln gepr?gt, die vom Ministerium für Kommunikation und Digitales (Komdigi), Bank Indonesia und OJK durchgesetzt werden, was zu parallelen Verpflichtungen für Vorfallsbehandlung und Kontrollen führt. Die BSSN-Verordnung Nr. 2 von 2024 verst?rkt die Anforderungen an die Kontinuit?tsplanung für Ministerien und Betreiber elektronischer Systeme, w?hrend die BSSN-Verordnung Nr. 8 von 2020 weiterhin grundlegende Anforderungen an die Umsetzung der Sicherheit elektronischer Systeme festlegt und damit die Nachfrage nach prüfbaren Kontrollen, getesteten Notfallpl?nen und Berichtsabl?ufen über kritische Dienste hinweg verst?rkt.
Wertsch?pfungskettenanalyse
Die Wertsch?pfungskette der Cybersicherheit in Indonesien beginnt mit globalen Plattform- und Produktanbietern, die Netzwerk-, Endpunkt-, Identit?ts- und Cloud-Sicherheitstechnologien liefern. Die Lokalisierung wird in der Regel von indonesischen Distributoren und Systemintegratoren übernommen, die das Bündeln, die Bereitstellung und die Compliance-Dokumentation für lokale Anforderungen verwalten. Für den ?ffentlichen Sektor und regulierte Eins?tze durchlaufen Produkte und L?sungen h?ufig Sicherstellungsschritte im Zusammenhang mit Komdigi (einschlie?lich SDPPI-bezogener Zertifizierungspraktiken, die für die staatliche Nutzung angeführt werden) sowie die Ausrichtung an BSSN-Standards, was die Rolle lokaler Partner bei Tests, Dokumentation und Umsetzung erh?ht.
Die Erbringung von Dienstleistungen und der Betrieb konzentrieren sich auf inl?ndische SOC- und Managed-Service-Infrastrukturen. Anbieter wie Telkomsigma und Lintasarta betreiben lokale ?berwachungs- und Reaktionsf?higkeiten, um den Pr?ferenzen hinsichtlich Datenresidenz und Souver?nit?t gerecht zu werden. Um diese Ankerpunkte herum unterstützen indonesische Spezialisten, darunter Xynexis, Defenxor und Spentera, die vorgelagerte Bewertung und die nachgelagerte Reaktion auf Vorf?lle mit Penetrationstests, Forensik und Sanierungsdiensten. Kooperations- und Kompetenzaufbau-Initiativen, wie das Indonesia-Australia Cybersecurity Symposium unter Beteiligung von RMIT und lokalen Unternehmen, verbinden zudem Wissenschaft, Anbieter und Praktiker, um Talentpools und Umsetzungskapazit?ten zu erweitern.
Wettbewerbslandschaft
Globale Marktführer – IBM, Cisco, Fortinet, Palo Alto Networks – behalten dank breiter Produktportfolios und bew?hrter Compliance-Toolkits eine starke Markenstellung. Ihre lokalen Vertriebspartner kooperieren mit PT Telkomsigma und PT Multipolar, um Datenlokalisierungsklauseln zu erfüllen. Fortinets Einführung von Virtual FortiGate auf IBM Cloud über 31 Rechenzentren verdeutlicht die Zusammenarbeit zwischen Anbietern mit dem Ziel, die Bereitstellungshürden für BFSI- und Fertigungsmieter zu senken[3]Fortinet-Redaktion, ?Virtual FortiGate auf IBM Cloud”, fortinet.com.
Einheimische Spezialisten entwickeln differenzierte vertikale Angebote: PT Xynexis International bietet Red-Team- und OT-Forensik-Dienstleistungen an, die auf BSSN-Vorgaben abgestimmt sind, w?hrend Peris.ai KI-gestützte Bug-Bounty-Marktpl?tze anbietet, um Talentengp?sse zu beheben. MSSPs wie Dwarapala und Bluesify Solutions bauen ihre MDR-Pr?senz nach frischen Kapitalzuflüssen aus und zielen auf KMU und Provinzbeh?rden ab, denen eine 24×7-?berwachung fehlt. Die Wettbewerbsintensit?t nimmt zu, da Hyperscaler native Sicherheitsfunktionen einbetten – Azure Sentinel, Google Chronicle –, was reine Anbieter dazu zwingt, Analyse-Raffinesse und regulatorische Zuordnung in den Vordergrund zu stellen.
Partnerschafts- und Investitionstrends spiegeln Konsolidierung wider: CYFIRMA sicherte sich neue Mittel von MDI Ventures zur Erweiterung von Bedrohungsanalyse-Knoten in Jakarta, und Indosat integrierte NVIDIAs Blackwell-GPUs zur Steigerung des KI-SOC-Durchsatzes. Neumarktteilnehmer sind erfolgreich, wenn sie Support, Dokumentation und Dashboards auf Bahasa-sprechende Teams zuschneiden. Die fünf gr??ten Anbieter halten zusammen rund 38 % des Umsatzes und platzieren den Markt in einem moderat konzentrierten Bereich, lassen jedoch Wachstumspotenzial in KMU-Bundles, OT-Abwehr und Scharia-konformem Bankwesen offen.
Marktführer im Bereich Cybersicherheit in Indonesien
IBM Corporation
Cisco Systems, Inc.
Dell Technologies Inc.
FUJITSU Limited
Intel Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Souver?nit?tsorientierte Sicherheitsoperationen und die Umsetzung von Compliance-Anforderungen schaffen klaren Freiraum, da Regierungsstellen und regulierte Einrichtungen ihre Erwartungen an Vorfallsbereitschaft und Kontinuit?t im Rahmen der von der BSSN geführten Anforderungen versch?rfen. Die operativen Auswirkungen von Ransomware-St?rungen, einschlie?lich des Ausfalls des National Data Center im Juni 2024, der 282 Beh?rden betraf, haben die Nachfrage nach getesteter Notfallplanung, unver?nderlicher Backup-Orchestrierung und Incident-Response-Vereinbarungen erh?ht. K?ufer suchen zudem nach messbaren SOC-Ergebnissen (Alarmierung, Triage, Eind?mmung), die geprüft werden k?nnen.
Programme zur Personalentwicklung erweitern zudem einen kurzfristigen Einstieg für Managed Services und standardisierte Betriebsmodelle, insbesondere au?erhalb von Jakarta, wo zertifizierte Fachkr?fte weiterhin knapp sind. Ein für 2030 gesetztes Ziel, über Kominfo in Zusammenarbeit mit Indosat Ooredoo Hutchison und Mastercard 1 Million digitale Talente im Bereich Cybersicherheit auszubilden, erweitert zusammen mit privaten Initiativen wie der im Juni 2025 erfolgten Finanzierung eines Cybersicherheits-Schulungszentrums in Jakarta durch Innov8 den Talentpool für SOC-Analysten und Incident Responder und unterstützt gleichzeitig die Nachfrage nach Playbooks, Automatisierung und MDR-Paketen. Getrennt davon zielt das 2026 von ITSEC Asia und ADIGSI ins Leben gerufene National Cyber Resilience Programme (Gerakan Nasional Ketahanan Siber) auf mehr als 1.000 Teilnehmer ab und bietet Anbietern und MSSPs einen weiteren Kanal, um Bereitschaftsbewertungen, Planübungen und compliance-konforme Tools an eine benannte nationale Initiative anzuknüpfen.
Aktuelle Branchenentwicklungen
- Juli 2026: Einführung des Indonesia Sovereign Security Operations Center (SOC) unter Nutzung der Splunk Cloud Platform und von Splunk Enterprise Security für KI-basierte Bedrohungserkennung in Echtzeit. Der Einsatz erweitert die souver?ne Bedrohungsüberwachung und richtet die Handhabung von Sicherheitsdaten an nationalen Anforderungen aus. Er demonstriert eine landesweite, KI-gestützte Bedrohungsüberwachung und datensouver?nit?tskonforme Sicherheitsdienste.
- M?rz 2026: Einführung eines Security Command Center in Zusammenarbeit mit Cisco, um ML für die Echtzeit-Abwehr von Bedrohungen zu nutzen. Die Zusammenarbeit bietet indonesischen Unternehmen eine Echtzeit-Cyberabwehrf?higkeit. Sie beschleunigt die Einführung ML-gestützter Sicherheitsoperationen über ein von Telekommunikationsanbietern geführtes ?kosystem.
- M?rz 2026: Einführung der Sovereign-Core-Plattform (autonomes KI-Management) mit gest?rkten Partnerschaften mit Telkom Indonesia und BSSN. Die autonome KI-basierte Cybersicherheitsinfrastruktur st?rkt Indonesiens souver?ne F?higkeiten für kritische NR- und Telekommunikationsanlagen. Sie positioniert IBM innerhalb nationaler Initiativen zur Cybersicherheitssouver?nit?t sowie bei kritischen NR-/Telekommunikationsanlagen.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diese Studie wird der Cybersicherheitsmarkt Indonesiens definiert als die Ausgaben in Indonesien für Cybersicherheits-Software, -Hardware und -Dienstleistungen, die Cyberrisiken in Unternehmens- und ?ffentlichen IT- sowie Cloud-Umgebungen verhindern, erkennen und darauf reagieren.
Ausgeschlossener Umfang: Diese Marktgr??enbestimmung schlie?t allgemeines IT-Outsourcing, das nicht sicherheitsorientiert ist, im Einzelhandel verkaufte reine Verbraucher-Antivirensoftware sowie Verluste durch Cyberkriminalit?t (diese stellen keine Anbieterums?tze dar) aus.
?bersicht der Segmentierung
- Nach Angebot
- L?sungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identit?ts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- 狈别迟锄飞别谤办蝉颈肠丑别谤丑别颈迟蝉补耻蝉谤ü蝉迟耻苍驳
- Endpunktsicherheit
- Sonstige L?sungen
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienste
- L?sungen
- Nach Bereitstellungsmodus
- On-Premise
- Cloud
- Nach Unternehmensgr??e
- KMU
- Gro?unternehmen
- Nach Endnutzer-Vertikale
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel
- Energie und Versorgung
- Fertigung
- Sonstige
Datenquellen, Marktgr??enbestimmung und Validierung
Sekund?rforschung
Die Sekund?rforschung half uns, die Ausgangsbasis für Indonesiens digitale Aktivit?t und den politischen Kontext festzulegen, der die Sicherheitsbudgets antreibt. Wir bezogen uns auf ?ffentliche Quellen wie BSSN-Ver?ffentlichungen zu Cybervorf?llen, Kominfo-Updates zu digitalen und Datenschutzprogrammen sowie nationale Statistiken von BPS zu Unternehmenszahlen und IKT-Adoptionssignalen.
Um die Annahmen an das anzubinden, was K?ufer tats?chlich einsetzen, betrachteten wir zudem Quellen wie Ver?ffentlichungen von Bank Indonesia und OJK zur Digitalisierung im Bankwesen und zu Risikopriorit?ten sowie Leitlinien globaler Normungsgremien wie ISO und NIST, auf die in lokalen Sicherheitsprogrammen h?ufig verwiesen wird. Unternehmensberichte, Investorenpr?sentationen, seri?se Presseberichterstattung und Websites von Branchenverb?nden wurden verwendet, um den Produktfokus und die Marktbearbeitungsintensit?t zu überprüfen. Wo erforderlich, nutzten wir kostenpflichtige Abonnements für Unternehmensfinanzdaten und -informationen, Nachrichten und Finanzdaten, Patentdatenbanken sowie eine Datenbank auf Ebene von Import-/Exportsendungen, um Trends zu validieren (die hier aufgeführten Quellen sind exemplarisch, und viele weitere Referenzen wurden für Erhebung, Validierung und Kl?rung herangezogen).
Prim?rinterviews und Umfragen
Prim?rarbeiten wurden genutzt, um Akzeptanz, Preisgestaltung und Kaufzyklen in ganz Indonesien zu prüfen, insbesondere dort, wo ?ffentliche Daten auf hohem Aggregationsniveau verbleiben. Wir sprachen mit einer Mischung aus Sicherheitsdienstleistern, L?sungsdistributoren, Managed-Security-Teams und Unternehmensk?ufern in regulierten und schnell digitalisierenden Branchen, um zu best?tigen, wie sich die Ausgaben zwischen Dienstleistungen und Tools aufteilen und wie Cloud-Bereitstellung beschafft wird.
Verteilung der Befragten der Prim?rforschung im Feld
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 32 % | CXOs: 18 % |
| Mid-Tier: 47 % | Funktions-/Bereichsleiter: 30 % |
| Kleinere Akteure: 21 % | Manager: 52 % |
Marktgr??enbestimmung & Prognose
Die Gr??enbestimmung beginnt mit einem Top-down-Ansatz, der den Nachfragepool aus der Unternehmensbasis und der digitalen Intensit?t Indonesiens rekonstruiert und dann die Neigung zu Sicherheitsausgaben nach Sektor anwendet, bevor sie in Anbieterums?tze umgerechnet wird. Das Ergebnis wird anschlie?end durch selektive Bottom-up-N?herungen abgesichert, wie beispielsweise stichprobenartige durchschnittliche Verkaufspreise (ASP) je Workload, Kanalprüfungen zu Attach-Raten von Dienstleistungen und teilweise Anbieter-Zusammenfassungen für Kategorien mit klarerer Offenlegung.
Einige für diesen Markt relevante Eingangsgr??en umfassen das Tempo der Migration von Cloud-Workloads, lokal gemeldete Signale zu H?ufigkeit und Schwere von Vorf?llen, Aktivit?ten im Bereich Datenschutz- und Compliance kritischer Infrastrukturen, Lücken bei Sicherheitspersonal, die die Nachfrage nach Managed Services steigern, sowie die sektorspezifische Digitalisierung (insbesondere BFSI, Telekommunikation, E-Commerce und Regierung). Die Preisgestaltung wurde sorgf?ltig behandelt, da Vertragsstrukturen variieren, sodass ASP-Bandbreiten durch Interviews validiert und für mehrj?hrige Vertragsstrukturen und Verl?ngerungsmuster angepasst wurden. Für die Prognose nutzten wir eine Szenarioanalyse, unterstützt durch eine einfache multivariate Regressionsbetrachtung, bei der makro?konomische IT-Ausgaben, Cloud-Adoption und die Intensit?t der regulatorischen Durchsetzung die zentralen Treiber waren, die mit Expertenmeinungen stresstestet wurden. Wenn die Bottom-up-Sichtbarkeit für kleinere Anbieter schwach war, wurden Lücken mit konservativen Umsatzbandbreiten und Kanalanteilsannahmen behandelt, die in Folgegespr?chen erneut überprüft wurden.
Datenvalidierung & Aktualisierungszyklus
Die Gesamtwerte wurden durch mehrere Prüfungen trianguliert, sodass ungew?hnliche Spitzen oder Rückg?nge anhand unabh?ngiger Signale wie Cloud-Dienste-Wachstum, Mustern der Meldung von Sicherheitsverletzungen und Beschaffungsaktivit?ten in regulierten Branchen überprüft wurden. Wirkte eine Kategorie überbewertet, validierten wir die zugrunde liegenden Annahmen erneut, überprüften die Preisbandbreiten und best?tigten sie anschlie?end mit zus?tzlichen Branchenkontakten vor der endgültigen Freigabe.
Jeder Bericht wird j?hrlich aktualisiert, und Zwischenaktualisierungen erfolgen, wenn wesentliche Ereignisse die Nachfrage ver?ndern, wie neue Compliance-Fristen, gr??ere Vorfallswellen oder bemerkenswerte Verschiebungen ?ffentlicher Budgets. Vor der Auslieferung führt ein Analyst eine erneute Prüfung der wichtigsten Eingangsgr??en und aktuellen Entwicklungen durch, was sicherstellt, dass Kunden eine aktualisierte Sicht erhalten, die weiterhin denselben wiederholbaren Schritten folgt.
Vergleich der Marktgr??enbestimmung von 黑料不打烊 für den Cybersicherheitsmarkt Indonesiens mit anderen ver?ffentlichten Sch?tzungen
Ver?ffentlichte Zahlen für die Cybersicherheit in Indonesien variieren h?ufig, da Forscher nicht immer denselben Umsatzpool erfassen und zudem unterschiedliche Annahmen für Dienstleistungen, Cloud-Sicherheit und Managed-Detection-Abdeckung anwenden. Unterschiede ergeben sich zudem aus dem Zeitpunkt der Wechselkursberechnung, dem als Basisjahr behandelten Jahr und der Frage, ob Sch?tzungen nach gr??eren politischen oder vorfallsbedingten Ver?nderungen aktualisiert werden.
In der Praxis werden die gr??ten Abweichungen meist durch Entscheidungen zum Umfang verursacht, insbesondere wenn eine Sch?tzung breite IT-Dienstleistungen oder Verbrauchersicherheitsverk?ufe einbezieht, w?hrend eine andere nur Unternehmens- und Regierungssicherheitsausgaben berücksichtigt, die den Anbieterums?tzen entsprechen. Manche Zahlen unterstellen zudem aggressives Wachstum, indem sie eine rasche Zero-Trust-Einführung in allen Branchen annehmen, ohne tats?chliche Beschaffungszyklen zu prüfen, w?hrend andere die Preisgestaltung konstant halten, selbst wenn sich der Vertragsmix in Richtung Managed Services verschiebt. Die untenstehende Bandbreite erkl?rt sich haupts?chlich dadurch, ob Managed Security Services und cloud-basierte Sicherheit als vollst?ndiger Marktumsatz oder nur als Tool-Ausgaben gez?hlt werden – eine Entscheidung, die bei 黑料不打烊 nach lokaler K?ufer-Validierung angewendet wurde.
Benchmark-Vergleich
| Quelle | Marktgr??e | Lücken in der Forschungsmethodik |
|---|---|---|
| 黑料不打烊 | 1,35 Mrd. USD (2025) | |
| Globale Beratungsgesellschaft A | 1,10 Mrd. USD (2025) | Beschr?nkt den Umfang h?ufig auf Software- und Appliance-Ums?tze und behandelt Managed Security Services als IT-Dienstleistungen, was das MSSP-getriebene Wachstum in Indonesien unterz?hlen kann. |
| Branchenverband B | 1,80 Mrd. USD (2025) | Kann umfassendere digitale Risiko- und angrenzende IT-Beratungsausgaben einschlie?en und optimistische Annahmen zur Durchdringung von Cloud-Sicherheit verwenden, ohne die zeitliche Verteilung mehrj?hriger Vertragsums?tze zu normalisieren. |
Die Tabelle zeigt, dass die Hauptunterschiede nicht auf Rechenverfahren beruhen, sondern darauf, was einbezogen wird und wann Ums?tze erfasst werden. Indem der Umfang eng an die Anbieterums?tze im Bereich Cybersicherheit in Indonesien gebunden bleibt und Preisgestaltung sowie Dienstleistungsmix anschlie?end mit lokalen Prüfungen belastungsgetestet werden, bleibt die endgültige Zahl auf klare Treiber rückführbar und kann bei neuen Daten wiederholt werden.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Marktes für Cybersicherheit in Indonesien?
Der Markt wird im Jahr 2026 auf 1,62 Milliarden USD bewertet und soll bis 2031 bei einem CAGR von 20,12 % einen Wert von 4,06 Milliarden USD erreichen.
Welches Segment w?chst am schnellsten im Markt für Cybersicherheit in Indonesien?
Verwaltete Dienste verzeichnen das schnellste Wachstum mit einem prognostizierten CAGR von 17,14 %, angetrieben durch akute Talentengp?sse und steigende Nachfrage nach ausgelagerten SOC-Funktionen.
Wie beeinflusst die Durchsetzung von Vorschriften die Ausgaben?
Das Gesetz zum Schutz personenbezogener Daten, das seit Oktober 2024 in Kraft ist, verh?ngt Bu?gelder von bis zu 2 % des Jahresumsatzes und veranlasst Unternehmen, aggressiv in Datenverlust-Pr?vention und Identit?ts-Governance zu investieren.
Warum nehmen KMU Cybersicherheitsl?sungen jetzt schneller an?
QRIS-Vorgaben haben 14,78 Millionen H?ndler in Echtzeitzahlungen eingebunden und zwingen selbst Kleinstunternehmen dazu, Endpunkt- und Cloud-Sicherheits-Tools einzusetzen, um konform zu bleiben und digitale Transaktionen zu schützen.
Seite zuletzt aktualisiert am:


